

En historia om forskning och utveckling i tre delar. Del 1 – forskningen.
Det finns många bokstäver – ännu fler fördelar.
Uppgiftsställande
Under genomförandet av pentester och RedTeam-kampanjer är det inte alltid möjligt att använda kundens standardverktyg, såsom VPN, RDP, Citrix etc., som en del av inträdet i det interna nätverket. Vissa standard VPN:er fungerar med MFA, där en hårdvarutoken används som andra faktorer; andra övervakas strikt, och vår VPN-inloggning blir omedelbart synlig, så att säga – med alla följder; och på vissa ställen finns det helt enkelt inga sådana medel.
I sådana fall måste vi ständigt skapa så kallade "omvända tunnlar" – uppkopplingar från det interna nätverket till externa resurser eller servrar som vi kontrollerar. Inom en sådan tunnel kan vi redan arbeta med kundens interna resurser.
Det finns flera typer av sådana omvända tunnlar. Den mest kända av dem är naturligtvis Meterpreter. SSH-tunnlar med port-forwarding är också mycket eftertraktade bland hackermassorna. Det finns många sätt att genomföra omvänd tunneleringsprocess och många av dem är väl studerade och dokumenterade.
Självklart står utvecklarna av säkerhetslösningar inte på sidan och detekterar aktivt sådana åtgärder.
Till exempel, MSF-sessioner upptäcks framgångsrikt av moderna IPS från Cisco eller Positive Tech, och en omvänd SSH-tunnel kan upptäckas av nästan vilken normal brandvägg som helst.
Följaktligen, för att förbli ostraffad i en bra RedTeam-kampanj – måste vi bygga den omvända tunneln med okonventionella metoder och anpassa oss så nära verkligt nätverksarbete som möjligt.
Låt oss försöka hitta eller uppfinna något liknande.
Innan vi uppfinner något måste vi förstå vilket resultat vi vill uppnå, vilka funktioner vår utveckling bör ha. Vilka krav kommer tunneln att ha för att vi ska kunna arbeta i maximal diskretion?
Det är uppenbart att sådana krav kan variera kraftigt i varje fall, men utifrån erfarenhet kan vi lyfta fram några grundprinciper:
- arbete på Windows 7-10. Eftersom de flesta företagsnätverk använder just Windows;
- Klienten ansluter till servern via SSL för att förhindra avlyssning med hjälp av IPS;
- Vid anslutning måste klienten stödja arbete genom en proxyserver med autentisering, eftersom många företag går ut på internet genom en proxy. I själva verket kanske klientmaskinen inte ens vet om detta, och proxyn används i transparent läge. Men denna funktionalitet måste vi ta hänsyn till;
- Klientdelen bör vara koncis och portabel;
Det är tydligt att för att arbeta inom kundens nätverk kan OpenVPN installeras på klientmaskinen och skapa en fullständig tunnel till sin server (lyckligtvis kan OpenVPN-klienter arbeta genom proxy). Men för det första, detta är inte alltid möjligt, eftersom vi kanske inte är lokala administratörer där, och för det andra kommer det att skapa så mycket ljud att en anständig SIEM eller HIPS omedelbart kommer att "rapportera oss där det behövs". I idealfallet bör vår klient vara en så kallad inline-grupp, precis som många bash-skal har implementerats, och köras via kommandoraden, till exempel vid utförandet av kommandon från ett Word-makro. - Vår tunnel måste vara flertrådad och stödja flera anslutningar samtidigt;
- Anslutningen mellan klient och server bör ha någon form av autentisering, så att tunneln endast upprättas för vår klient, och inte för alla som kommer till vår server på den angivna adressen och porten. I idealfallet bör en landningssida med katter eller professionell tematik relaterad till den ursprungliga domänen öppnas för "externa användare".
Till exempel, om kunden är en medicinsk organisation, bör en informationssäkerhetsadministratör som vill kontrollera resursen som en anställd på kliniken har använt, få öppna en sida med farmaceutiska produkter, Wikipedia med beskrivning av diagnosen eller Dr. Komarovskys blogg, etc.
Analys av befintliga verktyg
Innan vi uppfinner vår egen cykel - måste vi göra en analys av befintliga cyklar och förstå om vi verkligen behöver detta och sannolikt inte bara vi har tänkt på behovet av en sådan funktionell cykel.
Sökning på internet (vi verkar googla normalt) samt sökningar på GitHub med nyckelorden "reverse socks" har inte gett många resultat. I huvudsak handlar allt om att bygga SSH-tunnlar med omvänd portvidarebefordran och allt som hör därtill. Förutom SSH-tunnlar kan man lyfta fram några lösningar:
En gammal implementering av omvänd tunnel från killarna på Kaspersky Labs. Namnet visar tydligt vad det här skriptet är avsett för. Implementerat i Python 2.7, tunneln fungerar i cleartext-läge (som man nu säger — hej RKN)
Ytterligare en implementering i Python, också i cleartext, men med fler möjligheter. Skrivet som en modul och finns ett API för att integrera lösningen i sina projekt.
Den första länken är den ursprungliga versionen av implementationen av reverse socks på Go (stöds inte av utvecklaren).
Den andra länken är vår egen vidareutveckling med ytterligare funktioner, också på Go. I vår version har vi implementerat SSL, funktionalitet genom proxy med NTLM-autentisering, klientautentisering, en landningssida vid felaktigt lösenord (eller snarare en omdirigering till landningssidan), flätande läge (dvs. tunneln kan användas av flera personer samtidigt), ett system för klientpings för att kolla om den är aktiv eller inte.
Implementering av omvänd socks av våra "kinesiska vänner" på Python. Där ligger också en färdig binärfil (exe), sammanställd av kineserna och redo att använda. Här vet bara den kinesiska guden vad som mer kan finnas i denna binärfil förutom grundfunktionaliteten, så använd på egen risk.
Ett ganska intressant projekt på C++ för att implementera omvänd socks och mer. Förutom omvänd tunneling kan det göra portvidarebefordran, skapa en kommandoskal, och så vidare.
MSF meterpreter
Här säger man som sagt, utan kommentarer. Alla hyggligt insatta hackare är väl bekanta med det här och förstår hur lätt det kan upptäckas av skyddsmekanismer.
Alla ovan nämnda verktyg fungerar enligt samma teknologi: en förberedd körbar binärmodul körs på maskinen inom nätverket, som upprättar en koppling till en extern server. På servern körs en SOCKS4/5-server som tar emot anslutningar och vidarebefordrar dem till klienten.
En nackdel med alla ovanstående verktyg är att antingen krävs det installerad Python eller Golang på klientmaskinen (hur ofta har du stött på installerad Python på maskiner, till exempel hos företagets direktör eller kontorsanställda?), eller så måste du ta med en förkompilerad binär (faktiskt python och skript i ett och samma paket) och köra denna binär där. Att ladda ner en exe och sedan köra den är också en signatur för den lokala antivirusprogramvaran eller HIPS.
I allmänhet är slutsatsen uppenbar — vi behöver en lösning med PowerShell. Nu kommer vi att få tomater kastade på oss — eftersom folk säger att PowerShell är överanvänt, övervakat, blockerat, osv. I själva verket är det långt ifrån överallt. Vi säger detta ansvarsfullt. Förresten, det finns massor av sätt att kringgå blockeringar (här kommer en populär fras att hälsa RKN 🙂), allt från att bara döpa om powershell.exe till cmdd.exe och vidare till powerdll, osv.
Vi börjar uppfinna
Självklart kommer vi först att titta på Google och… inte hitta något överhuvudtaget om detta ämne (om någon har hittat något, skicka gärna länkar i kommentarerna). Det finns bara Socks5 på PowerShell, men det är en vanlig "rak" sock, som har en rad egna nackdelar (om dessa pratar vi senare). Självklart kan man med en enkel rörelse förvandla den till en omvänd, men det skulle bara vara en enkeltrådad sock, vilket inte riktigt är vad vi behöver.
Så, vi har inte hittat något färdigt, så vi måste ändå uppfinna vår egen cykel. Som grund för vår cykel tar vi av en omvänd sock på Golang, och vi kommer att implementera klienten till den i PowerShell.
RSocksTun
Så, hur fungerar rsockstun?
I grunden för RsocksTun (nedan kallad rs) ligger två programkomponenter — Yamux och Socks5-servern. Socks5-servern är en vanlig lokal socks5, den startas på klienten. Multiplexeringen av anslutningar till den (kommer ni ihåg flertrådigheten?) säkerställs med hjälp av yamux (). Denna struktur möjliggör körning av flera klient-socks5-servrar och distribuerar externa anslutningar till dem genom ett enda TCP-anslutning (nästan som i meterpreter) från klient till server, vilket möjliggör en flertrådad drift som är avgörande för att vi ska kunna arbeta effektivt i det interna nätverket.
Huvudfunktionen i yamux är att den lägger till en extra nätverksnivå av strömmar och implementerar den i form av en 12-byte rubrik för varje paket. (Här använder vi medvetet termen "ström" istället för "flöde" för att inte förvirra läsaren med programflödet "tråd" — detta begrepp kommer vi också att använda i denna artikel). Inuti yamux-rubriken finns streamnumret, flaggor för att etablera/avsluta strömmen, mängden överförda byte och fönsterstorleken.
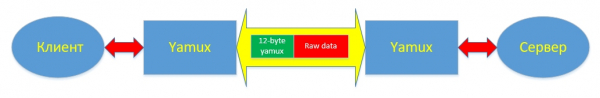
Förutom att etablera/avsluta strömmen har yamux en mekanism för keepalive, som tillåter övervakning av funktionen hos den etablerade kommunikationskanalen. Keepalive-mekanismen justeras när en Yamux-session skapas. Faktum är att det endast finns två inställningar: aktivera/inaktivera och frekvensen för paketöverföringar i sekunder. Keepalive-meddelanden kan skickas av både yamux-servern och yamux-klienten. När ett keepalive-meddelande mottas, är den avlägsna sidan skyldig att svara med exakt samma identifierare för meddelandet (faktiskt ett nummer) som den tog emot. Generellt sett är keepalive detsamma som en ping, bara för yamux.
Detaljerad teknik för multiplexerns funktion: typer av paket, flaggor för etablering och avslutning av anslutningar, dataöverföringsmekanismen beskrivs i till yamux.
Slutsats till den första delen
Så, i den första delen av artikeln bekantade vi oss med vissa verktyg för att organisera omvända tunnlar, såg deras för- och nackdelar, studerade funktionen hos Yamux-multiplexern och beskrev de grundläggande kraven för den nyss skapade powershell-modulen. I nästa del kommer vi att fokusera på utvecklingen av själva modulen, praktiskt taget från grunden. Fortsättning följer. Häng kvar 🙂
Källa: habr.com
