

Under PHDays 9, we held a competition for hacking a gas pumping station — a contest . There were three stands with different security parameters (No Security, Low Security, High Security) emulating the same industrial process: air was pumped into (and then released from) a balloon under pressure.
Despite the varying security parameters, the hardware configuration of the stands was identical: Siemens Simatic S7-300 PLC; emergency deflation button and pressure measurement instrument (connected to the digital inputs of the PLC (DI)); valves operating to inflate and deflate the air (connected to the digital outputs of the PLC (DO)) — see the figure below.
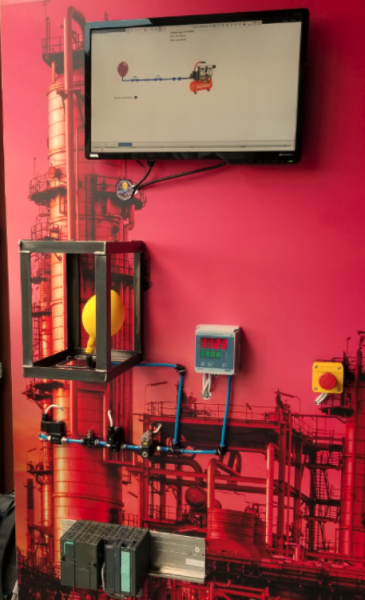
The PLC, based on pressure readings and according to its program, decided whether to inflate or deflate the balloon (opening and closing the corresponding valves). However, all stands had a manual control mode that allowed managing the states of the valves without any restrictions.
The stands differed in the complexity of enabling this mode: it was easiest to do so on the unsecured stand, and correspondingly harder on the High Security stand.
In two days, five out of six tasks were solved; the participant who took first place earned 233 points (they spent a week preparing for the contest). The top three winners: 1st place – a1exdandy, 2nd – Rubikoid, 3rd – Ze.
However, during PHDays, none of the participants managed to conquer all three stands, so we decided to hold an online competition and published the most difficult task at the beginning of June. Participants had a month to complete the task, find the flag, and describe their solution in detail and interestingly.
Below, we publish an analysis of the best solution to the task from those submitted over the month, found by Alexey Kovrizhnykh (a1exdandy) from Digital Security, who took 1st place in the competition during PHDays. Below we present his text with our comments.
Initial Analysis
So, the task included an archive with files:
- block_upload_traffic.pcapng
- DB100.bin
- hints.txt
The hints.txt file contains the necessary information and hints for solving the task. Here is its content:
- Petrovich told me yesterday that blocks can be loaded into Step7 from PlcSim.
- The stand used a Siemens Simatic S7-300 PLC.
- PlcSim is a PLC emulator that allows running and debugging programs for Siemens S7 PLCs.
Filen DB100.bin verkar innehålla en datablok DB100 PLC:
00000000: 0100 0102 6e02 0401 0206 0100 0101 0102  ....n...........
00000010: 1002 0501 0202 2002 0501 0206 0100 0102  ...... .........
00000020: 0102 7702 0401 0206 0100 0103 0102 0a02  ..w.............
00000030: 0501 0202 1602 0501 0206 0100 0104 0102  ................
00000040: 7502 0401 0206 0100 0105 0102 0a02 0501  u...............
00000050: 0202 1602 0501 0206 0100 0106 0102 3402  ..............4.
00000060: 0401 0206 0100 0107 0102 2602 0501 0202  ..........&.....
00000070: 4c02 0501 0206 0100 0108 0102 3302 0401  L...........3...
00000080: 0206 0100 0109 0102 0a02 0501 0202 1602  ................
00000090: 0501 0206 0100 010a 0102 3702 0401 0206  ..........7.....
000000a0: 0100 010b 0102 2202 0501 0202 4602 0501  ......".....F...
000000b0: 0206 0100 010c 0102 3302 0401 0206 0100  ........3.......
000000c0: 010d 0102 0a02 0501 0202 1602 0501 0206  ................
000000d0: 0100 010e 0102 6d02 0401 0206 0100 010f  ......m.........
000000e0: 0102 1102 0501 0202 2302 0501 0206 0100  ........#.......
000000f0: 0110 0102 3502 0401 0206 0100 0111 0102  ....5...........
00000100: 1202 0501 0202 2502 0501 0206 0100 0112  ......%.........
00000110: 0102 3302 0401 0206 0100 0113 0102 2602  ..3...........&.
00000120: 0501 0202 4c02 0501 0206 0100            ....L.......
Baserat på namnet verkar filen block_upload_traffic.pcapng innehålla en dump av uppladdningstrafiken för block på PLC.
Det är värt att notera att denna dump av trafiken under tävlingen var något svårare att få tag på under konferensen. För detta behövde man förstå skriptet från projektfilen för TeslaSCADA2. Från den kunde man förstå var den RC4-krypterade dumpen fanns och vilken nyckel som behövdes för att dekryptera den. Blockdumpen kunde erhållas med hjälp av en S7-protokollklient. Jag använde en demoklient från Snap7-paketet för detta.
Utdragning av signalbehandlingsblock från trafikdumpen
Genom att titta på innehållet i dumpen kan man förstå att signalbehandlingsblocken OB1, FC1, FC2 och FC3 sänds:
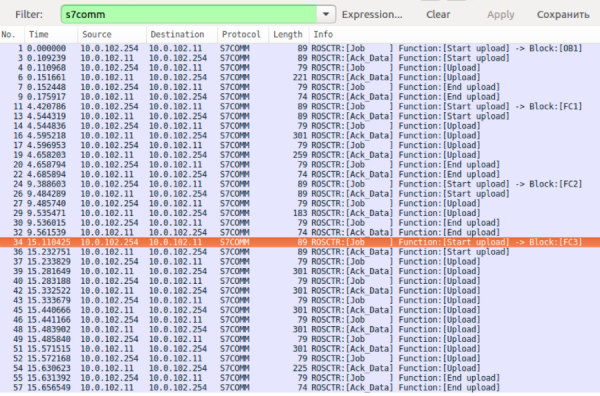
Dessa block behöver extraheras. Detta kan göras med följande skript, efter att trafiken konverterats från pcapng-format till pcap:
#!/usr/bin/env python2

import struct
from scapy.all import *

packets = rdpcap('block_upload_traffic.pcap')
s7_hdr_struct = '>BBHHHHBB'
s7_hdr_sz = struct.calcsize(s7_hdr_struct)
tpkt_cotp_sz = 7
names = iter(['OB1.bin', 'FC1.bin', 'FC2.bin', 'FC3.bin'])
buf = ''

for packet in packets:
    if packet.getlayer(IP).src == '10.0.102.11':
        tpkt_cotp_s7 = str(packet.getlayer(TCP).payload)
        if len(tpkt_cotp_s7) < tpkt_cotp_sz + s7_hdr_sz:
            continue
        s7 = tpkt_cotp_s7[tpkt_cotp_sz:]
        s7_hdr = s7[:s7_hdr_sz]
        param_sz = struct.unpack(s7_hdr_struct, s7_hdr)[4]
        s7_param = s7[12:12+param_sz]
        s7_data = s7[12+param_sz:]
        if s7_param in ('x1ex00', 'x1ex01'):  # upload
            buf += s7_data[4:]
        elif s7_param == 'x1f':
            with open(next(names), 'wb') as f:
                f.write(buf)
            buf = ''
Genom att studera de erhållna blocken kan man märka att de alltid börjar med bytena 70 70 (pp). Nu måste vi lära oss att analysera dem. Ledtråden i uppgiften indikerar att PlcSim kan användas för detta.
Uträttning av läsbar instruktioner från blocken
Först kommer vi att försöka programmera S7-PlcSim genom att ladda upp några block med upprepande instruktioner (= Q 0.0) med hjälp av programvaran Simatic Manager, och vi sparar den resulterande filen i emulatorn PLC som example.plc. Genom att titta på innehållet i filen kan man enkelt identifiera början på de laddade blocken med hjälp av signaturen 70 70 som vi hittade tidigare. Före blocken verkar storleken på blocket sparas som ett 4-bytes little-endian värde.
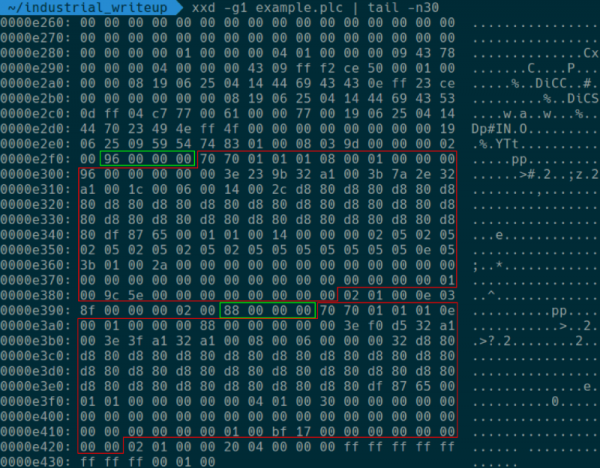
Efter att vi fick information om strukturen av PLC-filer, framkom följande handlingsplan för att läsa PLC-program S7:
- Med hjälp av Simatic Manager skapar vi i S7-PlcSim en blockstruktur som liknar den vi fick från dumpen. Blockstorlekarna måste matcha (uppnås genom att fylla blocken med rätt antal instruktioner) och deras identifierare (OB1, FC1, FC2, FC3).
- Vi sparar PLC-filen.
- Vi byter ut innehållet i blocken i den resulterande filen mot block från trafikdumpen. Början av blocken bestäms med hjälp av signaturen.
- Den resulterande filen laddar vi upp i S7-PlcSim och ser innehållet i blocken i Simatic Manager.
Blockbytet kan göras med exempelvis följande kod:
with open('original.plc', 'rb') as f:
    plc = f.read()
blocks = []
for fname in ['OB1.bin', 'FC1.bin', 'FC2.bin', 'FC3.bin']:
    with open(fname, 'rb') as f:
        blocks.append(f.read())

i = plc.find(b'pp')
for block in blocks:
    plc = plc[:i] + block + plc[i+len(block):]
    i = plc.find(b'pp', i + 1)

with open('target.plc', 'wb') as f:
    f.write(plc)
Alexey valde en kanske mer komplex men ändå korrekt väg. Vi antog att deltagarna skulle använda programmet NetToPlcSim så att man kunde kommunicera med PlcSim över nätverket, ladda upp block till PlcSim via Snap7, och sedan ladda ner dessa block som ett projekt från PlcSim med hjälp av utvecklingsmiljön.
Genom att öppna den resulterande filen i S7-PlcSim kan man läsa de överskrivna blocken med hjälp av Simatic Manager. Huvudfunktionerna för enhetshanteringen är lagrade i blocket FC1. Särskild uppmärksamhet väcks av variabeln #TEMP0, vars aktivering tydligt tyder på att PLC:n går i manuell läge baserat på värdena i bitminnet M2.2 och M2.3. Värdet av #TEMP0 sätts av funktionen FC3.
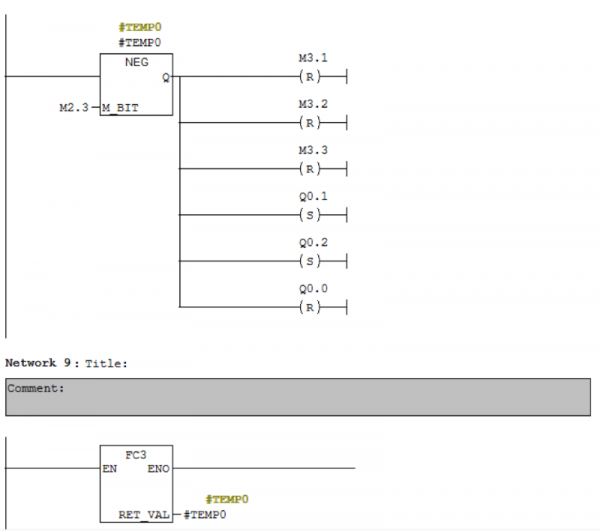
För att lösa uppgiften krävs en analys av funktionen FC3 och förståelse för vad som behöver göras för att den ska returnera logisk ett.
Signalbehandlingsblock för PLC på Low Security-testbänken var organiserade på liknande sätt, men för att ställa in värdet för variabeln #TEMP0 räckte det med att skriva raden my ninja way i block DB1. Värdekontrollen i blocket var tydligt uppbyggd och krävde inga djupare kunskaper i programmeringsspråket för block. Det är uppenbart att på High Security-nivå kommer manuella kontroller att vara betydligt svårare och man måste förstå nyanserna i STL-språket (ett av sätten att programmera PLC S7).
Omvändning av block FC3
Innehållet i block FC3 i STL-representation:
      L     B#16#0
      T     #TEMP13
      T     #TEMP15
      L     P#DBX 0.0
      T     #TEMP4
      CLR
      =     #TEMP14
M015: L     #TEMP4
      LAR1
      OPN   DB   100
      L     DBLG
      TAR1
      <=D
      JC    M016
      L     DW#16#0
      T     #TEMP0
      L     #TEMP6
      L     W#16#0
      I
      JC    M00d
      L     P#DBX 0.0
      LAR1
M00d: L     B [AR1,P#0.0]
      T     #TEMP5
      L     W#16#1
      ==I
      JC    M007
      L     #TEMP5
      L     W#16#2
      ==I
      JC    M008
      L     #TEMP5
      L     W#16#3
      ==I
      JC    M00f
      L     #TEMP5
      L     W#16#4
      ==I
      JC    M00e
      L     #TEMP5
      L     W#16#5
      ==I
      JC    M011
      L     #TEMP5
      L     W#16#6
      ==I
      JC    M012
      JU    M010
M007: +AR1  P#1.0
      L     P#DBX 0.0
      LAR2
      L     B [AR1,P#0.0]
      L     C#8
      *I
      +AR2
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      JL    M003
      JU    M001
      JU    M002
      JU    M004
M003: JU    M005
M001: OPN   DB   101
      L     B [AR2,P#0.0]
      T     #TEMP0
      JU    M006
M002: OPN   DB   101
      L     B [AR2,P#0.0]
      T     #TEMP1
      JU    M006
M004: OPN   DB   101
      L     B [AR2,P#0.0]
      T     #TEMP2
      JU    M006
M00f: +AR1  P#1.0
      L     B [AR1,P#0.0]
      L     C#8
      *I
      T     #TEMP11
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP7
      L     P#M 100.0
      LAR2
      L     #TEMP7
      L     C#8
      *I
      +AR2
      TAR2  #TEMP9
      TAR1  #TEMP4
      OPN   DB   101
      L     P#DBX 0.0
      LAR1
      L     #TEMP11
      +AR1
      LAR2  #TEMP9
      L     B [AR2,P#0.0]
      T     B [AR1,P#0.0]
      L     #TEMP4
      LAR1
      JU    M006
M008: +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP3
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      JL    M009
      JU    M00b
      JU    M00a
      JU    M00c
M009: JU    M005
M00b: L     #TEMP3
      T     #TEMP0
      JU    M006
M00a: L     #TEMP3
      T     #TEMP1
      JU    M006
M00c: L     #TEMP3
      T     #TEMP2
      JU    M006
M00e: +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP7
      L     P#M 100.0
      LAR2
      L     #TEMP7
      L     C#8
      *I
      +AR2
      TAR2  #TEMP9
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP8
      L     P#M 100.0
      LAR2
      L     #TEMP8
      L     C#8
      *I
      +AR2
      TAR2  #TEMP10
      TAR1  #TEMP4
      LAR1  #TEMP9
      LAR2  #TEMP10
      L     B [AR1,P#0.0]
      L     B [AR2,P#0.0]
      AW
      INVI
      T     #TEMP12
      L     B [AR1,P#0.0]
      L     B [AR2,P#0.0]
      OW
      L     #TEMP12
      AW
      T     B [AR1,P#0.0]
      L     DW#16#0
      T     #TEMP0
      L     MB   101
      T     #TEMP1
      L     MB   102
      T     #TEMP2
      L     #TEMP4
      LAR1
      JU    M006
M011: +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP7
      L     P#M 100.0
      LAR2
      L     #TEMP7
      L     C#8
      *I
      +AR2
      TAR2  #TEMP9
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP8
      L     P#M 100.0
      LAR2
      L     #TEMP8
      L     C#8
      *I
      +AR2
      TAR2  #TEMP10
      TAR1  #TEMP4
      LAR1  #TEMP9
      LAR2  #TEMP10
      L     B [AR1,P#0.0]
      L     B [AR2,P#0.0]
      -I
      T     B [AR1,P#0.0]
      L     DW#16#0
      T     #TEMP0
      L     MB   101
      T     #TEMP1
      L     MB   102
      T     #TEMP2
      L     #TEMP4
      LAR1
      JU    M006
M012: L     #TEMP15
      INC   1
      T     #TEMP15
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP7
      L     P#M 100.0
      LAR2
      L     #TEMP7
      L     C#8
      *I
      +AR2
      TAR2  #TEMP9
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP8
      L     P#M 100.0
      LAR2
      L     #TEMP8
      L     C#8
      *I
      +AR2
      TAR2  #TEMP10
      TAR1  #TEMP4
      LAR1  #TEMP9
      LAR2  #TEMP10
      L     B [AR1,P#0.0]
      L     B [AR2,P#0.0]
      ==I
      JCN   M013
      JU    M014
M013: L     P#DBX 0.0
      LAR1
      T     #TEMP4
      L     B#16#0
      T     #TEMP6
      JU    M006
M014: L     #TEMP4
      LAR1
      L     #TEMP13
      L     L#1
      +I
      T     #TEMP13
      JU    M006
M006: L     #TEMP0
      T     MB   100
      L     #TEMP1
      T     MB   101
      L     #TEMP2
      T     MB   102
      +AR1  P#1.0
      L     #TEMP6
      +     1
      T     #TEMP6
      JU    M005
M010: L     P#DBX 0.0
      LAR1
      L     0
      T     #TEMP6
      TAR1  #TEMP4
M005: TAR1  #TEMP4
      CLR
      =     #TEMP16
      L     #TEMP13
      L     L#20
      ==I
      S     #TEMP16
      L     #TEMP15
      ==I
      A     #TEMP16
      JC    M017
      L     #TEMP13
      L     L#20
      <I
      S     #TEMP16
      L     #TEMP15
      ==I
      A     #TEMP16
      JC    M018
      JU    M019
M017: SET
      =     #TEMP14
      JU    M016
M018: CLR
      =     #TEMP14
      JU    M016
M019: CLR
      O     #TEMP14
      =     #RET_VAL
      JU    M015
M016: CLR
      O     #TEMP14
      =     #RET_VAL
Koden är ganska omfattande och kan verka komplicerad för någon som inte är bekant med STL. Det är meningslöst att gå igenom varje instruktion i denna artikel; en detaljerad genomgång av instruktionerna och funktionerna i STL-språket finns i den avsedda manualen: . Här presenterar jag samma kod efter bearbetning — omnamnandet av etiketter och variabler samt tillägg av kommentarer som beskriver algoritmen och vissa konstruktioner i STL-språket. Jag noterar direkt att den aktuella blocket implementerar en virtuell maskin som kör en viss bytekod som finns i blocket DB100, vars innehåll vi känner till. Instruktionerna för den virtuella maskinen består av 1 byte operationskod och bytes för argument, en byte för varje argument. Alla behandlade instruktioner har två argument, vars värden jag har markerat som X och Y i kommentarerna.
Kod efter bearbetning]
# Инициализация различных переменных
      L     B#16#0
      T     #CHECK_N        # Счетчик успешно пройденных проверок
      T     #COUNTER_N      # Счетчик общего количества проверок
      L     P#DBX 0.0
      T     #POINTER        # Указатель на текущую инструкцию
      CLR
      =     #PRE_RET_VAL

# Основной цикл работы интерпретатора байт-кода
LOOP: L     #POINTER
      LAR1
      OPN   DB   100
      L     DBLG
      TAR1
      <=D                   # Проверка выхода указателя за пределы программы
      JC    FINISH
      L     DW#16#0
      T     #REG0
      L     #TEMP6
      L     W#16#0
      <>I
      JC    M00d
      L     P#DBX 0.0
      LAR1

# Конструкция switch - case для обработки различных опкодов
M00d: L     B [AR1,P#0.0]
      T     #OPCODE
      L     W#16#1
      ==I
      JC    OPCODE_1
      L     #OPCODE
      L     W#16#2
      ==I
      JC    OPCODE_2
      L     #OPCODE
      L     W#16#3
      ==I
      JC    OPCODE_3
      L     #OPCODE
      L     W#16#4
      ==I
      JC    OPCODE_4
      L     #OPCODE
      L     W#16#5
      ==I
      JC    OPCODE_5
      L     #OPCODE
      L     W#16#6
      ==I
      JC    OPCODE_6
      JU    OPCODE_OTHER

# Обработчик опкода 01: загрузка значения из DB101[X] в регистр Y
# OP01(X, Y): REG[Y] = DB101[X]
OPCODE_1: +AR1  P#1.0
      L     P#DBX 0.0
      LAR2
      L     B [AR1,P#0.0]   # Загрузка аргумента X (индекс в DB101)
      L     C#8
      *I
      +AR2
      +AR1  P#1.0
      L     B [AR1,P#0.0]   # Загрузка аргумента Y (индекс регистра)
      JL    M003            # Аналог switch - case на основе значения Y
      JU    M001            # для выбора необходимого регистра для записи.
      JU    M002            # Подобные конструкции используются и в других
      JU    M004            # операциях ниже для аналогичных целей
M003: JU    LOOPEND
M001: OPN   DB   101
      L     B [AR2,P#0.0]
      T     #REG0           # Запись значения DB101[X] в REG[0]
      JU    PRE_LOOPEND
M002: OPN   DB   101
      L     B [AR2,P#0.0]
      T     #REG1           # Запись значения DB101[X] в REG[1]
      JU    PRE_LOOPEND
M004: OPN   DB   101
      L     B [AR2,P#0.0]
      T     #REG2           # Запись значения DB101[X] в REG[2]
      JU    PRE_LOOPEND

# Обработчик опкода 02: загрузка значения X в регистр Y
# OP02(X, Y): REG[Y] = X
OPCODE_2: +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP3
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      JL    M009
      JU    M00b
      JU    M00a
      JU    M00c
M009: JU    LOOPEND
M00b: L     #TEMP3
      T     #REG0
      JU    PRE_LOOPEND
M00a: L     #TEMP3
      T     #REG1
      JU    PRE_LOOPEND
M00c: L     #TEMP3
      T     #REG2
      JU    PRE_LOOPEND

# Опкод 03 не используется в программе, поэтому пропустим его
...

# Обработчик опкода 04: сравнение регистров X и Y
# OP04(X, Y): REG[0] = 0; REG[X] = (REG[X] == REG[Y])
OPCODE_4: +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP7          # первый аргумент - X
      L     P#M 100.0
      LAR2
      L     #TEMP7
      L     C#8
      *I
      +AR2
      TAR2  #TEMP9          # REG[X]
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP8
      L     P#M 100.0
      LAR2
      L     #TEMP8
      L     C#8
      *I
      +AR2
      TAR2  #TEMP10         # REG[Y]
      TAR1  #POINTER
      LAR1  #TEMP9          # REG[X]
      LAR2  #TEMP10         # REG[Y]
      L     B [AR1,P#0.0]
      L     B [AR2,P#0.0]
      AW
      INVI
      T     #TEMP12         # ~(REG[Y] & REG[X])
      L     B [AR1,P#0.0]
      L     B [AR2,P#0.0]
      OW
      L     #TEMP12
      AW                    # (~(REG[Y] & REG[X])) & (REG[Y] | REG[X]) - аналог проверки на равенство
      T     B [AR1,P#0.0]
      L     DW#16#0
      T     #REG0
      L     MB   101
      T     #REG1
      L     MB   102
      T     #REG2
      L     #POINTER
      LAR1
      JU    PRE_LOOPEND

# Обработчик опкода 05: вычитание регистра Y из X
# OP05(X, Y): REG[0] = 0; REG[X] = REG[X] - REG[Y]
OPCODE_5: +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP7
      L     P#M 100.0
      LAR2
      L     #TEMP7
      L     C#8
      *I
      +AR2
      TAR2  #TEMP9          # REG[X]
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP8
      L     P#M 100.0
      LAR2
      L     #TEMP8
      L     C#8
      *I
      +AR2
      TAR2  #TEMP10         # REG[Y]
      TAR1  #POINTER
      LAR1  #TEMP9
      LAR2  #TEMP10
      L     B [AR1,P#0.0]
      L     B [AR2,P#0.0]
      -I                    # ACCU1 = ACCU2 - ACCU1, REG[X] - REG[Y]
      T     B [AR1,P#0.0]
      L     DW#16#0
      T     #REG0
      L     MB   101
      T     #REG1
      L     MB   102
      T     #REG2
      L     #POINTER
      LAR1
      JU    PRE_LOOPEND

# Обработчик опкода 06: инкремент #CHECK_N при равенстве регистров X и Y
# OP06(X, Y): #CHECK_N += (1 if REG[X] == REG[Y] else 0)
OPCODE_6: L     #COUNTER_N
      INC   1
      T     #COUNTER_N
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP7          #  REG[X]
      L     P#M 100.0
      LAR2
      L     #TEMP7
      L     C#8
      *I
      +AR2
      TAR2  #TEMP9          #  REG[X]
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP8
      L     P#M 100.0
      LAR2
      L     #TEMP8
      L     C#8
      *I
      +AR2
      TAR2  #TEMP10         # REG[Y]
      TAR1  #POINTER
      LAR1  #TEMP9          # REG[Y]
      LAR2  #TEMP10         # REG[X]
      L     B [AR1,P#0.0]
      L     B [AR2,P#0.0]
      ==I
      JCN   M013
      JU    M014
M013: L     P#DBX 0.0
      LAR1
      T     #POINTER
      L     B#16#0
      T     #TEMP6
      JU    PRE_LOOPEND
M014: L     #POINTER
      LAR1
# Инкремент значения #CHECK_N
      L     #CHECK_N
      L     L#1
      +I
      T     #CHECK_N
      JU    PRE_LOOPEND

PRE_LOOPEND: L     #REG0
      T     MB   100
      L     #REG1
      T     MB   101
      L     #REG2
      T     MB   102
      +AR1  P#1.0
      L     #TEMP6
      +     1
      T     #TEMP6
      JU    LOOPEND

OPCODE_OTHER: L     P#DBX 0.0
      LAR1
      L     0
      T     #TEMP6
      TAR1  #POINTER

LOOPEND: TAR1  #POINTER
      CLR
      =     #TEMP16
      L     #CHECK_N
      L     L#20
      ==I
      S     #TEMP16
      L     #COUNTER_N
      ==I
      A     #TEMP16
# Все проверки пройдены, если #CHECK_N == #COUNTER_N == 20
      JC    GOOD
      L     #CHECK_N
      L     L#20
      <I
      S     #TEMP16
      L     #COUNTER_N
      ==I
      A     #TEMP16
      JC    FAIL
      JU    M019
GOOD: SET
      =     #PRE_RET_VAL
      JU    FINISH
FAIL: CLR
      =     #PRE_RET_VAL
      JU    FINISH
M019: CLR
      O     #PRE_RET_VAL
      =     #RET_VAL
      JU    LOOP
FINISH: CLR
      O     #PRE_RET_VAL
      =     #RET_VAL
Efter att ha fått en uppfattning om instruktionerna för den virtuella maskinen, låt oss skriva en liten disassembler för att tolka bytekoden i blocket DB100:
import string
alph = string.ascii_letters + string.digits

with open('DB100.bin', 'rb') as f:
    m = f.read()

pc = 0

while pc < len(m):
    op = m[pc]
    if op == 1:
        print('R{} = DB101[{}]'.format(m[pc + 2], m[pc + 1]))
        pc += 3
    elif op == 2:
        c = chr(m[pc + 1])
        c = c if c in alph else '?'
        print('R{} = {:02x} ({})'.format(m[pc + 2], m[pc + 1], c))
        pc += 3
    elif op == 4:
        print('R0 = 0; R{} = (R{} == R{})'.format(
            m[pc + 1], m[pc + 1], m[pc + 2]))
        pc += 3
    elif op == 5:
        print('R0 = 0; R{} = R{} - R{}'.format(
            m[pc + 1], m[pc + 1], m[pc + 2]))
        pc += 3
    elif op == 6:
        print('CHECK (R{} == R{})
'.format(
            m[pc + 1], m[pc + 2]))
        pc += 3
    else:
        print('unk opcode {}'.format(op))
        break
Som ett resultat får vi följande kod för den virtuella maskinen:
Kod för den virtuella maskinen
R1 = DB101[0]
R2 = 6e (n)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[1]
R2 = 10 (?)
R0 = 0; R1 = R1 - R2
R2 = 20 (?)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)

R1 = DB101[2]
R2 = 77 (w)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[3]
R2 = 0a (?)
R0 = 0; R1 = R1 - R2
R2 = 16 (?)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)

R1 = DB101[4]
R2 = 75 (u)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[5]
R2 = 0a (?)
R0 = 0; R1 = R1 - R2
R2 = 16 (?)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)

R1 = DB101[6]
R2 = 34 (4)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[7]
R2 = 26 (?)
R0 = 0; R1 = R1 - R2
R2 = 4c (L)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)

R1 = DB101[8]
R2 = 33 (3)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[9]
R2 = 0a (?)
R0 = 0; R1 = R1 - R2
R2 = 16 (?)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)

R1 = DB101[10]
R2 = 37 (7)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[11]
R2 = 22 (?)
R0 = 0; R1 = R1 - R2
R2 = 46 (F)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)

R1 = DB101[12]
R2 = 33 (3)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[13]
R2 = 0a (?)
R0 = 0; R1 = R1 - R2
R2 = 16 (?)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)

R1 = DB101[14]
R2 = 6d (m)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[15]
R2 = 11 (?)
R0 = 0; R1 = R1 - R2
R2 = 23 (?)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)

R1 = DB101[16]
R2 = 35 (5)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[17]
R2 = 12 (?)
R0 = 0; R1 = R1 - R2
R2 = 25 (?)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)

R1 = DB101[18]
R2 = 33 (3)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[19]
R2 = 26 (?)
R0 = 0; R1 = R1 - R2
R2 = 4c (L)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)
Som synes kontrollerar detta program helt enkelt varje tecken i DB101 för att se om det är lika med ett visst värde. Den slutgiltiga strängen för att gå igenom alla kontroller: n0w u 4r3 7h3 m4573r. Om denna sträng placeras i DB101-blocket aktiveras manuell kontroll av PLC och man kan spränga eller blåsa upp luftballongen.
Det var allt! Alexey visade en hög nivå av kunskap, värdig en industriell ninja 🙂 Vi har skickat minnesgåvor till vinnaren. Stort tack till alla deltagare!
Källa: habr.com
