

Fler och fler användare flyttar hela sin IT-infrastruktur till offentliga moln. Men om det saknas tillräcklig antiviruskontroll i kundens infrastruktur uppstår allvarliga cybersäkerhetsrisker. Praxis visar att upp till 80 % av de befintliga virusen trivs utmärkt i virtuella miljöer. I detta inlägg diskuterar vi hur man skyddar IT-resurser i offentliga moln och varför traditionella antivirusprogram inte riktigt passar för detta ändamål.
Först berättar vi hur vi kom fram till att traditionella antivirusverktyg inte är lämpliga för offentliga moln och att det krävs andra metoder för att skydda resurser.
För det första tillhandahåller leverantörer vanligtvis nödvändiga åtgärder för att säkerställa att deras molnplattformar är skyddade på hög nivå. Till exempel analyserar vi på #CloudMTS all nätverkstrafik, övervakar loggar från säkerhetssystemen i vårt moln och genomför regelbundet penetrationstester. De segment av molnet som tilldelas enskilda kunder måste också vara tillförlitligt skyddade.
För det andra innebär den klassiska metoden för att bekämpa cybersäkerhetsrisker att installera antivirus och hanteringsverktyg på varje virtuell maskin. Men med ett stort antal virtuella maskiner kan denna metod vara ineffektiv och kräva betydande beräkningsresurser, vilket ytterligare belastar kundens infrastruktur och minskar den totala prestandan i molnet. Detta har blivit en avgörande anledning att söka nya metoder för att bygga ett effektivt antivirus skydd för kundernas virtuella maskiner.
Dessutom är de flesta av de antiviruslösningar som finns på marknaden inte anpassade för att skydda IT-resurser i offentliga molnmiljöer. De är vanligtvis tunga EPP-lösningar (Endpoint Protection Platforms) som dessutom inte ger möjligheter för nödvändig anpassning på sidan av molnleverantörens kunder.
Det blir uppenbart att traditionella antiviruslösningar är dåligt lämpade för arbete i moln, eftersom de allvarligt belastar den virtuella infrastrukturen under uppdateringar och skanningar, och de saknar också nödvändiga nivåer av rollbaserad hantering och inställningar. Vi kommer att gå igenom mer i detalj varför molnet behöver nya metoder för antivirus skydd.
Vad en antiviruslösning ska kunna i en offentlig molnmiljö
Låt oss därför titta på specifikationen av hur det fungerar i en virtuell miljö:
Effektiviteten av att utföra uppdateringar och masskontroller enligt schema. Om ett stort antal virtuella maskiner som använder traditionell antivirusprogramvara initierar en uppdatering samtidigt, kommer det att uppstå så kallade 'uppdateringsstormar' i molnet. Kapaciteten hos ESXi-värden som har flera virtuella maskiner kan bli otillräcklig för att hantera flödet av likadana uppgifter som startas automatiskt. sett ur molnleverantörens perspektiv kan ett sådant problem leda till extra belastningar på flera ESXi-servrar, vilket till slut kan resultera i försämrad prestanda för molnets virtuella infrastruktur. Detta kan också påverka prestandan hos virtuella maskiner från andra kunder i molnet. En liknande situation kan uppstå vid massivering av skanningar: samtidig bearbetning av många liknande förfrågningar från olika användare av disk systemet kommer att påverka prestandan för hela molnet negativt. Det är mycket troligt att prestandaförsämringen av lagringssystemet kommer att påverka alla kunder. Sådana plötsliga belastningar gläder varken leverantören eller dess kunder, eftersom de påverkar 'grannarna' i molnet. Ur det perspektivet kan traditionell antiviruslösning utgöra ett stort problem.
Säker karantän. Om systemet upptäcker en fil eller ett dokument som potentiellt är infekterat med ett virus, skickas det till karantän. Självklart kan den infekterade filen raderas omedelbart, men det är ofta oacceptabelt för de flesta företag. Företags-antiviruslösningar som inte är anpassade för att fungera i molnleverantörens miljö har vanligtvis en gemensam karantänyta — alla infekterade objekt hamnar där. Till exempel de som upptäckts på företagets användares datorer. Kunderna hos molnleverantören
Individuella säkerhetspolicyer. Varje kund i molnet är ett separat företag vars IT-avdelning fastställer sina säkerhetspolicyer. Administratörer definierar till exempel regler för scanning och scheman för antiviruskontroller. Följaktligen måste varje organisation ha sitt eget kontrollcenter för att konfigurera antiviruspolicyer. De inställningar som anges bör inte påverka andra kunder i molnet, och leverantören bör ha möjlighet att säkerställa att till exempel antivirusuppdateringar utförs som de ska för alla kundens virtuella maskiner.
Organisation av fakturering och licensiering. Molnmodellen kännetecknas av flexibilitet och innebär att man endast betalar för den mängd IT-resurser som kunden har använt. Om det finns behov, till exempel på grund av säsongsvariationer, kan mängden resurser snabbt ökas eller minskas — allt baserat på de aktuella behoven av datorkapacitet. Traditionellt antivirus är inte lika flexibelt — kunden köper vanligtvis en licens för ett år på ett förutbestämt antal. servrar eller arbetsstationer. Användare av molnet kopplar regelbundet bort och kopplar på ytterligare virtuella maskiner beroende på sina aktuella behov – motsvarande måste antiviruslicenserna stödja samma modell.
Den andra frågan gäller vad licensen faktiskt kommer att omfatta. Traditionella antivirusprogram licensieras baserat på antalet servrar eller arbetsstationer. Licenser baserade på antalet skyddade virtuella maskiner passar inte riktigt i det molnbaserade systemet. Kunden kan skapa vilket antal virtuella maskiner som helst från de resurser som finns tillgängliga för dem, till exempel fem eller tio maskiner. Detta antal varierar för de flesta kunder, och som leverantör är det omöjligt för oss att spåra förändringar. Det finns ingen teknisk möjlighet att licensiera baserat på CPU:er; kunderna får virtuella processorer (vCPU), och licensieringen bör göras utifrån dem. Därför bör den nya modellen för antiviruskydd möjliggöra för kunden att ange det erforderliga antalet vCPU:er för vilka de kommer att få antiviruslicenser.
Överensstämmelse med lagstiftningen. En viktig punkt, eftersom de tillämpade lösningarna måste säkerställa efterlevnad av regleringens krav. Till exempel arbetar ofta "invånarna" i molnet med personuppgifter. I sådana fall måste leverantören ha ett separat och certifierat segment av molnet som helt uppfyller kraven i lagen om "Personuppgifter". Då behöver företagen inte själva "bygga" hela systemet för att arbeta med personuppgifter: de behöver inte köpa certifierad utrustning, ansluta den och konfigurera den eller genomgå certifiering. För cyber-säkerhet av IPSD som dessa kunder har måste antivirusprogrammet också uppfylla kraven i rysk lagstiftning och ha ett FSTEK-certifikat.
Vi har granskat de obligatoriska kriterierna som antiviruskyddet måste uppfylla i ett offentligt moln. Vidare kommer vi att dela med oss av vår egen erfarenhet av att anpassa antiviruslösningen för att fungera i molnet på leverantören.
Hur kan man få antivirus och molnet att samarbeta?
Som vår erfarenhet har visat, är det en sak att välja en lösning baserat på beskrivningar och dokumentation, och en helt annan uppgift att implementera den i en redan fungerande molnmiljö. Vi kommer att berätta vad vi har gjort i praktiken och hur vi anpassade antivirusprogrammet för att fungera i leverantörens offentliga moln. Leverantören av antiviruslösningen blev Kaspersky, som har lösningar för antivirusförsvar för molnmiljöer i sin portfölj. Vi valde "Kaspersky Security för virtuella miljöer" (Lätt agent).
Den inkluderar en enhetlig konsol, Kaspersky Security Center. Lätt agent och säkerhetsvirtuella maskiner (SVM, Security Virtual Machine) samt servern för integration av KSC.
Efter att vi studerat arkitekturen för Kasperskys lösning och genomfört de första testerna tillsammans med leverantörens ingenjörer, uppstod frågan om integration av tjänsten i molnet. Den första implementeringen utfördes gemensamt på en molnplattform i Moskva. Och här är vad vi insåg.
För att minimera nätverkstrafiken beslutades att placera SVM på varje ESXi-värd och "binda" SVM till ESXi-värdarna. På så sätt vänder sig de lätta agenterna i de skyddade virtuella maskinerna till SVM på den specifika ESXi-värd där de är igång. En separat administrativ tenant valdes för huvud-KSC. Som ett resultat är underordnade KSC placerade i tenanterna hos varje enskild kund och ansluter till den överordnade KSC, som ligger i hanteringssegmentet. Denna modell möjliggör snabbare lösningar av problem som uppstår i kundernas tenanter.
Utöver frågorna med att sätta upp komponenterna för själva antiviruslösningen stod vi inför uppgiften att organisera nätverksinteraktion genom att skapa ytterligare VxLAN. Även om lösningen ursprungligen var avsedd för företagskunder med privata moln – lyckades vi med hjälp av ingenjörsmässig kreativitet och den tekniska flexibiliteten hos NSX Edge lösa alla problem relaterade till separation av tenanter och licensiering.
Vi arbetade i nära samarbete med ingenjörerna på Kaspersky. Under analysen av lösningens arkitektur när det gäller nätverksinteraktionen mellan systemkomponenterna fastställdes att, förutom åtkomst från lätta agenter till SVM, även en återkoppling från SVM till lätta agenter var nödvändig. Denna nätverkskoppling är omöjlig i en multi-tenant-miljö på grund av möjligheten av identiska nätverksinställningar för virtuella maskiner i olika tenant i molnet. Därför omarbetades mekanismen för nätverksinteraktion mellan den lätta agenten och SVM på vår begäran av kollegor från leverantören för att utesluta behovet av nätverkskoppling från SVM till de lätta agenterna.
Efter att lösningen har implementerats och testats på den moskvabaserade molnplattformen, har vi distribuerat den till övriga plattformar, inklusive den certifierade molndelen. Tjänsten är nu tillgänglig i alla landets regioner.
Arkitektur för cybersäkerhetslösningen inom den nya metoden
Den övergripande arbetsmodellen för antiviruslösningen i en offentlig molnmiljö ser ut på följande sätt:
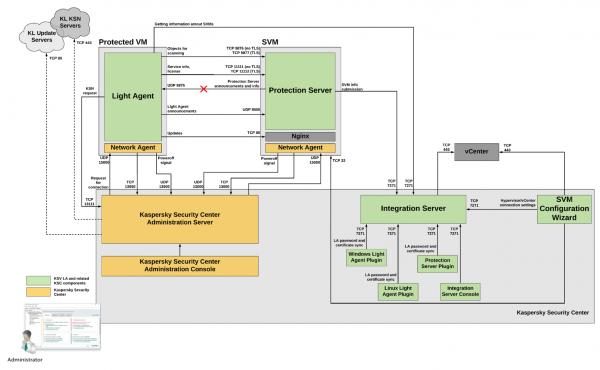
Arbetsmodellen för antiviruslösningen i en offentlig molnmiljö #CloudMTS
Låt oss beskriva kännetecknen för hur de enskilda elementen av lösningen fungerar i molnet:
• En enhetlig konsol som gör det möjligt för kunderna att centralt hantera skyddssystemet: köra kontroller, övervaka uppdateringar och övervaka karantäner. Det finns möjlighet att ställa in individuella säkerhetspolicyer inom sin egen segment.
Det är värt att notera att även om vi är tjänsteleverantören, så ingriper vi inte i de inställningar som kunderna gör. Det enda vi kan göra är att återställa säkerhetspolicyn till standard om det behövs för omkonfigurering. Till exempel kan detta bli nödvändigt om en kund av misstag har skärpt dem eller betydligt lättat dem. Företaget kan alltid få en kontrollpanel med standardinställningar som de sedan själva kan konfigurera. En nackdel med Kaspersky Security Center är att plattformen för närvarande endast är tillgänglig för operativsystemet Microsoft. Även om lätta agenter kan fungera på både Windows- och Linux-maskiner. Men på Kaspersky Lab lovar de att KSC snart kommer att fungera för Linux. En av de viktiga funktionerna i KSC är möjligheten att hantera karantän. Varje företagskund i vår molnlösning har sin egen personliga karantän. Denna metod utesluter situationer där ett virusinfekterat dokument av misstag skulle bli allmänt tillgängligt, vilket kan hända med klassisk företagsantivirusprogramvara med gemensam karantän.
• Lätta agenter. Inom den nya modellen installeras en lätt Kaspersky Security-agent på varje virtuell maskin. Detta gör att antivirusdatabasen inte behöver lagras på varje VM, vilket minskar det diskutrymme som används. Tjänsten är integrerad med molninfrastrukturen och fungerar via SVM, vilket ökar tätheten av virtuella maskiner på ESXi-värden och prestandan för hela molnsystemet. Den lätta agenten skapar en kö av uppgifter för varje virtuell maskin: kontrollera filsystemet, minnet, etc. Men det är redan SVM som ansvarar för utförandet av dessa operationer, vilket vi kommer att prata om härnäst. Agenten utför också funktioner för brandvägg, kontrollerar säkerhetspolicyer, skickar infekterade filer till karantän och övervakar den allmänna "hälsan" hos operativsystemet där den är installerad. Allt detta kan hanteras via den redan nämnda enhetliga konsolen.
• Säkerhetsvirtualmaskin. Alla resurskrävande uppgifter (uppdateringar av antivirusdatabaser, schemalagda kontroller) sköts av en separat säkerhetsvirtualmaskin (SVM). Den ansvarar för driften av en fullständig antivirusmotor och dess databaser. Företagets IT-infrastruktur kan inkludera flera SVM:er. Denna strategi ökar systemets tillförlitlighet – om en maskin slutar fungera och inte svarar inom trettio sekunder, börjar agenterna automatiskt söka efter en annan.
• KSC integrationsserver. En av komponenterna i huvud KSC, som enligt den inställda algoritmen tilldelar lätta agenter sina SVM:er och övervakar tillgängligheten av SVM:er. På så sätt säkerställer denna mjukvarumodul lastbalansering av alla SVM:er i den molnbaserade infrastrukturen.
Algoritm för arbete i molnet: minska belastningen på infrastrukturen
Överlag kan antivirusets arbetsalgoritm beskrivas på följande sätt. Agenten åtkomst till en fil på den virtuella maskinen och kontrollerar den. Resultatet av kontrollen sparas i en gemensam centraliserad databas av SVM:s domen, som kallas Shared Cache, där varje post identifierar ett unikt filmönster. Denna metod gör det möjligt att se till att samma fil inte kontrolleras flera gånger i rad (till exempel om den har öppnats på olika virtuella maskiner). Filer skannas på nytt endast om de har ändrats eller om kontrollen har startats manuellt.
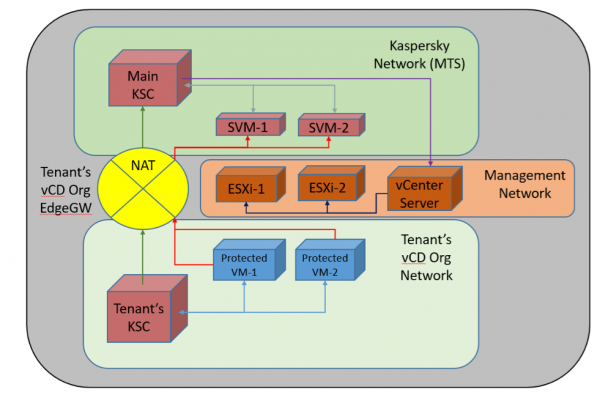
Implementering av antiviruslösningen i leverantörens moln
Bilden visar den övergripande schematiken för implementering av lösningen i molnet. I molnets styrzon är huvud Kaspersky Security Center installerat, och på varje ESXi-värd är en individuell SVM distribuerad med hjälp av KSC-integrationsservern (varje ESXi-värd är kopplad till sin specifika SVM med särskilda inställningar i VMware vCenter Server). Kunderna arbetar i sina egna molnsegment, där virtuella maskiner med agenter placeras. Dessa hanteras via individuella KSC-servrar, som står under huvud KSC:s kontroll. Vid behov av att skydda ett begränsat antal virtuella maskiner (upp till 5) kan kunden ges tillgång till den virtuella konsolen på en särskilt avsatt KSC-server. Nätverksinteraktionen mellan kundernas KSC och huvud KSC, samt mellan de lätta agenterna och SVM, sker genom NAT via kundernas virtuella EdgeGW-rutrar.
Enligt våra uppskattningar och resultaten av tester utförda av kollegor på leverantören, minskar den lätta agenten belastningen på kundernas virtuella infrastruktur med cirka 25% (jämfört med ett system som använder traditionell antivirusprogramvara). Specifikt förbrukar standard antiviruslösningen Kaspersky Endpoint Security (KES) för fysiska miljöer nästan dubbelt så mycket processortid på servern (2,95%) jämfört med virtualiseringslösningen baserad på lätta agenter (1,67%).
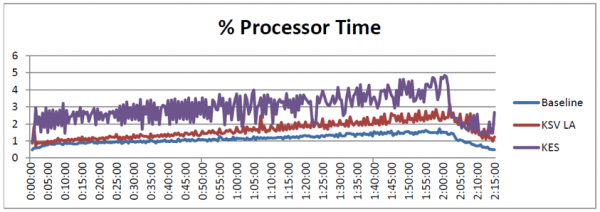
Diagram över jämförelse av processorbelastning
En liknande situation observeras med diskåtkomstfrekvensen för skrivning: för det klassiska antiviruset är den 1011 IOPS, medan den för molnaverteringen är 671 IOPS.
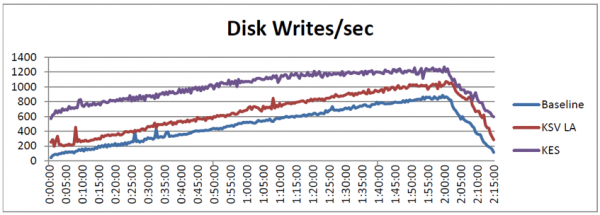
Diagram över jämförelse av diskåtkomstfrekvens
Prestandaförbättringen gör det möjligt att upprätthålla stabilitet i infrastrukturen och använda beräkningsresurserna mer effektivt. Tack vare anpassningen för arbete i en offentlig molnmiljö sänker lösningen inte molnets prestanda: den utför centraliserad filkontroll och hämtar uppdateringar, vilket distribuerar belastningen. Detta innebär att aktuella hot mot molninfrastrukturen inte kommer att förbise, å sin sida minskar resursbehoven för virtuella maskiner i genomsnitt med 25% jämfört med traditionell antivirusprogramvara.
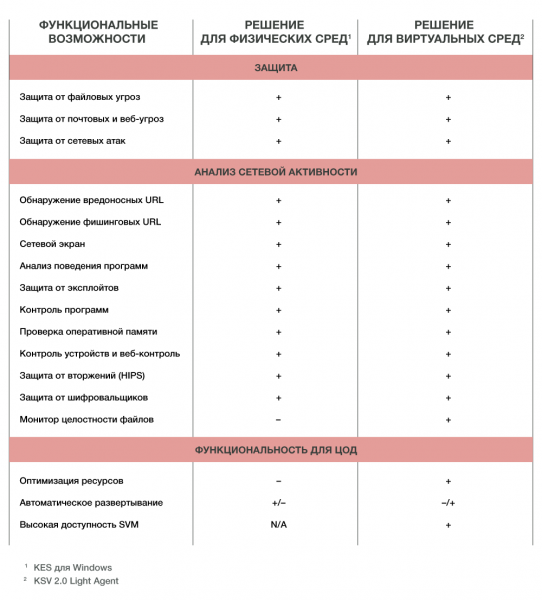
Båda lösningarna liknar varandra mycket i funktionaliteten: nedan följer en jämförande tabell. Det visar sig dock att det i molnet, enligt resultaten från testerna ovan, är mer optimalt att använda en lösning för virtuella miljöer.
Om prissättningen inom ramen för den nya metoden. Vi har beslutat att använda en modell som gör det möjligt att få licenser baserat på antalet vCPU. Det betyder att antalet licenser kommer att motsvara antalet vCPU. Antivirusprogrammet kan testas genom att skicka in en begäran. .
I nästa artikel om molnteknologi kommer vi att berätta om utvecklingen av moln-WAF och vad som är bäst att välja: hårdvara, programvara eller molnlösning.
Texten har förberetts av anställda på molnleverantören #CloudMTS: Denis Myagkov, huvudarkitekt och Alexey Afanasyev, produktutvecklingschef för informationssäkerhet.
Källa: habr.com
