

Ämnet monorepo har diskuterats flera gånger och brukar oftast leda till ganska livliga diskussioner. När vi skapar som ett Open Source-verktyg som syftar till att förbättra bygprocesserna för applikationskod från Git till Docker-avbilder (och deras efterföljande leverans till Kubernetes), tänker vi sällan på vilket val som är bäst. För oss är det primära att tillhandahålla allt nödvändigt för anhängare av olika åsikter (om det inte strider mot sunt förnuft, förstås).
Det nyligen tillkomna stödet för mono-repo i werf är ett bra exempel på detta. Men låt oss först förstå hur detta stöd överhuvudtaget relaterar till användningen av werf och vad Docker Registry har att göra med det…
Problemområdet
Låt oss föreställa oss en situation. Företaget har många utvecklingsteam som arbetar med oberoende projekt. De flesta applikationer körs i Kubernetes och är därför containrar. För att lagra containrar och avbilder krävs ett register (registry). I företaget används Docker Hub med en enda konto FÖRETAG. I likhet med de flesta system för lagring av källkod, tillåter Docker Hub inte att skapa en inre hierarki av förråd, såsom FÖRETAG/PROJEKT/BILD. I så fall… hur ska vi lagra icke-monolitiska applikationer i registret utan att skapa ett separat konto för varje projekt?
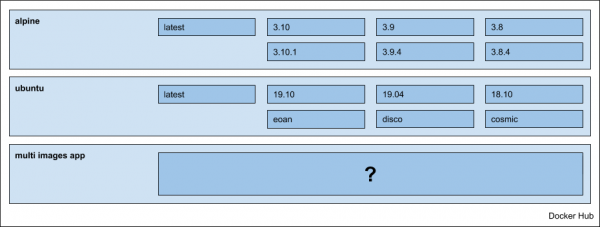
Möjligen känns den beskrivna situationen bekant för någon, men låt oss titta på frågan om organisationen av lagring av applikationer generellt, dvs utan att knyta det till det ovan beskrivna exemplet och Docker Hub.
Lösningar
Om applikationen är monolitisk, levereras i en bild, så uppstår inga frågor och vi sparar helt enkelt avbilder i projektets containerregister.
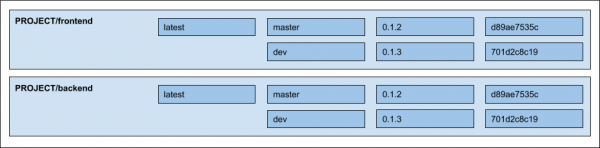
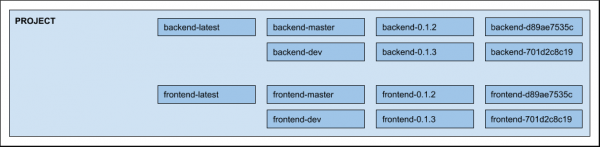
När applikationen presenteras i flera komponenter, mikrotjänster, krävs det att en viss metod väljs. Med ett exempel av en typisk webbapplikation som består av två avbilder: front-end och backend — möjliga alternativ är:
- Spara avbilder i separata inre förråd:

- Spara allt i ett förråd och ta hänsyn till bildens namn i taggen, till exempel på följande sätt:

NB: Faktiskt finns det ett ytterligare alternativ med att spara i olika förråd, PROJEKT-frontend och PROJEKT-backend, men vi kommer inte att överväga det på grund av svårigheterna med stöd, organisation och fördelning av rättigheter mellan användare.
Stöd i werf
Initialt begränsade werf sig till inneslutna register — lyckligtvis stöder de flesta register den möjligheten. Från och med version , har arbete med register där inbäddning inte stöds, inklusive Docker Hub. Från och med nu hade användaren valet att lagra applikationsbilder.
Implementeringen är tillgänglig inom alternativet --images-repo-mode=multirepo|monorepo (som standard multirepo, dvs. lagring i inneslutna register). Det definierar mönstren för hur bilder lagras i registret. Det räcker att välja rätt läge när man använder huvudkommandon, så förblir allt annat oförändrat.
Eftersom de flesta alternativen i werf kan ställas in med miljövariabler, är lagringsläget vanligtvis enkelt att ange globalt för hela projektet i CI/CD-system. Till exempel, i fallet med GitLab räcker det med att lägga till en miljövariabel i projektinställningarna: Settings -> CI / CD -> Variables: WERF_IMAGES_REPO_MODE: multirepo|monorepo.
När det kommer till publicering av bilder och distribution av applikationer (dessa processer beskrivs i detalj i de motsvarande artiklarna i dokumentationen: och ), så bestämmer läget enbart mönstret för hur man kan arbeta med bilden.
Demon ligger i detaljerna
Skillnaden och den största utmaningen vid tillägg av ett nytt lagringssätt — vid städning av registret (borttagning av möjligheter, stödjs av werf, se i ).
Vid städning tar werf hänsyn till de bilder som används i Kubernetes-kluster, samt de riktlinjer som användaren ställer in. Policyn baseras på uppdelning av taggar i strategier. För närvarande stöds följande strategier:
- 3 strategier relaterade till Git-primitiv, såsom tagg, gren och commit;
- 1 strategi för godtyckliga användartaggar.
Informationen om taggstrategin sparas vid publicering av bilden i etiketter för den slutliga bilden. Själva värdet — den så kallade metataggen — är nödvändig för tillämpning av vissa riktlinjer. Till exempel, vid borttagning av en gren eller tagg från Git-repositoriet, är det logiskt att ta bort också relaterade oanvända bilder från registret, vilket omfattas av vissa av våra riktlinjer.
Vid lagring i ett enda register (monorepo), kan förutom metataggen även namnet på bilden lagras i taggen för bilden: PROJEKT:front-end-META-TAG. För att separera dem använde vi ingen specifik avskiljare utan lade bara till det nödvändiga värdet i etiketten för den slutliga bilden vid publicering.
NB: Om du är intresserad av att se allt som beskrivs i källkoden för werf, kan en utgångspunkt vara .
I denna artikel kommer vi inte att ägna mer uppmärksamhet åt problematiken och motiveringen bakom vår metod: strategier för taggning, datalagring i etiketter och publiceringsprocessen i allmänhet — det har allt beskrivits utförligt i en recent rapport av Dmitrij Stolyarov: “».
Sammanfattningsvis
Avsaknaden av stöd för register utan inbäddning var inte ett blockerande faktor för oss eller kända användare av werf — eftersom det alltid går att starta ett separat bildregister (eller övergå till det hypotetiska Container Registry i Google Cloud)… Men att ta bort en sådan begränsning verkade logiskt för att göra verktyget mer användarvänligt för det bredare DevOps-gemenskapen. När vi genomförde det stötte vi på den största svårigheten i omarbetningen av mekanismen för att rensa containerregistret. Nu när allt är klart är det trevligt att inse att det har blivit lättare för någon, och vi (som de främsta utvecklarna av projektet) inte förutser några märkbara svårigheter i det framtida underhållet av denna funktion.
Fortsätt att följa oss så kommer vi snart att berätta om andra nyheter inom !
P.S.
Läs även i vår blogg:
- «»;
- «».
Källa: habr.com
