

Olika aspekter av DNS-användning har redan flera gånger berörts av författaren i en rad publicerade inlägg inom bloggen. Huvudfokus har dock alltid legat på att öka säkerheten för denna nyckelkomponent i hela internet-tjänsten.
För fram till nyligen, trots den uppenbara sårbarheten i DNS-trafiken, som fortfarande till största delen överförs i öppet format, för illvilliga handlingar från leverantörer som strävar efter att öka sina intäkter genom att införa reklam i innehållet, statliga myndigheter och censur, samt helt enkelt brottslingar, har processen , trots förekomsten av olika teknologier som DNSSEC/DANE, DNScrypt, DNS-over-TLS och DNS-over-HTTPS, stått stilla. Och om serverlösningar, varav vissa funnits länge, är allmänt kända och tillgängliga, återstår det mycket att önska när det gäller stöd från klientprogramvaran.
Lyckligtvis förändras situationen. Särskilt utvecklarna av den populära webbläsaren Firefox har planer på att inkludera stöd för (DoH) som standard inom kort. Detta bör hjälpa till att skydda användarens WWW DNS-trafik från ovan nämnda hot, men kan också potentiellt skapa nya.
1. Problem med DNS-over-HTTPS
Vid första ögonkastet väcker den ökande användningen av DNS-over-HTTPS i programvara vilken arbetar på internet endast positiva reaktioner. Men, som man säger, ligger djävulen i detaljerna.
Det första problemet som begränsar den breda acceptansen av DoH är dess fokus enbart på webbtrafik. Faktiskt är HTTP-protokollet och dess aktuella version HTTP/2, som ligger till grund för DoH, kärnan i WWW. Men internet handlar inte bara om webben. Det finns en mängd populära tjänster, såsom e-post, olika meddelandeprogram, filöverföringssystem, medieströmning och så vidare, som inte använder HTTP. Således visar det sig att, trots att många ser DoH som en panacea, är det oanvändbart utan ytterligare (och onödiga) insatser, för någonting annat än webbläsarteknologier. För att nämna något, verkar DNS-over-TLS vara en mycket mer värdig kandidat för denna roll, som implementerar inkapsling av standard DNS-trafik i det skyddade standardprotokollet TLS.
Det andra problemet, som är potentiellt mycket mer betydelsefullt än det första, är den faktiska bortkopplingen från den inneboende decentraliseringen av DNS by design till förmån för att använda en enda DoH-server angiven i webbläsarinställningarna. Specifikt föreslår Mozilla att använda en tjänst från Cloudflare. Liknande tjänster har även lanserats av andra framstående aktörer på internet, bland annat Google. Det visar sig att införandet av DNS-over-HTTPS i den form det föreslås nu, bara ökar slutkundernas beroende av de största tjänsterna. Det är ingen hemlighet att informationen från analysen av DNS-förfrågningar kan samla ännu mer data om användarna samt göra dem mer exakta och aktuella.
I detta avseende har författaren varit och förblir en förespråkare för en bred implementering av inte DNS-over-HTTPS, utan DNS-over-TLS i kombination med DNSSEC/DANE som ett universellt, säkert och icke-centraliseringfrämjande medel för att säkerställa säkerheten för DNS-trafik. Tyvärr kan man inte vänta sig en snabb implementering av massstödet för alternativ till DoH i klientprogramvara av förståeliga skäl, och det är fortfarande entusiasterna för säker teknik som står för denna framtid.
Men nu när vi faktiskt har DoH, varför inte använda det, efter att ha övergått från potentiell övervakning från företag via deras servrar till vår egen DNS-over-HTTPS-server?
2. Protokollet DNS-over-HTTPS
Om vi tittar på standarden som beskriver protokollet DNS-over-HTTPS, kan vi se att det i grunden är ett webb-API som gör det möjligt att kapsla in ett standard-DNS-paket i HTTP/2-protokollet. Detta åstadkoms genom speciella HTTP-huvuden samt konvertering av det binära formatet av överförda DNS-data (se och efterföljande dokument) till ett format som möjliggör överföring och mottagning av dem, samt arbete med nödvändiga metadata.
Enligt standarden stöds endast HTTP/2 och en säker TLS-anslutning.
Skickande av DNS-förfrågningar kan göras med standardmetoderna GET och POST. I det första fallet transformeras förfrågan till en base64URL-kodad sträng, medan den i det andra överförs genom POST-förfrågans kropp i binär form. Här används en speciell MIME-typ för data både vid förfrågan och svaret på DNS application/dns-message.
root@eprove:~ # curl -H 'accept: application/dns-message' 'https://my.domaint/dns-query?dns=q80BAAABAAAAAAAAB2V4YW1wbGUDY29tAAABAAE' -v
*   Försöker 2001:100:200:300::400:443...
* TCP_NODELAY inställt
* Ansluten till eprove.net (2001:100:200:300::400) port 443 (#0)
* ALPN, erbjuder h2
* ALPN, erbjuder http/1.1
* Lyckades ställa in platser för certifikatverifiering:
*   CAfile: /usr/local/share/certs/ca-root-nss.crt
  CApath: none
* TLSv1.3 (UT), TLS-handshake, Klienthälsning (1):
* TLSv1.3 (IN), TLS-handshake, Serverhälsning (2):
* TLSv1.3 (IN), TLS-handshake, Krypterade tillägg (8):
* TLSv1.3 (IN), TLS-handshake, Certifikat (11):
* TLSv1.3 (IN), TLS-handshake, CERT verifiera (15):
* TLSv1.3 (IN), TLS-handshake, Avslutad (20):
* TLSv1.3 (UT), TLS ändra chiffer, Ändra chiffer specifikation (1):
* TLSv1.3 (UT), TLS-handshake, Avslutad (20):
* SSL-anslutning använder TLSv1.3 / TLS_AES_256_GCM_SHA384
* ALPN, server accepterade att använda h2
* Servercertifikat:
*  ämne: CN=my.domain
*  startdatum: Jul 22 00:07:13 2019 GMT
*  utgångsdatum: Oct 20 00:07:13 2019 GMT
*  subjectAltName: värd "my.domain" matchade certifikatets "my.domain"
*  utfärdare: C=US; O=Let's Encrypt; CN=Let's Encrypt Authority X3
*  SSL-certifikat verifiering ok.
* Använder HTTP2, server stöder flermålsanvändning
* Anslutningstillstånd ändrat (HTTP/2 bekräftad)
* Kopierar HTTP/2-data i strömbuffern till anslutningsbuffert efter uppgradering: len=0
* Använder Stream ID: 1 (enkla hantera 0x801441000)
> GET /dns-query?dns=q80BAAABAAAAAAAAB2V4YW1wbGUDY29tAAABAAE HTTP/2
> Värd: eprove.net
> User-Agent: curl/7.65.3
> accept: application/dns-message
>
* TLSv1.3 (IN), TLS-handshake, Ny session biljet (4):
* Anslutningstillstånd ändrat (MAX_CONCURRENT_STREAMS == 100)!
< HTTP/2 200
< server: h2o/2.3.0-beta2
< content-type: application/dns-message
< cache-control: max-age=86274
< date: Thu, 12 Sep 2019 13:07:25 GMT
< strict-transport-security: max-age=15768000; includeSubDomains; preload
< content-length: 45
<
Varning: Binärt utdata kan förstöra din terminal. Använd "--output -" för att säga
Varning: curl att outputa det till din terminal ändå, eller överväg "--output
Varning: " för att spara till en fil.
* Misslyckades med att skriva kropp (0 != 45)
* stoppade pausen ström!
* Anslutning #0 till värd eprove.net lämnade intakt
Observera även rubriken cache-control: i svaret från webbservern. I parametern max-age finns värdet TTL för den returnerade DNS-posten (eller det minimi värde om en uppsättning returneras).
Baserat på ovanstående består funktionaliteten hos en DoH-server av flera steg.
- Ta emot HTTP-förfrågan. Om det är en GET så dekoda paketet från base64URL-kodning.
- Skicka detta paket till DNS-servern.
- Ta emot svaret från DNS-servern.
- Hitta det minimi värde TTL i de mottagna posterna.
- Returnera svaret till klienten via HTTP.
3. Egen DNS-over-HTTPS-server
Det enklaste, snabbaste och mest effektiva sättet att starta sin egen DNS-over-HTTPS-server verkar vara att använda en HTTP/2-webbserver , som författaren redan kort har skrivit om (se "«).
Till fördel för detta val spelar det faktum att hela koden för den egna DoH-servern kan implementeras helt med hjälp av den integrerade interpreter som finns i H2O . För att utbyta data med DNS-servern behövs biblioteket (mrbgem) Socket, vilket lyckligtvis redan ingår i den aktuella utvecklingsversionen av H2O 2.3.0-beta2 i FreeBSD-portarna. Det är dock inte svårt att lägga till det i någon tidigare version genom att klona repositoryt i katalogen /deps före kompileringen.
root@beta:~ # uname -v
FreeBSD 12.0-RELEASE-p10 GENERIC
root@beta:~ # cd /usr/ports/www/h2o
root@beta:/usr/ports/www/h2o # make extract
===>  Licens MIT BSD2CLAUSE accepterad av användaren
===>   h2o-2.2.6 beror på fil: /usr/local/sbin/pkg - hittad
===> Hämtar alla distfiler som krävs av h2o-2.2.6 för att bygga
===>  Extraherar för h2o-2.2.6.
=> SHA256 Kontrollsumma OK för h2o-h2o-v2.2.6_GH0.tar.gz.
===>   h2o-2.2.6 beror på fil: /usr/local/bin/ruby26 - hittad
root@beta:/usr/ports/www/h2o # cd work/h2o-2.2.6/deps/
root@beta:/usr/ports/www/h2o/work/h2o-2.2.6/deps # git clone https://github.com/iij/mruby-socket.git
Klonar in i "mruby-socket"...
remote: Uppräkning av objekt: 385, färdigt.
remote: Totalt 385 (delta 0), återanvända 0 (delta 0), pack-reused 385
Hämtar objekt: 100% (385/385), 98.02 KiB | 647.00 KiB/s, klart.
Fastställande av ändringar: 100% (208/208), klart.
root@beta:/usr/ports/www/h2o/work/h2o-2.2.6/deps # ll
total 181
drwxr-xr-x   9 root  wheel  18 12 aug.  16:09 brotli/
drwxr-xr-x   2 root  wheel   4 12 aug.  16:09 cloexec/
drwxr-xr-x   2 root  wheel   5 12 aug.  16:09 golombset/
drwxr-xr-x   4 root  wheel  35 12 aug.  16:09 klib/
drwxr-xr-x   2 root  wheel   5 12 aug.  16:09 libgkc/
drwxr-xr-x   4 root  wheel  26 12 aug.  16:09 libyrmcds/
drwxr-xr-x  13 root  wheel  32 12 aug.  16:09 mruby/
drwxr-xr-x   5 root  wheel  11 12 aug.  16:09 mruby-digest/
drwxr-xr-x   5 root  wheel  10 12 aug.  16:09 mruby-dir/
drwxr-xr-x   5 root  wheel  10 12 aug.  16:09 mruby-env/
drwxr-xr-x   4 root  wheel   9 12 aug.  16:09 mruby-errno/
drwxr-xr-x   5 root  wheel  14 12 aug.  16:09 mruby-file-stat/
drwxr-xr-x   5 root  wheel  10 12 aug.  16:09 mruby-iijson/
drwxr-xr-x   5 root  wheel  11 12 aug.  16:09 mruby-input-stream/
drwxr-xr-x   6 root  wheel  11 12 aug.  16:09 mruby-io/
drwxr-xr-x   5 root  wheel  10 12 aug.  16:09 mruby-onig-regexp/
drwxr-xr-x   4 root  wheel  10 12 aug.  16:09 mruby-pack/
drwxr-xr-x   5 root  wheel  10 12 aug.  16:09 mruby-require/
drwxr-xr-x   6 root  wheel  10 12 sep. 16:10 mruby-socket/
drwxr-xr-x   2 root  wheel   9 12 aug.  16:09 neverbleed/
drwxr-xr-x   2 root  wheel  13 12 aug.  16:09 picohttpparser/
drwxr-xr-x   2 root  wheel   4 12 aug.  16:09 picotest/
drwxr-xr-x   9 root  wheel  16 12 aug.  16:09 picotls/
drwxr-xr-x   4 root  wheel   8 12 aug.  16:09 ssl-conservatory/
drwxr-xr-x   8 root  wheel  18 12 aug.  16:09 yaml/
drwxr-xr-x   2 root  wheel   8 12 aug.  16:09 yoml/
root@beta:/usr/ports/www/h2o/work/h2o-2.2.6/deps # cd ../../..
root@beta:/usr/ports/www/h2o # make install clean
...
Webbserverkonfigurationen är i stort sett standard.
root@beta:\/usr\/ports\/www\/h2o # cd \/usr\/local\/etc\/h2o\/\nroot@beta:\/usr\/local\/etc\/h2o # cat h2o.conf\n# detta exempelkonfiguration ger dig en känsla för hur h2o kan användas\n# och en högsäkerhetskonfiguration för TLS och HTTP-huvuden\n# se https:\/\/h2o.examp1e.net\/ för detaljerad dokumentation\n# och h2o --help för kommandoradsalternativ och inställningar\n\n# v.20180207 (c)2018 av Max Kostikov http:\/\/kostikov.co e-post: max@kostikov.co\n\nuser: www\npid-file: \/var\/run\/h2o.pid\naccess-log:\n path: \/var\/log\/h2o\/h2o-access.log\n format: "%h %v %l %u %t \"%r\" %s %b \"%{Referer}i\" \"%{User-agent}i\""\nerror-log: \/var\/log\/h2o\/h2o-error.log\n\nexpires: off\ncompress: on\nfile.dirlisting: off\nfile.send-compressed: on\n\nfile.index: [ 'index.html', 'index.php' ]\n\nlisten:\n port: 80\nlisten:\n port: 443\n ssl:\n cipher-suite: ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES256-SHA384:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA:ECDHE-RSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES128-SHA:DHE-RSA-AES256-SHA256:DHE-RSA-AES256-SHA:ECDHE-ECDSA-DES-CBC3-SHA:ECDHE-RSA-DES-CBC3-SHA:EDH-RSA-DES-CBC3-SHA:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128-SHA256:AES256-SHA256:AES128-SHA:AES256-SHA:DES-CBC3-SHA:!DSS\n cipher-preference: server\n dh-file: \/etc\/ssl\/dhparams.pem\n certificate-file: \/usr\/local\/etc\/letsencrypt\/live\/eprove.net\/fullchain.pem\n key-file: \/usr\/local\/etc\/letsencrypt\/live\/my.domain\/privkey.pem\n\nhosts:\n \"*.my.domain\":\n paths: &go_tls\n \"\/\":\n redirect:\n status: 301\n url: https:\/\/my.domain\/\n \"my.domain:80\":\n paths: *go_tls\n \"my.domain:443\":\n header.add: \"Strict-Transport-Security: max-age=15768000; includeSubDomains; preload\"\n paths:\n \"\/dns-query\":\n mruby.handler-file: \/usr\/local\/etc\/h2o\/h2odoh.rbDet enda undantaget är URL-hanteraren /dns-query som ansvarar för vår DNS-over-HTTPS-server, skriven i mruby och kallad via hanterarens alternativ mruby.handler-file.
root@beta:/usr/local/etc/h2o # cat h2odoh.rb
# H2O HTTP/2 webbserver som DNS-over-HTTP-tjänst
# v.20190908 (c)2018-2019 Max Kostikov https://kostikov.co e-post: max@kostikov.co

proc {|env|
    if env['HTTP_ACCEPT'] == "application/dns-message"
        case env['REQUEST_METHOD']
            when "GET"
                req = env['QUERY_STRING'].gsub(/^dns=/,'')
                # base64URL avkodning
                req = req.tr("-_", "+/")
                if !req.end_with?("=") && req.length % 4 != 0
                    req = req.ljust((req.length + 3) & ~3, "=")
                end
                req = req.unpack1("m")
            when "POST"
                req = env['rack.input'].read
            else
                req = ""
        end
        if req.empty?
            [400, { 'content-type' => 'text/plain' }, [ "Fel begäran" ]]
        else
            # --- fråga DNS-server
            sock = UDPSocket.new
            sock.connect("localhost", 53)
            sock.send(req, 0)
            str = sock.recv(4096)
            sock.close
            # --- hitta lägsta TTL i svaret
            nans = str[6, 2].unpack1('n') # antal svar
            if nans > 0 # ingen DNS-fel
                shift = 12
                ttl = 0
                while nans > 0
                    # bearbeta domännamn komprimering
                    if str[shift].unpack1("C")  curttl
                        ttl = curttl
                    end
                    nans -= 1
                 end
                 cc = 'max-age=' + ttl.to_s
            else
                 cc = 'no-cache'
            end
            [200, { 'content-type' => 'application/dns-message', 'content-length' => str.size, 'cache-control' => cc }, [ str ] ]
        end
    else
        [415, { 'content-type' => 'text/plain' }, [ "Ej stödd mediatyp" ]]
    end
}
Observera att hanteringen av DNS-paket sköts av den lokala cachande servern, i det här fallet från standardinstallationen av FreeBSD. Ur säkerhetssynpunkt är detta den optimala lösningen. Men ingenting hindrar att byta localhost till adressen för en annan DNS som du planerar att använda.
root@beta:/usr/local/etc/h2o # local-unbound version
användning: local-unbound [alternativ]
        startar unbound daemon DNS-resolver.
-h      den här hjälpen
-c fil konfigurationsfil att läsa istället för /var/unbound/unbound.conf
        filformatet beskrivs i unbound.conf(5).
-d      starta inte i bakgrunden.
-p      skapa inte en pidfil.
-v      detaljerad (flertal gånger för att öka detaljeringsgraden)
Version 1.8.1
länkade bibliotek: mini-event intern (den använder select), OpenSSL 1.1.1a-freebsd 20 nov 2018
länkade moduler: dns64 respip validator iterator
BSD-licensierad, se LICENSE i källpaketet för detaljer.
Rapportera buggar till unbound-bugs@nlnetlabs.nl
root@eprove:/usr/local/etc/h2o # sockstat -46 | grep unbound
unbound  local-unbo 69749 3  udp6   ::1:53                *:*
unbound  local-unbo 69749 4  tcp6   ::1:53                *:*
unbound  local-unbo 69749 5  udp4   127.0.0.1:53          *:*
unbound  local-unbo 69749 6  tcp4   127.0.0.1:53          *:*
Då återstår det att starta om H2O och se vad som har blivit resultatet.
root@beta:/usr/local/etc/h2o # service h2o restart
Stopping h2o.
Waiting for PIDS: 69871.
Starting h2o.
start_server (pid:70532) starting now...4. Testning
Låt oss kontrollera resultaten genom att skicka en ny testförfrågan och se nätverkstrafiken med hjälp av verktyget Fungerar libdns korrekt? => Kör.
root@beta/usr/local/etc/h2o # curl -H 'accept: application/dns-message' 'https://my.domain/dns-query?dns=q80BAAABAAAAAAAAB2V4YW1wbGUDY29tAAABAAE'
Warning: Binary output can mess up your terminal. Use "--output -" to tell
Warning: curl to output it to your terminal anyway, or consider "--output
Warning: " to save to a file.
...
root@beta:~ # tcpdump -n -i lo0 udp port 53 -xx -XX -vv
tcpdump: listening on lo0, link-type NULL (BSD loopback), capture size 262144 bytes
16:32:40.420831 IP (tos 0x0, ttl 64, id 37575, offset 0, flags [none], proto UDP (17), length 57, bad cksum 0 (- 127.0.0.1.53: [bad udp cksum 0xfe38 -> 0x33e3!] 43981+ A? example.com. (29)
0x0000: 0200 0000 4500 0039 92c7 0000 4011 0000 ....E..9....@...
0x0010: 7f00 0001 7f00 0001 524e 0035 0025 fe38 ........RN.5.%.8
0x0020: abcd 0100 0001 0000 0000 0000 0765 7861 .............exa
0x0030: 6d70 6c65 0363 6f6d 0000 0100 01 mple.com.....
16:32:40.796507 IP (tos 0x0, ttl 64, id 37590, offset 0, flags [none], proto UDP (17), length 73, bad cksum 0 (- 127.0.0.1.21070: [bad udp cksum 0xfe48 -> 0x43fa!] 43981 q: A? example.com. 1/0/0 example.com. A 93.184.216.34 (45)
0x0000: 0200 0000 4500 0049 92d6 0000 4011 0000 ....E..I....@...
0x0010: 7f00 0001 7f00 0001 0035 524e 0035 fe48 .........5RN.5.H
0x0020: abcd 8180 0001 0001 0000 0000 0765 7861 .............exa
0x0030: 6d70 6c65 0363 6f6d 0000 0100 01c0 0c00 mple.com........
0x0040: 0100 0100 0151 8000 045d b8d8 22 .....Q...].."
^C
2 packets captured
23 packets received by filter
0 packets dropped by kernelUtskriften visar hur förfrågan om att lösa adressen example.com mottogs och framgångsrikt bearbetades av DNS-servern.
Nu återstår det att aktivera vår server i webbläsaren Firefox. För att göra detta måste vi ändra några inställningar på konfigurationssidan. about:config.
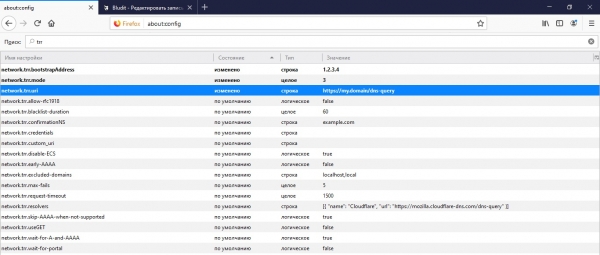
För det första är det adressen till vårt API som webbläsaren kommer att använda för att begära DNS-information i network.trr.uri. Det rekommenderas också att ange IP-adressen för domänen från denna URL för säker upplösning till IP med hjälp av webbläsaren utan att gå via DNS i network.trr.bootstrapAddress. Och slutligen själva parametern network.trr.mode som aktiverar användningen av DoH. Att ställa in värdet till "3" får webbläsaren att använda DNS-over-HTTPS uteslutande för namnuppslagning, medan det mer pålitliga och säkrare "2" ger prioritet åt DoH och lämnar den standardmässiga begäran till DNS som en reserv.
5. VINST!
Var artikeln hjälpsam? Tveka då inte att stödja med pengar via doneringsformuläret (nedan).
Källa: habr.com
