

I artikeln diskuteras problemen med att organisera nätverksinfrastruktur på traditionellt sätt och metoder för att lösa samma frågor med hjälp av molnteknologier.
För referens. Nebula är en molnbaserad SaaS-miljö för fjärrunderhåll av nätverksinfrastruktur. Alla enheter som stöder Nebula hanteras från molnet via en säker anslutning. Stora distribuerade nätverksinfrastrukturer kan hanteras från ett och samma centrum utan att det krävs ansträngningar för att skapa det.
Vad behövs en ytterligare molntjänst för?
Det grundläggande problemet vid arbete med nätverksinfrastruktur är inte nätverksdesign och inköp av utrustning, inte ens installationen i rack, utan allt övrigt som måste göras med detta nätverk i framtiden.
Nätverket är nytt - men bekymren är gamla
Vid driftsättning av en ny nod i nätverket efter installation och anslutning av utrustning påbörjas den initiala konfigurationen. Från «ledningen» perspektiv är det inget komplicerat: «Vi tar arbetsdokumentationen för projektet och börjar konfigurera…» Det låter bra när alla nätverkselement är placerade i ett datacenter. Om de däremot är spridda över filialer börjar huvudvärk med att säkerställa fjärråtkomst. En typisk cirkel: för att få fjärråtkomst till nätverket måste nätverksutrustningen konfigureras, och för det behövs nätverksåtkomst...
Man måste komma på olika sätt för att lösa den ovanstående knuten. Till exempel kan en laptop med internetåtkomst via en USB 4G-modem kopplas via patchkabel till det nätverk som ska konfigureras. På denna laptop ställs en VPN-klient på, och genom den försöker nätverksadministratören från huvudkontoret få åtkomst till filialens nätverk. Skissen är inte den tydligaste - även om man tar med en laptop med förinställt VPN till den avlägsna platsen och ber dem att starta den, är det långt ifrån garanterat att allt fungerar första gången. Särskilt om det handlar om en annan region med en annan leverantör.
Det visar sig att det mest pålitliga sättet är att ha en bra specialist «i den andra änden av ledningen» som kan konfigurera sin del enligt projektet. Om det inte finns en sådan person i filialens personal kvarstår alternativen: antingen outsourcing eller tjänsteresa.
Det behövs fortfarande ett övervakningssystem. Det måste installeras, konfigureras och underhållas (åtminstone hålla koll på diskutrymme och regelbundet göra säkerhetskopior). Det ska inte veta något om våra enheter förrän vi informerar det. För detta behöver vi ange inställningar för all utrustning och regelbundet kontrollera att registreringarna är aktuella.
Det är fantastiskt när man har en "mann-orchester" i teamet, som förutom specifika kunskaper om nätverksadministration också kan arbeta med Zabbix eller något annat liknande system. Annars får vi anställa ytterligare en person eller outsourca.
Anteckning. De sorgligaste misstagen börjar med orden: "Vad är det att konfigurera detta Zabbix (Nagios, OpenView osv.)? Jag startar det snabbt så är det klart!"
Från implementering till drift
Låt oss titta på ett konkret exempel.
En larmrapport har erhållits om att en WiFi-åtkomstpunkt inte svarar någonstans.
Var är den?
Självklart har en bra nätverksadministratör en egen handbok där allt är nedtecknat. Frågor uppstår när denna information måste delas. Till exempel måste vi bråttom skicka någon för att lösa problemet på plats, och för det måste vi ge något i stil med: "Åtkomstpunkten i affärscentret på Bygggatan 1, på 3:e våningen, kontor N 301 nära ingångsdörren under taket."
Anta att vi har tur och åtkomstpunkten drivs via PoE, och switchen tillåter oss att starta om den på distans. Ingen resa behövs, men vi behöver fjärråtkomst till switchen. Det återstår att konfigurera portöppning via PAT på routern, ta reda på VLAN för extern anslutning osv. Det är bra om allt är förberett i förväg. Jobbet är kanske inte komplicerat, men det måste göras.
Så, vi har startat om strömförsörjningen till åtkomstpunkten. Hjälpte det?
Anta att det är något fel med hårdvaran. Nu letar vi efter information om garanti, driftsättning och andra intressanta detaljer.
När det kommer till WiFi, så rekommenderas det inte att använda den vanliga WPA2-PSK-lösningen hemma, där en nyckel används för alla enheter, i en företagsmiljö. För det första, att ha en gemensam nyckel för alla är helt enkelt osäkert, och för det andra, när en anställd slutar, måste den gemensamma nyckeln ändras och inställningarna måste göras om på alla enheter för alla användare. För att undvika sådana problem finns det WPA2-Enterprise med individuell autentisering för varje användare. Men detta kräver en RADIUS-server — ännu en infrastrukturkomponent som måste kontrolleras, säkerhetskopieras osv.
Observera att vi har använt hjälpmedel vid varje steg, vare sig det handlar om implementering eller drift. Detta inkluderar en bärbar dator med extern Internetanslutning, ett övervakningssystem, en referensdatabas för utrustning och RADIUS som autentiseringssystem. Förutom nätverksutrustningen måste vi även underhålla externa tjänster.
I sådana fall kan man höra rådet: "Lägg det i molnet och slipp bekymmer." Det finns säkert en molnbaserad Zabbix, kanske finns det en molnbaserad RADIUS, och till och med en molndatabas för att hålla listan på enheter. Problemet är att dessa inte behövs var och en för sig, utan i "ett paket". Och ändå kvarstår frågor kring åtkomstorganisation, initial inställning av enheter, säkerhet och mycket mer.
Hur ser det ut när man använder Nebula?
Självklart vet "molnet" ingenting om våra planer eller vår köpta utrustning från början.
Först skapas en organisationsprofil. Alltså, hela infrastrukturen: huvudkontor och filialer registreras i molnet från början. Uppgifter anges, och konton skapas för delegating av befogenheter.
Du kan registrera de använda enheterna i molnet på två sätt: på det gamla sättet — genom att skriva in serienumret i webbformuläret, eller genom att skanna en QR-kod med en mobiltelefon. Det enda du behöver för den andra metoden är en smartphone med kamera och internetåtkomst, även via mobiloperatör.
Självklart tillhandahåller Zyxel Nebula den nödvändiga infrastrukturen för lagring av information, både kontoinformation och inställningar.
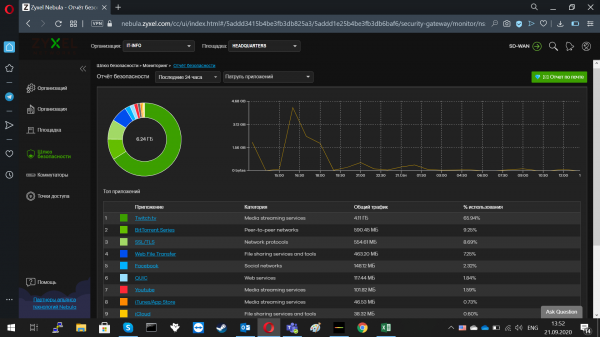
Figur 1. Säkerhetsrapport för Nebula Control Center.
Vad händer med åtkomstinställningarna? Öppning av portar, vidarekoppling av trafik genom den inkommande gatewayen, allt som säkerhetsadministratörer kärleksfullt kallar för: "att borra hål"? Lyckligtvis behöver du inte göra något av detta. Enheter som styrs av Nebula etablerar en utgående anslutning. Och administratören kopplar inte upp sig mot en enskild enhet, utan mot molnet. Nebula fungerar som en mellanhand mellan de två anslutningarna: enheten och nätverksadministratörens dator. Detta betyder att steget där en kommande administratör måste kallas in kan minimeras eller helt utelämnas. Ingen extra "hål" på brandväggen.
Och hur är det med RADIUS-servern? Behöver vi inte någon centraliserad autentisering?
Och denna funktion tar också Nebula hand om. Autentisering av konton för åtkomst till utrustning sker via en säker databas. Detta förenklar mycket delegationen eller återkallandet av rättigheter för systemhantering. Om rättigheter behöver överföras — skapar vi en användare och tilldelar en roll. Om rättigheter behöver återkallas — gör vi tvärtom.
Det är värt att nämna WPA2-Enterprise, för vilket en separat autentiseringstjänst behövs. Zyxel Nebula har en egen motsvarighet — DPPSK, som tillåter användning av WPA2-PSK med en individuell nyckel för varje användare.
"Obekväma" frågor
Nedan försöker vi ge svar på de mest kluriga frågor som ofta ställs när man går över till en molntjänst.
Är det verkligen säkert?
Vid all delegering av kontroll och hantering spelar två faktorer en viktig roll för att säkerställa säkerheten: anonymisering och kryptering.
Användningen av kryptering för att skydda trafiken från obehöriga är något som läsarna är mer eller mindre bekanta med.
Anonymisering döljer information om ägaren och källan för personalen hos molnleverantören. Personlig information tas bort och poster får ett "anonymt" identifieringsnummer. Varken utvecklaren av molnprogramvaran eller administratören som underhåller molnsystemet kan veta vem som står bakom begärningarna. "Varifrån kom detta? Vem skulle vara intresserad av det?", sådana frågor förblir obesvarade. Avsaknaden av data om ägaren och källan gör insiderinformation till en meningslös tidsödande aktivitet.
Om man jämför denna metod med den traditionella metoden för extern outsourcing eller anställning av en tillfällig administratör - är det uppenbart att molnteknologier är mer säkra. En tillfällig IT-specialist vet tillräckligt mycket om den organisation han eller hon arbetar för och kan avsiktligt eller oavsiktligt orsaka betydande säkerhetsproblem. Det återstår också att lösa frågan om uppsägning eller avslutande av kontraktet. Ibland, förutom att blockera eller ta bort ett konto, leder detta till en global ändring av lösenord för åtkomst till tjänster, samt en granskning av alla resurser för att identifiera
Hur mycket dyrare eller billigare är Nebula jämfört med en tillfällig administratör?
Allt förstås i jämförelse. Grundläggande funktioner i Nebula är tillgängliga gratis. Vad kan vara billigare än så?
Självklart kan man inte helt klara sig utan en nätverksadministratör eller en person som ersätter denne. Frågan handlar om antalet människor, deras specialisering och fördelning över platser.
När det kommer till den betalda utökade tjänsten är det en felaktig och ensidig metod att ställa frågan direkt: dyrare eller billigare? Det är mer korrekt att jämföra många faktorer, allt från löner för specifika specialister till kostnader för att säkerställa deras interaktion med en extern organisation eller en fysisk person: kvalitetskontroll, dokumentation, upprätthållande av säkerhetsnivåer, och så vidare.
Om vi talar om huruvida det lönar sig eller inte att köpa en betald tjänstepaket (Pro-Pack), kan ett ungefärligt svar vara så här: om organisationen är liten, kan man klara sig med den grundläggande versionen, om organisationen växer så kan det vara värt att överväga Pro-Pack. Skillnaderna mellan versionerna av Zyxel Nebula kan ses i tabell 1.
Tabell 1. Skillnaderna mellan funktionspaketen för den grundläggande versionen och Pro-Pack-versionen av Nebula.
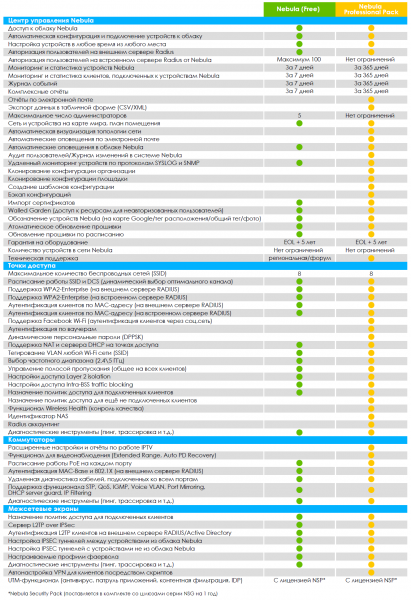
Det handlar om utökade rapporter, användargranskning, kloning av konfigurationer och mycket annat.
Vad gäller trafikskyddet?
Nebula använder protokollet för att säkerställa säkerheten vid arbete med nätverksutrustning.
NETCONF kan fungera över flera transportprotokoll:
- ();
- ();
- ();
- ().
När man jämför NETCONF med andra metoder, till exempel hantering via SNMP - bör man notera att NETCONF stöder utgående TCP-anslutningar för att övervinna NAT-barriärer och anses vara mer tillförlitlig.
Vad gäller hårdvarustödet?
Självklart bör man inte låta serverrummet bli en djurpark med representanter för sällsynta och utrotningshotade hårdvarutyper. Det är mycket önskvärt att den hårdvara som förenas av hanteringsteknologin täcker alla riktningar: från centrala switchar till åtkomstpunkter. Zyxel-ingjengörerna har tänkt på denna möjlighet. Många enheter fungerar under Nebula:
- centrala switchar 10G;
- åtkomstswitchar;
- switchar med PoE;
- åtkomstpunkter;
- nätverksportar.
Genom att använda ett brett utbud av stödda enheter kan man bygga nätverk för olika typer av uppgifter. Detta är särskilt relevant för företag som växer brett snarare än uppåt, ständigt utforskar nya platser för sin verksamhet.
Ständig utveckling
Nätverksenheter med traditionell hantering har endast en väg för förbättring — förändring av själva enheten, vare sig det är ny programvara eller extra moduler. I fallet med Zyxel Nebula finns det en extra väg för förbättring — genom förbättring av den molninfrastruktur. Till exempel, efter uppdateringen av Nebula Control Center (NCC) till version 10.1 (21 september 2020) har användarna fått tillgång till nya funktioner, här är några av dem:
- organisationsägaren kan nu överföra alla äganderättigheter till en annan administratör inom samma organisation;
- en ny roll som kallas "Ägarrepresentant" som har samma rättigheter som organisationsägaren;
- en ny funktion för firmwareuppdatering på organisationsnivå (Pro-Pack-funktionen);
- två nya alternativ har lagts till topologin: omstart av enheten och aktivering samt avstängning av strömmen på PoE-porten (Pro-Pack-funktionen);
- stöd för nya modeller av åtkomstpunkter: WAC500, WAC500H, WAC5302D-Sv2 och NWA1123ACv3;
- stöd för autentisering via voucher med QR-kodstrykt (Pro-Pack-funktionen).
Nyttiga länkar
Källa: habr.com
