

Den här artikeln är en fri översättning av ett inlägg i .
Med författarens tillstånd (och för tydlighetens och intressets skull) har jag färglagt den med länkar och lagt till några personliga insikter.
Introduktion
För närvarande måste åtminstone en användare i ett par som ansluter vara i aktivt läge. NAT-bypass-mekanismen kommer att vara användbar när inget av parterna har aktivt läge inställt. Detta sker vanligtvis på grund av att brandväggar eller NAT-enheter blockerar inkommande anslutningar.
Om båda klienterna är i aktivt läge
Skickar initiator-klienten ett kommando som innehåller sin egna IP-adress och port till den andra klienten. Med hjälp av dessa uppgifter upprättar den mottagande klienten en anslutning med initiatorn.
Om en av klienterna är i passivt läge
skickar den passiva klienten via hubben A kommandot till den aktiva klienten B, som sedan svarar med kommandot $ConnectToMe.
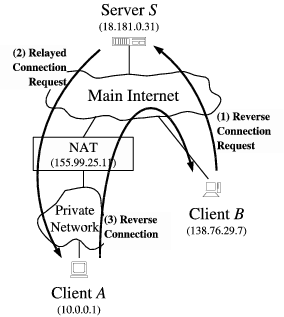
Som server S agerar DC-hubben i det ovanstående fallet.
Om båda klienterna är i passivt läge på
klienterna bakom olika NAT A och B har anslutit sig till hubben. S.
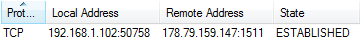
Så här ser anslutningen till hubben ut från klientens sida. A
Hubben tar emot anslutningar på port 1511. Klienten A gör utgående anslutningar från sitt privata nätverk via port 50758. Hubben ser å sin sida NAT-enhetens adress, arbetar med den och vidarebefordrar till kunderna enligt deras identifierare.
Klient A skickar till servern S ett meddelande med förfrågan att hjälpa till att ansluta till klienten. B.
Hub: [Outgoing][178.79.159.147:1511] DRCM AAAA BBBB ADCS/0.10 1649612991
Genom att också vara i passivt läge Bmåste klienten som får detta kommando informera om sin privata port, som används för att ansluta till hubben via NAT.
Hub: [Incoming][178.79.159.147:1511] DNAT BBBB AAAA ADCS/0.10 59566 1649612991
Efter att ha tagit emot denna information A försöker klienten omedelbart ansluta till klienten B och meddelar sin egen privata port.
Hub: [Outgoing][178.79.159.147:1511] D<b>RNT</b> AAAA BBBB ADCS/0.10 <b>50758</b> 1649612991Vad är intressant? Intresset ligger i att förskjuta slutpunkten för samma anslutning genom att skapa en ny anslutning till en offentlig adress via redan använd privat port.
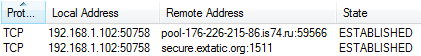
Bingo!
Självklart har NAT för klienten B full rätt att avvisa den första anslutningsbegäran från klienten, Amen redan dess egen begäran strävar in i 'hålet' som skapats av just denna anslutning, och kontakten upprättas.
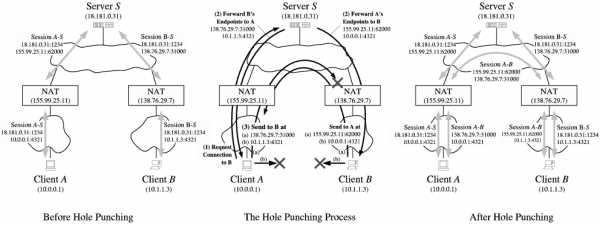
En illustration som passar hela processen med förbehåll för att använder inga offentliga portar som öppnas av sessionen NAT‒S, samt privata adresser.
Epilog
Vid tidpunkten för skriva (den ursprungliga) artikeln arbetade ungefär hälften av DC-kunderna i passivt läge. Det innebär att en fjärdedel av alla möjliga anslutningar inte kan genomföras.
Framöver , genom att använda befintliga anslutningar A‒S och B‒S för att etablera en direkt anslutning klient–klient, även om A och B de befinner sig i passivt läge.
Källa: habr.com
