

FHRP (First Hop Redundancy Protocol) — en familj av protokoll som är avsedda att skapa redundans för standardgatewayen. Den gemensamma idén för dessa protokoll är att kombinera flera routrar till en virtuell router med en gemensam IP-adress. Denna IP-adress kommer att tilldelas värden som standardgatewayadress. En fri implementation av denna idé är protokollet VRRP (Virtual Router Redundancy Protocol). I denna artikel ska vi gå igenom grunderna för VRRP-protokollet.
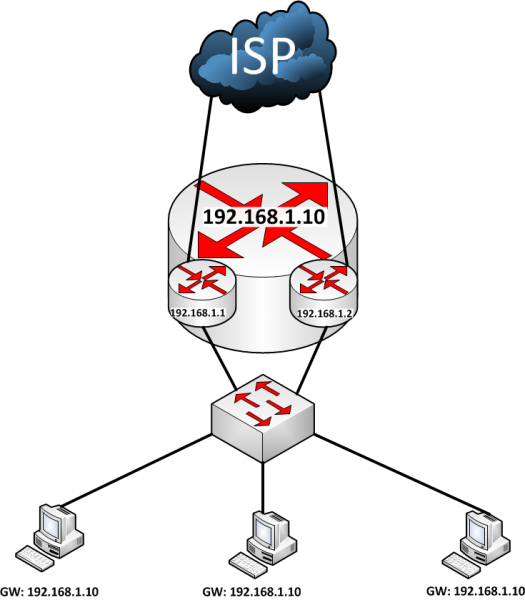
VRRP-routrar förenas i en virtuell router. Alla routrar i gruppen har en gemensam virtuell IP (VIP) adress och ett gemensamt gruppnummer eller VRID (Virtual Router Identifier). En router kan tillhöra flera grupper, var och en med en unik VIP/VRID-pair.
När det gäller Cisco ställs den virtuella routern in på den aktuella gränssnittet med kommandot:
R1(config-if)# vrrp ipAlla routrar delas in i två typer: VRRP Master och VRRP Backup.
VRRP Master — det är routern som ansvarar för att vidarebefordra paket för den virtuella gruppen.
VRRP Backup — det är routern som väntar på paket från Master. Om paket från Master slutar komma, försöker Backup att övergå till Master-läget.
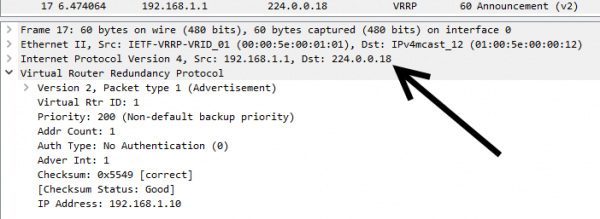
Routern blir Master om den har högst prioritet. Master sänder kontinuerligt meddelanden till den breda adressen 224.0.0.18 för att informera Backup-routrarna om att den är aktiv. Master skickar meddelanden enligt Adver Timer, som som standard är 1 sekund.
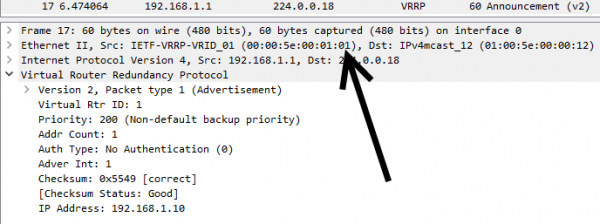
Vid detta tillfälle används gruppens MAC-adress 00:00:5E:00:01:xx som avsändaradress, där xx är VRID i hexadecimalt format. I detta exempel används den första gruppen.
Om Backup-routrarna inte mottar meddelanden under tre Adver Timer (Master Down Timer), blir routern med högst prioritet ny Master, alternativt routern med högst IP. Backup-routern med högre prioritet kommer att ta över rollen från Master med lägre prioritet. Men när Backup har preempt-läget avstängt, kommer Backup inte att ta över rollen från Master.
R1(config-if)# no vrrp preemptOm VRRP-routern äger VIP-adressen, kommer den alltid att ta över rollen som Master.
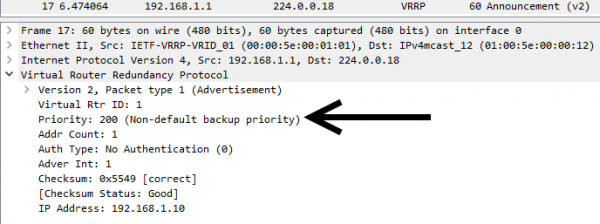
VRRP-prioritet ställs in på värden från 1 till 254. Värdet 0 är reserverat för fall där Master måste tas bort. tar ansvar för routningen. Värdet 255 sätts för routerägaren av VIP. Standardprioritet är 100, men det kan anges administrativt:
R1(config-if)#vrrp prioritetHär kan vi se routerprioritet när den anges administrativt:
Här presenteras ett fall där routern är ägare av VIP:
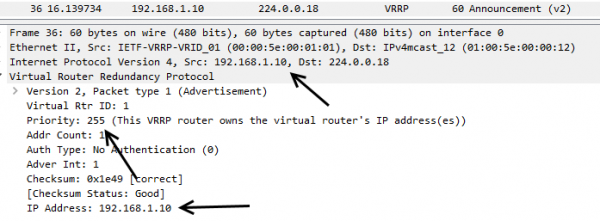
En VRRP-router kan ha tre tillstånd: Initialize, Backup, Master. Dessa tillstånd växlar routern successivt mellan.
I tillståndet Initialize väntar routern på att starta. Om denna router är ägare av VIP-adressen (prioritet 255), skickar routern meddelanden om att den blir Master. Den skickar också , där MAC-adressen för källan är lika med adressen för den virtuella routern. Därefter går den över till tillståndet Master. Om routern inte är ägare av VIP, går den till tillståndet Backup.
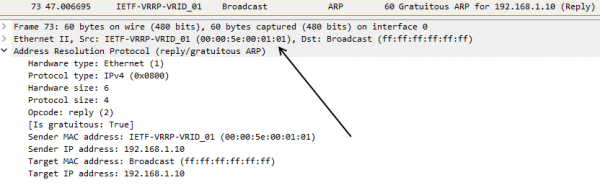
I tillståndet Backup väntar routern på paket från Master. Routern i detta tillstånd svarar inte på ARP-förfrågningar från VIP-adressen. Den accepterar heller inte paket med det virtuella router-MAC-adressen som destinationsadress.
Om Backup inte får meddelanden från Master under Master Down Timer, skickar den ett VRRP-meddelande om att den tänker bli Master. Den skickar sedan ett broadcast VRRP-meddelande, där källadressen är adressen för denna virtuella router. I detta meddelande anger routern sin prioritet.
I tillståndet Master hanterar routern paket som är adresserade till den virtuella routern. Den svarar också på ARP-förfrågningar till VIP. Master sänder VRRP-meddelanden var Adver Timer för att bekräfta att den fungerar.
*13 maj 19:52:18.531: %VRRP-6-STATECHANGE: Et1/0 Grp 1 tillstånd Init -> Backup
*13 maj 19:52:21.751: %VRRP-6-STATECHANGE: Et1/0 Grp 1 tillstånd Backup -> Master
VRRP möjliggör också lastbalansering mellan flera routrar. För detta skapas två VRRP-grupper på en enda gränssnitt. En grupp tilldelas en högre prioritet än den andra. Vidare sätts prioriteten för den andra routern den motsatta vägen. Dvs. om prioriteten för den första gruppen på en router är 100, och den andra gruppen 200, så kommer prioriteten för den första gruppen på den andra routern att vara 200 och den andra 100.
Som nämnt tidigare måste varje grupp ha sin unika VIP. I slutändan får vi två IP-adresser som betjänas av två routrar, där var och en kan fungera som standardgateway.
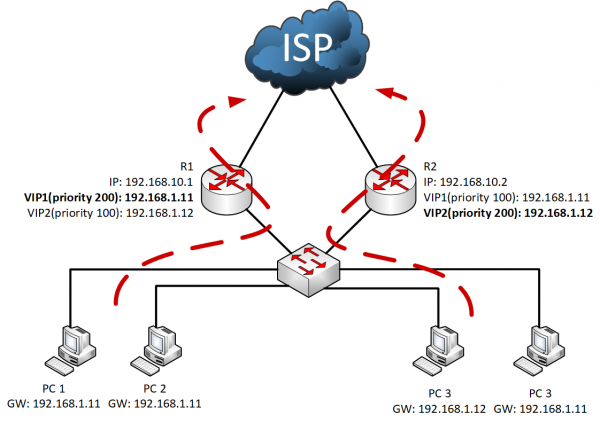
Halva datorerna tilldelas en standardgateway-adress, den andra halvan en annan. Således kommer hälften av trafiken att gå genom en router och hälften genom den andra. Vid ett fel på en av routrarna, tar den andra över arbetet för båda VIP:arna.
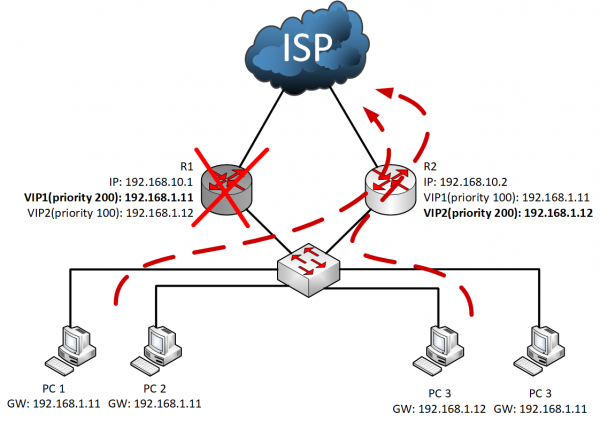
Således möjliggör VRRP att organisera redundans för standardgateway, vilket ökar nätverksäkerheten. Vid användning av flera virtuella routrar kan man också balansera lasten mellan de verkliga routrarna. Reaktionstiden vid ett fel kan förkortas genom att minska tidtagarna.
Källa: habr.com
