

WPA3 har redan antagits och från juli 2020 är det obligatoriskt för enheter som får certifiering inom WiFi-Alliance. WPA2 har inte avskaffats och kommer aldrig att göras. Både WPA2 och WPA3 stödjer både PSK och Enterprise-lägen, men vi föreslår att du i vår artikel överväger teknologin Private PSK samt de fördelar som kan uppnås med hjälp av den.
Problemen med WPA2-Personal har länge varit kända och har huvudsakligen redan åtgärdats (Priority Management Frames, korrigeringar för KRACK-sårbarheten osv.). Den mest betydande återstående bristen med WPA2 som använder PSK är att svaga lösenord är relativt lätta att knäcka med hjälp av ordboksattacker. I händelse av kompromiss och byte av lösenord krävs det att alla anslutna enheter (och åtkomstpunkter) omkonfigureras, vilket kan vara en ganska arbetskrävande process (för att lösa problemet med 'svagt lösenord' rekommenderar WiFi-Alliance att använda lösenord som är minst 20 tecken långa).
En annan fråga som ibland inte kan lösas med WPA2-Personal är tilldelningen av olika profiler (vlan, QoS, brandvägg...) till grupper av enheter anslutna till samma SSID.
Med WPA2-Enterprise kan alla de ovan beskrivna problemen lösas, men priset för detta kommer att vara:
- Behovet av att ha eller implementera PKI (Public Key Infrastructure) och säkerhetscertifikat;
- Det kan uppstå svårigheter med installation;
- Det kan uppstå svårigheter med felsökning;
- Inte en optimal lösning för IoT-enheter eller gäståtkomst.
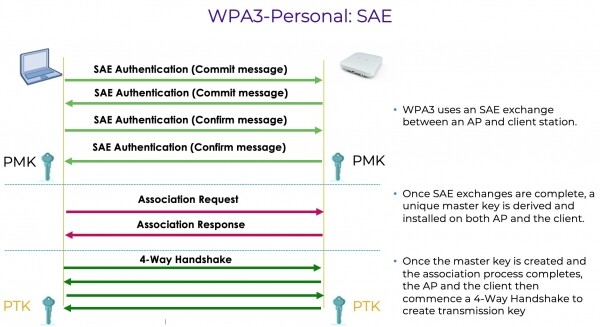
Ett mer radikalt sätt att lösa problemen med WPA2-Personal är att övergå till WPA3, vars huvudsakliga förbättring är användningen av SAE (Simultaneous Authentication of Equals) och statiska PSK. WPA3-Personal löser problemet med 'ordboksattacken', men säkerställer inte unik identifiering vid autentisering och därmed möjligheten att tilldela profiler (eftersom en gemensam statisk lösenord fortfarande används).
Det måste också beaktas att mer än 95 % av de befintliga klienterna för närvarande inte stöder WPA3 och SAE, och WPA2 fortsätter att fungera framgångsrikt på miljarder redan utfärdade enheter.
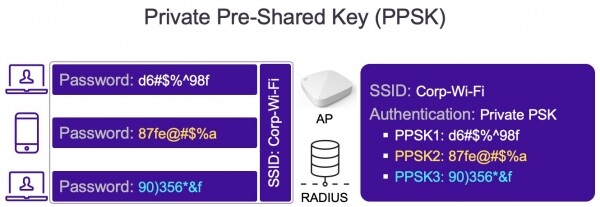
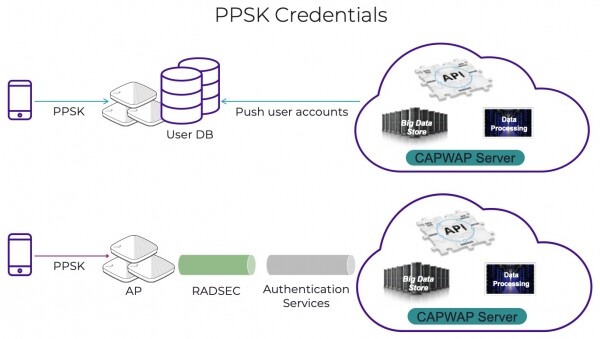
För att lösa de befintliga eller potentiellt möjliga problemen ovan har företaget Extreme Networks utvecklat teknologin Private Pre-Shared Key (PPSK). PPSK är kompatibel med alla Wi-Fi-klienter som stöder WPA2-PSK och erbjuder en säkerhetsnivå som är jämförbar med den som uppnås med WPA2-Enterprise, utan behov av att bygga en infrastruktur för 802.1X/EAP. Private PSK är i grunden WPA2-PSK, men varje användare (eller grupp av användare) kan ha sitt eget dynamiskt genererade lösenord. Hanteringen av PPSK är likadan som hanteringen av PSK, eftersom hela processen är automatiserad. Databasen med nycklar kan lagras lokalt på åtkomstpunkterna eller i molnet.
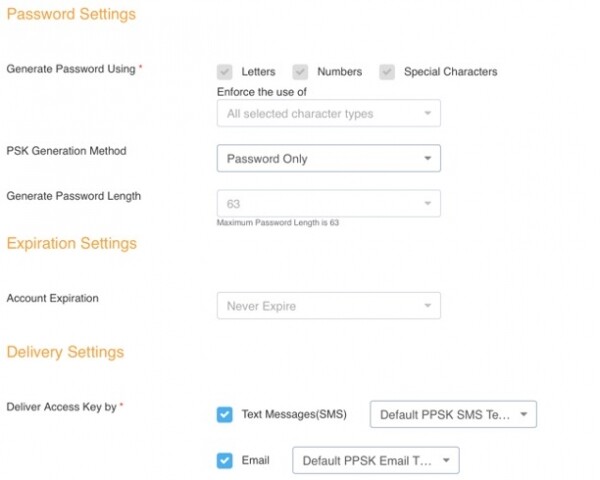
Lösenord kan genereras automatiskt, det finns möjlighet att flexibelt ange deras längd/styrka, period eller giltighetstid, samt sättet för överföring till användaren (via e-post eller SMS):
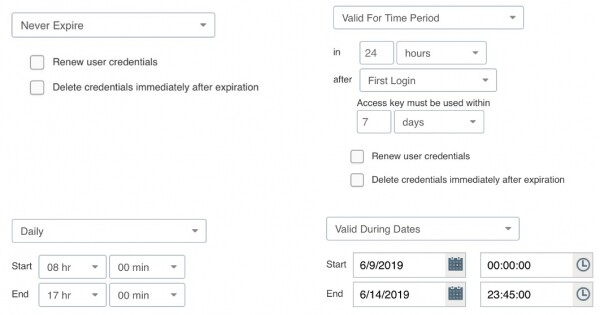
Det går också att ställa in det maximala antalet kunder som kan ansluta med en PPSK eller till och med aktivera "MAC-binding" för anslutna enheter. På nätverksadministratörens kommando kan vilken nyckel som helst enkelt återkallas, och åtkomst till nätverket kommer att blockeras utan att behöva omkonfigurera alla andra enheter. Om en kund är ansluten vid tidpunkten för återkallandet kommer åtkomstpunkten automatiskt att koppla bort dem från nätverket.
Några av de största fördelarna med PPSK är:
- användarvänlighet vid hög säkerhetsnivå;
- att skydda mot ordboksattacker hanteras genom långa och starka lösenord som ExtremeCloudIQ kan generera och skicka automatiskt;
- möjligheten att tilldela olika säkerhetsprofiler till olika enheter anslutna till samma SSID;
- utmärkt för säker gäståtkomst;
- utmärkt för säker åtkomst när enheter inte stöder 802.1X / EAP (handhållna skannrar eller IoT/VoWiFi-enheter);
- framgångsrik användning och förbättring under mer än 10 år.
Eventuella frågor som uppstår eller återstår kan alltid ställas till medarbetarna på vårt kontor – .
Källa: habr.com
