

Det finns ett ganska intressant dokument , som behandlar informationssäkerhet med tillämpning av Pareto-principen (80/20). Denna princip säger att 20 % av skyddsåtgärderna ger 80 % av resultatet när det gäller företagets säkerhet. Genom att bekanta sig med detta dokument upptäcker många "säkerhetsansvariga" att de vid valet av skyddsåtgärder inte börjar med de mest effektiva åtgärderna. Dokumentet lyfter fram 5 nyckelskyddsåtgärder som har störst effekt på informationssäkerheten:
- Inventering av alla enheter i nätverket. Det är svårt att skydda ett nätverk när man inte vet vad som finns i det.
- Inventering av all programvara. Mjukvara med sårbarheter blir ofta ingångspunkten för en hackare.
- Säker konfiguration — eller obligatorisk användning av inbyggda skyddsfunktioner för mjukvara eller enheter. Enkelt uttryckt — ändra standardlösenord och begränsa åtkomst.
- Identifiering och åtgärdande av sårbarheter. De flesta attacker börjar faktiskt med en känd sårbarhet.
- Hantera privilegierad åtkomst. Era användare bör bara ha de rättigheter som verkligen behövs och utföra endast nödvändiga åtgärder.
I denna artikel kommer vi att fokusera på just punkt 5 som ett exempel på användningen av . Närmare bestämt kommer vi att titta på typiska fall och problem som upptäcks efter implementering eller inom ramen för gratis testning av Fudo PAM.
Fudo PAM
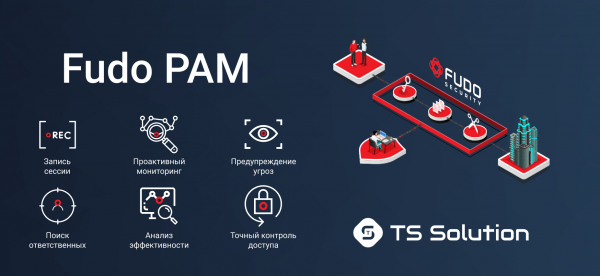
Bara ett par ord om lösningen. Fudo PAM är en relativt ny lösning för hantering av privilegierad åtkomst. Några av de viktigaste egenskaperna är:
- Sessionsinspelning. Visning av sessioner i realtid. Anslutning till sessioner. Skapande av bevis för rättsprocesser.
- Proaktiv övervakning. Flexibla policys. Sökning via mall. Automatisering av åtgärder.
- Hotvarning. Obefogad användning av konton. Bedömning av hotnivåer. Upptäckte anomalier.
- Identifiering av ansvariga. Vid användning av ett enda konto för inloggning av flera användare.
- Effektivitetsanalys. Av enskilda användare, avdelningar eller hela organisationer.
- Exakt åtkomstkontroll. Begränsning av trafik och åtkomst för användare under bestämda tidsperioder.
Och den största fördelen — det är konfigurerat på bara några timmar, varefter systemet är redo att användas.
För dem som är intresserade av produkten, kommer det att hållas ett webbinar med en detaljerad översikt och demonstration av funktionaliteten. Vi går vidare till de verkliga problemen som går att upptäcka inom ramen för pilotprojekt för system för hantering av privilegierad åtkomst.
1. Nätverksadministratörer får regelbundet tillgång till förbjudna resurser
Inte konstigt, men de första incidenter som går att identifiera är brott från administratörernas sida. Oftast handlar det om otillåtna ändringar av åtkomstlistor på nätverksutrustning. Till exempel för att ge åtkomst till en förbjuden webbplats eller för en otillåten applikation. Det bör noteras att sådana ändringar kan förbli i utrustningens konfiguration i flera år.
2. En enda inloggning används av flera administratörer
Ännu ett vanligt problem kopplat till administratörer. Att "dela" ett konto mellan kollegor är en väldigt vanlig praxis. Det är bekvämt, men efter det blir det ganska svårt att avgöra vem som är ansvarig för en viss åtgärd.
3. Deltidsanställda arbetar mindre än 2 timmar om dagen
I många företag finns det distansanställda eller partners som behöver tillgång till interna resurser (oftast fjärrskrivbordet). Fudo PAM möjliggör övervakning av verklig aktivitet under sådana sessioner. Det upptäcks ofta att distansanställda arbetar betydligt mindre än vad som anges.
4. Samma lösenord används för många system
Ett ganska allvarligt problem. Att komma ihåg flera lösenord är alltid svårt, så användare använder ofta ett enda lösenord för alla system. Om ett sådant lösenord "läcker ut", kan en potentiell angripare få tillgång till nästan hela IT-infrastrukturen.
5. Användare har fler rättigheter än förväntat
Det upptäcks ofta att användare, som verkar ha begränsade rättigheter, faktiskt har fler privilegier än vad som är tillåtet. Till exempel kan de starta om en kontrollerad enhet. Som regel beror detta antingen på ett fel i rättighetsutdelningen eller helt enkelt på brister i det inbyggda systemet för rättighetsdelning.
Webbinarium
Om du är intresserad av ämnet PAM, är du välkommen till , som äger rum den 21 november.
Det här är inte vårt sista webinar för i år, så håll utkik efter uppdateringar (, , , )!
Källa: habr.com
