

Tyvärr har den här termen inget bra svenskt motsvarighet. "Wikipedia" ger "multitenancy, flera hyresgäster". Ibland kallas det "flervalsägarform". Dessa termer kan vara något förvirrande, eftersom ämnet egentligen inte har att göra med varken hyra eller ägande. Det handlar helt enkelt om mjukvaruarkitektur och hur den underhålls, vilket är minst lika viktigt.
Vi började formulera vår förståelse för multitenancy samtidigt som vi började designa vår strategi för den molnbaserade (tjänstebaserade) modellen för "1C:Enterprise". Det var för flera år sedan, och sedan dess har vår förståelse ständigt utvidgats. Vi upptäcker hela tiden nya aspekter av detta ämne (fördelar, nackdelar, utmaningar, särskildheter etc.).
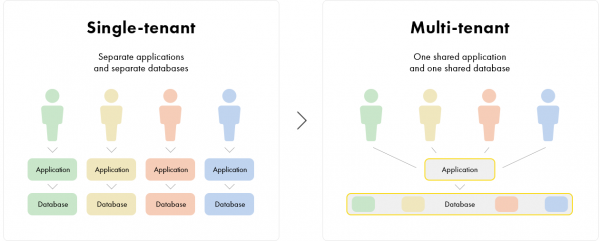
Ibland ser utvecklare multitenancy som något ganska enkelt: "För att data från flera organisationer ska lagras i en och samma databas, behöver vi lägga till en kolumn med organisationens ID i alla tabeller och sätta en filter baserat på det." Det var också hur vi började utforska frågan. Men vi insåg ganska snabbt att detta bara är en del av ett mycket större område (som också är ganska komplext). Detta är egentligen "ett helt land".
Huvididén bakom multitenancy kan beskrivas på följande sätt. En vanlig applikation är ett hus, avsett för en enda familj som använder dess infrastruktur (väggar, tak, vattenförsörjning, uppvärmning etc.). Men en multitenancy-applikation är en flerfamiljsbyggnad. I den använder varje familj samma infrastruktur, men infrastrukturen har utformats för hela byggnaden.
Är metoden multitenancy bra eller dålig? Det finns många olika åsikter om detta. Det verkar som om det inte finns något som är "bra eller dåligt" i allmänhet. Man måste jämföra fördelar och nackdelar i kontexten av specifika problem som ska lösas. Men det är ett separat ämne...
I sin enklaste förståelse är syftet med multitenancy att minska kostnaderna för att upprätthålla applikationen genom att "dela" infrastrukturen. Detta är en liknande rörelse som att minska kostnaden för en applikation genom att använda en standardlösning (eventuellt med anpassning och förbättring), snarare än att skriva "på beställning". I det första fallet delas utvecklingen, medan det i det andra fallet handlar om driften.
För att upprepa, det finns ingen direkt koppling här till försäljningsmetoden. Multitenancy-arkitekturen kan mycket väl tillämpas i företags- eller myndighets-IT-infrastruktur för att automatisera ett stort antal liknande filialer eller dotterbolag.
Man kan säga att multitenancy inte bara handlar om hur man organiserar datalagring. Det är en helhetsmodell för applikationens arbete (inklusive en betydande del av dess arkitektur, distributionsmodellen och servicerutinerna).
Det som är mest komplext och intressant i multitenancy-modellen, som vi ser det, är att själva applikationens essens "delas upp". En del av funktionaliteten arbetar med specifika datadomäner (lägenheter) och "bryr sig inte" om att det finns boende i andra lägenheter. Medan en annan del uppfattar hela byggnaden och arbetar för alla boende samtidigt. Samtidigt kan den senare inte abstrahera från att det faktiskt är separata lägenheter och att man måste säkerställa den nödvändiga nivån av granularitet och säkerhet.
I "1C:Enterprise" implementeras multitenancy-modellen på flera nivåer av teknologier. Det handlar om mekanismerna i plattformen "1C:Enterprise", mekanismerna "" och "", mekanismerna (bibliotek med standardundersystem).
Varje av dessa föremål bidrar till att bygga den gemensamma infrastrukturen för ett flerbostadshus. Varför realiseras detta med flera teknologier istället för en, till exempel, i plattformen? Framför allt för att vissa mekanismer, enligt vår mening, är helt rimliga att modifiera vid ett specifikt distributionsalternativ. Men som helhet är detta en komplex fråga, och vi ställs ständigt inför val — på vilken nivå det är bäst att implementera varje aspekt av multitenancy.
Det är uppenbart att den grundläggande delen av mekanismerna måste implementeras i plattformen. Till exempel, själva uppdelningen av data. Det som man vanligtvis börjar diskutera när det handlar om multitenancy. Men i slutändan har multitenancy-modellen "kört" genom en betydande del av plattformens mekanismer och krävt deras förbättringar, och i vissa fall även omprövningar.
På plattformsnivå har vi implementerat grunderna. De möjliggör skapandet av applikationer som fungerar i en multitenancy-modell. Men för att applikationerna "ska leva och fungera" i en sådan modell behövs ett system för att hantera deras "livscykel". Det ansvarar teknologierna 1cFresh och det standardiserade lagret för affärslogik på BSP-nivå. Precis som i ett flerfamiljshus ser infrastrukturen till att hyresgästerna får allt de behöver, så ser teknologierna 1cFresh till att applikationerna, som fungerar i multitenancy-modellen, får allt sitt nödvändiga. För att applikationerna ska kunna interagera med denna infrastruktur (utan större anpassningar) placeras lämpliga "kontaktpunkter" i form av BSP-system.
När det gäller plattforms mekanismer är det lätt att se att i takt med att vi får mer erfarenhet och utvecklar den molnbaserade användningen av "1C:Enterprise" utökar vi uppsättningen av de mekanismer som ingår i denna arkitektur. Låt oss ge ett exempel. I multitenancy-modellen förändras rollfördelningen mellan deltagarna i applikationsunderhållet avsevärt. Ansvarsnivån för dem som ansvarar för driften av applikationerna ökar betydligt. De har nu ett större behov av kraftfulla verktyg för applikationsövervakning. Eftersom applikationsanvändarna (hyresgästerna) främst litar på den leverantör de arbetar med. För detta har vi implementerat en ny i version 8.3. . Denna mekanism gör det möjligt för tjänsteleverantörens administratörer att begränsa applikationsutvecklarnas frihet till en nödvändig säkerhetsnivå – i praktiken att isolera applikationens arbete för varje hyresgäst inom vissa ramar av en "sandlåda".
Arkitekturen för att hantera applikationer som körs i ett multitenancy-läge (vilket realiseras i teknologier som 1cFresh och BSP) är också av stort intresse. Här, jämfört med en vanlig distributionsmodell, ökar kraven på automatiseringen av hanteringsprocesser betydligt. Det finns tiotals sådana processer: att skapa nya datadomäner ("lägenheter"), uppdatera applikationer, uppdatera regulatory information, säkerhetskopiering, etc. Och självklart ökar kraven på pålitlighet och tillgänglighet. Till exempel har vi implementerat en teknik för asynkron anropssystem med garanterad leverans för att säkerställa tillförlitlig interaktion mellan applikationerna och systemhanteringskomponenterna.
Ett mycket subtilt moment är sättet att dela upp data och processer. Det kan verka enkelt (om någon tycker så) bara vid första påseende. Den största svårigheten är balansen mellan centralisering av data och processer och decentralisering. Å ena sidan tillåter centralisering att minska kostnader (diskutrymme, processorresurser, insatser från administratörer…). Å andra sidan begränsar det "invånarnas" frihet. Det är just en av punkterna för "klyvningen" av applikationen, när utvecklaren måste tänka på applikationen både i en snäv mening (som betjänar en "lägenhet") och i en bred mening (som betjänar alla "invånare" på en gång).
Ett exempel på en sådan "dilemma" kan vara normativ information. Det är naturligtvis frestande att göra den gemensam för alla "invånare" i huset. Det tillåter både att lagra den i ett exemplar och att uppdatera den direkt för alla. Men det kan hända att någon invånare behöver specifika ändringar. Konstigt nog, men i praktiken är detta vanligt, även för information som specificeras av regulatorer (statliga organ). Det ställer en svår fråga: att dela upp eller inte dela upp? Det är förvisso lockande att göra information gemensam för alla och privat för dem som vill ha det. Men det leder verkligen till en komplex implementering. Men vi arbetar med detta...
Ett annat exempel är utformningen av implementation av regelbundna processer (som utförs efter schema, initieras av styrsystemet, etc.). Å ena sidan kan de implementeras för varje datakategori separat. Det är enklare och mer bekvämt. Men å andra sidan skapar en sådan fin granularitet en stor belastning på systemet. För att minska belastningen bör gemensamma processer implementeras. Men de kräver en mer noggrann bearbetning.
Självklart väcks en ganska betydande fråga. Hur ska applikationsutvecklare säkerställa drift i multitenancy-läge? Vad behöver de göra för det? Naturligtvis strävar vi efter att den tekniska och infrastrukturella belastningen i största möjliga utsträckning ligger på den levererade teknologin, så att applikationsutvecklaren enbart koncentrerar sig på affärslogikens uppgifter. Men precis som med andra viktiga arkitekturella frågor behöver applikationsutvecklare ha en viss förståelse för hur multitenancy-modellen fungerar och vissa ansträngningar kommer att krävas vid utvecklingen av applikationer. Varför? För det finns aspekter som teknologin inte kan hantera automatiskt utan att ta hänsyn till datans semantik. Till exempel definitionen av gränserna för informationsgemenskap. Men vi strävar efter att dessa svårigheter ska vara små. Exempel på implementation av sådana applikationer finns redan.
En viktig punkt i samband med genomförandet av multitenancy i "1C:Enterprise" är att vi skapar en hybridmodell där en applikation kan fungera såväl i multitenancy-läge som i vanligt läge. Detta är en ganska komplicerad uppgift och ett ämne för separat diskussion.
Källa: habr.com
