

I internetvärlden, precis som i verkliga livet, betyder inte alltid en öppen dörr att allt som finns där bakom kommer att tas ut, och en stängd dörr garanterar sällan lugn.
Dagens berättelse handlar om några stora dataintrång och finansiella brott i internetets historia.
Den tragiska historien om ett ungt geni
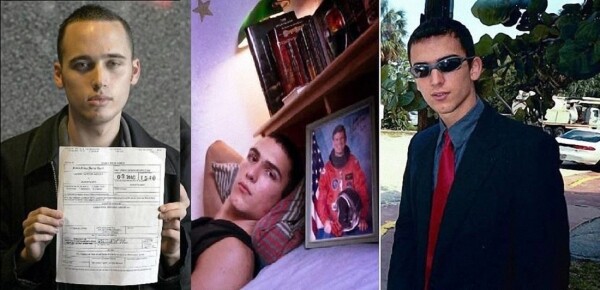
Med namnet på underbarnet Jonathan Joseph James är en av de mörkaste sidorna i hackings historia förknippad. Den femtonårige tonåringen hackade sin egen skolas nätverk, telekommunikationsföretaget Bell South, bröt igenom säkerheten hos NASA:s servrar och stjälde mängder av känslig information, inklusive källkoden för ISS. Bland James brott återfanns även intrång i servrarna hos sitt lands försvarsdepartement.
Själva tonåringen har flera gånger uttalat att han inte litar på regeringen och att användarna själva är ansvariga för sina dators sårbarheter. Särskilt har James sagt att att ignorera programvaruuppdateringar är en direkt väg till att bli hackad. Han trodde att någon redan hade hackat föråldrade program. Han såg på de stora ministeriernas och företagens utvecklingar med en känsla av förakt, och ansåg att de var överskattade.
Skadorna orsakade av Jonathans attacker uppgick till flera miljoner dollar, och hans historia slutade tragiskt; 2008, vid 24 års ålder, tog hackern sitt liv.
Många kopplade honom till de stora hackerattackerna 2007, särskilt stölden av kreditkortsuppgifter från miljoner kunder i detaljhandelskedjan TJX, men James förnekade detta. På grund av dessa händelser och det sorgliga slutet anser många att hackern faktiskt kan ha blivit mördad.
Kollapsen av en kryptovalutabörs
Nyligen väckte den snabba ökningen av Bitcoin-priserna förstämning bland nätverksanvändare.
Låt oss, om än sent, påminna om historien om den konkursade börsen Mount Gox, som gick i konkurs efter flera hackerattacker. I augusti 2013 stod det klart att cirka 47 % av alla transaktioner i Bitcoin-nätverket gick via denna plattform, och handelsvolymen i dollar översteg 80 procent av den globala kryptovalutaomsättningen. I januari 2014 var tjänsten den tredje största börsen på marknaden, vilket talar för dess betydelse inom kryptovalutahandel vid den tiden.
Det handlade faktiskt inte bara om hacking; Mount Gox hade varken versionskontroll, vilket försvårade spårning av kodens sårbarheter, eller ett bokföringssystem som gjorde det möjligt för dem att spåra finansiella transaktioner, vilket i det här fallet är ett tydligt exempel på en "öppen dörr". Attacken mot sårbarheten som upptäcktes 2014 var bara en tidsfråga. Genom gärningspersonernas verksamhet, som pågick i nästan tre år, förlorade börsen över en halv miljard dollar.
De galna finansiella och ryktemässiga kostnaderna förstörde helt Mount Gox, och de efterföljande transaktionerna fick bitcoinpriserna att krascha. Slutligen förlorade ett stort antal människor sina besparingar som förvarades i den virtuella valutan på grund av hackarnas handlingar. Som Mark Karpeles (VD för Mt.Gox) sa senare i den tokyoanska rätten: "Tekniska problem på plattformen öppnade dörren för olagligt uttag av medel från våra kunder av gärningspersonerna."
Identiteten på alla brottslingar har inte fastställts, men 2018 greps Alexander Vinnik, som åtalades för penningtvätt av medel som erhållits brottsligt, med belopp mellan "fyra och nio miljarder dollar". Det var ungefär dessa summor (beroende på det aktuella börskursen) som de 630 000 bitcoins, som försvann i katastrofen med Mt.Gox, bedömdes vara värda.
Hackningen av Adobe Systems
År 2013 inträffade den största hackerattacken mot användardata.
Utvecklaren Adobe Systems meddelade att gärningspersonerna stulit källkoden för mjukvaran och data från nästan 150 miljoner människor.
Situationen förvärrades av företaget självt; de första tecknen på skada inne i systemet upptäcktes redan två veckor innan hackningen, men Adobes experter ansåg att de var irrelevanta för hackarna. Senare offentliggjorde företaget nedtonade siffror av förluster och hänvisade till bristen på tydliga bevis. Slutligen stjällde hackarna data från nästan 3 miljoner bankkort användare från 150 miljoner konton; särskilda farhågor väcktes över stölden av koden, eftersom gärningspersonerna lätt skulle kunna återskapa den kostsamma mjukvaran med hjälp av källkoden.
Det hela slutade med ett lätt skräckmoment; av okänd anledning valde hackarna att inte använda de stulna uppgifterna. Historien är fylld med oklarheter och outtalade saker, med uppgifter som skiljer sig åt med tiotals gånger beroende på tid och informationskälla.
Adobe klarade sig med endast offentlig kritik och kostnader för ytterligare säkerhet, annars skulle förlusterna för företaget och användarna varit kolossala om brottslingarna hade valt att använda de erhållna uppgifterna.
Moralistiska hackare
The Impact Team förstörde Avid Life Medias (ALM) webbplatser.
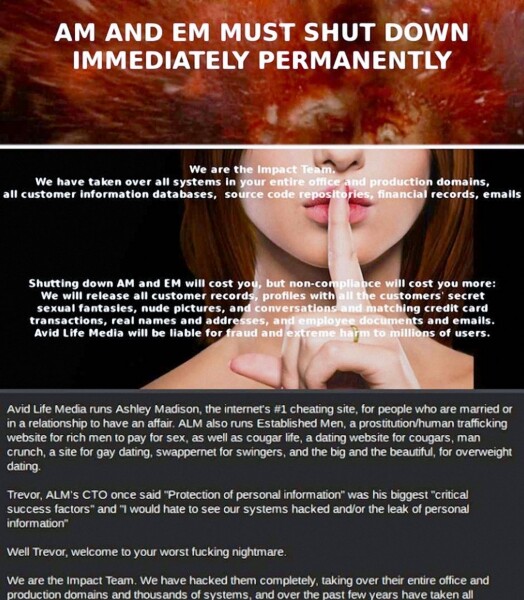
I de flesta fall stjäl cyberbrottslingar pengar eller personliga uppgifter från användare för att använda eller sälja vidare, men motivet för hackargruppen The Impact Team var annorlunda. Den mest kända handlingen från dessa hackare var förstöringen av webbplatser som tillhörde Avid Life Media. Tre av företagets webbplatser, inklusive portalen Ashley Madison, var mötesplatser för personer intresserade av äktenskapsbrott.
Webbplatsers specifika inriktning var redan föremål för diskussion, men faktum kvarstår att det fanns en enorm mängd personuppgifter om människor som var otrogna lagrade på servrarna för Ashley Madison, Cougar Life och Established Men. Situationen är intressant också för att ledningen för ALM inte heller tvekar att hacka konkurrenter, i korrespondens mellan företagets VD och CTO omnämndes hackandet av deras direkta konkurrent Nerve. Sex månader tidigare ville ALM bli partner med Nerve och köpa den internet-webbplats som tillhörde dem. The Impact Team krävde ett fullständigt stopp för verksamheten från webbplatsernas ägare, annars skulle alla användardata bli offentligt tillgängliga.
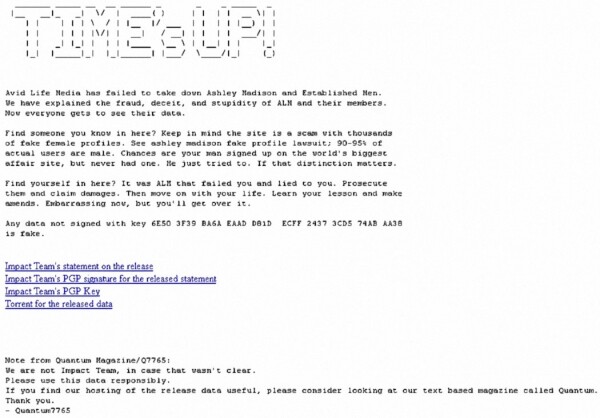
Avid Life Media trodde att hackarna bluffade och ignorerade dem. När den angivna tiden, 30 dagar, hade löpt ut, uppfyllde The Impact Team sitt löfte till fullo – data för över 30 miljoner användare blev offentliga, vilket inkluderade deras namn, lösenord, e-postadresser, externa data och chattloggar. Detta ledde till ett flöde av skilsmässor, stora skandaler och kanske till och med... några självmord.
Det är svårt att säga om hackarnas motiv var rena, eftersom de inte bad om pengar. Hur som helst, det är osannolikt att en sådan rättvisa var värd människoliv.
Utan att se några gränser i sökandet efter UFO:n
Gary McKinnon bröt sig in i servrarna hos NASA, försvarsdepartementet, marinen och flygvapnet i USA.
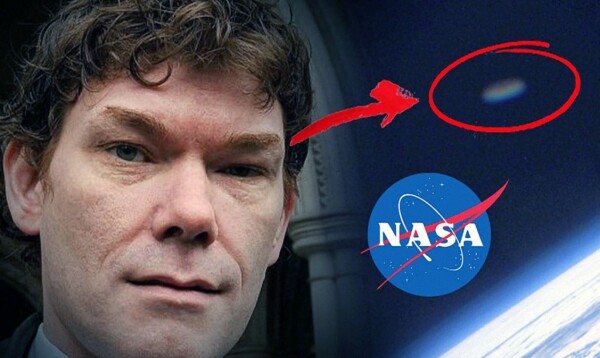
Vi skulle vilja avsluta vår berättelse på ett roligt sätt. Man säger att "en dum skalle ger inte händerna ro". Gary McKinnon, en av hackarna som utmanade NASA, passar in i denna talesätt. Orsaken till att gärningspersonen hackade skyddssystemen på nästan hundra datorer med hemliga data är chockerande. Gary är övertygad om att den amerikanska regeringen och forskare döljer information om utomjordingar samt alternativa energikällor och andra teknologier som är nyttiga för vanliga människor, men inte lönar sig för företagen.
År 2015 gav Gary McKinnon en intervju till Richard D. Hall på RichPlanet TV.
Han berättade att han under flera månader samlade information från NASA:s servrar hemifrån med en vanlig Windows-dator och fick tillgång till filer och mappar som innehöll uppgifter om en hemlig regeringens program för interplanetära resor och forskning om rymden, antigravitationstekniker, fri energi, och detta är långt ifrån en uttömmande lista på information.
McKinnon är verkligen en mästare på sitt område och en äkta drömmare, men var det värt jakten på UFO:n att hamna i rättsliga processer? På grund av de skador som orsakades den amerikanska regeringen var Gary tvungen att stanna i Storbritannien och leva i rädsla för utvisning. Under lång tid var han under personlig skydd av Theresa May, som då var inrikesminister i Storbritannien, och hon utfärdade ett direkt order om att förhindra att han utlämnades till amerikanska myndigheter. (Förresten, vem tror på politikers humanitet? Kanske McKinnon faktiskt bär på värdefull information.) Låt oss hoppas att hackern alltid har sådan tur, eftersom han i Amerika riskerar ett straff på 70 år i fängelse.
Det finns förmodligen hackare där ute som sysslar med sitt arbete av vilja att hjälpa någon eller av kärlek till konsten. Tyvärr är sådana aktiviteter alltid en dubbel-edged svärd. Alltför ofta sätter jakten på rättvisa eller andras hemligheter välbefinnandet för människor i fara. Ofta blir offer människor som inte har något att göra med hackarna.
Om du är intresserad av något av ämnena som tas upp i artikeln, skriv gärna en kommentar, så kanske vi kan utforska det mer detaljerat i ett av våra kommande material.
Följ reglerna för nätverkssäkerhet och ta hand om dig själv!
I reklamens namn
Episk server — detta är med DDoS-skydd som redan ingår i priset för våra tjänstepaket. Maximal konfiguration — 128 kärnor CPU, 512 GB RAM, 4000 GB NVMe.
Källa: habr.com
