

BoleFör två år sedan skrev vi om att varje Check Point-administratör рано eller поздно ställs inför frågan om uppgradering till en ny version. I denna beskrevs uppgraderingen från version R77.30 till R80.10. För övrigt blev R77.30 en certifierad version av FSTEK i januari 2020. Men mycket har förändrats i Check Point under de två åren. I artikeln “” beskrivs alla nyheter, som är många. I denna artikel kommer uppgraderingen att beskrivas så detaljerat som möjligt.
Som bekant finns det två alternativ för implementering av Check Point: Standalone och Distributed, alltså utan en dedikerad hanteringsserver och med en. Alternativet Distributed rekommenderas starkt av flera skäl:
minimerar belastningen på gateway-resurserna;
man behöver inte planera en underhållsfönster för att utföra arbete med hanteringsservern;
SmartEvent fungerar adekvat, eftersom det i Standalone-alternativet sällan kommer att fungera;
Det rekommenderas starkt att bygga en kluster av gateways i en Distributed-konfiguration.
Med tanke på alla fördelar med Distributed-konfigurationen kommer vi att se på uppgraderingen av hanteringsservern och säkerhetsgatewayen separat.
Uppgradering av Security Management Server (SMS)
Det finns två sätt att uppgradera SMS:
via CPUSE (genom Gaia Portal)
via Migration Tools (kräver en ren installation — fresh install)
Uppgradering via CPUSE rekommenderas inte av kollegor på Check Point, eftersom din filsystemversion och kärna inte kommer att uppgraderas. Men den här metoden kräver ingen policy-migrering och är mycket snabbare och enklare än den andra metoden.
Ren installation och policy-migrering med hjälp av Migration Tools är den rekommenderade metoden. Förutom nya filsystem och OS-kärna är det ofta så att SMS-databasen blir "skräpig", och en ren installation är ett utmärkt sätt att öka hastigheten på servern.
1) Det första steget vid vilken uppgradering som helst är att skapa säkerhetskopior och snapshots. Om du har en fysisk hanteringsserver bör säkerhetskopian göras via webgränssnittet Gaia Portal. Gå till fliken Maintenance > System Backup > Backup. Därefter anger du platsen för säkerhetskopian. Det kan vara en SCP-, FTP-, TFTP-server eller lokalt på enheten, men då måste du senare överföra säkerhetskopian till servern eller datorn.
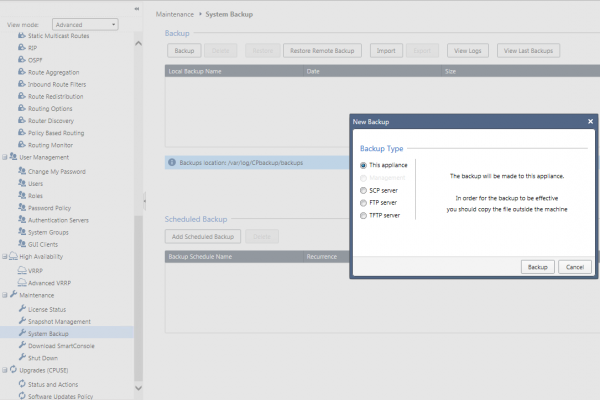 Figur 1. Skapa en säkerhetskopia i Gaia Portal
2) Därefter bör en snapshot göras i fliken Maintenance → Snapshot Management → New. Skillnader mellan säkerhetskopior och snapshotar ligger i att snapshotar innehåller mer information, inklusive alla installerade hotfixar. Ändå är det bäst att göra både och.
Om din styrserver är installerad som en virtuell maskin rekommenderas det att säkerhetskopiera den virtuella maskinen med hypervisorns inbyggda verktyg. Det är helt enkelt snabbare och mer pålitligt.
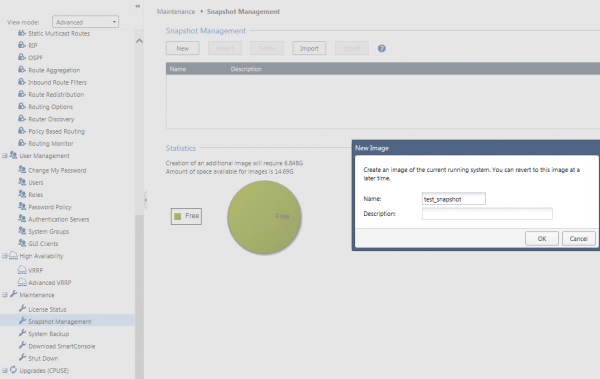 Figur 2. Skapa en snapshot i Gaia Portal
3) Spara konfigurationen av enheten från Gaia Portal. Du kan ta skärmdumpar av alla inställningsflikar som finns i Gaia Portal, eller så kan du i Clish skriva kommandot save configuration. Därefter ska filen med WinSCP eller en annan klient överföras till din PC.
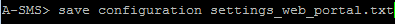 Figur 3. Spara konfigurationen till en textfil)
Anmärkning: om WinSCP inte kan ansluta, ändra användarens shell till /bin/bash antingen i webbgränssnittet under fliken Användare eller genom att skriva kommandot chsh –s /bin/bash.
Uppdatering via CPUSE
4) De första 3 stegen är obligatoriska för alla uppdateringsalternativ. Om du väljer ett enklare alternativ för uppdatering, gå till webbgränssnittet och välj fliken Upgrades (CPUSE) > Status and Actions > Major Versions > Check Point R80.40 Gaia Fresh Install and Upgrade. Högerklicka på denna uppdatering och välj Verifier. Processen för att kontrollera kommer att pågå i några minuter, varefter du kommer att se ett meddelande om att enheten kan uppdateras. Om du ser fel måste de åtgärdas.
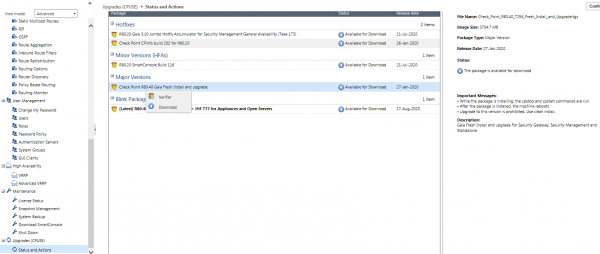 Figur 4. Uppdatering via CPUSE
5) Uppdatera till den senaste versionen av CDT (Central Deployment Tool) — verktyget som körs på styrservern och låter dig installera uppdateringar, uppdateringspaket, hantera säkerhetskopior, snapshotar, skript och mycket mer. En utgången version av CDT kan orsaka problem vid uppdatering. Du kan ladda ner CDT via .
6) Efter att ha placerat den nedladdade arkivet på SMS i valfri katalog via WinSCP, anslut via SSH till SMS och gå in i expertläge. Kom ihåg att WinSCP-användaren måste ha shell /bin/bash!
7) Skriv kommandona:
cd /somepathtoCDT/
tar -zxvf .tgz
rpm -Uhv --force CPcdt-00-00.i386.rpm
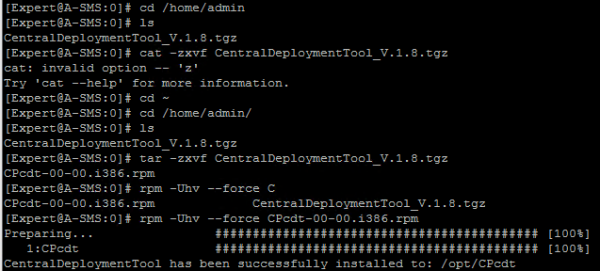 Figur 5. Installation av Central Deployment Tool (CDT)
8) Nästa steg är att installera bilden R80.40. Högerklicka på uppdateringen Download, sedan Install. Tänk på att uppdateringen tar cirka 20-30 minuter, och styrservern kommer att vara otillgänglig under en tid. Därför kan det vara meningsfullt att samordna en underhållsfönster.
9) Alla licenser och säkerhetspolicyer sparas, så nästa steg är att ladda ner den nya .
10) Anslut till SMS med den nya SmartConsole och ställ in säkerhetspolicyerna. Knappen Installera policy finns längst upp till vänster.
11) Din SMS har uppdaterats, nästa steg är att installera den senaste hotfixen. I fliken Uppgraderingar (CPUSE) > Status och åtgärder > Hotfixar högerklicka Verifiera, sedan Installera uppdatering. Enheten kommer automatiskt att gå i omstart efter att uppdateringen har installerats.
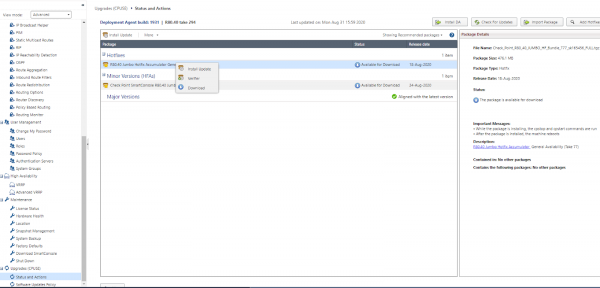 Bild 6. Installation av den senaste hotfixen via CPUSE
Uppdatering med hjälp av Migration Tools
4) Först bör du även uppdatera till den senaste versionen av CDT – punkterna 5, 6, 7 i sektionen “Uppdatering med hjälp av CPUSE.”
5) Installera paketet Migration Tools som är nödvändigt för migrationen av policyer från förvaltningsservern. Du kan hitta Migration Tools för versioner: R80.20, R80.20 M1, R80.20 M2, R80.30, R80.40. Ladda ner Migration Tools för den version, som du vill uppgradera till, inte den som du har nu! I vårt fall är detta R80.40.
6) Gå nu till fliken Uppgraderingar (CPUSE) > Status och åtgärder > Importera paket > Bläddra > Välj den nedladdade filen > Importera.
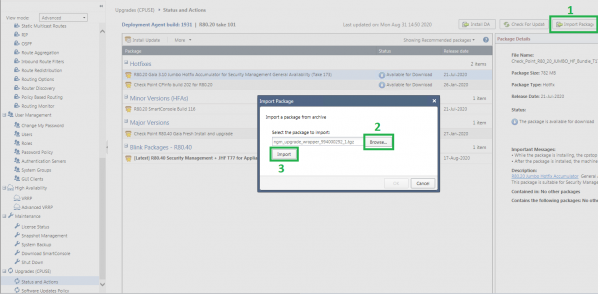 Bild 7. Import av Migration Tools
7) I expertläge på SMS, kontrollera att paketet Migration Tools är installerat med kommandot (utdata från kommandot bör överensstämma med numret i namnet på arkivet Migration Tools):
cpprod_util CPPROD_GetValue CPupgrade-tools-R80.40 BuildNumber 1
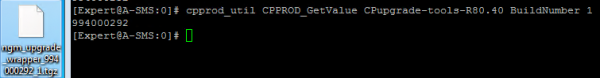 Bild 8. Kontroll av installationen av Migration Tools
8) Gå till mappen $FWDIR/scripts på förvaltningsservern:
cd $FWDIR/scripts
9) Kör pre-upgrade verifieraren (kontrollskriptet) med kommandot (om det finns fel, åtgärda dem innan du fortsätter):
./migrate_server verify -v R80.40
Anmärkning: om du ser ett felmeddelande “Failed to retrieve Upgrade Tools package”, men du har kontrollerat att arkivet har importerats korrekt (se punkt 4), använd kommandot:
./migrate_server verify -v R80.40 -skip_upgrade_tools_check
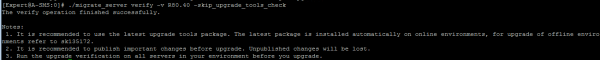 Bild 9. Körning av kontrollskriptet
10) Exportera säkerhetspolicyerna med kommandot:
./migrate_server export -v R80.40 //.tgz
 Bild 10. Export av säkerhetspolicyn
Anmärkning: om du ser ett felmeddelande “Failed to retrieve Upgrade Tools package”, men du har kontrollerat att arkivet har importerats korrekt (punkt 7), använd kommandot:
./migrate_server export -skip_upgrade_tools_check -v R80.40 //.tgz
11) Beräkna MD5 hash-summan och spara utdata från kommandot:
md5sum //.tgz
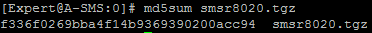 Bild 11. Beräkning av MD5 hash-summan
12) Använd WinSCP för att flytta denna fil till din dator.
13) Ange kommandot df -h och bespara dig förhållandet mellan katalogerna baserat på upptaget utrymme.
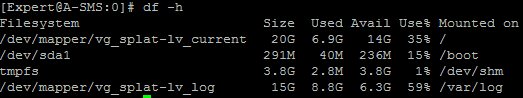 Figur 12. Förhållandet mellan kataloger på SMS
14.1) Om du har en verklig SMS
14.1.1) Med hjälp av skapas ett startbart USB-minne med en bild .
14.1.2) Jag rekommenderar att förbereda minst 2 startbara minnen, eftersom det ibland händer att minnet inte alltid läses.
14.1.3) Som administratör på datorn, kör ISOmorphic.exe. I punkt 1 väljer du den nedladdade bilden av Gaia R80.40, i punkt 4 det USB-minnet. Punkt 2 och 3 behöver inte ändras inte alls!
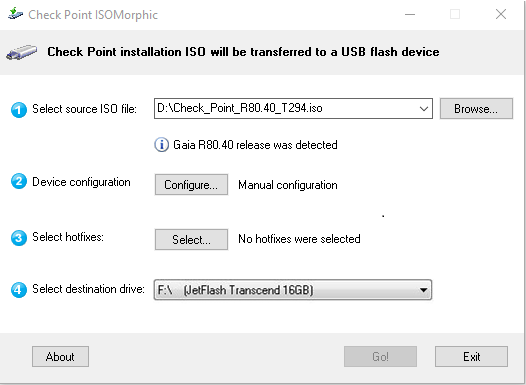 Figur 13. Skapande av ett startbart USB-minne
14.1.4) Välj alternativet “Installera automatiskt utan bekräftelse” och det är viktigt att ange modellen på din administrationsserver. För SMS bör du välja 3 eller 4 rad.
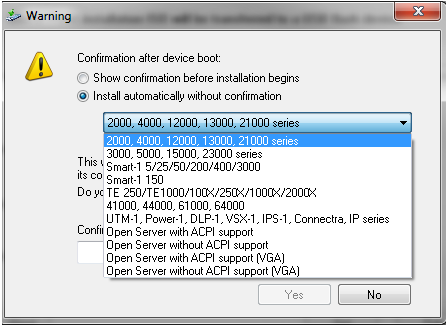 Figur 14. Val av enhetsmodell för att skapa ett startbart USB-minne
14.1.5) Därefter stänger du av applikationen, sätter i minnet i USB-porten, ansluter med kabel genom COM-porten till enheten och slår på SMS. Installationsprocessen sker automatiskt. Standard IP-adress — 192.168.1.1/24, och inloggningsuppgifterna admin / admin.
14.1.6) Nästa steg är att ansluta till webbgränssnittet på Gaia Portal (standardadress ), där du går igenom enhetsinitialiseringen. Under initialiseringen trycker du främst på Nästa, eftersom nästan alla inställningar kan ändras senare. Men du kan omedelbart ändra IP-adressen, DNS-inställningar och värdnamn.
14.2) Om du har en virtuell SMS
14.2.1) Du bör under inga omständigheter ta bort den gamla SMS, skapa en ny virtuell maskin med samma resurser (CPU, RAM, HDD) med samma IP-adress. Förresten, du kan lägga till RAM och HDD, eftersom version R80.40 är något mer krävande. För att undvika IP-konflikter, stäng av den gamla SMS och börja installationen av den nya.
14.2.2) Under installationen av Gaia, ställ in den aktuella IP-adressen och tilldela till katalogen /root en adekvat mängd utrymme. Förhållandet mellan kataloger bör ungefär bevaras, använd utskriften df -h.
15) Vid valet av installationstyp “Installationstyp” väljer du det första alternativet, eftersom du förmodligen inte har MDS (Multi-Domain Server). Om du har MDS, betyder det att du har hanterat flera domäner från olika SMS-enheter samtidigt. I så fall bör du välja det andra alternativet.
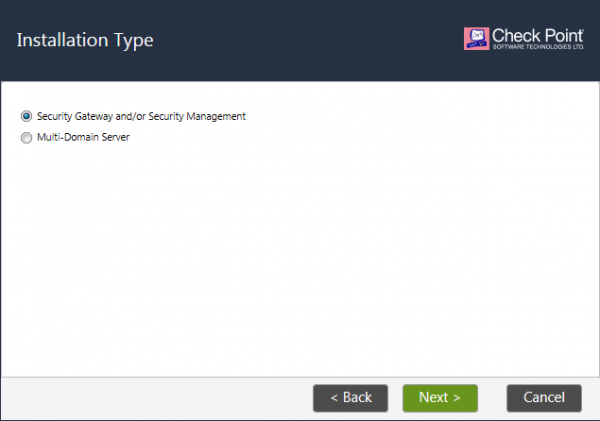 Figur 15. Val av installationstyp för Gaia
16) Den viktigaste punkten som inte kan korrigeras utan ominstallation — valet av enhet. Du bör välja Säkerhetshantering och tryck Nästa. Fortsätt med standardinställningarna.
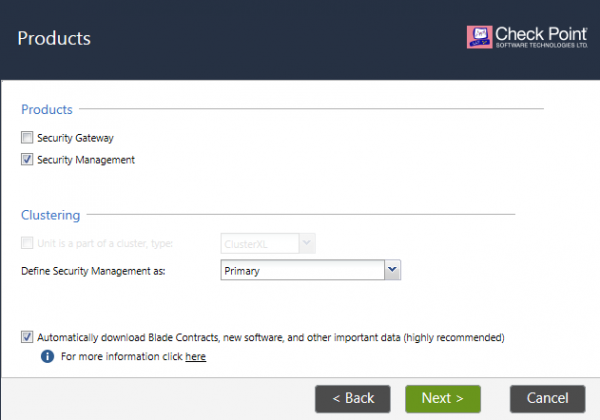 Figur 16. Valt typ av enhet vid installationen av Gaia
17) När enheten har startat om, anslut till webbgränssnittet via eller en annan IP-adress om du har ändrat den.
18) Överför inställningarna från skärmbilderna till alla flikar i Gaia Portal där något har konfigurerats eller kör kommandot load configuration .txt. Denna konfigurationsfil måste först laddas upp till SMS.
Anmärkning: Eftersom operativsystemet är nytt kommer WinSCP inte att tillåta en anslutning som administratör, ändra användarens shell till /bin/bash antingen i webbgränssnittet på fliken Användare eller genom att ange kommandot chsh –s /bin/bash eller skapa en ny användare.
19) Ladda upp filen med exporterade policyer från den gamla administrationsservern till en godtycklig katalog. Gå sedan in i konsolen på expertläget och kontrollera att MD5-hashsumman överensstämmer med den tidigare. Annars måste exporten göras på nytt:
md5sum /<Full Path>/<Name of Exported File>.tgz
20) Upprepa punkt 6 och installera Upgrade Tools på den nya SMS i Gaia Portal under fliken Uppgraderingar (CPUSE) > Status och Åtgärder.
21) Ange kommandot i expertläget:
./migrate_server import -v R80.40 -skip_upgrade_tools_check //.tgz
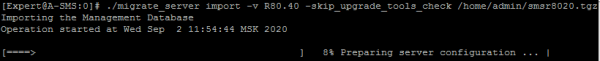 Figur 17. Import av säkerhetspolicy till ny SMS
22) Aktivera tjänster med kommandot cpstart.
23) Ladda ner den nya och anslut till administrationsservern. Gå till Menyn > Hantera licenser och paket (SmartUpdate) och kontrollera att du har behållit din licens.
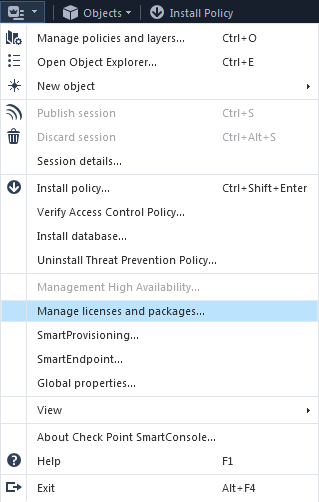 Figur 18. Kontroll av installerade licenser
24) Installera säkerhetspolicyn på gateway eller kluster — Installera policy.
Uppdatering av Security Gateway (SG)
Security Gateway kan uppdateras via CPUSE, precis som administrationsservern, eller installeras på nytt — fresh install. Utifrån min erfarenhet installerar 99 % av användare Security Gateway på nytt eftersom det tar nästan lika mycket tid som att uppdatera via CPUSE, men du får ett rent och uppdaterat OS utan buggar.
Som med SMS krävs det först att en säkerhetskopia och en snapshot skapas samt att inställningarna från Gaia Portal sparas. Vänligen se punkterna 1, 2 och 3 i avsnittet «Uppdatering av Security Management Server».
Uppdatering via CPUSE
Uppdateringen av Security Gateway via CPUSE sker på samma sätt som uppdateringen av Security Management Server, så vänligen hänvisar till början av artikeln.
En viktig punkt: uppdateringen av SG kräver omstart! Därför bör du genomföra uppdateringen under ett underhållsfönster. Om du har ett kluster, uppdatera först den passiva noden, växla sedan rollerna och uppdatera den andra noden. Vid ett kluster går det att undvika underhållsfönster.
Installation av ny OS-version på Security Gateway
1.1) Om du har en riktig SG
1.1.1) Med hjälp av skapas ett startbart USB-minne med en bild . Avbilden är densamma som på SMS, men proceduren för att skapa det startbara USB-minnet ser något annorlunda ut.
1.1.2) Jag rekommenderar att förbereda minst 2 startbara USB-minnen, eftersom det ibland kan hända att minnet inte läses av.
1.1.3) Som administratör på datorn kör ISOmorphic.exe. I punkt 1 väljer du den nedladdade bilden av Gaia R80.40, i punkt 4 det USB-minnet. Punkt 2 och 3 behöver inte ändras inte alls!
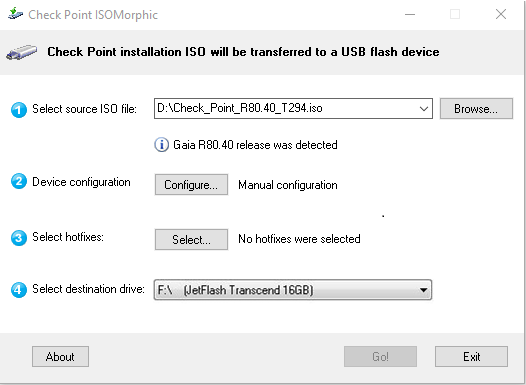 Bild 19. Skapa ett startbart USB-minne
1.1.4) Välj alternativet “Installera automatiskt utan bekräftelse,” och det är viktigt att ange modellen på din Security Gateway – rad 2 eller 3. Om det är en fysisk sandlåda (SandBlast Appliance) väljer du rad 5.
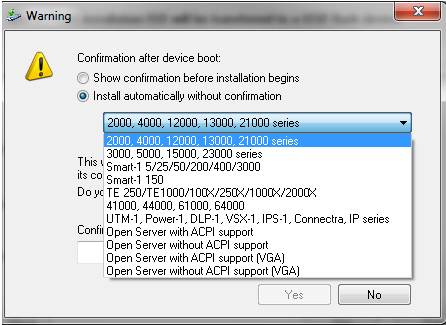 Bild 20. Valt modell av enhet för att skapa ett startbart USB-minne
1.1.5) Sedan stänger du av enheten, sätter i USB-minnet, ansluter med en konsolkabel genom COM-porten till apparaten och sätter på gatewayen. Installationsprocessen sker automatiskt. Standard IP-adress är 192.168.1.1/24, och inloggningsuppgifterna admin / admin. Först ska du uppdatera den passiva noden, sedan installera policyn på den, växla rollerna och slutligen uppdatera den andra noden. Det kommer troligen att krävas ett underhållsfönster.
1.1.6) Nästa steg är att koppla upp till webgränssnittet på Gaia Portal, där du går igenom den första initieringen av enheten. Under initieringen trycker du främst på Nästa, eftersom nästan alla inställningar kan ändras senare. Men du kan omedelbart ändra IP-adressen, DNS-inställningar och värdnamn.
1.2) Om du har en virtuell SG
1.2.1) Skapa en ny virtuell maskin med samma resurser (CPU, RAM, HDD) eller mer, eftersom version R80.40 kräver något mer resurser. För att undvika IP-adresskonflikter, stäng av den gamla gatewayen och börja installeran den nya med samma IP-adress. Den gamla SG kan tas bort eftersom det inte finns något värdefullt på den; all viktig information – säkerhetspolicyn – finns på hanteringsservern.
1.2.2) Under installationen av OS:et, ställ in aktuell IP-adress och tilldela en tillräcklig mängd utrymme för katalogen /root .
3) Anslut till gatewayen via HTTPS-porten och starta initieringsprocessen. Vid valet av installationsmetod “Installationstyp” välj det första alternativet – Security Gateway och/eller Security Management.
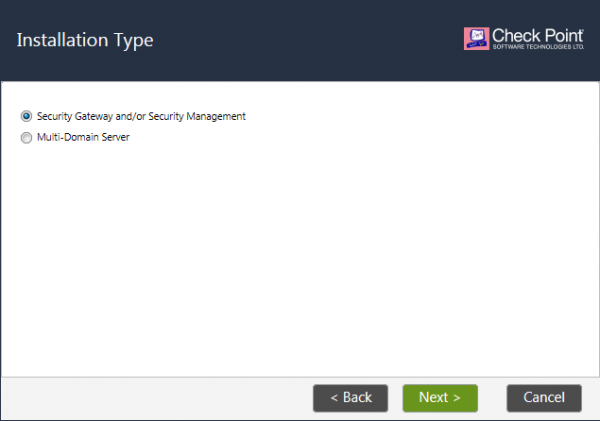 Bild 21. Val av installationsmetod för Gaia
4) En avgörande punkt – valet av enhet (Produkter). Det är viktigt att välja Security Gateway och om du har en kluster, markera rutan "Enhet är en del av en kluster, typ: ClusterXL". Om du har en VRRP-kluster, välj den typen, men detta är osannolikt.
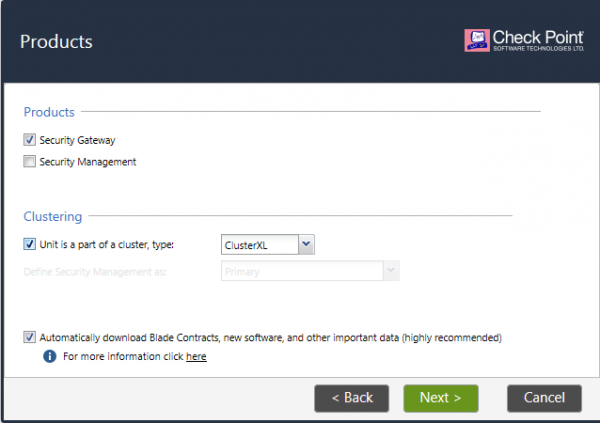 Figur 22. Val av enhetstyp vid installation av Gaia
5) I nästa steg anger du ett engångslösenord SIC för att etablera förtroende med styrservern. Med detta lösenord genereras ett certifikat och över en krypterad kanal kommer styrservern att kommunicera med brandväggen. Rutan "Anslut till din hantering som en tjänst" bör markeras om styrservern finns i molnet. Vi skrev bokstavligen nyligen om detta och hur praktisk och enkel hantering av server i molnet är.
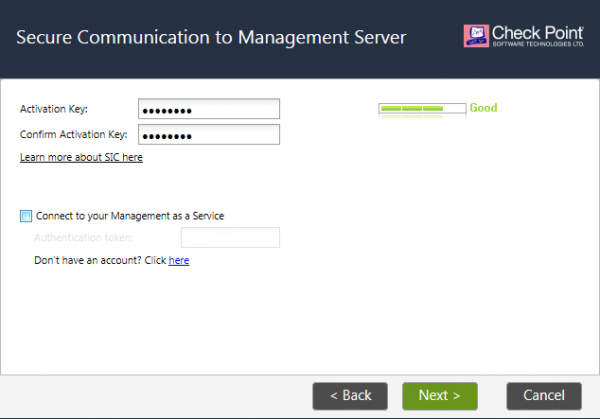 Figur 23. Skapande av SIC
6) Starta initialiseringsprocessen på nästa flik. Så snart enheten startar om, anslut till webgränssnittet och överför inställningarna från skärmdumparna till alla flikar i Gaia Portal där något har konfigurerats, eller kör kommandot load configuration .txt. Denna konfigurationsfil bör först laddas upp på säkerhetsgatewayen.
Anmärkning: Eftersom operativsystemet är nytt kommer WinSCP inte att tillåta en anslutning som administratör, ändra användarens shell till /bin/bash antingen i webbgränssnittet på fliken Användare eller genom att ange kommandot chsh –s /bin/bash eller skapa en ny användare med en sådan shell.
7) Öppna och gå till säkerhetsgatewayens objekt som du just har installerat om. Öppna fliken Allmänna egenskaper > Kommunikation > Återställ SIC och ange lösenordet som angavs i punkt 5.
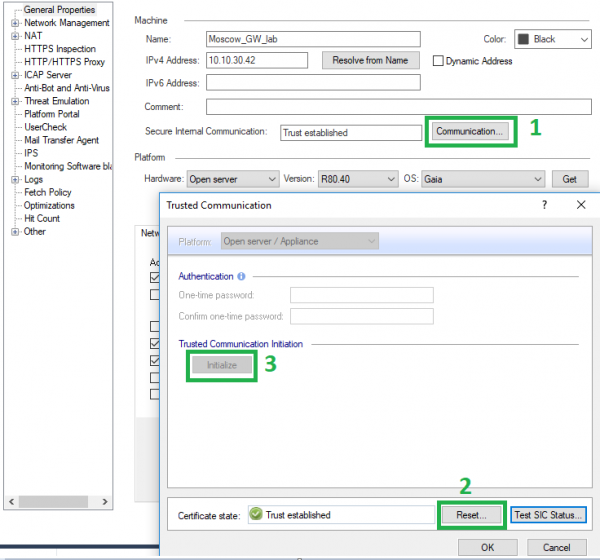 Figur 24. Etablering av förtroende med den nya säkerhetsgatewayen
8) Versionen av Gaia för objektet ska ändras, om den inte ändras, ändra den manuellt. Installera sedan policyn på gatewayen.
9) I Gaia Portal, gå till fliken Uppgraderingar (CPUSE) > Status och åtgärder > Hotfixar och installera den senaste patchen. Enheten kommer att gå i omstart under installationen!
10) I fallet med kluster, byt roller mellan noder och utför samma steg för den andra noden.
Slutsats
Jag har försökt att göra en så tydlig och omfattande guide som möjligt för att uppgradera från version R80.20/R80.30 till den aktuella R80.40, eftersom mycket har förändrats. Versionen har redan blivit tillgänglig i demon-läge, men uppgraderingsproceduren förblir mer eller mindre densamma. Följ den officiella från Check Point, så kan du själv förstå alla detaljer.
För alla frågor kan du kontakta oss. Vi hjälper gärna till med de mest komplexa uppgraderingarna och fallen inom ramen för vår tekniska support . På vår kan du också beställa en granskning av Check Point-inställningar eller lämna en gratis för tekniska fall.
. Håll dig uppdaterad (, , , , ).
Källa: habr.com
