

Obs. övers.: detta material kommer från ett utbildningsprojekt — svaret på en populär fråga vid utformningen av infrastruktur baserad på Kubernetes. Vi hoppas att de tillräckligt utförliga beskrivningarna av fördelar och nackdelar med varje alternativ kommer att hjälpa dig att göra det optimala valet för ditt projekt.
TL;DR: samma uppsättning arbetsbelastningar kan köras på flera stora kluster (varje kluster kommer att ha ett stort antal arbetsbelastningar) eller på många små (med ett fåtal belastningar i varje kluster).
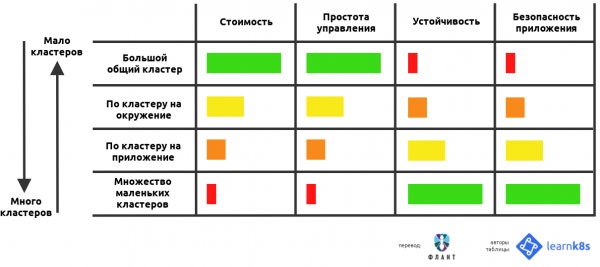
Nedan finns en tabell som bedömer fördelarna och nackdelarna med varje tillvägagångssätt:
När man använder Kubernetes som plattform för driftsättning av applikationer uppstår ofta några grundläggande frågor om fininställningar av kluster:
- Hur många kluster ska man använda?
- Hur stora ska de vara?
- Vad bör varje kluster innehålla?
I den här artikeln kommer jag att försöka besvara alla dessa frågor genom att analysera fördelarna och nackdelarna med varje metod.
Formuleringen av frågan
Som mjukvaruutvecklare arbetar du förmodligen parallellt med att utveckla och driftsätta flera applikationer.
Dessutom körs säkert många instanser av dessa applikationer i olika miljöer — till exempel kan det vara dev, test och prod.
Det resulterar i en hel matris av applikationer och miljöer:
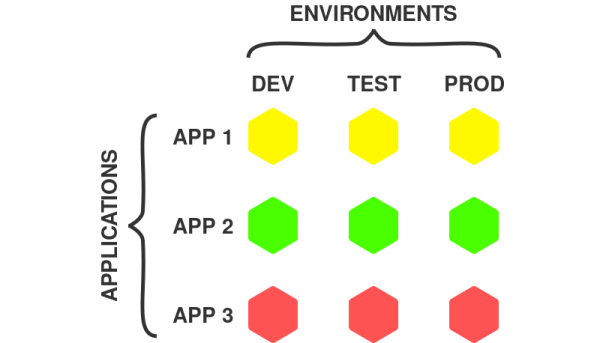
Applikationer och miljöer
I det ovanstående exemplet visas 3 applikationer och 3 miljöer, vilket ger 9 möjliga alternativ.
Varje instans av en applikation representerar en självständig deployment-enhet, som kan hanteras oberoende av andra.
Observera att instans av applikation kan bestå av flera komponenter, såsom frontend, backend, databas, etc. I fallet med en mikrotjänstapplikation kommer instansen att innehålla alla mikrotjänster.
Som ett resultat har användare av Kubernetes flera frågor:
- Borde alla instanser av applikationen placeras i ett och samma kluster?
- Borde man ha ett separat kluster för varje instans av applikationen?
- Eller kanske borde man använda en kombination av de ovan nämnda metoderna?
Alla dessa alternativ är fullt genomförbara, eftersom Kubernetes är ett flexibelt system som inte begränsar användaren i sina möjligheter.
Här är några av de möjliga vägarna:
- ett stort gemensamt kluster;
- många små nischade kluster;
- ett kluster för varje applikation;
- ett kluster för varje miljö.
Som visas nedan ligger de två första tillvägagångssätten i ena änden av variationsskalan:
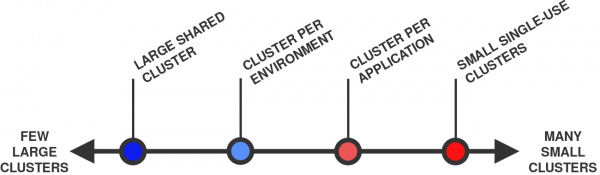
Från några stora kluster (till vänster) till många små (till höger)
Generellt anses ett kluster vara "större" än ett annat om det har fler noder och poddar. Till exempel, ett kluster med 10 noder och 100 poddar är större än ett kluster med 1 nod och 10 poddar.
Så, låt oss börja!
1. Ett stort gemensamt kluster
Det första alternativet är att placera alla arbetsbelastningar i ett kluster:
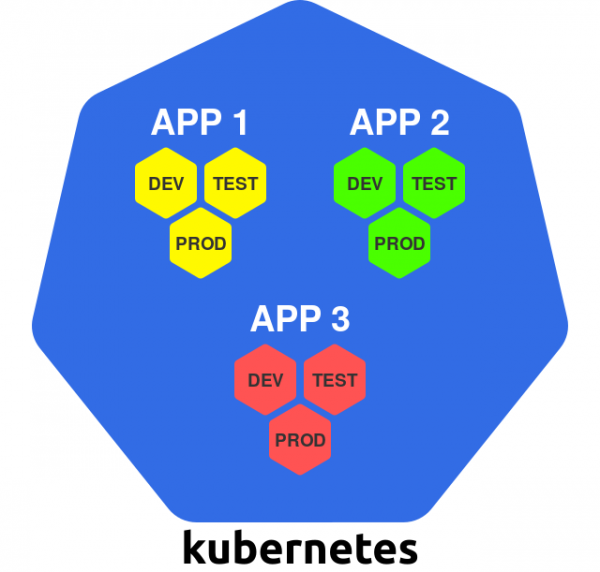
Ett stort kluster
Inom detta tillvägagångssätt används klustret som en universell infrastrukturplattform — allt du behöver implementerar du helt enkelt i det befintliga Kubernetes-klustret.
Kubernetes möjliggör logisk separation av delar av klustret från varandra, så att varje instans av applikationen kan använda sin egen namnområde.
Låt oss titta på för- och nackdelarna med detta tillvägagångssätt.
+ Effektiv användning av resurser
Vid en enda kluster behövs bara en kopia av alla resurser som krävs för att köra och hantera Kubernetes-klustret.
Till exempel gäller detta för master-noder. Vanligtvis finns det 3 master-noder per Kubernetes-kluster, så för ett enda kluster förblir antalet detsamma (för jämförelse, 10 kluster behöver 30 master-noder).
Den ovan nämnda nyansen gäller även andra tjänster som fungerar över hela klustret, såsom lastbalanserare, Ingress-kontroller, autentiseringstjänster, loggning och övervakning.
I det enskilda klustret kan alla dessa tjänster användas för alla arbetsbelastningar (det är inte nödvändigt att skapa kopior av dem, som i fallet med flera kluster).
+ Låg kostnad
Som en följd av ovanstående är ett färre antal kluster oftast billigare, eftersom utgifterna för överflödiga resurser minskar.
Detta gäller särskilt för master-noder, som kan kosta en betydande summa pengar oavsett distributionsmetod (lokalt eller i molnet).
Vissa hanterade (managed) Kubernetes-tjänster, såsom eller , tillhandahåller ett gratis hanteringslager. I detta fall är kostnadsfrågan mindre kritisk.
Det finns också managed-tjänster som tar ut en fast avgift för varje Kubernetes-kluster (till exempel, ).
+ Effektiv administration
Att hantera ett kluster är enklare än flera.
Administrationen kan inkludera följande uppgifter:
- uppgradering av Kubernetes-version;
- inställning av CI/CD-pipeline;
- installera CNI-plugin;
- konfigurera användarautentisering;
- installera åtkomstkontrollern;
och många fler…
I fallet med ett kluster behöver man bara göra allt detta en gång.
För flera kluster måste operationerna upprepas flera gånger, vilket troligen kräver viss automatisering av processerna och verktyg för att säkerställa systematik och konsekvens i processen.
Och nu några ord om nackdelarna.
− En enda felpunkt
I händelse av ett fel i det enda klustret slutar omedelbart alla arbetsbelastningar att fungera!
Det finns många scenarier där något kan gå fel:
- uppgradering av Kubernetes leder till oväntade bieffekter;
- en gemensam klusterkomponent (som CNI-plugin) fungerar inte som förväntat;
- en av klusterkomponenterna är felkonfigurerad;
- fel i den underliggande infrastrukturen.
En sådan händelse kan orsaka allvarlig skada på alla arbetsbelastningar som placeras i det gemensamma klustret.
− Brist på strikt isolering
Att arbeta i ett gemensamt kluster innebär att applikationer delar hårdvaruresurser, nätverksmöjligheter och operativsystem på klusternoderna.
I viss mening är två containrar med två olika applikationer som körs på samma nod likvärdiga med två processer som körs på samma maskin under samma OS-kärna.
Linux-containrar tillhandahåller en viss grad av isolering, men den är långt ifrån så stark som den som tillhandahålls av till exempel virtuella maskiner. I grunden är en process i en container samma process som körs i värdoperativsystemet.
Detta kan bli ett säkerhetsproblem: en sådan organisering tillåter teoretiskt att orelaterade applikationer interagerar med varandra (avsiktligt eller av misstag).
Dessutom delar alla arbetsbelastningar i Kubernetes-klustret vissa gemensamma klustertjänster, såsom — detta gör att applikationer kan hitta tjänster från andra applikationer i klustret.
Alla ovanstående punkter kan ha olika betydelse beroende på säkerhetskraven för applikationer.
Kubernetes tillhandahåller olika verktyg för att förhindra problem i säkerhetssystemet, såsom och . Men för att konfigurera dem korrekt krävs viss erfarenhet, och de kan inte stänga helt alla säkerhetshål.
Det är viktigt att alltid komma ihåg att Kubernetes ursprungligen är designat för delning, istället för isolering och säkerhet.
− Avsaknad av strikt multi-tenancy
Med tanke på mängden gemensamma resurser i Kubernetes-klustret finns det många sätt som olika applikationer kan "trampa på varandras tår".
Till exempel kan en applikation monopolera en viss gemensam resurs (som CPU eller minne) och beröva andra applikationer som körs på samma nod tillgång till den.
Kubernetes tillhandahåller olika mekanismer för att kontrollera sådant beteende, såsom (se även artikeln "" — anm. övers.), och . Men som med säkerhet är konfigurationen relativt komplex och kan inte förhindra alla oförutsedda bieffekter.
− Ett stort antal användare
I ett ensamt kluster måste åtkomst ges till många personer. Ju fler de är, desto högre blir risken för att de "skadar" något.
Inom klustret kan man kontrollera vem som kan göra vad med hjälp av (se artikeln "" — anm. övers.). Men det förhindrar inte att användare "skadar" något inom sitt ansvarsområde.
− Kluster kan inte växa oändligt
Ett kluster som används för alla arbetsbelastningar kommer troligen att vara ganska stort (vad gäller noder och poddar).
Men här uppstår ett annat problem: kluster i Kubernetes kan inte växa oändligt.
Det finns en teoretisk gräns för storleken på klustret. I Kubernetes är det ungefär .
Men i verkliga livet kan problemen börja mycket tidigare — till exempel vid .
Grejen är att stora kluster lägger en hög belastning på Kubernetes kontrollplan. Med andra ord, för att hålla klustret i drift och använda resurserna effektivt krävs noggrann justering.
Detta problem tas upp i en relevant artikel i den ursprungliga bloggen med titeln "».
Men låt oss titta på en motsatt strategi: många små kluster.
2. Många små, specialiserade kluster
Med denna strategi använder du ett separat kluster för varje distribuerad enhet:
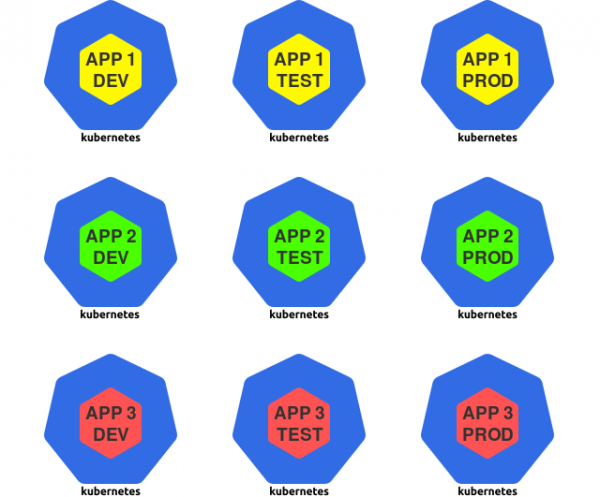
Många små kluster
För syftet med denna artikel definieras den distribuerade enheten som en instans av en applikation — till exempel dev-versionen av en specifik applikation.
I denna strategi används Kubernetes som en specialiserad körmiljö för enskilda instanser av applikationen.
Låt oss titta på för- och nackdelarna med detta tillvägagångssätt.
+ Begränsad "explosionsradius"
Vid "fel" i klustret begränsas de negativa konsekvenserna till de arbetsbelastningar som har distribuerats i detta kluster. Alla andra arbetsbelastningar förblir opåverkade.
+ Isolering
Arbetsbelastningar som placeras i individuella kluster har inga gemensamma resurser såsom CPU, minne, operativsystem, nätverk eller andra tjänster.
Som ett resultat får vi stark isolering mellan orelaterade applikationer, vilket kan förbättra deras säkerhet.
+ Få användare
Eftersom varje kluster bara innehåller ett begränsat antal arbetsbelastningar minskar antalet användare som har tillgång till det.
Ju färre personer som har tillgång till klustret, desto lägre är risken för att något "går fel".
Låt oss titta på nackdelarna.
− Ineffektiv resursanvändning
Som nämnts tidigare kräver varje Kubernetes kluster en viss uppsättning kontrollerande resurser: master-noder, kontrollplanens komponenter, lösningar för övervakning och loggning.
I fallet med ett stort antal små kluster måste en större del av resurserna allokeras för hantering.
− Kostnader
Ineffektiv resursanvändning innebär automatiskt höga kostnader.
Till exempel kommer innehållet med 30 masternoder istället för tre med samma beräkningskraft att påverka kostnaderna.
− Svårigheter med administration
Att administrera flera Kubernetes-kluster är mycket svårare än att arbeta med ett enda.
Till exempel måste autentisering och auktorisering konfigureras för varje kluster. Uppgradering av Kubernetes-versionen måste också göras flera gånger.
Det är troligt att automatisering kommer att behövas för att förbättra effektiviteten i alla dessa uppgifter.
Låt oss nu titta på mindre extrema scenarier.
3. Ett kluster för varje applikation
Inom det här tillvägagångssättet skapar du ett separat kluster för alla instanser av en specifik applikation:
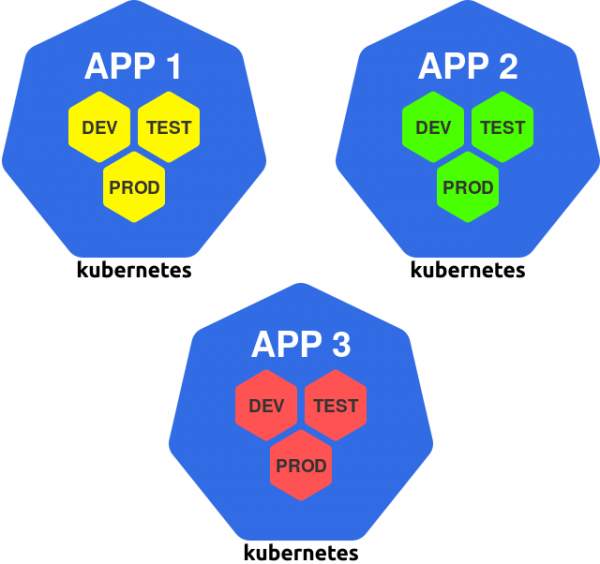
Kluster per applikation
Denna väg kan ses som en generalisering av principen ”ett separat kluster för ett team”, eftersom ett team av ingenjörer vanligtvis arbetar med utveckling av en eller flera applikationer.
Låt oss titta på för- och nackdelarna med detta tillvägagångssätt.
+ Kluster kan anpassas efter applikationen
Om en applikation har särskilda behov kan de tillgodoses inom klustret utan att påverka andra kluster.
Sådana behov kan inkludera GPU-arbetare, specifika CNI-plugin, service mesh eller någon annan tjänst.
Varje kluster kan anpassas för den applikation som körs i det, så att det innehåller endast det som behövs.
− Olika miljöer i ett kluster
Nackdelen med detta tillvägagångssätt är att instanser av applikationer från olika miljöer samexisterar i ett och samma kluster.
Till exempel körs prod-versionen av applikationen i samma kluster som dev-versionen. Det betyder också att utvecklarna arbetar i samma kluster som den produktionsversion av applikationen som körs.
Om ett fel uppstår i klustret på grund av utvecklarnas åtgärder eller buggar i dev-versionen kan också prod-versionen potentiellt påverkas — en stor nackdel med detta tillvägagångssätt.
Och slutligen, det sista scenariot i vår lista.
4. Ett kluster för varje miljö
Detta scenario innebär att ett separat kluster tilldelas varje miljö:
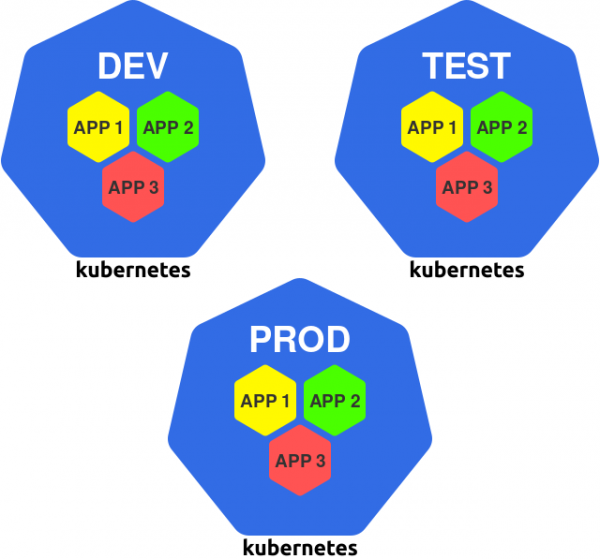
Ett kluster per miljö
Till exempel kan du ha kluster dev, test och prod, där du kör alla instanser av applikationen avsedda för en specifik miljö.
Här är fördelarna och nackdelarna med detta tillvägagångssätt.
+ Isolering av prod-miljö
Inramverket för denna strategi innebär att alla miljöer blir isolerade från varandra. Detta är särskilt viktigt för produktionsmiljön.
Produktionsversioner av applikationen är nu oberoende av vad som händer i andra kluster och miljöer.
Om det uppstår ett problem i dev-klustret kommer produktionsversionerna av applikationerna att fortsätta fungera som om ingenting har hänt.
+ Klustret kan anpassas efter miljön
Varje kluster kan anpassas efter sin miljö. Till exempel kan man:
- installera utvecklings- och felsökningsverktyg i dev-klustret;
- installera testverktyg och ramverk i klustret test;
- använda kraftfullare hårdvara och nätverkskanaler i klustret prod.
Detta ökar både effektiviteten vid utveckling och drift av applikationer.
+ Begränsad åtkomst till produktionsklustret
Det är sällan nödvändigt att arbeta direkt med produktionsklustret, så man kan i stor utsträckning begränsa antalet personer som har tillgång till det.
Man kan gå ännu längre och helt beröva människor åtkomst till detta kluster, och istället utföra alla distributioner med hjälp av ett automatiserat CI/CD-verktyg. Denna strategi minimerar risken för mänskliga misstag där det är som mest kritiskt.
Och nu några ord om nackdelarna.
− Brist på isolering mellan applikationer
En av huvudsakliga nackdelarna med denna strategi är avsaknaden av hårdvaru- och resursisolering mellan applikationerna.
Orelaterade applikationer delar resurser i klustret: kärnan, processor, minne och vissa andra tjänster.
Som redan nämnts kan detta vara potentiellt farligt.
− Oförmåga att lokalisera applikationernas beroenden
Om en applikation har speciella krav, behöver de uppfyllas i alla kluster.
Om en applikation kräver GPU, måste varje kluster innehålla minst en worker med GPU (även om den endast används av denna applikation).
Som ett resultat riskerar vi att få högre kostnader och ineffektiv resursanvändning.
Slutsats
Med ett visst antal applikationer kan de placeras i flera stora kluster eller många små.
Artikeln diskuterar fördelar och nackdelar med olika strategier, allt från ett globalt kluster till flera små och specialiserade:
- en stor gemensam kluster;
- många små nischade kluster;
- ett kluster för varje applikation;
- ett kluster för varje miljö.
Så vilken metod ska man välja?
Som vanligt beror svaret på användningsscenariot: man måste väga fördelar och nackdelar med olika tillvägagångssätt och välja det mest optimala alternativet.
Men valet är inte begränsat till exemplen ovan — man kan använda vilken kombination som helst!
Till exempel kan man organisera ett par kluster för varje team: ett kluster för utveckling (där miljöer dev och test) och ett kluster för production (där produktionsmiljön kommer att finnas).
Baserat på informationen i denna artikel kan du optimera fördelar och nackdelar utifrån det specifika scenariot. Lycka till!
P.S.
Läs även i vår blogg:
- «»;
- «»;
- «»;
- «».
Källa: habr.com
