

Det är mycket intressant att följa protokollet QUIC, vilket gör att vi gärna skriver om det. Men medan tidigare publikationer om QUIC har haft en mer historisk (lokalhistorisk, om du så vill) karaktär och handlat om ämnet, är vi idag glada att publicera en översättning av ett annat slag – vi kommer att tala om den verkliga tillämpningen av protokoll i 2019. Detta handlar inte om en liten infrastruktur baserad i ett hypotetiskt garage, utan om Uber, som opererar nästan över hela världen. Hur företagsingenjörerna kom fram till beslutet att använda QUIC i produktion, hur tester utfördes och vad de såg efter utrullningen i produktion – läs vidare.
Bilderna är klickbara. Trevlig läsning!
Uber representerar en global skala, med närvaro i 600 städer, där varje applikation helt litar på trådlöst internet från mer än 4500 mobiloperatörer. Användarna förväntar sig att applikationen fungerar inte bara snabbt, utan i realtid – för att möjliggöra detta behöver Uber-applikationen låga fördröjningar och en mycket pålitlig anslutning. Tyvärr fungerar inte bra i dynamiska och förlustbenägna trådlösa nätverk. Vi har insett att i detta fall är den låga prestandan direkt relaterad till TCP-implementationerna i operativsystemens kärnor.
För att lösa problemet använde vi , ett modernt protokoll med kanalmultiplexering, vilket ger oss mer kontroll över prestandan hos transportprotokollet. För närvarande standardiserar arbetsgruppen QUIC som .
Efter detaljerade tester kom vi fram till slutsatsen att implementeringen av QUIC i vår applikation minskar "tail"-fördröjningar jämfört med TCP. Vi observerade en minskning på 10–30% för HTTPS-trafik i exempelvis förar- och passagerarapplikationer. Dessutom gav QUIC oss fullständig kontroll över användarpaketen.
I denna artikel delar vi erfarenheter av att optimera TCP för Uber-applikationer med hjälp av ett stack som stöder QUIC.
Den senaste tekniken: TCP
Idag är TCP den mest använda transportprotokollet för att leverera HTTPS-trafik på internet. TCP säkerställer en pålitlig ström av bytes och hanterar därmed nätverksöverbelastning och förluster på kanallagret. Den omfattande användningen av TCP för HTTPS-trafik kan förklaras av dess allestädes närvaro (nästan varje operativsystem innehåller TCP), tillgängligheten på större delen av infrastrukturen (t.ex. på belastningsfördelare, HTTPS-proxi och CDN) samt dess funktionalitet "ur lådan", som är tillgänglig nästan på alla plattformar och nätverk.
De flesta användare använder vår app i farten, och de "svansförseningar" som TCP har har varit långt ifrån kraven för vår realtids HTTPS-trafik. Enkelt uttryckt, detta har drabbat användare över hela världen – Daigram 1 visar fördröjningar i stora städer:
Diagram 1. Storleken på "svansförseningar" varierar i de viktigaste städer där Uber är närvarande.
Trots att fördröjningarna i indiska och brasilianska nätverk var högre än i USA och Storbritannien, var svansfördröjningarna avsevärt större än de genomsnittliga fördröjningarna. Och så är det även för USA och Storbritannien.
TCP-prestanda över luft.
TCP skapades för trådbundna nätverk, dvs. med fokus på väl förutsägbara länkar. Men trådlösa nätverk har sina egna särdrag och svårigheter. För det första är trådlösa nätverk känsliga för förluster på grund av störningar och signaldämpning. Till exempel är Wi-Fi-nätverk känsliga för mikrovågor, bluetooth och andra radiovågor. Mobilnät lider av signalförlust () på grund av reflexion/absorption av signaler från föremål och byggnader samt av från närliggande Detta leder till betydligt större (4-10 gånger) och mer varierade och paketförluster jämfört med trådbundna anslutningar.
För att hantera fluktuationer i bandbredd och förluster använder mobilnät vanligtvis stora buffrar för trafiktoppar. Detta kan leda till överdriven köbildning, vilket innebär större fördröjningar. Mycket ofta tolkar TCP sådan köbildning som förlust på grund av en ökad timeout, vilket gör att TCP tenderar att omförsända och därmed fylla buffern. Detta problem är känt som (), och detta är ett mycket den moderna internet.
Äntligen varierar prestandan för mobilnät beroende på operatör, region och tidpunkt. I Figur 2 har vi samlat medianfördröjningar för HTTPS-trafik över celler inom ett avstånd av 2 kilometer. Data har samlats in för två av de största mobiloperatörerna i Delhi, Indien. Som kan noteras varierar prestandan mellan cell till cell. Dessutom skiljer sig en operatörs prestanda från den andra. Detta påverkas av faktorer som nätverksinloggningsmönster med hänsyn till tid och plats, användarnas rörlighet samt nätverksinfrastruktur med avseende på masttäthet och förhållandet mellan nätverkstyper (LTE, 3G etc.).
Figur 2. Fördröjningar med exempel från ett 2-kilometers radiushåll. Delhi, Indien.
Prestandan för mobilnät varierar också över tid. I Figur 3 visas medianfördröjningen per veckodag. Vi noterade också skillnader i mindre skala - inom samma dag och timme.
Figur 3. Svansfördröjningar kan variera avsevärt mellan olika dagar, även för samma operatör.
Allt ovanstående leder till att TCP-prestanda är ineffektiv i trådlösa nätverk. Innan vi söker alternativ till TCP ville vi dock utveckla en exakt förståelse för följande punkter:
- är TCP den huvudsakliga orsaken till svansfördröjningar i våra applikationer?
- Har moderna nät verk betydande och varierande rundresor (RTT)?
- Vad är påverkan av RTT och förluster på TCP-prestanda?
Analys av TCP-prestanda
För att förstå hur vi analyserade TCP-prestanda, låt oss kort påminna oss om hur TCP överför data från avsändaren till mottagaren. Först upprättar avsändaren en TCP-anslutning genom att utföra en trevägs : avsändaren skickar en SYN-paket, väntar på SYN-ACK-paket från mottagaren och skickar sedan ett ACK-paket. Ytterligare andra och tredje genomgångar krävs för att skapa en TCP-anslutning. Mottagaren bekräftar mottagandet av varje paket (ACK) för att säkerställa pålitlig leverans.
Om ett paket eller en ACK går förlorad gör avsändaren en retransmission efter en tidsutgång (RTO, ). RTO beräknas dynamiskt baserat på olika faktorer, exempelvis på den förväntade RTT-fördröjningen mellan avsändaren och mottagaren.
Figur 4. Paketutbyte över TCP/TLS inkluderar retransmissionsmekanismer.
För att avgöra hur TCP fungerade i våra applikationer spårade vi TCP-paket med hjälp av under en vecka på verklig trafik som kom från indiska gränsservrar. Därefter analyserade vi TCP-anslutningarna med hjälp av . Dessutom skapade vi en Android-app som skickade emulerad trafik till en testserver, maximalt efterliknande verklig trafik. Smartphones med denna app delades ut till flera anställda, som samlade loggar under flera dagar.
Resultaten från båda experimenten stämde överens med varandra. Vi såg höga RTT-fördröjningar; tail-värdena var nästan 6 gånger högre än medianvärdet; det aritmetiska medelvärdet för fördröjningar var över 1 sekund. Många anslutningar hade paketförluster, vilket fick TCP att retransmittera 3,5% av alla paket. I områden med överbelastning, som flygplatser och järnvägsstationer, övervakade vi 7%-iga förluster. Dessa resultat ifrågasätter den utbredda uppfattningen att de avancerade retransmissionsscheman som används i mobilnät Nedan följer testresultat från simulering-appen:
Nätverksmetrik
Värden
RTT, millisekunder [50%, 75%, 95%, 99%]
[350, 425, 725, 2300]
RTT-varians, sekunder
I genomsnitt ~1,2 s
Paketförlust vid instabila anslutningar
I genomsnitt ~3,5% (7% i områden med överbelastning)
Nästan hälften av dessa anslutningar hade minst en paketförlust, främst SYN- och SYN-ACK-paket. De flesta TCP-implementationer använder ett RTO-värde på 1 sekund för SYN-paket, vilket ökar exponentiellt för efterföljande förluster. Laddningstiden för applikationen kan öka på grund av att TCP behöver mer tid för att etablera anslutningar.
I fallet med datapaket, minskar höga RTO-värden starkt den nyttiga utnyttjandegraden av nätverket vid temporära förluster i trådlösa nätverk. Vi fann att det genomsnittliga retransmissionstiden är cirka 1 sekund med en tail-fördröjning på nästan 30 sekunder. Dessa höga fördröjningar på TCP-nivå orsakade HTTPS-timeouts och återkommande förfrågningar, vilket ytterligare ökade fördröjningen och ineffektiviteten i nätverket.
Medan 75:e percentilen av de uppmätta RTT var omkring 425 ms, var 75:e percentilen för TCP nästan 3 sekunder. Detta antyder att förluster tvingade TCP att göra 7-10 försök för att framgångsrikt överföra data. Detta kan bero på en ineffektiv RTO-beräkning och TCP:s oförmåga att snabbt reagera på förluster. i fönstret och ineffektiviteten i algoritmen för överbelastningskontroll, som inte särskiljer mellan trådlösa förluster och förluster på grund av nätverksöverbelastning. Nedan presenteras resultaten av TCP-förlusttester:
Statistik över TCP-förluster
Värde
Andel anslutningar med minst 1 paketförlust
45%
Andel anslutningar med förluster under anslutningsetableringen
30%
Andel anslutningar med förluster under datacommunication
76%
Fördelning av fördröjningar vid retransmission, sekunder [50%, 75%, 95%, 99%]
[1, 2.8, 15, 28]
Fördelning av antalet retransmissioner för ett paket eller TCP-segment
[1,3,6,7]
Användning av QUIC
Ursprungligen designad av Google, är QUIC ett flödande modernt transportprotokoll som fungerar över UDP. För tillfället är QUIC i (vi har redan skrivit att det finns i princip två versioner av QUIC, nyfikna – anm. översättaren). Som visas i Figur 5, är QUIC placerad under HTTP/3 (i själva verket är HTTP/2 över QUIC vad som utgör HTTP/3, som nu genomgår intensiv standardisering). Den delvis ersätter HTTPS- och TCP-nivåerna genom att använda UDP för paketstruktur. QUIC stödjer endast säker dataöverföring, eftersom TLS är helt integrerat i QUIC.
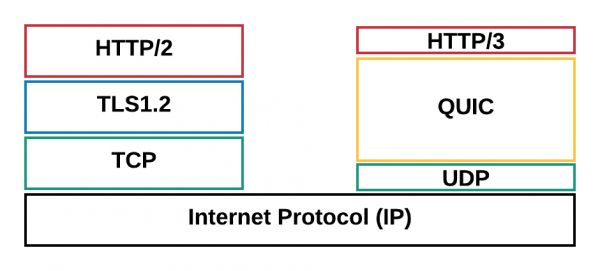
Figur 5: QUIC fungerar under HTTP/3, vilket ersätter TLS som tidigare fungerade under HTTP/2.
Nedan listar vi anledningarna som övertygade oss om att använda QUIC för att stärka TCP:
- 0-RTT för att upprätta anslutning. QUIC möjliggör återanvändning av auktoriseringar från tidigare anslutningar, vilket minskar antalet säkerhets-handskaks. I framtiden att stödja 0-RTT, men den trevägs TCP-handshaken kommer fortfarande att vara obligatorisk.
- överbrygga HoL-blockering. HTTP/2 använder en enda TCP-anslutning för varje klient för att förbättra prestandan, men detta kan leda till HoL (head-of-line) blockering. QUIC förenklar multiplexering och levererar begärningar till applikationen oberoende av varandra.
- överbelastningskontroll. QUIC fungerar på applikationsnivå, vilket möjliggör enklare uppdateringar av den huvudsakliga transportalgoritmen som hanterar sändningen baserat på nätverksparametrar (antal paketförluster eller RTT). De flesta TCP-implementationer använder algoritmen , som inte är optimal för trafik som är känslig för fördröjningar. Nyutvecklade algoritmer som , modellerar nätet mer exakt och optimerar fördröjningar. QUIC möjliggör användning av BBR och uppdatering av denna algoritm i takt med att den .
- förluster. QUIC åberopar två TLP () innan RTO aktiveras – även när förluster är mycket märkbara. Detta skiljer sig från TCP-implementationer. TLP retransmitterar huvudsakligen det senaste paketet (eller ett nytt, om det finns) för att initiera snabb återvinning. Hantering av svansfördröjningar är särskilt nyttig för hur Uber arbetar med nätverket, särskilt för korta, episodiska och fördröjningskänsliga datatransmissioner.
- optimerad ACK. Eftersom varje paket har ett unikt sekvensnummer uppstår inget problem med av paket vid deras retransmission. ACK-paket innehåller också tidsstämplar för processering av paketet och generering av ACK på klientsidan. Dessa funktioner säkerställer att QUIC noggrant beräknar RTT. ACK i QUIC stöder upp till 256 områden , vilket hjälper avsändaren att vara mer motståndskraftig mot paketomkastning och använda färre byte i processen. Selective ACK () i TCP löser inte detta problem i alla fall.
- anslutningsmigrering. QUIC-anslutningar identifieras med hjälp av ett 64-bits ID, vilket gör att om klienten byter IP-adresser kan ID för den gamla anslutningen användas vidare på den nya IP-adressen utan avbrott. Detta är en mycket vanlig praxis för mobilapplikationer när användaren växlar mellan Wi-Fi och mobila anslutningar.
Alternativ till QUIC
Vi övervägde alternativa tillvägagångssätt för att lösa problemet innan vi valde QUIC.
Först försökte vi implementera TPC PoPs (Points of Presence) för att avsluta TCP-anslutningar närmare användarna. I grunden avslutar PoPs TCP-anslutningen med den mobila enheten närmare mobilnätet och mellanlagrar trafiken till den ursprungliga infrastrukturen. Genom att avsluta TCP närmare kan vi potentiellt minska RTT och vara säkra på att TCP kommer att reagera mer aktivt på den dynamiska trådlösa miljön. Våra experiment visade dock att mestadels RTT och förluster kommer från mobilnäten, och användningen av PoPs ger inte en betydande prestandaförbättring.
Vi har också tittat på att justera TCP-parametrarna. Att konfigurera TCP-stacken på våra heterogena gränsservrar var svårt, eftersom TCP har oöverensstämmande implementationer i olika versioner av operativsystemet. Det var svårt att implementera och testa olika nätverkskonfigurationer. Att justera TCP direkt på mobila enheter var omöjligt på grund av bristande behörighet. Ännu viktigare är att funktioner som 0-RTT-anslutningar och förbättrad RTT-prediktion är kritiska för protokollarkitekturen och därför är det omöjligt att uppnå betydande fördelar enbart genom att justera TCP.
Till slut utvärderade vi några UDP-baserade protokoll som åtgärdar problem i videoströmning – vi ville ta reda på om dessa protokoll skulle hjälpa i vårt fall. Tyvärr saknades dessa avsevärt många säkerhetsinställningar, och det krävdes också en extra TCP-anslutning för metadata och styrinformation.
Våra undersökningar visade att QUIC är det enda protokollet som kan hjälpa med problemet med internettrafik, samtidigt som det tar hänsyn till både säkerhet och prestanda.
Integrering av QUIC i plattformen
För att framgångsrikt integrera QUIC och förbättra applikationens prestanda under dåliga anslutningar, bytte vi ut den gamla stacken (HTTP/2 över TLS/TCP) mot protokollet QUIC. Vi använde det nätverksbiblioteket från , som innehåller den ursprungliga Google-versionen av protokollet – gQUIC. Denna implementation förbättras också ständigt för att följa den senaste IETF-specifikationen.
Först integrerade vi Cronet i våra Android-appar för att lägga till stöd för QUIC. Integrationen genomfördes på ett sätt som minimerade migrationskostnaderna. Istället för att helt ersätta den gamla nätverksstacken, som använde biblioteket , integrerade vi Cronet UNDER OkHttp API-ramverket. Genom att utföra integrationen på detta sätt undvek vi förändringar i våra nätverksanrop (som använder ) på API-nivå.
På liknande sätt som för Android-enheter implementerade vi Cronet i Uber-apparna på iOS, genom att avlyssna HTTP-trafiken från nätverks , med hjälp av . Denna abstraktion, som tillhandahålls av iOS Foundation, hanterar protokollspecifika URL-data och säkerställer att vi kan integrera Cronet i våra iOS-appar utan betydande migrationskostnader.
QUIC-avslutning på Google Cloud Load balancers
På backsidan möjliggör Google Cloud Load balancing-infrastrukturen QUIC-avslutning, som använder rubriker i svaren för att stödja QUIC. I allmänhet lägger lastbalanseraren till en alt-svc-rubrik i varje HTTP-förfrågan och validerar därmed stöd för QUIC för domänen. När klienten Cronet får ett HTTP-svar med en sådan rubrik, använder den QUIC för efterföljande HTTP-förfrågningar till denna domän. Så snart lastbalanseraren avslutar QUIC, skickar vår infrastruktur detta åtgärd tydligt via HTTP2/TCP till våra datacenter.
Prestanda: resultat
Den uppnådda prestandan är den främsta anledningen till vår strävan efter den bästa protokollen. För att börja skapade vi en uppställning med , för att ta reda på hur QUIC skulle fungera under olika nätverksprofiler. För att testa QUIC:s prestanda i verkliga nätverk genomförde vi experiment genom att åka runt i New Delhi, där vi använde emulerad nätverkstrafik som liknade HTTP-anrop i passagerarapplikationen.
Experiment 1
Inventarielista för experimentet:
- testenheter på Android med OkHttp- och Cronet-stacken, för att säkerställa att vi skickar HTTPS-trafik över TCP och QUIC respektive;
- Java-baserad emuleringsserver som skickar identiska HTTPS-rubriker i svaren och belastar klientenheter för att ta emot deras förfrågningar;
- molnbaserade proxyer som fysiskt ligger nära Indien för att avsluta TCP- och QUIC-anslutningar. Medan vi använde en omvänd proxy för att avsluta TCP , det var svårt att hitta en öppen källkod omvänd proxy för QUIC. Vi byggde en omvänd proxy för QUIC själva, med hjälp av den grundläggande QUIC-stacken från Chromium och den i Chromium som öppen källkod.
Figur 6. Testuppsättningen för TCP vs QUIC bestod av Android-enheter med OkHttp och Cronet, molnproxyer för att avsluta anslutningar och en emulatorserver.
Experiment 2
När Google gjorde QUIC tillgängligt via , använde vi samma inventarie, men med en modifiering: istället för NGINX, tog vi Googles lastbalanserare för att avsluta TCP- och QUIC-anslutningar från enheterna samt för att dirigera HTTPS-trafik till emulatorservern. Lastbalanserarna är spridda över hela världen, men använder den närmaste PoP-servern (tack vare geolokalisering).
Figur 7. I det andra experimentet ville vi jämföra latensen i avslutningen av TCP och QUIC: med hjälp av Google Cloud och med vårt molnproxy.
I slutet hade vi flera avslöjanden:
- avslutningen genom PoP förbättrade prestandan för TCP. Eftersom lastbalanserarna avslutar TCP-anslutningen närmare användarna och är utmärkt optimerade ger detta lägre RTT, vilket förbättrar TCP: s prestanda. Och även om QUIC påverkades mindre, överträffade det fortfarande TCP när det gällde att minska svanslatensen (med 10-30 procent).
- svansarna påverkas av . Även om vår QUIC-proxy var längre bort från enheterna (latens ungefär 50 ms högre) än Googles lastbalanserare, uppvisade den liknande prestanda – 15% minskning av latens jämfört med 20% minskning i 99:e percentilen för TCP. Detta tyder på att övergången på sista milen är flaskhalsen i nätverkets funktion.
Figur 8. Resultaten från de två experimenten visar att QUIC överlägset överträffar TCP.
Stridstrafik
Inspirerade av experimenten införde vi stöd för QUIC i våra Android- och iOS-appar. Vi genomförde A/B-testning för att bestämma effekten av QUIC i städer där Uber är verksam. Generellt sett såg vi en betydande minskning av svanslatensen över både regioner och operatörer samt nätverkstyper.
I graferna nedan visas procentuella förbättringar av svansarna (95 och 99 percentiler) över makroregioner och olika nätverkstyper – LTE, 3G, 2G.
Figur 9. I stridstestade QUIC överträffade TCP avseende latens.
Endast framåt
Det här är förmodligen bara början – införandet av QUIC i produktion har gett fantastiska möjligheter att förbättra applikationsprestanda både i stabila och instabila nätverk, nämligen:
Ökad täckning
Genom att analysera protokollets prestanda på verklig trafik såg vi att ungefär 80% av sessionerna framgångsrikt använde QUIC för alla förfrågningar, medan 15% av sessionerna använde en kombination av QUIC och TCP. Vi misstänker att denna kombination uppstod eftersom Cronet-biblioteket växlar tillbaka till TCP vid time-out, eftersom det inte kan särskilja verkliga UDP-fel från dåliga nätverksförhållanden. Vi söker nu en lösning på detta problem, eftersom vi arbetar med nästa implementering av QUIC.
Optimering av QUIC
Trafiken från mobilapplikationer är känslig för fördröjningar men inte för bandbredd. Våra applikationer används främst i mobilnät. Baserat på experiment visar det sig att svansfördröjningar fortfarande är stora, även med hjälp av proxies som avslutar TCP och QUIC nära användarna. Vi letar aktivt efter sätt att förbättra överbelastningshanteringen och öka effektiviteten hos QUIC-algoritmer för förlustkompensering.
Med dessa och några andra förbättringar planerar vi att förbättra användarupplevelsen oavsett nätverk och region, genom att göra en smidig och användarvänlig pakettransport mer tillgänglig över hela världen.
Källa: habr.com
