

Detta är den andra översynen i en serie artiklar som kontrollerar öppna program för att arbeta med RDP-protokollet. Här kommer vi att titta på klienten rdesktop och servern xrdp.
Som verktyg för att upptäcka fel användes . Detta är en statisk kodanalysator för språken C, C++, C# och Java, tillgänglig på plattformarna Windows, Linux och macOS.
Artikeln presenterar endast de fel som verkade intressanta för mig. Ändå är projekten små, så det fanns inte många fel :),
Anmärkning. Den föregående artikeln om kontrollen av projektet FreeRDP hittar du .
rdesktop
— en fri implementation av RDP-klienten för UNIX-baserade system. Den kan också användas på Windows om projektet byggs under Cygwin. Licensierad under GPLv3.
Denna klient är mycket populär — den används som standard i ReactOS, och det finns även externa grafiska front-end:er tillgängliga för den. Ändå är den ganska gammal: den första versionen släpptes den 4 april 2001 — vid tidpunkten för skrivandet av artikeln är dess ålder 17 år.
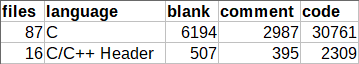
Som jag redan nämnt tidigare är projektet mycket litet. Det innehåller cirka 30 000 rader kod, vilket är lite märkligt med tanke på dess ålder. Jämfört med detta innehåller FreeRDP 320 000 rader. Här är utdata från programmet Cloc:
Oåtkomlig kod
Oåtkomlig kod detekterad. Det är möjligt att ett fel är närvarande. rdesktop.c 1502
int
main(int argc, char *argv[])
{
  ....
  return handle_disconnect_reason(deactivated, ext_disc_reason);

  if (g_redirect_username)
    xfree(g_redirect_username);

  xfree(g_username);
}
Felet möter oss genast i funktionen main: vi ser koden som följer efter operatorn återvända — detta fragment utför minnesrensningen. Ändå utgör felet inget hot: allt allokerat minne kommer att rensas av operativsystemet efter programmets avslut.
Brist på felhantering
Array-underrun är möjligt. Värdet av 'n'-indexet kan nå -1. rdesktop.c 1872
RD_BOOL
subprocess(char *const argv[], str_handle_lines_t linehandler, void *data)
{
  int n = 1;
  char output[256];
  ....
  while (n > 0)
  {
    n = read(fd[0], output, 255);
    output[n] = ' '; // <=
    str_handle_lines(output, &rest, linehandler, data);
  }
  ....
}
Kodfragmentet i detta fall läser från en fil till en buffert tills filen tar slut. Men det finns ingen felhantering här: om något går fel, så läs kommer det att returnera -1, och då kommer en överskridning av arrayen att inträffa. output.
Användning av EOF i typ char
EOF bör inte jämföras med ett värde av typen 'char'. '(c = fgetc(fp))' bör vara av typ 'int'. ctrl.c 500
int
ctrl_send_command(const char *cmd, const char *arg)
{
  char result[CTRL_RESULT_SIZE], c, *escaped;
  ....
  while ((c = fgetc(fp)) != EOF && index < CTRL_RESULT_SIZE && c != 'n')
  {
    result[index] = c;
    index++;
  }
  ....
}
Här ser vi en felaktig hantering av slutet av filen: om fgetc returnerar ett tecken vars kod är 0xFF, kommer det att uppfattas som slutet av filen (EOF).
EOF detta är en konstant som vanligtvis definieras som -1. Till exempel, i CP1251-kodningen har den sista bokstaven i det ryska alfabetet koden 0xFF, vilket motsvarar talet -1, om vi pratar om en variabel av typen char. Således uppfattas tecknet 0xFF, liksom EOF (-1) som slutet av filen. För att undvika sådana fel bör resultatet av funktionen fgetc lagras i en variabel av typen int.
Tryckfel
Fragment 1
Utdatans ‘write_time’ är alltid falsk. disk.c 805
RD_NTSTATUS
disk_set_information(....)
{
  time_t write_time, change_time, access_time, mod_time;
  ....
  if (write_time || change_time)
    mod_time = MIN(write_time, change_time);
  else
    mod_time = write_time ? write_time : change_time; // <=
  ....
}
Kanske har författaren till denna kod förväxlat || och && i villkoret. Låt oss överväga möjliga värden på write_time och change_time:
- Båda variablerna är lika med 0: i detta fall hamnar vi i grenen else: variabeln mod_time kommer alltid att vara 0 oavsett det efterföljande villkoret.
- En av variablerna är lika med 0: mod_time kommer att vara 0 (under förutsättning att den andra variabeln har ett icke-negativt värde), eftersom MIN väljer det minsta av de två alternativen.
- Båda variablerna är inte lika med 0: vi väljer det minsta värdet.
Vid ändring av villkoret till write_time && change_time kommer beteendet att se korrekt ut:
- En eller båda variablerna är inte lika med 0: vi väljer ett icke-nollvärde.
- Båda variablerna är inte lika med 0: vi väljer det minsta värdet.
Fragment 2
Utdatans är alltid sann. Kanske bör ‘&&’ operatören användas här. disk.c 1419
static RD_NTSTATUS
disk_device_control(RD_NTHANDLE handle, uint32 request, STREAM in,
      STREAM out)
{
  ....
  if (((request >> 16) != 20) || ((request >> 16) != 9))
    return RD_STATUS_INVALID_PARAMETER;
  ....
}
Uppenbarligen är även här operatörerna förväxlade || och &&, eller == och !=: variabeln kan inte samtidigt anta värdet 20 och 9.
Obegränsad kopiering av sträng
Ett samtal till funktionen 'sprintf' kommer att leda till ett överflöde av bufferten 'fullpath'. disk.c 1257
RD_NTSTATUS
disk_query_directory(....)
{
  ....
  char *dirname, fullpath[PATH_MAX];
  ....
  /* Hämta information för katalogposten */
  sprintf(fullpath, "%s/%s", dirname, pdirent->d_name);
  ....
}
När vi betraktar funktionen i sin helhet blir det klart att denna kod inte orsakar problem. Men problem kan uppstå i framtiden: en ovarsam förändring, och vi får ett buffertöverflöde — sprintf inte begränsad av något, så vid sammanfogning av stigar kan vi gå utanför array-gränserna. Det rekommenderas att notera detta anrop på snprintf(fullpath, PATH_MAX, ….).
Överflödigt villkor
En del av det villkorsbundna uttrycket är alltid sant: lägg till > 0. scard.c 507
static void
inRepos(STREAM in, unsigned int read)
{
  SERVER_DWORD add = 4 - read % 4;
  if (add  0)
  {
    ....
  }
}
Kontroll add > 0 är irrelevant här: variabeln kommer alltid att vara större än noll, eftersom read % 4 återkommer med resten av divisionen, och den kommer aldrig att vara lika med 4.
xrdp
— en implementation av RDP-server med öppen källkod. Projektet är delat i två delar:
- xrdp — en implementation av protokollet. Distribueras under Apache 2.0-licensen.
- xorgxrdp — en uppsättning Xorg-drivrutiner för användning med xrdp. Licens — X11 (liknande MIT, men förbjuder användning i reklam)
Utvecklingen av projektet bygger på resultaten från rdesktop och FreeRDP. Inledningsvis var det nödvändigt att använda en separat VNC-server för grafik, eller en speciell X11-server med stöd för RDP — X11rdp, men med introduktionen av xorgxrdp försvann behovet av dem.
I den här artikeln kommer vi inte att ta upp xorgxrdp.
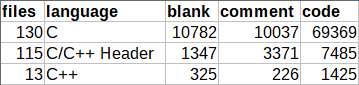
Projektet xrdp, liksom det föregående, är ganska litet och innehåller ungefär 80 000 rader.
Fler skrivfel
Koden innehåller en samling liknande block. Kontrollera föremålen 'r', 'g', 'r' i raderna 87, 88, 89. rfxencode_rgb_to_yuv.c 87
static int
rfx_encode_format_rgb(const char *rgb_data, int width, int height,
                      int stride_bytes, int pixel_format,
                      uint8 *r_buf, uint8 *g_buf, uint8 *b_buf)
{
  ....
  switch (pixel_format)
  {
    case RFX_FORMAT_BGRA:
      ....
      while (x < 64)
      {
          *lr_buf++ = r;
          *lg_buf++ = g;
          *lb_buf++ = r; // <=
          x++;
      }
      ....
  }
  ....
}
Denna kod togs från biblioteket librfxcodec, som implementerar jpeg2000-kodeken för RemoteFX. Här verkar det som att kanalerna för grafiska data har blandats — istället för 'blå' färg skrivs 'röd'. Ett sådant fel uppstod troligen på grund av copy-paste.
Samma problem uppstod också i en liknande funktion rfx_encode_format_argb, vilket också meddelades av analysatorn:
Koden innehåller en samling liknande block. Kontrollera föremålen 'a', 'r', 'g', 'r' i raderna 260, 261, 262, 263. rfxencode_rgb_to_yuv.c 260
while (x < 64)
{
    *la_buf++ = a;
    *lr_buf++ = r;
    *lg_buf++ = g;
    *lb_buf++ = r;
    x++;
}
Deklaration av array
Arrayöverskridning är möjlig. Värdet av 'i - 8'-indexet kan nå 129. genkeymap.c 142
// evdev-map.c
int xfree86_to_evdev[137-8+1] = {
  ....
};

// genkeymap.c
extern int xfree86_to_evdev[137-8];

int main(int argc, char **argv)
{
  ....
  for (i = 8; i <= 137; i++) /* Keycodes */
  {
    if (is_evdev)
        e.keycode = xfree86_to_evdev[i-8];
    ....
  }
  ....
}
Deklarationen och definitionen av arrayen i dessa två filer är inkompatibla — storleken skiljer sig med 1. Men inga fel inträffar — i filen evdev-map.c anges den korrekta storleken, så det finns ingen överträdelse. Så det är bara en brist som är lätt att åtgärda.
Felaktig jämförelse
Ett villkorligt uttryck är alltid falskt: (cap_len < 0). xrdp_caps.c 616
// common/parse.h
#if defined(B_ENDIAN) || defined(NEED_ALIGN)
#define in_uint16_le(s, v) do
....
#else
#define in_uint16_le(s, v) do
{
    (v) = *((unsigned short*)((s)->p));
    (s)->p += 2;
} while (0)
#endif

int
xrdp_caps_process_confirm_active(struct xrdp_rdp *self, struct stream *s)
{
  int cap_len;
  ....
  in_uint16_le(s, cap_len);
  ....
  if ((cap_len < 0) || (cap_len > 1024 * 1024))
  {
    ....
  }
  ....
}
I funktionen läses en variabel av typen unsigned short till en variabel av typen int. Kontroll här behövs inte, eftersom vi läser en obekant typ och tilldelar resultatet till en större variabel, så variabeln kan inte få ett negativt värde.
Onödiga kontroller
Ett villkorligt uttryck är alltid sant: (bpp != 16). libxrdp.c 704
int EXPORT_CC
libxrdp_send_pointer(struct xrdp_session *session, int cache_idx,
                     char *data, char *mask, int x, int y, int bpp)
{
  ....
  if ((bpp == 15) && (bpp != 16) && (bpp != 24) && (bpp != 32))
  {
      g_writeln("libxrdp_send_pointer: fel");
      return 1;
  }
  ....
}
Ojämlikhetskontroller här har ingen mening, eftersom vi redan har en jämförelse i början. Det är möjligt att detta är ett skrivfel och utvecklaren ville använda operatorn || för att filtrera bort ogiltiga argument.
Slutsats
Vid granskningen upptäcktes inga allvarliga fel, men många mindre brister hittades. Trots detta används dessa projekt i många system, om än små i sin omfattning. I ett litet projekt behöver det inte finnas många fel, så man bör inte döma analysatorns arbete endast på små projekt. Mer om detta kan läsas i artikeln "«.
Du kan ladda ner en testversion av PVS-Studio från oss på .
Om du vill dela denna artikel med en engelsktalande publik, vänligen använd länken till översättningen: Sergey Larin.
Källa: habr.com
