

Detta är en standard (ISO, ITU-T, GOST) för ett språk som beskriver strukturerad information samt regler för kodning av denna information. För mig som programmerare är det bara ännu ett format för serialisering och presentation av data, på samma nivå som JSON, XML, XDR och andra. Det är mycket vanligt i vårt dagliga liv och många stöter på det i: mobil, telefon- och VoIP-kommunikation (UMTS, LTE, WiMAX, SS7, H.323), i nätverksprotokoll (LDAP, SNMP, Kerberos), i allt som rör kryptografi (X.509, CMS, PKCS-standarder), på bankkort och biometriska pass, och på många andra ställen.
I den här artikeln diskteras : Python ASN.1-bibliotek som aktivt används i projekt relaterade till kryptografi i .
I allmänhet är det inte värt att rekommendera ASN.1 för kryptografiska uppgifter: ASN.1 och dess kodare är komplexa. Det innebär att koden inte kommer att vara enkel, och det är alltid en extra vektor för attacker. Det räcker att titta över sårbarheter i ASN.1-bibliotek. Bruce Schneier i sin rekommenderar inte heller att använda denna standard på grund av dess komplexitet: "The best-known TLV encoding is ASN.1, but it is incredibly complex and we shy away from it." Men tyvärr har vi idag där , CRL, OCSP, TSP, CMP-protokoll, , meddelanden , och en mängd standarder . Därför måste man kunna arbeta med ASN.1 om man sysslar med något relaterat till kryptografi.
ASN.1 kan kodas på många sätt/kodare:
- (Basic Encoding Rules)
- (Canonical Encoding Rules)
- (Distinguished Encoding Rules)
- (Generic String Encoding Rules)
- (JSON Encoding Rules)
- LWER (Light Weight Encoding Rules)
- (Octet Encoding Rules)
- (Packed Encoding Rules)
- SER (Signalling specific Encoding Rules)
- (XML Encoding Rules)
och flera andra. Men i kryptografiska uppgifter används i praktiken två: BER och DER. Även i signerade XML-dokument (, ) kommer det fortfarande att finnas Base64-kodade ASN.1 DER-objekt, precis som i det JSON-orienterade protokollet från Let’s Encrypt. Det är bättre att förstå alla dessa kodare och kodningsprinciper BER/CER/DER i artiklar och böcker: , , .
BER är ett binärt byte-orienterat (till exempel PER, populärt inom mobilkommunikation — bit-orienterat) TLV-format. Varje element kodas som: en tagg (Tag), som identifierar typen av det kodade elementet (heltal, sträng, datum, osv.), längden (Length) av innehållet och själva innehållet (VValue). BER valfritt tillåter att längdvärde inte anges, genom att använda ett speciellt odefinierat längdvärde och avsluta med End-Of-Octets-märkningen. Förutom längdkodning finns det mycket variation i sättet att koda datatyper, som exempelvis:
- INTEGER, OBJECT IDENTIFIER, BIT STRING och elementets längd kan vara onormerade (inte kodade i minimala formen);
- BOOLEAN är sann för varje icke-noll innehåll;
- BIT STRING kan innehålla "överskotts" nollor;
- BIT STRING, OCTET STRING och alla deras avledda strängtyper, inklusive datum/tid, kan delas upp i bitar (chunk) av variabel längd, vars längd inte är känd i förväg under (de)kodning;
- UTCTime/GeneralizedTime kan ha olika metoder för att ange tidszonsförskjutning och "överskotts" nollsekunder;
- DEFAULT-värden för SEQUENCE kan kodas, men behöver inte alltid göras;
- Namngivna värden för de sista bitarna i BIT STRING kan valfritt lämnas okodade;
- SEQUENCE (OF)/SET (OF) kan ha valfri ordning på elementen.
På grund av allt detta är det inte alltid möjligt att koda data så att de är identiska med originalformen. Därför skapades en delmängd av regler: DER – som strikt reglerar en enda tillåten sätt att koda, vilket är kritiskt för kryptografiska uppgifter, där, till exempel, en ändring av en bit gör signaturen eller kontrollsumman ogiltig. DER har en väsentlig nackdel: längden på alla element måste vara känd i förväg under kodning, vilket hindrar strömmande serialisering av data. CER-kodningen saknar denna nackdel och garanterar på liknande sätt en entydig representation av data. Tyvärr (eller lyckligtvis så att vi inte har ännu mer komplexa dekodare?) har den inte blivit populär. Därför stöter vi i praktiken på en "blandad" användning av BER och DER-kodade data. Eftersom både CER och DER är delmängder av BER kan vilken BER-dekodare som helst hantera dem.
Problem med pyasn1
På jobbet skriver vi många program i Python relaterade till kryptografi. För flera år sedan fanns det nästan inga fria bibliotek att välja på: antingen var det mycket lågnivåbibliotek som bara tillåter att koda/dekoda, till exempel ett heltal och strukturell header, eller så var det biblioteket . Vi bodde på den i flera år och var initialt mycket nöjda, eftersom den gör det möjligt att arbeta med ASN.1-strukturer som med högre ordningens objekt: till exempel kan det avkodade objektet X.509-certifikatets fält nås genom ordboksgränssnittet: cert[«tbsCertificate»][«serialNumber»] visar serienumret för detta certifikat. På liknande sätt kan komplexa objekt "sammansättas" genom att arbeta med dem som listor och ordböcker, för att sedan bara kalla funktionen pyasn1.codec.der.encoder.encode och få den serialiserade representationen av dokumentet.
Men nackdelar, problem och begränsningar uppdagades. I pyasn1 fanns det och tyvärr finns det fortfarande fel: vid tidpunkten för artikelskrivningen var en av de grundläggande typerna – GeneralizedTime, avkodas och kodas.
I våra projekt, för att spara utrymme, lagrar vi ofta bara sökvägen till filen, förskjutningen och längden i byte av objektet som vi vill referera till. Till exempel kommer en godtyckligt signerad fil troligtvis att finnas i CMS SignedData ASN.1-strukturen:
  0     [1,3,1018]  ContentInfo SEQUENCE
  4     [1,1,   9]   . contentType: ContentType OBJECT IDENTIFIER 1.2.840.113549.1.7.2 (id_signedData)
 19-4   [0,0,1003]   . content: [0] EXPLICIT [UNIV 16] ANY
 19     [1,3, 999]   . . DEFINED BY id_signedData: SignedData SEQUENCE
 23     [1,1,   1]   . . . version: CMSVersion INTEGER v3 (03)
 26     [1,1,  19]   . . . digestAlgorithms: DigestAlgorithmIdentifiers SET OF
                           [...]
 47     [1,3, 769]   . . . encapContentInfo: EncapsulatedContentInfo SEQUENCE
 51     [1,1,   8]   . . . . eContentType: ContentType OBJECT IDENTIFIER 1.3.6.1.5.5.7.12.2 (id_cct_PKIData)
 65-4   [1,3, 751]   . . . . eContent: [0] EXPLICIT OCTET STRING 751 bytes OPTIONAL

                 HÄR ÄR INNEHÅLLET AV DEN SIGNERADE FILEN PÅ 751 BYTE

820     [1,2, 199]   . . . signerInfos: SignerInfos SET OF
823     [1,2, 196]   . . . . 0: SignerInfo SEQUENCE
826     [1,1,   1]   . . . . . version: CMSVersion INTEGER v3 (03)
829     [0,0,  22]   . . . . . sid: SignerIdentifier CHOICE subjectKeyIdentifier
                               [...]
956     [1,1,  64]   . . . . . signature: SignatureValue OCTET STRING 64 bytes
                     . . . . . . C1:B3:88:BA:F8:92:1C:E6:3E:41:9B:E0:D3:E9:AF:D8
                     . . . . . . 47:4A:8A:9D:94:5D:56:6B:F0:C1:20:38:D2:72:22:12
                     . . . . . . 9F:76:46:F6:51:5F:9A:8D:BF:D7:A6:9B:FD:C5:DA:D2
                     . . . . . . F3:6B:00:14:A4:9D:D7:B5:E1:A6:86:44:86:A7:E8:C9
och vi kan hämta den ursprungliga signerade filen med en förskjutning på 65 byte, med en längd på 751 byte. pyasn1 lagrar inte denna information i sina dekodade objekt. En så kallad TLVSeeker har skrivits — ett litet bibliotek som gör det möjligt att dekodera taggar och längder av objekt, där vi kommenderade i gränssnittet "gå till nästa tagg", "gå in i taggen" (går in i SEQUENCE-objektet), "gå till nästa tagg", "rapportera din offset och längd av objektet, där vi befinner oss". Detta var "manuell" navigering genom ASN.1 DER-seriella data. Men så kunde man inte arbeta med BER-seriella data, eftersom till exempel byte-strängen OCTET STRING kan ha kodats i flera chunkar.
En annan nackdel med pyasn1 för våra ändamål är oförmågan att förstå om ett givet fält fanns i SEQUENCE eller inte, baserat på de dekodade objekten. Till exempel, om strukturen innehåller fältet Field SEQUENCE OF Smth OPTIONAL, kunde det helt saknas i de inkommande data (OPTIONAL), eller så kunde det finnas men ha en längd på noll (en tom lista). I allmänhet kunde detta inte avgöras. Och det var nödvändigt för en strikt kontroll av giltigheten av de inkommande data. Tänk dig att någon certifieringsmyndighet utfärdade ett certifikat med data som inte var "helt" giltiga enligt ASN.1-schema! Till exempel utfärdade certifieringsmyndigheten "TÜRKTRUST Elektronik Sertifika Hizmet Sağlayıcısı" ett rotcertifikat som överskred godtagbara gränser för längden på komponenten subject — det går inte att korrekt dekoda det enligt schemat. DER-kodaren kräver att ett fält vars värde är DEFAULT-värdet, inte kodas vid överföringen — i verkligheten dyker sådana dokument upp, och den första versionen av PyDERASN tillät medvetet ett sådant ogiltigt (enligt DER) beteende för att säkerställa bakåtkompatibilitet.
En annan begränsning är omöjligheten att enkelt veta vilket format (BER/DER) en viss objekt i strukturen har kodats i. Till exempel säger CMS-standarden att meddelandet kodas i BER, men fältet signedAttrs, som den kryptografiska signaturen bildas över, måste vara i DER. Om vi dekodar med DER, kommer vi att få problem med själva CMS-behandlingen, och om vi dekodar med BER, vet vi inte i vilket format signedAttrs var. Slutligen måste vi använda TLVSeeker (som inte har någon motsvarighet i pyasn1) för att hitta platsen för varje signedAttrs-fält och dekoda det separat från den serialiserade representationen med DER.
Möjligheten till automatisk behandling av DEFINED BY-fält, som förekommer mycket ofta, var väldigt önskvärd för oss. Efter dekodning av ASN.1-strukturen kan vi ha många ANY-fält kvar som måste behandlas vidare enligt det schema som väljs baserat på OBJECT IDENTIFIER specificerad i fältet. I Python-koden betyder detta att vi måste skriva if-satser och därefter anropa dekodern för ANY-fältet.
Introduktionen av PyDERASN
I Atlas skickar vi regelbundet patchar till de använda fria programmen när vi hittar problem eller gör förbättringar. Vi har flera gånger skickat in bidrag till pyasn1, men koden i pyasn1 är inte den enklaste att förstå och det har ibland förekommit inkompatibla API-förändringar som har ställt till det för oss. Dessutom är vi vana vid att skriva tester med generativ testning, vilket saknades i pyasn1.
En dag bestämde jag mig för att det var dags att sluta acceptera detta och börja skriva ett eget bibliotek med __slot__-ar, offset-ar och lätt tolkade blob-ar! Att skapa en ASN.1-kodare skulle inte vara tillräckligt - vi behövde översätta alla våra ömsesidigt beroende projekt till det, vilket innebär hundratusentals rader kod där det finns mycket arbete med ASN.1-strukturer. Så en av de krav som ställdes på det var: enkelheten att översätta den nuvarande pyasn1-koden. Under hela min semester skrev jag detta bibliotek och konverterade alla projekt till det. Eftersom de har nästan 100% testtäckning innebar detta också att biblioteket var helt funktionellt.
På samma sätt har PyDERASN nästan 100% testtäckning. Generativ testning används med det fantastiska biblioteket . Fuzzing genomfördes också och - på 32-kärniga maskiner. Trots att vi praktiskt taget inte har någon Python2-kod kvar, upprätthåller PyDERASN fortfarande kompatibilitet med den, och därför har den en enda beroende. Dessutom har den testats mot .
Arbetsprincipen med den är liknande pyasn1 – arbete med högnivåobjekt i Python. Beskrivningen av ASN.1-scheman är liknande.
class TBSCertificate(Sequence):
    schema = (
        ("version", Version(expl=tag_ctxc(0), default="v1")),
        ("serialNumber", CertificateSerialNumber()),
        ("signature", AlgorithmIdentifier()),
        ("issuer", Name()),
        ("validity", Validity()),
        ("subject", Name()),
        ("subjectPublicKeyInfo", SubjectPublicKeyInfo()),
        ("issuerUniqueID", UniqueIdentifier(impl=tag_ctxp(1), optional=True)),
        ("subjectUniqueID", UniqueIdentifier(impl=tag_ctxp(2), optional=True)),
        ("extensions", Extensions(expl=tag_ctxc(3), optional=True)),
    )
Men PyDERASN har en form av strikt typning. I pyasn1, om ett fält hade typen CMSVersion(INTEGER), kunde man tilldela det en int eller INTEGER. PyDERASN kräver strängt att det tilldelade objektet är just CMSVersion. Dessutom, eftersom vi skriver Python3-kod, använder vi också , så i våra funktioner kommer det inte att finnas oklara argument som typ def func(serial, contents), utan def func(serial: CertificateSerialNumber, contents: EncapsulatedContentInfo), och PyDERASN hjälper till att upprätthålla sådan kod.
Samtidigt har PyDERASN mycket bekväma fördelar med denna typning. pyasn1 tillät inte att man i SubjectKeyIdentifier().subtype(implicitTag=Tag(…)) tilldela ett SubjectKeyIdentifier()-objekt (utan rätt IMPLICIT TAG), vilket ledde till att man ofta var tvungen att kopiera och återskapa objekt bara på grund av ändrade IMPLICIT/EXPLICIT-taggar. PyDERASN övervakar strikt bara den grundläggande typen – taggarna sätts automatiskt in från den redan befintliga ASN.1-strukturens schema. Detta förenklar kodningen av applikationer avsevärt.
Om det uppstår ett fel under dekodning är det inte lätt att förstå exakt var i pyasn1 det inträffade. Till exempel, i det redan nämnda turkiska certifikatet får vi ett sådant fel: UTF8String (tbsCertificate:issuer:rdnSequence:3:0:value:DEFINED BY 2.5.4.10:utf8String) (vid 138) otillfredsställda gränser: 1 ⇐ 77 ⇐ 64 När man skriver ASN.1-strukturer kan folk göra misstag, och detta hjälper att lättare debugga applikationer eller upptäcka problem med kodade dokument från den andra sidan.
I den första versionen av PyDERASN fanns det ingen stöd för BER-kodning. Det kom mycket senare och fortfarande stöds inte bearbetning av UTCTime/GeneralizedTime med tidszoner. Detta kommer att komma i framtiden, eftersom projektet huvudsakligen skrivs på fritiden.
I den första versionen fanns det inte något stöd för DEFINED BY-fälten. Efter några månader dök denna och började användas aktivt, vilket avsevärt reducerade kodmängden i applikationer - med en enda avkodningsoperation kunde man få hela strukturen nedbruten till dess innersta delar. För detta definieras i schemat vilka fält som "definierar" vad. Till exempel, beskrivningen av CMS-schemat:
class ContentInfo(Sequence):
    schema = (
        ("contentType", ContentType(defines=((("content",), {
            id_authenticatedData: AuthenticatedData(),
            id_digestedData: DigestedData(),
            id_encryptedData: EncryptedData(),
            id_envelopedData: EnvelopedData(),
            id_signedData: SignedData(),
        }),))),
        ("content", Any(expl=tag_ctxc(0))),
    )
indikerar att om contentType innehåller OID med värdet id_signedData, så behöver fältet content (som finns i samma SEQUENCE) avkodas enligt schemat SignedData. Varför så många parenteser? Ett fält kan "definiera" flera fält samtidigt, som i strukturerna i EnvelopedData. De definierade fälten identifieras med så kallad decode path - den anger den exakta positionen för varje element i alla strukturer.
Det är inte alltid önskvärt, eller möjligt, att omedelbart lägga till dessa defines i schemat. Det kan finnas applikationsspecifika fall där OID:er och strukturer endast är kända i ett externt projekt. PyDERASN erbjuder möjligheten att ange dessa defines direkt vid avkodning av strukturen:
ContentInfo().decode(data, ctx={"defines_by_path": ((
    (
        "content", DecodePathDefBy(id_signedData),
        "certificates", any, "certificate", "tbsCertificate",
        "extensions", any, "extnID",
    ),
    ((("extnValue",), {
        id_ce_authorityKeyIdentifier: AuthorityKeyIdentifier(),
        id_ce_basicConstraints: BasicConstraints(),
        [...]
        id_ru_subjectSignTool: SubjectSignTool(),
    }),),
),)})
Här säger vi att i CMS SignedData för alla bifogade certifikat, ska avkoda alla deras tillägg (AuthorityKeyIdentifier, BasicConstraints, SubjectSignTool, etc.). Vi anger genom decode path vilket element som behöver "ersättas" med defines, som om det hade definierats i schemat.
Slutligen har PyDERASN möjlighet att fungera från för att avkoda ASN.1-filer och har ett rikt . Man kan avkoda godtycklig ASN.1, eller så kan man ange ett tydligt angivet schema och se något sådant här:
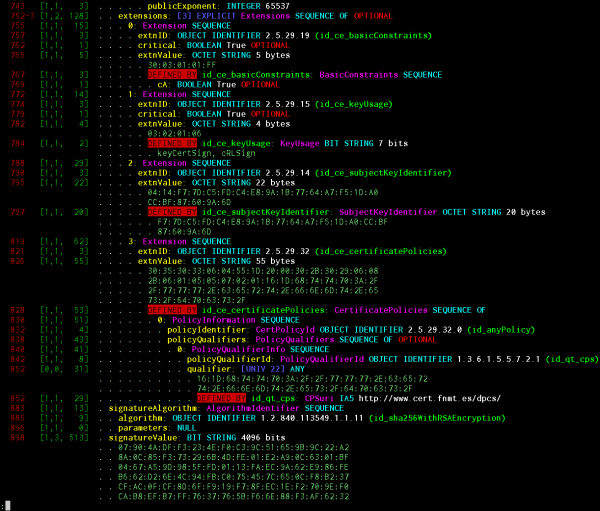
Visad information: objektets offset, taggens längd, längden på längden, innehållslängd, förekomst av EOC (end-of-octets), indikationen för BER-kodning, indikationen för oändlig längd kodning, längd och offset för EXPLICIT-taggen (om det finns), djupet på objektets inbäddning i strukturer, IMPLICIT/EXPLICIT värde för taggen, namnet på objektet enligt schemat, dess grundläggande ASN.1 typ, sekvensnummer inom SEQUENCE/SET OF, värdet för CHOICE (om det finns), människoläsbart namn för INTEGER/ENUMERATED/BIT STRING enligt schemat, värdet av vilken grundläggande typ som helst, DEFAULT/OPTIONAL flagga från schemat, indikationen att objektet automatiskt har dekodats som DEFINED BY och genom vilken OID det inträffade, människoläsbar OID.
Systemet för pretty printing är speciellt utformat så att det genererar en sekvens av PP-objekt som visualiseras med separat verktyg. På skärmdumpen visas en renderer i enkel färgtext. Det finns även renderers i JSON/HTML-format så att detta kan ses med syntaxmarkering i webbläsaren för ASN.1 som i projektet.
Andra bibliotek
Det var inte syftet, men PyDERASN blev avsevärt än pyasn1. Till exempel kan dekodning av CRL-filer i megabyte storlek ta så lång tid att man måste tänka på snabba mellanlagringsformat och ändra applikationsarkitekturen. pyasn1 dekodade CRL på min bärbara dator på över 20 minuter, medan PyDERASN bara gör det på 28 sekunder! Det finns ett projekt , som är inriktat på snabb hantering av kryptografiska strukturer: det dekoderar (fullständigt, inte lat) samma CRL på 29 sekunder, men konsumerar nästan dubbelt så mycket RAM när det körs under Python3 (983 MiB mot 498), och 3,5 gånger så mycket under Python2 (1677 mot 488), medan pyasn1 konsumerar hela 4,3 gånger mer (2093 mot 488).
asn1crypto, som jag nämnde, övervägde vi inte eftersom projektet fortfarande var i sin linda, och vi hade inte hört talas om det. Just nu skulle vi heller inte titta åt det hållet, eftersom jag genast upptäckte att den samma GeneralizedTime inte accepterar godtyckligt format, och vid serialisering tar den tyst bort sekunders delar. Detta är acceptabelt för arbete med X.509-certifikat, men i allmänhet lämpar det sig inte.
För närvarande är PyDERASN den striktaste av de fria Python/Go DER-dekodar som jag känner till. I encoding/asn1-biblioteket av min älskade Go OBJEKTIDENTIFIKATOR och UTCTime/GeneralizedTime strängar. Ibland kan striktheten ställa till med problem (främst på grund av bakåtkompatibilitet med gamla applikationer som ingen kommer att åtgärda), så vid dekodning i PyDERASN kan man skicka som mildrar kontroller.
Projektkoden strävar efter att vara så enkel som möjligt. Hela biblioteket är en fil. Koden är skriven med fokus på lättförståelighet, utan överflödig prestandaoptimering och DRY-kod. Den stödjer inte, som nämnt, fullständig BER-dekodning av UTCTime/GeneralizedTime strängar, samt REAL, RELATIVE OID, EXTERNAL, INSTANCE OF, EMBEDDED PDV, CHARACTER STRING datatyper. I alla andra fall ser jag personligen ingen mening med att använda andra bibliotek i Python.
Som alla mina projekt, typ , , , , PyDERASN är helt , som distribueras under villkoren , och tillgänglig för gratis nedladdning. Exempel på användning finns i och i .
, , medlem av , Python/Go-utvecklare, huvudspecialist .
Källa: habr.com
