

Dataintrång är en kännbar fråga för säkerhetstjänster. Nu när många arbetar hemifrån innebär risken för intrång en ännu större fara. Därför riktar kända cyberbrottsgrupper ökad uppmärksamhet mot föråldrade och otillräckligt skyddade fjärråtkomstprotokoll. Intressant nog är allt fler dataintrång idag kopplade till ransomware. Hur, varför och på vilket sätt - läs vidare.
Vi börjar med att notera att utvecklingen och spridningen av ransomware-program är en mycket lönsam kriminell verksamhet. Enligt uppskattningar från det amerikanska FBI, tjänade under det gångna året cirka 1 miljon dollar i månaden. De brottslingar som använde Ryuk tjäna ännu mer - i början av gruppens verksamhet uppgick deras intäkter till så mycket som 3 miljoner dollar i månaden. Så det är inte förvånande att många säkerhetschefer (CISO) lyfter fram ransomware-program som en av de fem största riskerna för verksamheten.
Acronis Cyber Protection Operation Center (CPOC) i Singapore bekräftar en ökning av cyberbrott kopplade till ransomware. Under andra halvåret av maj blockerades det 20 % fler ransomware än vanligt över hela världen. Efter en liten nedgång ser vi nu, i juni, en ökning av aktiviteten igen. Det finns flera anledningar till detta.
Att få tillgång till offrets dator
Skyddsteknologier utvecklas, och brottslingar måste justera sin taktik för att kunna tränga in i specifika system. Målinriktade ransomware-attacker sprids fortfarande genom väl genomtänkta phishing-mail (det handlar om social ingenjörskonst). Men på senare tid har utvecklare av skadlig programvara lagt stor vikt vid fjärranställda. För att angripa dem kan man finna dåligt skyddade fjärråtkomsttjänster, exempelvis RDP eller VPN-servrar med sårbarheter.
Detta är precis vad de sysslar med. Det har till och med dykt upp ransomware-as-a-service-tjänster på dark web som erbjuder allt som behövs för att attackera en vald organisation eller person.
Angripare söker alla möjliga sätt att tränga in i företagsnätverk och utöka attackspektrumet. En vanlig väg är att försöka infektera nätverken hos tjänsteleverantörer. Eftersom molntjänster idag bara börjar bli populära, möjliggör infekteringen av en populär tjänst att attackera tiotals eller till och med hundratals offer på en gång.
Vid hackning av webbgränssnitt för säkerhetssystem eller backup får angripare möjlighet att stänga av skyddet, ta bort säkerhetskopior och även säkerställa att deras skadliga program kan spridas inom hela organisationen. Därför rekommenderar experter att noggrant skydda alla tjänstekonton med hjälp av flerfaktorsautentisering. Till exempel tillåter alla molntjänster från Acronis att installera dubbelt skydd, eftersom vid en kompromiss av lösenordet kan angripare neutralisera alla fördelar med att använda ett omfattande cyberförsvarssystem.
Utvidgning av attackspektrumet
När det eftertraktade målet har uppnåtts och det skadliga programmet redan finns inne i företagsnätverket, används vanligtvis ganska typiska taktiker för vidare spridning. Angripare studerar situationen och försöker övervinna de barriärer som skapats inom företaget för att motverka hot. Denna del av attacken kan ske manuellt (eftersom de redan har kommit in i nätverket, vilket innebär att 'betet är på kroken!'). För detta används redan välkända verktyg som PowerShell, WMI PsExec, samt den nyare emulatören Cobalt Strike och andra verktyg. Vissa kriminella grupper riktar sig specifikt mot lösenordshanterare för att tränga djupare in i företagsnätverket. Ett skadligt program som Ragnar har nyligen upptäckts i en helt sluten bild av virtuell maskin i VirtualBox, vilket hjälper till att dölja närvaron av utomstående program på datorn.
Således, när skadlig programvara får tillgång till ett företagsnätverk, försöker den kontrollera användarens åtkomstnivå och tillämpa stulna lösenord. Verktyg som Mimikatz och Bloodhound & Co. hjälper till att hacka domänadministratörskonton. Och först när angriparen anser att spridningsmöjligheterna är uttömda, laddas ransomware-programmet ner på klient-systemen.
Ransomware som täckmantel
Med tanke på allvaret i hotet om dataförlust, implementerar allt fler företag så kallade "Disaster recovery plans" varje år. Detta gör att de inte behöver oroa sig alltför mycket om krypterade data, och i händelse av en ransomware-attack börjar de inte samla in lösensummor, utan påbörjar återställningsprocessen. Men även angriparna sover inte. Under täckmantel av ransomware pågår en massiv stöld av data. Maze var de första som började använda denna taktik i stor utsträckning redan 2019, även om andra grupper periodvis kombinerade angrepp. Nu sysslar minst Sodinokibi, Netfilm, Nemty, Netwalker, Ragnar, Psya, DoppelPaymer, CLOP, AKO och Sekhmet med datastöld parallellt med kryptering.
Ibland lyckas angriparna extrahera tiotals terabyte data från ett företag, vilket skulle kunna ha upptäckts av nätverksövervakningsverktyg (om sådana hade installerats och konfigurerats). Oftast sker dataöverföring helt enkelt via FTP, Putty, WinSCP eller PowerShell-skript. För att övervinna DLP och nätverksövervakningssystem kan data krypteras eller skickas som ett lösenordsskyddat arkiv, och detta utgör en ny utmaning för säkerhetstjänster som måste kontrollera utgående trafik för sådana filer.
Studien av infostealers beteende visar att angriparna inte samlar in allt möjligt utan är särskilt intresserade av finansiella rapporter, kunddatabaser, personuppgifter om anställda och kunder, kontrakt, protokoll och juridiska dokument. Skadlig programvara skannar diskar efter vilken information som helst som teoretiskt sett skulle kunna användas för utpressning.
Om en sådan attack lyckas publicerar angriparna vanligtvis en liten förhandsvisning som visar några dokument som bevis på att data har läckt från organisationen. Vissa grupper publicerar till och med hela datamängden på sin webbplats om tiden för lösenbetalning har gått ut. För att undvika blockering och säkerställa en bred spridning publiceras data även på TOR-nätverket.
Ett annat sätt att tjäna pengar är genom försäljning av data. Till exempel tillkännagav Sodinokibi nyligen att de kommer att hålla öppna auktioner där data går till den deltagare som erbjuder högst bud. Startpriset för sådana auktioner ligger på $50-100K beroende på datakvalitet och innehåll. Till exempel såldes en uppsättning med 10 000 poster om kassaflöden, konfidentiella affärsdata och skannade körkort för priser från $100 000. För $50 000 kunde man köpa mer än 20 000 finansiella dokument samt tre databaser med bokföringsfiler och kunddata.
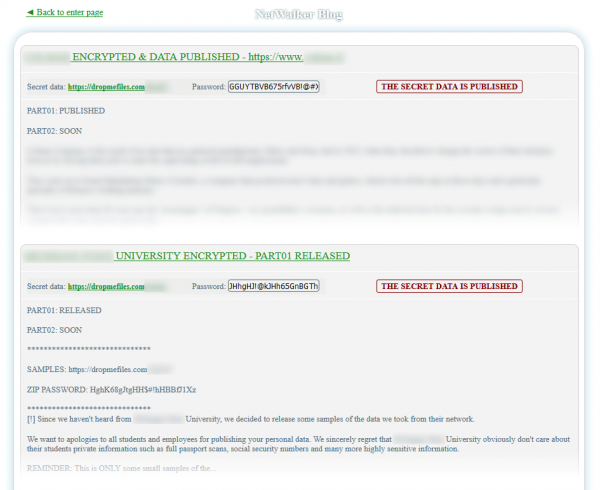
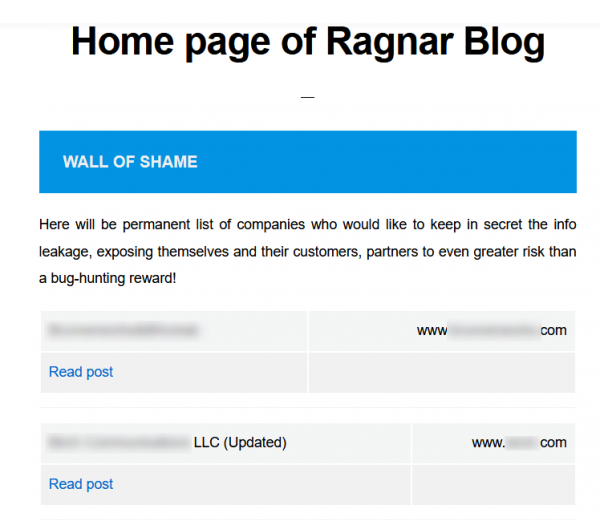
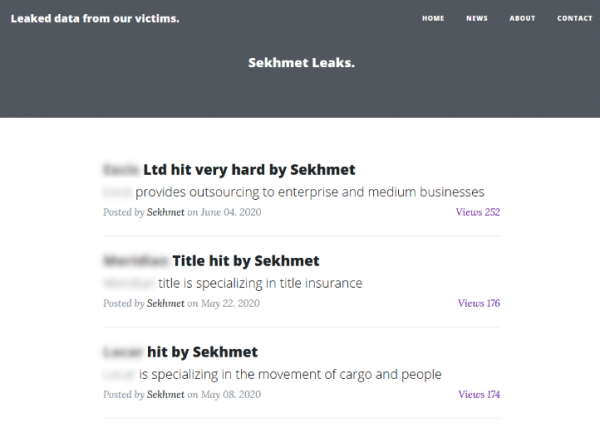
Webbplatser där läckor publiceras kan vara av många olika slag. Det kan vara en enkel sida där allt stöldgods bara läggs ut, eller mer komplexa strukturer med sektioner och möjligheter till köp. Men det viktiga är att alla tjänar ett gemensamt syfte — att öka angriparnas chanser att få verkliga pengar. Om denna affärsmodell ger goda resultat för angriparna kan man vara säker på att antalet sådana webbplatser kommer att öka och teknikerna för stöld och monetisering av företagsdata kommer att utvidgas ytterligare.
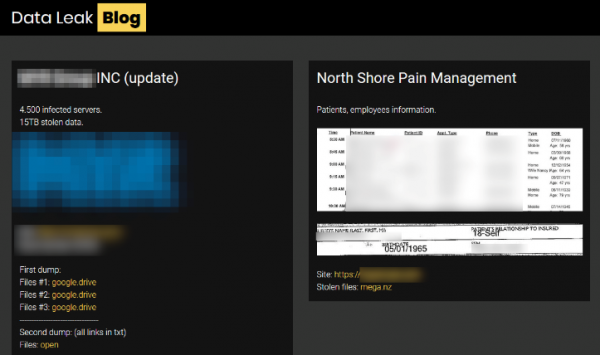
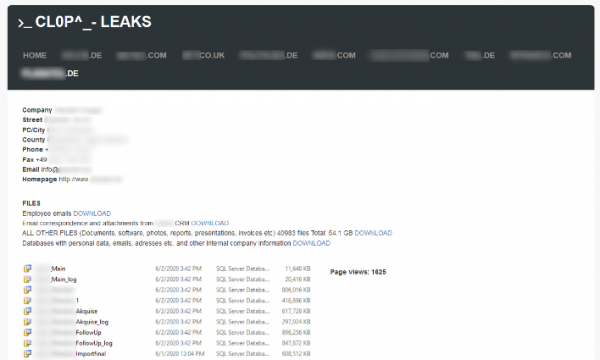
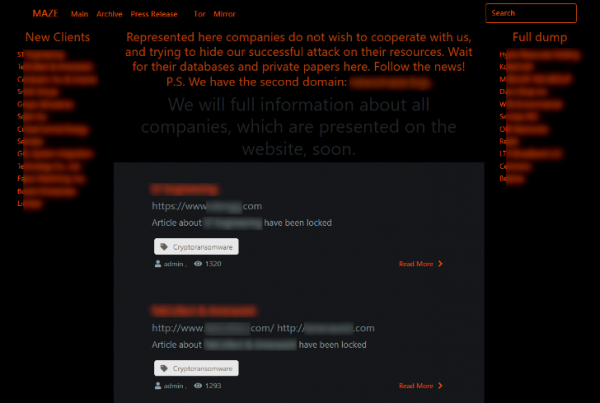
Så här ser aktuella webbplatser ut där dataläckor publiceras:
Vad man ska göra vid nya attacker
Den största utmaningen för säkerhetstjänster under dessa förhållanden är att det under senare tid har förekommit fler incidenter relaterade till ransomware som bara är en avledningsmanöver för datastöld. Angriparna satsar inte längre enbart på att kryptera servrar. Istället är huvudmålet att organisera läckage medan du kämpar mot ransomware.
Därför visar det sig att användningen av endast ett backup-system, även med en bra återhämtningsplan, är otillräcklig för att motverka flerskiktade hot. Visst, utan säkerhetskopior kan man inte klara sig, eftersom angripare definitivt kommer att försöka kryptera något och begära lösensumma. Det handlar snarare om att varje attack med ransomware nu bör ses som en anledning till en omfattande analys av trafiken och påbörjande av en utredning av den möjliga attacken. Man bör också överväga ytterligare säkerhetsåtgärder som kan:
- Snabbt upptäcka attacker och analysera otypisk aktivitet i nätverket med hjälp av AI
- Omedelbart återställa system efter ransomware-attacker med noll-dagarsutnyttjande, så att du kan spåra nätverksaktivitet
- Blockera spridningen av klassisk skadlig programvara och nya typer av attacker inom det företagsnätverket
- Analysera programvara och system (inklusive fjärråtkomst) för aktuella sårbarheter och utnyttjanden
- Hindra överföring av oidentifierad information utanför företagsperimetern
Endast registrerade användare kan delta i omröstningen. , tack.
Har du någonsin analyserat bakgrundsaktivitet under en ransomware-attack?
20,0%Ja1
80,0%Nej4
5 användare har röstat. 2 användare avstod från att rösta.
Källa: habr.com
