

I slutet av maj upptäckte vi en kampanj för spridning av malware av klass Remote Access Trojan (RAT) – program som tillåter angripare att fjärrstyra ett infekterat system.
Den grupp vi studerar utmärkte sig genom att den inte valde en specifik familj av RAT för infektion. I attackerna inom kampanjen observerades flera trojaner (alla fritt tillgängliga). Denna egenskap påminde oss om råttkungar – mytologiska varelser som består av gnagare med sammanflätade svansar.
Originalet är hämtat från K. N. Rossikovs monografi "Möss och musliknande gnagare, de mest ekonomiskt viktiga" (1908).
I ära till detta väsen namngav vi den grupp vi studerar RATKing. I det här inlägget kommer vi att berätta i detalj om hur angriparna genomförde attacken, vilka verktyg de använde, och även dela våra tankar om attributionen av denna kampanj.
Attacksteget
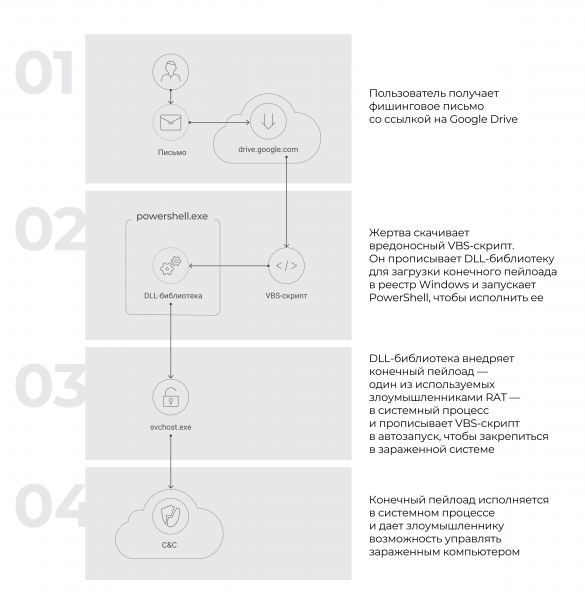
Alla attacker i denna kampanj följde följande algoritm:
- Användaren fick ett phishingbrev med en länk till Google Drive.
- Via länken laddade offret ner ett skadligt VBS-skript, som registrerade en DLL-bibliotek för att ladda den slutliga payloaden i Windows-registret och startade PowerShell för att exekvera den.
- DLL-biblioteket injicerade den slutliga payloaden – en av de RAT som angriparna använde – i systemprocessen och registrerade VBS-skriptet för automatisk start för att befästa sig på den infekterade maskinen.
- Den slutliga payloaden exekverades i systemprocessen och gav angriparen möjlighet att styra den infekterade datorn.
Schematisk kan detta presenteras så här:
Därefter kommer vi att fokusera på de första tre stegen, eftersom vi är intresserade av själva distributionsmekanismen för malware. Vi kommer inte att beskriva mekanismen för hur själva skadlig programvara fungerar i detalj. De är allmänt tillgängliga – antingen säljs de på specialiserade forum eller sprids till och med som projekt med öppen källkod – vilket innebär att de inte är unika för gruppen RATKing.
Analys av attackstegen
Steg 1. Phishingutskick
Attacken inleddes med att offret fick ett skadligt meddelande (angriparna använde olika mallar med text, ett av exemplen visas i skärmdumpen nedan). Meddelandet innehöll en länk till en legitim lagring. drive.google.com, som påstods leda till en nedladdningssida för dokument i PDF-format.
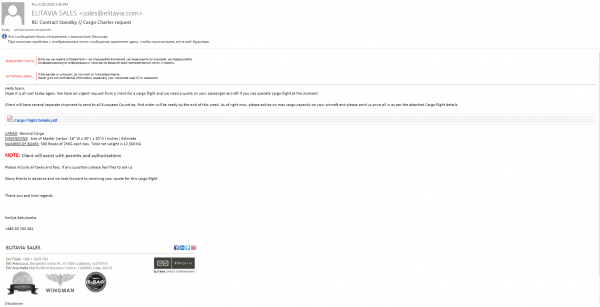
Exempel på phishing-e-post
Men i själva verket laddades det ner ingen PDF-dokument, utan en VBS-skript.
Genom att klicka på länken i e-posten på skärmbilden ovan laddades en fil med namnet Cargo Flight Details.vbs. I detta fall försökte angriparna inte ens dölja filen som ett legitimt dokument.
Samtidigt i denna kampanj upptäckte vi ett skript med namnet Cargo Trip Detail.pdf.vbs. Det skulle redan kunna misstas för en legitim PDF, eftersom Windows standardmässigt döljer filändelser. Även i detta fall skulle dess ikon, som motsvarade VBS-skriptet, fortfarande kunna väcka misstankar.
Vid detta skede skulle offret kunna upptäcka bedrägeriet: det räcker att titta en sekund på de nedladdade filerna. Men i sådana phishingkampanjer räknar angriparna ofta med att användaren är ouppmärksam eller stressad.
Steg 2. VBS-skriptets arbete
VBS-skriptet, som användaren kunde öppna av misstag, skrev en DLL-bibliotek i Windows-registret. Skriptet var obfuskera: raderna i det var skrivna i form av byte, åtskilda av ett godtyckligt tecken.
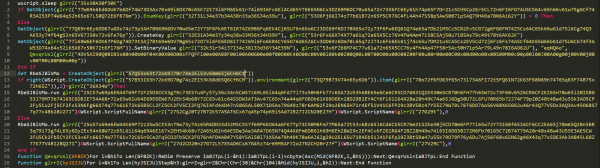
Exempel på obfuskerat skript
Avkodningsalgoritmen är ganska enkel: varje tredje tecken uteslöts från den obfuskera strängen och resultatet avkodades från base16 till ursprunglig sträng. Till exempel, från värdet 57Q53s63t72s69J70r74e2El53v68m65j6CH6Ct (markerad på skärmbilden ovan) fick man strängen WScript.Shell.
För att avfuskera strängarna använde vi en funktion i Python:
def decode_str(data_enc):
    return binascii.unhexlify(''.join([data_enc[i:i+2] for i in range(0, len(data_enc), 3)]))
Nedan på raderna 9–10 är värdet markerat, vars avfuskering gav en DLL-fil. Det var den som kördes i nästa steg med hjälp av PowerShell.

Sträng med obfuskerad DLL
Varje funktion i VBS-skriptet utfördes i takt med att strängarna avfuskades.
Efter att skriptet kördes anropades funktionen wscript.sleep — med dess hjälp utfördes en fördröjd exekvering.
Därefter arbetade skriptet med Windows-registret. Det använde WMI-teknologi för detta. Med dess hjälp skapades en unik nyckel och i dess parameter registrerades innehållet i den körbara filen. Åtkomsten till registret via WMI utfördes med följande kommando:
GetObject(winmgmts {impersonationLevel=impersonate}!\.rootdefault:StdRegProv) 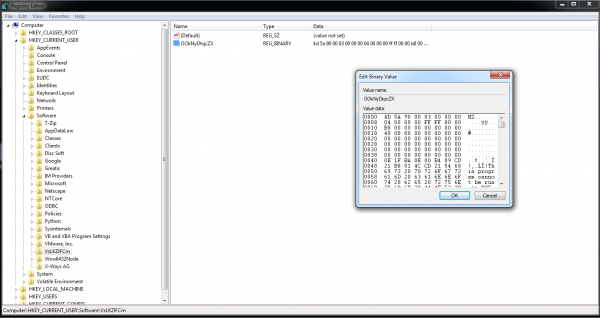
Postningen som gjordes i registret av VBS-skriptet
Steg 3. DLL-bibliotekens funktion
I det tredje steget laddade den skadliga DLL-biblioteket den slutliga nyttolasten, infogade den i systemprocessen och säkerställde automatisk körning av VBS-skriptet vid användarinloggning.
Körning via PowerShell
DLL-biblioteket kördes med hjälp av följande kommando i PowerShell:
[System.Threading.Thread]::GetDomain().Load((ItemProperty HKCU:////Software/// ).);
[GUyyvmzVhebFCw]::EhwwK('WScript.ScriptFullName', 'rWZlgEtiZr', 'WScript.ScriptName'),0
Detta kommando gjorde följande:
- hämtade registervärdet med namnet
rnd_value_name— detta värde bestod av en DLL-fil, skriven på .Net-plattformen; - laddade den erhållna .Net-modulen i processens minne
powershell.exemed hjälp av funktionen[System.Threading.Thread]::GetDomain().Load()(detaljerad beskrivning av Load()-funktionen ); - körde funktionen
GUyyvmzVhebFCw]::EhwwK()— med start på DLL-biblioteket — med parametrarnavbsScriptPath,xorKey,vbsScriptName. ParameternxorKeyhöll nyckeln för avkodning av den slutliga nyttolasten, och parametrarnavbsScriptPathochvbsScriptNameöverfördes för att registrera VBS-skriptet för automatiskt körning.
Beskrivning av DLL-biblioteket
I dekompilerad form såg laddaren ut så här:
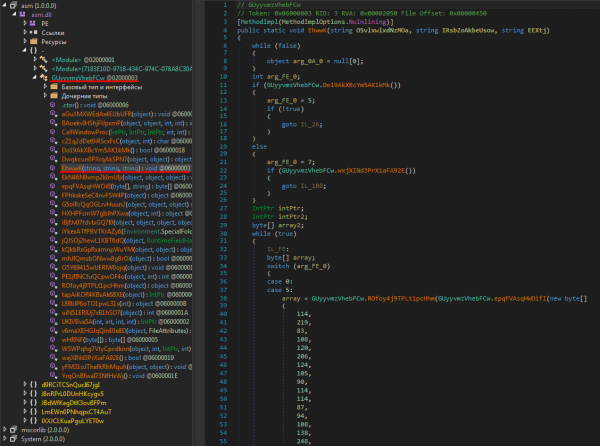
Laddaren i dekompilerad form (den röda understrykningen markerar funktionen där körningen av DLL-biblioteket började)
Laddaren är skyddad av Net Reactor-protektorn. Ett utmärkt verktyg för att ta bort denna skydd är de4dot.
Denna laddare:
- injekterade nyttolasten i systemprocessen (i det här exemplet är det
svchost.exe); - registrerade VBS-skriptet för automatisk körning.
Injektion av nyttolasten
Låt oss titta på funktionen som anropades av PowerShell-skriptet.
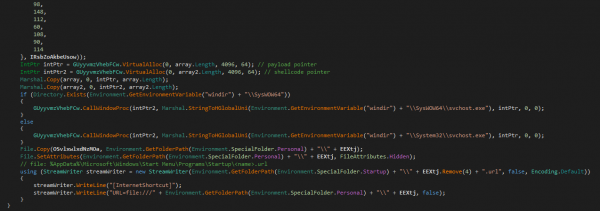
Funktionen som anropades av PowerShell-skriptet
Denna funktion utförde följande åtgärder:
- avkodade två datamatriser (
arrayocharray2i skärmbilden). Ursprungligen var de komprimerade med gzip och krypterade med XOR-algoritmen med nyckelnxorKey; - kopierade data till allokerade minnesområden. Data från
array— till minnesområdet som angavs avintPtr(payload pointeri skärmbilden); data frånarray2— till minnesområdet som angavs avintPtr2(shellcode pointeri skärmbilden); - anropade funktionen
CallWindowProcA( denna funktions beskrivning finns på Microsofts webbplats) med följande parametrar (nedan listas parameter namnen, i skärmbilden går de i samma ordning men med faktiska värden):lpPrevWndFunc— pekare till data frånarray2;hWnd— pekare till strängen som innehåller sökvägen till körbar filsvchost.exe;Msg— pekare till data frånarray;wParam,lParam— meddelandets parametrar (i det här fallet användes dessa parametrar inte och hade värdet 0);
- skapade en fil
%AppData%MicrosoftWindowsStart MenuProgramsStartup.url, där<name>— dessa är de första 4 tecknen av parameternvbsScriptName(i skärmdumpen börjar kodfragmentet med detta kommandoFile.Copy). Således lade den skadliga programvaran till URL-filen i listan över filer för automatisk start när användaren loggar in i systemet, vilket därmed fastställde sig på den infekterade datorn. URL-filen innehöll en länk till skriptet:
[InternetShortcut]
URL = file : ///
För att förstå hur injektionen genomfördes, avkodade vi datamatriserna array och array2. För detta använde vi följande funktion i Python:
def decrypt(data, key):
    return gzip.decompress(
        bytearray([data[i] ^ key[i % len(key)] for i in range(len(data))])[4:])
Som ett resultat kom vi fram till att:
arraydet utgjorde en PE-fil – detta är den slutliga payloaden;array2det utgjorde shell-koden som behövdes för att genomföra injektionen.
Shell-koden från matrisen array2 överfördes som värde till funktionen lpPrevWndFunc till funktionen CallWindowProcA. lpPrevWndFunc — callback-funktionen, dess prototyp ser ut så här:
LRESULT WndFunc(
  HWND    hWnd,
  UINT    Msg,
  WPARAM  wParam,
  LPARAM  lParam
);
Således, när funktionen startas CallWindowProcA med parametrarna hWnd, Msg, wParam, lParam exekverar shell-koden från matrisen array2 med argumenten hWnd och Msg. hWnd — detta är en pekare till en sträng som innehåller sökvägen till exekveringsfilen svchost.exe, och Msg — en pekare till den slutliga payloaden.
Shell-koden hämtade adresserna för funktionerna i kernel32.dll och ntdll32.dll baserat på hash-värdena från deras namn och genomförde injektionen av den slutliga payloaden i processens minne svchost.exe, med hjälp av tekniken Process Hollowing (detaljer om den kan läsas i ). Vid injektionen, shell-kod:
- skapade en process
svchost.exei ett fördröjt tillstånd med hjälp av funktionenCreateProcessW; - därefter dolde den visningen av sektionen i processens adressutrymme
svchost.exemed hjälp av funktionenNtUnmapViewOfSection. På så sätt frigjorde programmet minnet av den ursprungliga processensvchost.exe, för att sedan på den adressen allokera minne för payloaden; - allokerade minne för payloaden i processens adressutrymme
svchost.exemed hjälp av funktionenVirtualAllocEx;
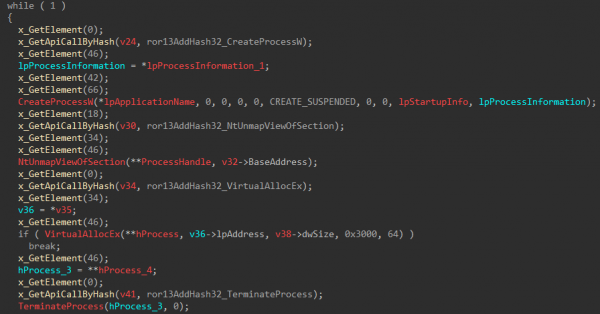
Starten av injektionsprocessen
- skrev payloadens innehåll till processens adressutrymme
svchost.exemed hjälp av funktionenWriteProcessMemory(som på skärmdumpen nedan); - återupptog processen
svchost.exemed hjälp av funktionenResumeThread.
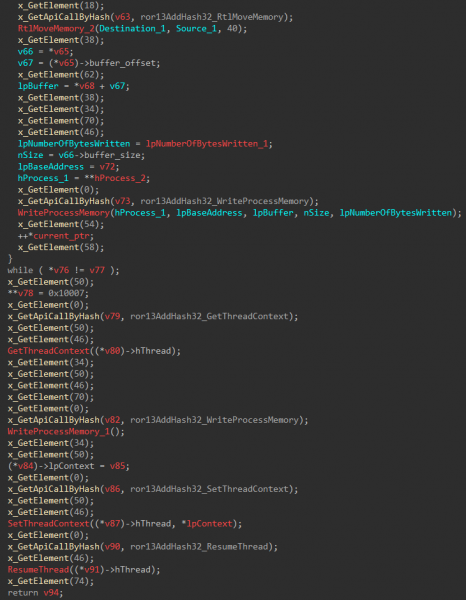
Avslutning av injektionsprocessen
Laddad skadlig programvara
Som ett resultat av de beskrivna åtgärderna installerades en av flera skadliga programvaror av RAT-typ på det angripna systemet. I tabellen nedan listas de skadliga program som användes under attacken och som vi med säkerhet kan tillskriva en och samma grupp angripare, eftersom proverna hänvisade till samma styrserver.
Namn på skadlig programvara
Första gången observerad
SHA-256
C&C
Processen där injektionen genomförs
Darktrack
16-04-2020
ea64fe672c953adc19553ea3b9118ce4ee88a14d92fc7e75aa04972848472702
kimjoy007.dyndns[.]org:2017
svchost
Parallax
24-04-2020
b4ecd8dbbceaadd482f1b23b712bcddc5464bccaac11fe78ea5fd0ba932a4043
kimjoy007.dyndns[.]org:2019
svchost
WARZONE
18-05-2020
3786324ce3f8c1ea3784e5389f84234f81828658b22b8a502b7d48866f5aa3d3
kimjoy007.dyndns[.]org:9933
svchost
Netwire
20-05-2020
6dac218f741b022f5cad3b5ee01dbda80693f7045b42a0c70335d8a729002f2d
kimjoy007.dyndns[.]org:2000
svchost
Exempel på spridd skadlig programvara med samma styrserver
Två saker är särskilt anmärkningsvärda här.
För det första är det faktum att angriparna använde flera olika RAT-familjer. Sådant beteende är inte typiskt för kända cybergrupper, som ofta använder en liknande uppsättning verktyg.
För det andra använde RATKing skadlig programvara som antingen säljs på specialiserade forum för ett lågt pris eller till och med är projekt med öppen källkod.
En mer fullständig lista över den använda skadliga programvaran i kampanjen – med ett viktigt förbehåll – ges i slutet av artikeln.
Om gruppen
Vi kan inte knyta den beskrivna skadliga kampanjen till några kända angripare. Vi anser tills vidare att dessa attacker genomfördes av en helt ny grupp. Som vi nämnt tidigare har vi döpt den till RATKing.
För att skapa VBS-skriptet använde gruppen sannolikt ett verktyg som liknar från utvecklaren . Detta indikeras av likheten mellan skriptet som programmet skapar och angriparnas skript. Specifikt:
- genomför de fördröjd exekvering med hjälp av funktionen
Sleep; - använder WMI;
- angiver kropp av den körbara filen som registreringsnyckelsparameter;
- kör denna fil med hjälp av PowerShell i samma adressutrymme.
För tydlighetens skull, jämför PowerShell-kommandot för att starta filen från registret, som används av skriptet skapat med VBS-Crypter:
((Get-ItemPropertyHKCU:SoftwareNYANxCAT).NYANxCAT);$text=-join$text[-1..-$text.Length];[AppDomain]::CurrentDomain.Load([Convert]::FromBase64String($text)).EntryPoint.Invoke($Null,$Null);med en liknande kommando som användes av angriparnas skript:
[System.Threading.Thread]::GetDomain().Load((ItemProperty HKCU:////Software/// ).);
[GUyyvmzVhebFCw]::EhwwK('WScript.ScriptFullName', 'rWZlgEtiZr', 'WScript.ScriptName'),0
Vi noterar att angriparna använde ett annat verktyg från NYAN-x-CAT som en av payloadarna - .
Adresserna för C&C-servrarna pekar på ännu en distinkt egenskap hos RATKing: grupperingen föredrar dynamiska DNS-tjänster (se listan med C&C i IoC-tabellen).
IoC
I tabellen nedan finns en fullständig lista över VBS-skript som med stor sannolikhet kan kopplas till den beskrivna kampanjen. Alla dessa skript liknar varandra och genomför ungefär samma åtgärder. De injicerar RAT-klassad skadlig programvara i en betrodd Windows-process. Alla av dem har C&C-adresser registrerade med hjälp av dynamiska DNS-tjänster.
Ändå kan vi inte påstå att alla dessa skript spridits av samma angripare, med undantag av prover med identiska C&C-adresser (till exempel kimjoy007.dyndns.org).
Namn på skadlig programvara
SHA-256
C&C
Processen där injektionen genomförs
Parallax
b4ecd8dbbceaadd482f1b23b712bcddc5464bccaac11fe78ea5fd0ba932a4043
kimjoy007.dyndns.org
svchost
00edb8200dfeee3bdd0086c5e8e07c6056d322df913679a9f22a2b00b836fd72
hope.doomdns.org
svchost
504cbae901c4b3987aa9ba458a230944cb8bd96bbf778ceb54c773b781346146
kimjoy007.dyndns.org
svchost
1487017e087b75ad930baa8b017e8388d1e99c75d26b5d1deec8b80e9333f189
kimjoy007.dyndns.org
svchost
c4160ec3c8ad01539f1c16fb35ed9c8c5a53a8fda8877f0d5e044241ea805891
franco20.dvrdns.org
svchost
515249d6813bb2dde1723d35ee8eb6eeb8775014ca629ede017c3d83a77634ce
kimjoy007.dyndns.org
svchost
1b70f6fee760bcfe0c457f0a85ca451ed66e61f0e340d830f382c5d2f7ab803f
franco20.dvrdns.org
svchost
b2bdffa5853f29c881d7d9bff91b640bc1c90e996f85406be3b36b2500f61aa1
hope.doomdns.org
svchost
c9745a8f33b3841fe7bfafd21ad4678d46fe6ea6125a8fedfcd2d5aee13f1601
kimjoy007.dyndns.org
svchost
1dfc66968527fbd4c0df2ea34c577a7ce7a2ba9b54ba00be62120cc88035fa65
franco20.dvrdns.org
svchost
c6c05f21e16e488eed3001d0d9dd9c49366779559ad77fcd233de15b1773c981
kimjoy007.dyndns.org
cmd
3b785cdcd69a96902ee62499c25138a70e81f14b6b989a2f81d82239a19a3aed
hope.doomdns.org
svchost
4d71ceb9d6c53ac356c0f5bdfd1a5b28981061be87e38e077ee3a419e4c476f9
2004para.ddns.net
svchost
00185cc085f284ece264e3263c7771073a65783c250c5fd9afc7a85ed94acc77
hope.doomdns.org
svchost
0342107c0d2a069100e87ef5415e90fd86b1b1b1c975d0eb04ab1489e198fc78
franco20.dvrdns.org
svchost
de33b7a7b059599dc62337f92ceba644ac7b09f60d06324ecf6177fff06b8d10
kimjoy007.dyndns.org
svchost
80a8114d63606e225e620c64ad8e28c9996caaa9a9e87dd602c8f920c2197007
kimjoy007.dyndns.org
svchost
acb157ba5a48631e1f9f269e6282f042666098614b66129224d213e27c1149bb
hope.doomdns.org
cmd
bf608318018dc10016b438f851aab719ea0abe6afc166c8aea6b04f2320896d3
franco20.dvrdns.org
svchost
4d0c9b8ad097d35b447d715a815c67ff3d78638b305776cde4d90bfdcb368e38
hope.doomdns.org
svchost
e7c676f5be41d49296454cd6e4280d89e37f506d84d57b22f0be0d87625568ba
kimjoy007.dyndns.org
svchost
9375d54fcda9c7d65f861dfda698e25710fda75b5ebfc7a238599f4b0d34205f
franco20.dvrdns.org
svchost
128367797fdf3c952831c2472f7a308f345ca04aa67b3f82b945cfea2ae11ce5
kimjoy007.dyndns.org
svchost
09bd720880461cb6e996046c7d6a1c937aa1c99bd19582a562053782600da79d
hope.doomdns.org
svchost
0a176164d2e1d5e2288881cc2e2d88800801001d03caedd524db365513e11276
paradickhead.homeip.net
svchost
0af5194950187fd7cbd75b1b39aab6e1e78dae7c216d08512755849c6a0d1cbe
hope.doomdns.org
svchost
Warzone
3786324ce3f8c1ea3784e5389f84234f81828658b22b8a502b7d48866f5aa3d3
kimjoy007.dyndns.org
svchost
db0d5a67a0ced6b2de3ee7d7fc845a34b9d6ca608e5fead7f16c9a640fa659eb
kimjoy007.dyndns.org
svchost
Netwire
6dac218f741b022f5cad3b5ee01dbda80693f7045b42a0c70335d8a729002f2d
kimjoy007.dyndns.org
svchost
Darktrack
ea64fe672c953adc19553ea3b9118ce4ee88a14d92fc7e75aa04972848472702
kimjoy007.dyndns.org
svchost
WSH RAT
d410ced15c848825dcf75d30808cde7784e5b208f9a57b0896e828f890faea0e
anekesolution.linkpc.net
RegAsm
Lime
896604d27d88c75a475b28e88e54104e66f480bcab89cc75b6cdc6b29f8e438b
softmy.duckdns.org
RegAsm
QuasarRAT
bd1e29e9d17edbab41c3634649da5c5d20375f055ccf968c022811cd9624be57
darkhate-23030.portmap.io
RegAsm
12044aa527742282ad5154a4de24e55c9e1fae42ef844ed6f2f890296122153b
darkhate-23030.portmap.io
RegAsm
be93cc77d864dafd7d8c21317722879b65cfbb3297416bde6ca6edbfd8166572
darkhate-23030.portmap.io
RegAsm
933a136f8969707a84a61f711018cd21ee891d5793216e063ac961b5d165f6c0
darkhate-23030.portmap.io
RegAsm
71dea554d93728cce8074dbdb4f63ceb072d4bb644f0718420f780398dafd943
chrom1.myq-see.com
RegAsm
0d344e8d72d752c06dc6a7f3abf2ff7678925fde872756bf78713027e1e332d5
darkhate-23030.portmap.io
RegAsm
0ed7f282fd242c3f2de949650c9253373265e9152c034c7df3f5f91769c6a4eb
darkhate-23030.portmap.io
RegAsm
aabb6759ce408ebfa2cc57702b14adaec933d8e4821abceaef0c1af3263b1bfa
darkhate-23030.portmap.io
RegAsm
1699a37ddcf4769111daf33b7d313cf376f47e92f6b92b2119bd0c860539f745
darkhate-23030.portmap.io
RegAsm
3472597945f3bbf84e735a778fd75c57855bb86aca9b0a4d0e4049817b508c8c
darkhate-23030.portmap.io
RegAsm
809010d8823da84cdbb2c8e6b70be725a6023c381041ebda8b125d1a6a71e9b1
darkhate-23030.portmap.io
RegAsm
4217a2da69f663f1ab42ebac61978014ec4f562501efb2e040db7ebb223a7dff
darkhate-23030.portmap.io
RegAsm
08f34b3088af792a95c49bcb9aa016d4660609409663bf1b51f4c331b87bae00
darkhate-23030.portmap.io
RegAsm
79b4efcce84e9e7a2e85df7b0327406bee0b359ad1445b4f08e390309ea0c90d
darkhate-23030.portmap.io
RegAsm
12ea7ce04e0177a71a551e6d61e4a7916b1709729b2d3e9daf7b1bdd0785f63a
darkhate-23030.portmap.io
RegAsm
d7b8eb42ae35e9cc46744f1285557423f24666db1bde92bf7679f0ce7b389af9
darkhate-23030.portmap.io
RegAsm
def09b0fed3360c457257266cb851fffd8c844bc04a623c210a2efafdf000d5c
darkhate-23030.portmap.io
RegAsm
50119497c5f919a7e816a37178d28906fb3171b07fc869961ef92601ceca4c1c
darkhate-23030.portmap.io
RegAsm
ade5a2f25f603bf4502efa800d3cf5d19d1f0d69499b0f2e9ec7c85c6dd49621
darkhate-23030.portmap.io
RegAsm
189d5813c931889190881ee34749d390e3baa80b2c67b426b10b3666c3cc64b7
darkhate-23030.portmap.io
RegAsm
c3193dd67650723753289a4aebf97d4c72a1afe73c7135bee91c77bdf1517f21
darkhate-23030.portmap.io
RegAsm
a6f814f14698141753fc6fb7850ead9af2ebcb0e32ab99236a733ddb03b9eec2
darkhate-23030.portmap.io
RegAsm
a55116253624641544175a30c956dbd0638b714ff97b9de0e24145720dcfdf74
darkhate-23030.portmap.io
RegAsm
d6e0f0fb460d9108397850169112bd90a372f66d87b028e522184682a825d213
darkhate-23030.portmap.io
RegAsm
522ba6a242c35e2bf8303e99f03a85d867496bbb0572226e226af48cc1461a86
darkhate-23030.portmap.io
RegAsm
fabfdc209b02fe522f81356680db89f8861583da89984c20273904e0cf9f4a02
darkhate-23030.portmap.io
RegAsm
08ec13b7da6e0d645e4508b19ba616e4cf4e0421aa8e26ac7f69e13dc8796691
darkhate-23030.portmap.io
RegAsm
8433c75730578f963556ec99fbc8d97fa63a522cef71933f260f385c76a8ee8d
darkhate-23030.portmap.io
RegAsm
99f6bfd9edb9bf108b11c149dd59346484c7418fc4c455401c15c8ac74b70c74
darkhate-23030.portmap.io
RegAsm
d13520e48f0ff745e31a1dfd6f15ab56c9faecb51f3d5d3d87f6f2e1abe6b5cf
darkhate-23030.portmap.io
RegAsm
9e6978b16bd52fcd9c331839545c943adc87e0fbd7b3f947bab22ffdd309f747
darkhate-23030.portmap.io
RegAsm
Källa: habr.com
