

Efter en tid efter att jag skrev , där jag smidigt hanterade jsonnet och GitLab, insåg jag att pipelines visserligen är bra, men det är onödigt komplicerat och ohandigt.
I de flesta fall behövs en typisk uppgift: "generera YAML och lägga den i Kubernetes". Det är just vad Argo CD hanterar på ett utmärkt sätt.
Argo CD låter dig ansluta ett Git-repo och synkronisera dess tillstånd med Kubernetes. Som standard stöder den flera typer av applikationer: Kustomize, Helm-diagram, Ksonnet, ren Jsonnet eller bara kataloger med YAML/JSON-manifester.
För de flesta användare av detta paket är det tillräckligt, men inte för alla. För att tillgodose behoven hos alla och envar finns det möjlighet att använda anpassade verktyg i Argo CD.
Det som intresserar först och främst är möjligheten att lägga till stöd för och , som fullständigt har diskuterats i den tidigare artikeln.
Innan vi går vidare till konfigurationen måste vi först förstå hur Argo CD fungerar.
För varje tillagd applikation har den två faser:
- init – inledande förberedelse före distribueringsfasen, här kan det vara allt möjligt: nedladdning av beroenden, avpackning av hemligheter och så vidare.
- generate – utförande av kommandot för att generera manifester, utdata måste vara en giltig YAML-ström, vilket är just det som kommer att tillämpas i klustret.
Det som är värt att notera är att Argo tillämpar detta tillvägagångssätt för alla typer av applikationer, inklusive Helm. Så i Argo CD hanterar Helm inte distribution av versioner i klustret, utan används bara för att generera manifester.
Å sin sida kan Argo hantera Helm-hooks nativt, vilket gör att logiken för tillämpning av versioner inte störs.
QBEC
Qbec gör det möjligt att enkelt beskriva applikationer med hjälp av jsonnet och har dessutom möjlighet att rendera Helm-diagram. Eftersom Argo CD kan hantera Helm-hooks korrekt, gör användningen av denna funktion tillsammans med Argo CD att man kan uppnå ännu mer korrekta resultat.
För att lägga till stöd för qbec i argocd behövs två saker:
- i Argo CDs konfiguration måste din anpassade plugin och kommandon för att generera manifester definieras.
- de nödvändiga binärerna måste finnas tillgängliga i bilden argocd-repo-server.
Det första problemet ganska enkelt:
# cm.yaml
data:
  configManagementPlugins: |
    - name: qbec
      generate:
        command: [sh, -xc]
        args: ['qbec show "$ENVIRONMENT" -S --force:k8s-namespace "$ARGOCD_APP_NAMESPACE"']
(kommandot init används inte)
$ kubectl -n argocd patch cm/argocd-cm -p "$(cat cm.yaml)"För att lägga till binärerna föreslås det , eller använd :
# deploy.yaml
spec:
  template:
    spec:
      # 1. Define an emptyDir volume which will hold the custom binaries
      volumes:
      - name: custom-tools
        emptyDir: {}
      # 2. Use an init container to download/copy custom binaries into the emptyDir
      initContainers:
      - name: download-tools
        image: alpine:3.12
        command: [sh, -c]
        args:
        - wget -qO- https://github.com/splunk/qbec/releases/download/v0.12.2/qbec-linux-amd64.tar.gz | tar -xvzf - -C /custom-tools/
        volumeMounts:
        - mountPath: /custom-tools
          name: custom-tools
      # 3. Volume mount the custom binary to the bin directory (overriding the existing version)
      containers:
      - name: argocd-repo-server
        volumeMounts:
        - mountPath: /usr/local/bin/qbec
          name: custom-tools
          subPath: qbec
        - mountPath: /usr/local/bin/jsonnet-qbec
          name: custom-tools
          subPath: jsonnet-qbec
$ kubectl -n argocd patch deploy/argocd-repo-server -p "$(cat deploy.yaml)"Låt oss nu se hur manifestet för vår applikation kommer att se ut:
apiVersion: argoproj.io/v1alpha1
kind: Application
metadata:
  name: qbec-app
  namespace: argocd
spec:
  destination:
    namespace: default
    server: https://kubernetes.default.svc
  project: default
  source:
    path: qbec-app
    plugin:
      env:
        - name: ENVIRONMENT
          value: default
      name: qbec
    repoURL: https://github.com/kvaps/argocd-play
  syncPolicy:
    automated:
      prune: true
I variabeln ENVIRONMENT överlämnar vi namnet på miljön för vilken vi behöver utföra generationen av manifest.
Låt oss tillämpa och se vad vi har fått:
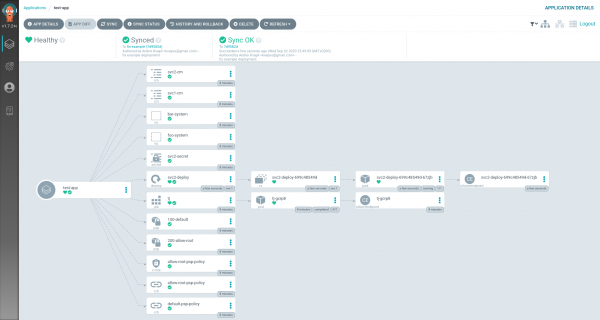
applikationen har deployats, utmärkt!
git-crypt
Git-crypt gör det möjligt att konfigurera transparent kryptering av repository. Det är ett enkelt och säkert sätt att lagra konfidentiella uppgifter direkt i git.
Implementeringen av git-crypt har visat sig vara mer komplicerad.
Teoretiskt skulle vi kunna köra git-crypt unlock under init-fasen av vår anpassade plugin, men det är inte så bekvämt, eftersom det inte skulle tillåta oss att använda de inhemska deploymetoderna. Till exempel för Helm och Jsonnet förlorar vi det flexibla GUI-gränssnittet som förenklar konfigurationen av applikationen (values-filer och så vidare).
Det är därför vi ville utföra avvecklingen av repositoryn ännu tidigare, vid kloning.
Eftersom Argo CD för närvarande inte erbjuder möjligheter att beskriva några hooks för synkronisering av repository, var vi tvungna att kringgå denna begränsning med ett smart shell-script-wrapper som ersätter git-kommandot:
#!/bin/sh
$(dirname $0)/git.bin "$@"
ec=$?
[ "$1" = fetch ] && [ -d .git-crypt ] || exit $ec
GNUPGHOME=/app/config/gpg/keys git-crypt unlock 2>/dev/null
exit $ec
Argo CD kör git fetch varje gång före deploy-operationen. Det är på detta kommando vi kommer att hänga utförandet git-crypt unlock för att låsa upp repositoryn.
För tester kan du använda där allt nödvändigt redan finns:
$ kubectl -n argocd set image deploy/argocd-repo-server argocd-repo-server=docker.io/kvaps/argocd-git-crypt:v1.7.3Nu måste vi tänka på hur Argo kommer att avkoda våra repository. Det handlar om att generera en gpg-nyckel för den:
$ kubectl exec -ti deploy/argocd-repo-server -- bash

$ printf "%sn"
    "%no-protection"
    "Key-Type: default"
    "Subkey-Type: default"
    "Name-Real: DITT NAMN"
    "Name-Email: DIN EMAIL@example.com"
    "Expire-Date: 0"
    > genkey-batch

$ gpg --batch --gen-key genkey-batch
gpg: WARNING: unsafe ownership on homedir '/home/argocd/.gnupg'
gpg: keybox '/home/argocd/.gnupg/pubring.kbx' created
gpg: /home/argocd/.gnupg/trustdb.gpg: trustdb created
gpg: key 8CB8B24F50B4797D marked as ultimately trusted
gpg: directory '/home/argocd/.gnupg/openpgp-revocs.d' created
gpg: revocation certificate stored as '/home/argocd/.gnupg/openpgp-revocs.d/9A1FF8CAA917CE876E2562FC8CB8B24F50B4797D.rev'
Låt oss spara namnet på nyckeln 8CB8B24F50B4797D för vidare steg. Vi exporterar själva nyckeln:
$ gpg --list-keys
gpg: VARNING: osäkert ägarskap av homedir '\/home\/argocd\/.gnupg'
\/home\/argocd\/.gnupg\/pubring.kbx
-------------------------------
pub   rsa3072 2020-09-04 [SC]
      9A1FF8CAA917CE876E2562FC8CB8B24F50B4797D
uid           [ultimate] DITT NAMN <DIN EPOST@example.com>
sub   rsa3072 2020-09-04 [E]

$ gpg --armor --export-secret-keys 8CB8B24F50B4797D
Och vi lägger till den som en separat hemlighet:
# argocd-gpg-keys-secret.yaml
apiVersion: v1
kind: Secret
metadata:
  name: argocd-gpg-keys-secret
  namespace: argocd
stringData:
  8CB8B24F50B4797D: |-
    -----BEGIN PGP PRIVATE KEY BLOCK-----

    lQVYBF9Q8KUBDACuS4p0ctXoakPLqE99YLmdixfF/QIvXVIG5uBXClWhWMuo+D0c
    ZfeyC5GvH7XPUKz1cLMqL6o/u9oHJVUmrvN/g2Mnm365nTGw1M56AfATS9IBp0HH
    O/fbfiH6aMWmPrW8XIA0icoOAdP+bPcBqM4HRo4ssbRS9y/i
    =yj11
    -----END PGP PRIVATE KEY BLOCK-----
$ kubectl apply -f argocd-gpg-keys-secret.yamlDet enda som återstår är att föra in den i behållaren argocd-repo-server, för detta redigerar vi deployment:
$ kubectl -n argocd edit deploy\/argocd-repo-serverOch vi ersätter den befintliga gpg-keys volymen med projected, där vi anger vår hemlighet:
   spec:
     template:
       spec:
         volumes:
         - name: gpg-keys
           projected:
             defaultMode: 420
             sources:
             - secret:
                 name: argocd-gpg-keys-secret
             - configMap:
                 name: argocd-gpg-keys-cm
Argo CD laddar automatiskt gpg-nycklar från denna katalog vid start av behållaren, så den kommer att ladda även vår privata nyckel.
Låt oss kontrollera:
$ kubectl -n argocd exec -ti deploy\/argocd-repo-server -- bash
$ GNUPGHOME=\/app\/config\/gpg\/keys gpg --list-secret-keys
gpg: VARNING: osäkert ägarskap av homedir '\/app\/config\/gpg\/keys'
\/app\/config\/gpg\/keys\/pubring.kbx
--------------------------------
sec   rsa2048 2020-09-05 [SC] [utgår: 2021-03-04]
      ED6285A3B1A50B6F1D9C955E5E8B1B16D47FFC28
uid           [ultimate] Anon Ymous (ArgoCD nyckelsigneringsnyckel) <noreply@argoproj.io>

sec   rsa3072 2020-09-03 [SC]
      9A1FF8CAA917CE876E2562FC8CB8B24F50B4797D
uid           [ultimate] DITT NAMN <DIN EPOST@example.com>
ssb   rsa3072 2020-09-03 [E]
Utmärkt, nyckeln har laddats! Nu räcker det med att lägga till Argo CD som medarbetare i vårt repo så kan den automatiskt dekryptera den i realtid.
Vi importerar nyckeln till den lokala datorn:
$ gpg --armor --export-secret 8CB8B24F50B4797D > 8CB8B24F50B4797D.pem
$ gpg --import 8CB8B24F50B4797D.pem
Vi ställer in tillitsnivån:
$ gpg --edit-key 8CB8B24F50B4797D
trust
5
Vi lägger till argo som medarbetare i vårt projekt:
$ git-crypt add-gpg-user 8CB8B24F50B4797DRelaterade länkar:
Källa: habr.com
