

Jag har länge velat "använda" internet-tjänster genom att sätta upp en webbserver från grunden och göra den tillgänglig på Internet. I den här artikeln vill jag dela med mig av min erfarenhet av att omvandla en hemrouter från en begränsad enhet till en fullt fungerande server.
Allt började med att den pålitliga routern TP-Link TL-WR1043ND slutade uppfylla behoven i vårt hemmanätverk; jag ville ha 5 GHz-bandet och snabb åtkomst till filer på en enhet ansluten till routern. Efter att ha kikat på specialforum (4pda, ixbt), recensionssidor och tittat på utbudet i lokala butiker, bestämde jag mig för att köpa Keenetic Ultra.
Fördelen med just denna enhet var de positiva recensionerna från ägarna:
- inga problem med överhettning (här blev jag tvungen att avstå från Asus-produkter);
- pålitlighet i drift (här strök jag TP-Link);
- enkelt att ställa in (jag var rädd för att misslyckas och strök Microtik).
Jag var tvungen att försonas med nackdelar:
- ingen WiFi6, jag ville ha utrustning med framtida kapacitet;
- 4 LAN-portar, jag ville ha fler, men det är inte riktigt kategorin för hemmanätverk.
Slutresultatet blev så här "serverlik":
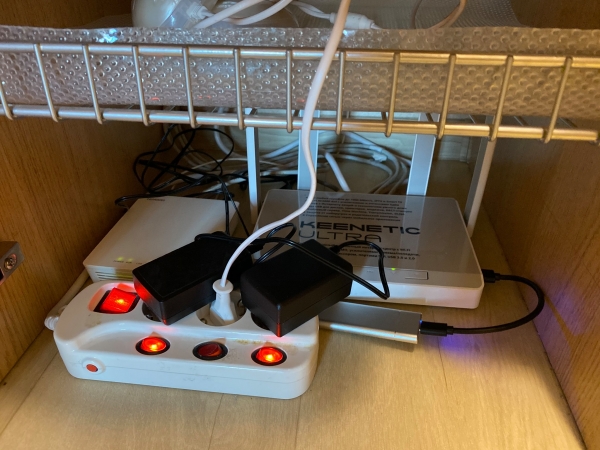
- till vänster är optisk terminering från Rostelekom;
- till höger är vår testrouter;
- en gammal m.2 SSD på 128 GB, placerad i ett USB3-hölje från AliExpress, är nu säkert fäst på väggen;
- framme finns en förlängningssladd med oberoende avstängning av uttagen, en kabel går från den till en prisvärd UPS;
- bakom finns ett knippe tvinnade par — vid renoveringen av lägenheten planerade jag redan RJ45-uttag på platser där jag förväntade mig att placera utrustning, för att inte vara beroende av trådlös överbelastning.
Så, vi har utrustningen, det är dags att ställa in den:
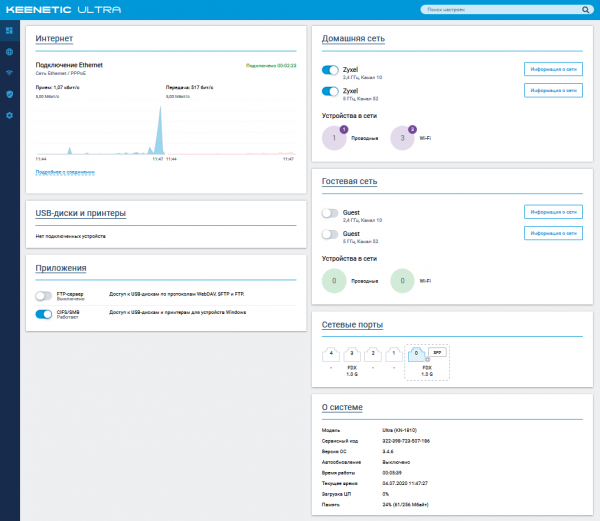
- den initiala installationen av routern tar cirka 2 minuter, vi anger inställningarna för anslutning till leverantören (min optiska terminal är omställd till bryggläge, PPPoE-anslutningen hanteras av routern), WiFi-nätverksnamn och lösenord — i princip är allt klart, routern startar och fungerar.
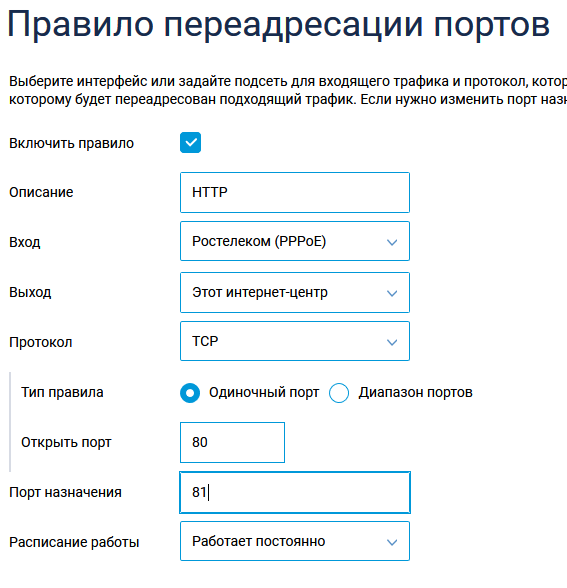
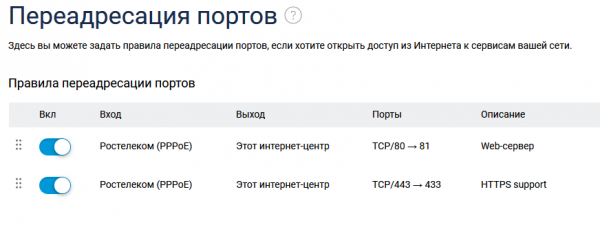
Vi ställer in vidarebefordran av externa portar till routerns portar i avsnittet "Nätverksregler — Vidarebefordran":
Nu kan vi gå vidare till den "avancerade" delen, det jag ville ha från routern:
- funktioner av en liten NAS för hemmanätverket;
- utföra webbserverfunktioner för flera egna sidor;
- funktionaliteten hos den personliga molnlösningen för att få åtkomst till personliga data från vilken plats som helst i världen.
Det första genomförs med inbyggda verktyg, utan att kräva särskilt mycket ansträngning:
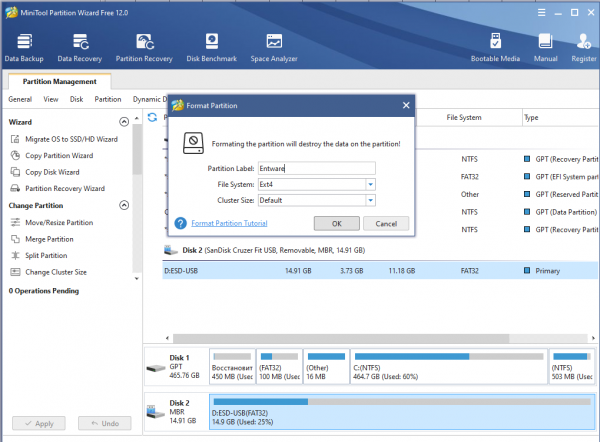
- vi tar lagringsenheten avsedd för denna roll (ett USB-minne, ett minneskort i en kortläsare, en hårddisk eller SSD i ett externt chassi) och formaterar den i Ext4 med hjälp av (jag har ingen dator med linux till hands, där kan man använda inbyggda verktyg). Från vad jag förstår skriver systemet endast loggar till USB-minnet under drift, så om man begränsar dem efter systeminställningen – kan man använda minneskort, men planerar man att skriva mycket och ofta på enheten – är det bättre med SSD eller HDD.
Därefter ansluter vi lagringsenheten till routern och observerar den på skärmen av systemövervakaren.
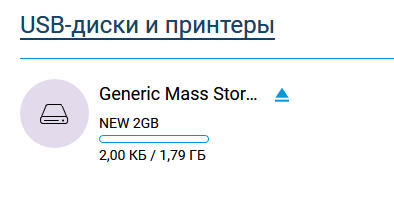
Vi går vidare genom att klicka på "USB-enheter och skrivare" i avsnittet "Applikationer" och konfigurerar delad resurs i avsnittet "Windows-nätverk":
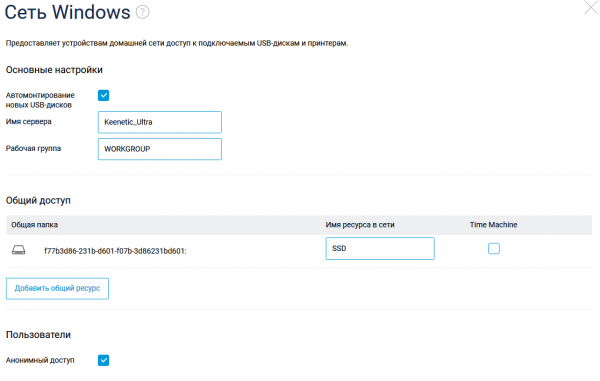
Och vi har en nätverksresurs som kan användas med Windows-datorer, ansluten vid behov som en disk: net use y: \\192.168.1.1SSD /persistent:yes
Hastigheten på denna improviserade NAS är helt tillräcklig för hushållsbehov, via kabel använder den hela gigabiten, över WiFi är hastigheten omkring 400-500 megabit.
Inställningen av lagringsutrymmet är ett av nödvändiga stegen för att konfigurera servern, sedan behöver vi:
— och en statisk IP-adress (man kan klara sig utan detta genom att använda Dynamic DNS, men jag hade redan en statisk IP, så det blev enklare att utnyttja — får vi DNS-hosting och e-post på vår domän);
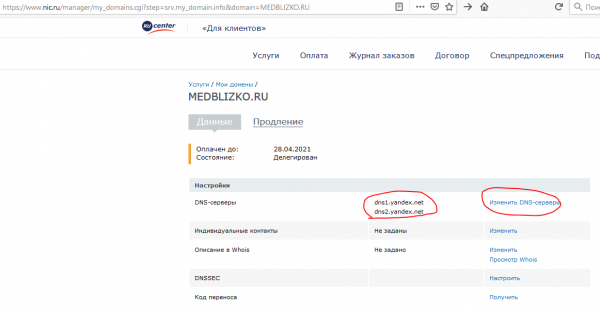
— och lägga till A-poster som pekar på din IP:
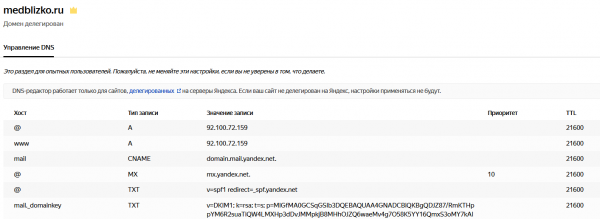
Det tar några timmar för delegationsinställningarna för domänen och DNS att träda i kraft, så vi arbetar parallellt med att konfigurera routern.
Först måste vi installera Entware-repositoriet, från vilket vi kan installera nödvändiga paket på routern. Jag använde , jag laddade inte upp installationspaketet via FTP, utan skapade en mapp direkt på den tidigare anslutna nätverksdisken och kopierade filen där på vanligt sätt.
Efter att ha fått åtkomst via SSH, ändrar vi lösenordet med kommandot passwd och installerar med kommandot opkg install [paketnamn] alla nödvändiga paket:
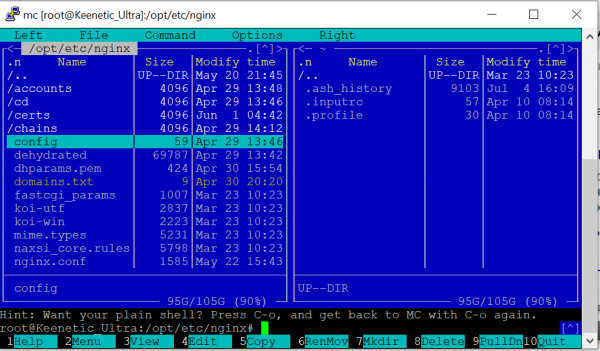
Under konfigurationen på routern fanns följande paket installerade (resultatet av kommandot opkg list-installed):
Paketlista
bash — 5.0-3
busybox — 1.31.1-1
ca-bundle — 20190110-2
ca-certificates — 20190110-2
coreutils — 8.31-1
coreutils-mktemp — 8.31-1
cron — 4.1-3
curl — 7.69.0-1
diffutils — 3.7-2
dropbear — 2019.78-3
entware-release — 1.0-2
findutils — 4.7.0-1
glib2 — 2.58.3-5
grep — 3.4-1
ldconfig — 2.27-9
libattr — 2.4.48-2
libblkid — 2.35.1-1
libc — 2.27-9
libcurl — 7.69.0-1
libffi — 3.2.1-4
libgcc — 8.3.0-9
libiconv-full — 1.11.1-4
libintl-full — 0.19.8.1-2
liblua — 5.1.5-7
libmbedtls — 2.16.5-1
libmount — 2.35.1-1
libncurses — 6.2-1
libncursesw — 6.2-1
libndm — 1.1.10-1a
libopenssl — 1.1.1d-2
libopenssl-conf — 1.1.1d-2
libpcap — 1.9.1-2
libpcre — 8.43-2
libpcre2 — 10.34-1
libpthread — 2.27-9
libreadline — 8.0-1a
librt — 2.27-9
libslang2 — 2.3.2-4
libssh2 — 1.9.0-2
libssp — 8.3.0-9
libstdcpp — 8.3.0-9
libuuid — 2.35.1-1
libxml2 — 2.9.10-1
locales — 2.27-9
mc — 4.8.23-2
ndmq — 1.0.2-5a
nginx — 1.17.8-1
openssl-util — 1.1.1d-2
opkg — 2019-06-14-dcbc142e-2
opt-ndmsv2 — 1.0-12
php7 — 7.4.3-1
php7-mod-openssl — 7.4.3-1
poorbox — 1.31.1-2
terminfo — 6.2-1
zlib — 1.2.11-3
zoneinfo-asia — 2019c-1
zoneinfo-europe — 2019c-1
Det kan ha smugit sig in något överflödigt här, men det finns mycket utrymme på lagringsenheten, så jag brydde mig inte om att undersöka det.
Efter installation av paketen konfigurerar vi nginx; jag har testat med två domäner – den andra har https inställt, och för tillfället har jag endast en placeholder. Inre portarna 81 och 433 används istället för 80 och 443, eftersom admin-gränssnitten för routern körs på de normala portarna.
etc/nginx/nginx.conf
user nobody;
worker_processes 1;
#error_log /opt/var/log/nginx/error.log;
#error_log /opt/var/log/nginx/error.log notice;
#error_log /opt/var/log/nginx/error.log info;
#pid /opt/var/run/nginx.pid;

events {
    worker_connections 64;
}

http {
    include mime.types;
    default_type application/octet-stream;
    #log_format main '$remote_addr - $remote_user [$time_local] "$request" '
    #                  '$status $body_bytes_sent "$http_referer" '
    #                  '"$http_user_agent" "$http_x_forwarded_for"';
    #access_log /opt/var/log/nginx/access.log main;
    sendfile on;
    #tcp_nopush on;
    #keepalive_timeout 0;
    keepalive_timeout 65;
    #gzip on;

server {
    listen 81;
    server_name milkov.su www.milkov.su;
    return 301 https://milkov.su$request_uri;
}

server {
        listen 433 ssl;
        server_name milkov.su;
        #SSL support
        include ssl.conf;
        location / {
            root /opt/share/nginx/html;
            index index.html index.htm;
        error_page 500 502 503 504 /50x.html;
        location = /50x.html {
            root html;
            }
        }
}


ssl_certificate /opt/etc/nginx/certs/milkov.su/fullchain.pem;
ssl_certificate_key /opt/etc/nginx/certs/milkov.su/privkey.pem;
ssl_ciphers 'ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-DSS-AES128-GCM-SHA256:kEDH+AESGCM:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA:ECDHE-ECDSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES128-SHA:DHE-DSS-AES128-SHA256:DHE-RSA-AES256-SHA256:DHE-DSS-AES256-SHA:DHE-RSA-AES256-SHA:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128-SHA256:AES256-SHA256:AES128-SHA:AES256-SHA:AES:CAMELLIA:DES-CBC3-SHA:!aNULL:!eNULL:!EXPORT:!DES:!RC4:!MD5:!PSK:!aECDH:!EDH-DSS-DES-CBC3-SHA:!EDH-RSA-DES-CBC3-SHA:!KRB5-DES-CBC3-SHA';
ssl_prefer_server_ciphers on;
ssl_dhparam /opt/etc/nginx/dhparams.pem;
ssl_session_cache shared:SSL:10m;
ssl_session_timeout 5m;
ssl_stapling on;
För att få webbplatsen att fungera via https använde jag det kända skriptet dehydrated, som jag installerade enligt . Denna process orsakade inga svårigheter, jag fastnade bara på att i skripttexten för att fungera på min router /opt/etc/ssl/openssl.cnf:
[openssl_conf]
#engines=engines
Och jag noterar att genereringen av dhparams.pem med kommandot "openssl dhparam -out dhparams.pem 2048" på min router tar mer än 2 timmar; om det inte vore för progressindikatorn skulle jag ha tappat tålamodet och startat om.
Efter att ha fått certifikaten startar vi om nginx med kommandot "\/opt\/etc\/init.d\/S80nginx restart". I princip är inställningen klar, men webbplatsen finns inte än — om vi lägger en fil index.html i katalogen \/share\/nginx\/html, ser vi en hållningssida.
index.html
<!DOCTYPE html>
<html>
<head>
<title>Test Sida!</title>
<style>
    body {
        width: 35em;
        margin: 0 auto;
        font-family: Tahoma, Verdana, Arial, sans-serif;
    }
</style>
</head>
<body>
<h1>Test Sida!</h1>
<p>Detta är en enkel statisk testsida, absolut ingenting intressant.</p>
</body>
</html>
För att presentera informationen snyggt är det enklare för en icke-professionell som mig att använda färdiga mallar; efter en lång genomgång av olika kataloger hittade jag — där finns ett bra urval av gratis mallar, som inte kräver att upphovsmannens namn anges (vilket är ovanligt på internet, eftersom de flesta mallarna i licensen kräver att man behåller en länk till källan där de hämtades).
Vi väljer en lämplig mall — det finns för många olika ändamål, vi laddar ner arkivet och packar upp det i katalogen /share/nginx/html, vilket kan göras direkt från sin dator, sedan redigerar vi mallen (här krävs minimala kunskaper i HTML för att inte störa strukturen) och byter ut grafiken, som visas i bilden nedan.
Sammanfattning: routern är helt adekvat för att hosta en lätt webbplats, i princip — om en stor belastning inte förväntas kan man , och experimentera med mer komplexa projekt (jag ser på nextcloud/owncloud, det verkar finnas framgångsrika installationer på sådan hårdvara). Möjligheten att installera paket ökar dess användbarhet — till exempel, när jag behövde skydda RDP-porten på en PC i det lokala nätverket, installerade jag knockd på routern — och port vidarebefordringen till PC:n öppnades först efter port knocking.
Varför just en router, och inte en vanlig PC? Routern är en av få datorkomponenter som fungerar dygnet runt i många lägenheter, en hemrouter är oftast helt ljudlös och en lätt webbplats med mindre än hundra besök per dag kommer inte att belasta den alls.
Källa: habr.com
