

Introduktion
Optimering av kontorsinfrastruktur och utrullning av nya arbetsplatser är en allvarlig utmaning för företag av alla typer och storlekar. Det mest optimala alternativet för ett nytt projekt är att hyra resurser i molnet och förvärva licenser som kan användas både hos leverantören och i det egna datacentret. En av lösningarna för ett sådant scenario är , vilket möjliggör att skapa en plattform för samarbete och företagskommunikation som fungerar både i en molnmiljö och på egen infrastruktur.

Lösningen är avsedd för kontor av alla storlekar och har två huvudsakliga installationsscenarier: med upp till 3000 e-postlådor och utan höga krav på driftsäkerhet kan en installation i single-server-läge användas, medan multi-server-läget stödjer pålitlig och responsiv drift av tiotusentals eller hundratusentals e-postlådor. I alla fall får användaren tillgång till e-post, dokument och meddelanden genom ett enda webgränssnitt från vilken arbetsstation som helst med valfritt operativsystem utan installation och konfigurering av ytterligare programvara, eller via mobilapplikationer för iOS och Android. Det är möjligt att använda vanliga klienter som Outlook och Thunderbird.
För att implementera projektet valde Zextras-partnern Yandex.Cloud, eftersom dess arkitektur är liknande AWS och den stöder S3-kompatibel lagring, vilket kommer att minska kostnaderna för lagring av stora mängder e-post, meddelanden och dokument och öka driftsäkerheten i lösningen.
I Yandex.Cloud-miljön används grundläggande verktyg för hantering av virtuella maskiner och möjligheter för hantering av virtuella nätverk . För multi-server-installation krävs utöver de angivna verktygen även teknologierna , och vid behov (beroende på systemets omfattning) även , samt en nätverksbalanserare .
S3-kompatibel objektlagring kan användas i båda installationsalternativen och kan även kopplas till system som är utspridda on-premise för kostnadseffektiv och driftsäker datalagring av e-postservern i Yandex.Cloud.
För installation på en enda server, beroende på antalet användare och/eller e-postlådor, krävs: för huvudserver 4-12 vCPU, 8-64 GB vRAM (specifika värden för vCPU och vRAM beror på antalet e-postlådor och den faktiska belastningen), minst 80 GB diskutrymme för operativsystemet och applikationer samt ytterligare diskutrymme för lagring av e-post, index, loggar etc., beroende på antalet och den genomsnittliga storleken på e-postlådorna och som kan ändras dynamiskt under systemets drift; för stödtjänstservrar Docs: 2-4 vCPU, 2-16 GB vRAM, 16 GB diskutrymme (specifika resursvärden och antalet servrar beror på den faktiska belastningen); en TURN/STUN-server kan också krävas (dess behov som en separat server och resurser beror på den faktiska belastningen). För installationer med flera servrar bestäms antalet och tilldelningen av roller av virtuella maskiner och de resurser som tilldelas dem individuellt beroende på användarens krav.
Syftet med artikeln
Beskrivning av distributionen i Yandex.Cloud-miljön av produkterna i Zextras Suite baserade på e-postservern Zimbra i en installationsversion för en enda server. Den resulterande installationen kan användas i produktionsmiljö (erfarna användare kan göra nödvändiga inställningar och lägga till resurser).
Systemet Zextras Suite/Zimbra innehåller:
- Zimbra — företags-e-post med möjlighet att dela e-postlådor, kalendrar och kontaktlistor (adressböcker).
- Zextras Docs — inbyggt kontorspaket baserat på LibreOffice online för skapande och samarbete kring dokument, kalkylblad och presentationer.
- Zextras Drive – personlig lagring som gör det möjligt att redigera, lagra och dela filer och mappar med andra användare.
- Zextras Team – meddelandetjänst med stöd för ljud- och videokonferenser. Det finns versioner av Team Basic, som endast tillåter kommunikation 1:1, och Team Pro som stöder flernärande konferenser, kanaler, skärmdelning, filutbyte och andra funktioner.
- Zextras Mobile – stöd för mobila enheter via Exchange ActiveSync för synkronisering av e-post med mobila enheter med funktioner för hantering av MDM (Mobile Device Management). Gör det möjligt att använda Microsoft Outlook som e-postklient.
- Zextras Admin – implementering av multitenant-administration av systemet med delegering av administratörer för hantering av kundgrupper och tjänstekategorier.
- Zextras Backup - komplett cykel av säkerhetskopiering och återställning av data i realtid
- Zextras Powerstore — hierarkiskt objektlager för e-postsystemet med stöd för databehandlingsklasser, med möjlighet att lagra data lokalt eller i molnlagringar av S3-arkitektur, inklusive Yandex Object Storage.
Vid installationens slut får användaren ett fungerande system i Yandex.Cloud-miljön.
Villkor och begränsningar
- Det beskrivs inte hur diskutrymme för e-postlådor, index och andra datatyper reserveras, eftersom Zextras Powerstore stöder olika typer av lagring. Typ och storlek på lagringarna beror på uppgifterna och systemets parametrar. Om så behövs kan detta göras senare under processen att överföra den beskrivna installationen till produktionsmiljö.
- För att förenkla installationen behandlas inte användningen av en administrerad DNS-server för att lösa interna (icke-offentliga) domännamn, den standard-DNS-servern i Yandex.Cloud används. Vid användning i produktionsmiljö rekommenderas att en DNS-server används, som kanske redan finns i den företagsinfrastrukturen.
- Det antas att ett Yandex.Cloud-konto används med standardinställningar (specifikt, när man går in i "Konsolen" för tjänsten finns det endast en katalog (i listan "Tillgängliga moln" under namnet default). Användare som är bekanta med Yandex.Cloud kan efter eget gottfinnande skapa en separat katalog för testmiljön eller använda en befintlig.
- Användaren måste ha en offentlig DNS-zon, till vilken de har administrativ åtkomst.
- Användaren måste ha åtkomst till katalogen i Yandex.Cloud "Konsolen" minst med rollen "editor" ("Cloud Owner" har alla nödvändiga rättigheter som standard, för att ge åtkomst till andra användare i molnet finns guider: , , )
- Denna artikel beskriver inte installationen av anpassade X.509-certifikat som används för att skydda nätverkskommunikation genom TLS-mekanismer. Efter installationen kommer självsignerade certifikat att användas, vilket gör att webbläsare kan få åtkomst till det installerade systemet. Dessa visar vanligtvis ett meddelande om att servern inte har ett verifierbart certifikat, men tillåter att fortsätta arbetet. Innan verifierbara certifikat (signerade av offentliga och/eller företags certifikatmyndigheter) installeras på klientenheter kan applikationer för mobiltelefoner sluta fungera med det installerade systemet. Därför är installationen av dessa certifikat i produktionsmiljö nödvändig och görs efter att testen genomförts i enlighet med företagets säkerhetspolicyer.
Beskrivning av installationsprocessen för systemet Zextras/Zimbra i "single-server"-variant
1. Förberedelseteg
Innan installationen påbörjas måste följande säkerställas:
a) Ändringar i den offentliga DNS-zonen (skapa en A-post för Zimbra-servern och MX-post för den hanterade postdomänen).
b) Konfigurera den virtuella nätverksinfrastrukturen i Yandex.Cloud.
Detta innebär att efter att ändringar har gjorts i DNS-zonen krävs en viss tid för att sprida dessa ändringar, men å andra sidan kan en A-post inte skapas utan att känna till den IP-adress som är kopplad till den.
Därför utförs åtgärderna i följande ordning:
1. Reservera en offentlig IP-adress i Yandex.Cloud
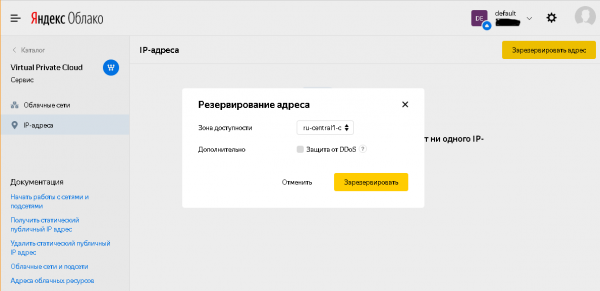
1.1 I "Yandex.Cloud-konsolen" (vid behov välja katalog i "tillgängliga moln") gå till avsnittet Virtual Private Cloud, underavsnittet IP-adresser, klicka sedan på knappen "Reservera adress", välj önskat tillgänglighetsområde (eller godkänna det föreslagna värdet; detta tillgänglighetsområde bör sedan användas för alla kommande åtgärder i Yandex.Cloud, om det finns möjlighet att välja tillgänglighetsområde på relevanta formulär), i den öppna dialogrutan kan man, om så önskas, välja alternativet "DDoS-skydd", och klicka på knappen "Reservera" (se även ).
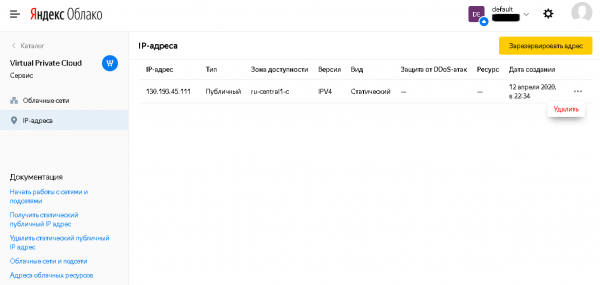
Efter att dialogen stängs kommer det att finnas en statisk IP-adress tilldelad av systemet i listan över IP-adresser, som kan kopieras och användas i nästa steg.
1.2 I den "direkta" DNS-zonen skapa en A-post för Zimbra-servern som pekar på den tidigare tilldelade IP-adressen, en A-post för TURN-servern som pekar på samma IP-adress och en MX-post för den hanterade e-postdomänen. I vårt exempel blir det mail.testmail.svzcloud.ru (Zimbra-server), turn.testmail.svzcloud.ru (TURN-server) och testmail.svzcloud.ru (e-postdomän) respektive.
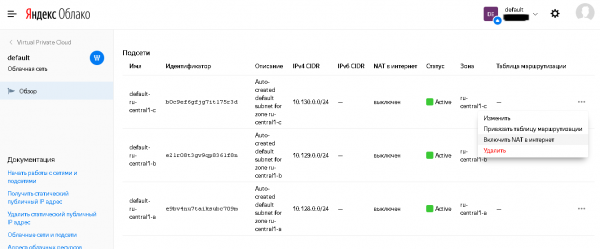
1.3 I Yandex.Cloud, i den valda tillgänglighetszonen för det subnet som ska användas för att distribuera virtuella maskiner, aktivera NAT till Internet.
För detta, i avsnittet Virtual Private Cloud, underavsnittet "Molnnät", välj den motsvarande molnnätet (där finns som standard endast nätverket default), välj den motsvarande tillgänglighetszonen och i dess inställningar välj punkten "Aktivera NAT till Internet".
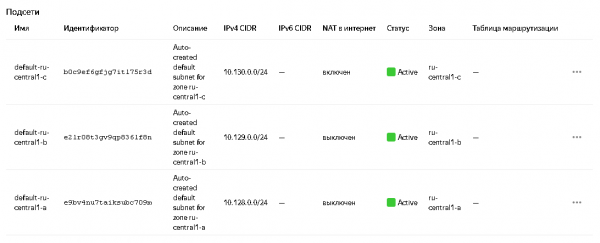
Statusen kommer att ändras i listan över subnet:
Mer information finns i dokumentationen: och .
2. Skapa virtuella maskiner
2.1. Skapa en virtuell maskin för Zimbra
Följande steg:
2.1.1 I "Yandex.Cloud-konsolen" gå till avsnittet Compute Cloud, underavsnittet "Virtuella maskiner", klicka på knappen "Skapa VM" (mer om att skapa VM kan du läsa här: ).
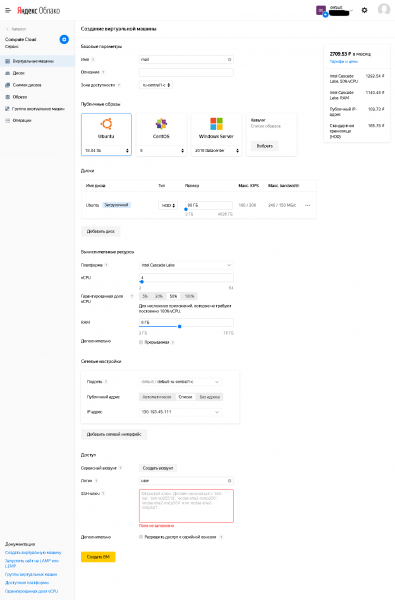
2.1.2 Där måste du ange:
- Namn – valfritt (enligt det format som Yandex.Cloud stöder)
- Tillgänglighetszon – bör överensstämma med den tidigare valda för det virtuella nätverket.
- I "Publika bilder" välja Ubuntu 18.04 lts
- I diskar installera startdisken av minst 80 GB. För teständamål är HDD-typ tillräcklig (och även för produktiv användning förutsatt att vissa typer av data flyttas till SSD-typ diskar). Vid behov kan ytterligare diskar läggas till efter att VM har skapats.
I "beräkningsresurser" ange:
- vCPU: minst 4 stycken.
- Garantiandel av vCPU: under tiden för utförandet av de åtgärder som beskrivs i artikeln minst 50%, efter installationen kan den minskas vid behov.
- RAM: rekommenderas 8 GB.
- Subnet: välj subnet för vilket NAT till Internet aktiverades under det förberedande steget.
- Offentlig adress: välj från listan över IP-adresser som tidigare använts för att skapa A-posten i DNS.
- Användare: efter eget gottfinnande, men skiljer sig från användaren root och från systemkonton i Linux.
- Det är nödvändigt att ange en offentlig (öppen) SSH-nyckel.
→
See also Bilaga 1. Skapa SSH-nycklar med openssh och putty och konvertering av nycklar från putty-format till openssh.
2.1.3 Efter inställningen bör du klicka på "Skapa VM".
2.2. Skapande av virtuell maskin för Zextras Docs
Följande steg:
2.2.1 I "Yandex.Cloud-konsolen" gå till avsnittet Compute Cloud, underavsnittet "Virtuella maskiner", klicka på knappen "Skapa VM" (mer om att skapa VM kan du läsa här: ).
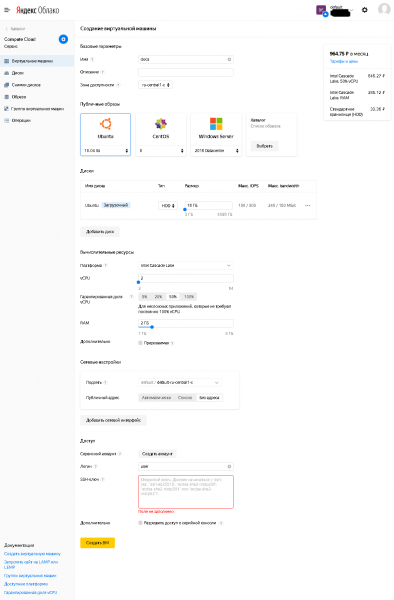
2.2.2 Där måste du ange:
- Namn – valfritt (enligt det format som Yandex.Cloud stöder)
- Tillgänglighetszon – bör överensstämma med den tidigare valda för det virtuella nätverket.
- I "Publika bilder" välja Ubuntu 18.04 lts
- I diskar installera startdisken av minst 80 GB. För teständamål är HDD-typ tillräcklig (och även för produktiv användning förutsatt att vissa typer av data flyttas till SSD-typ diskar). Vid behov kan ytterligare diskar läggas till efter att VM har skapats.
I "beräkningsresurser" ange:
- vCPU: minst 2.
- Garantiandel av vCPU: under tiden för utförandet av de åtgärder som beskrivs i artikeln minst 50%, efter installationen kan den minskas vid behov.
- RAM: minst 2 GB.
- Subnet: välj subnet för vilket NAT till Internet aktiverades under det förberedande steget.
- Offentlig adress: ingen adress (denna maskin behöver inte åtkomst från Internet, endast utgående åtkomst från denna maskin till Internet, vilket tillhandahålls av alternativet "NAT till Internet" för den använda subnetten).
- Användare: efter eget gottfinnande, men skiljer sig från användaren root och från systemkonton i Linux.
- Det är obligatoriskt att ange en offentlig (öppen) SSH-nyckel, samma som för Zimbra-servern kan användas, eller så kan du generera ett separat nyckelpar, eftersom den privata nyckeln för Zextras Docs-servern måste placeras på Zimbra-serverns disk.
Se även Bilaga 1. Skapa SSH-nycklar med openssh och putty och konvertering av nycklar från putty-format till openssh.
2.2.3 Efter inställningen bör du klicka på "Skapa VM".
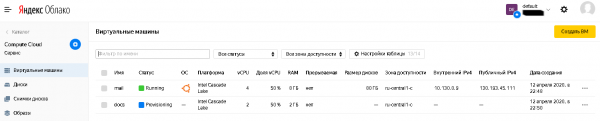
2.3 Skapade virtuella maskiner kommer att vara tillgängliga i listan över virtuella maskiner, där deras status och använda IP-adresser, både offentliga och interna, visas. Informationen om IP-adresser kommer att behövas i de kommande installationsstegen.
3. Förbered Zimbra-servern för installation
3.1 Installera uppdateringar
Det är nödvändigt att logga in på Zimbra-servern via dess offentliga IP-adress med hjälp av din föredragna ssh-klient och med den privata ssh-nyckeln samt med det användarnamn som angavs vid skapandet av den virtuella maskinen.
Efter inloggningen utför kommandona:
sudo apt update
sudo apt upgrade
(när du kör det sista kommandot, svara "y" på frågan om du är säker på installationen av den föreslagna uppdateringslistan)
Efter installationen av uppdateringar kan du (men det är inte obligatoriskt) köra kommandot:
sudo apt autoremoveOch avsluta steget med kommandot
sudo shutdown –r now3.2 Ytterligare installation av applikationer
Det är nödvändigt att installera en NTP-klient för att synkronisera systemtiden och programmet screen med följande kommando:
sudo apt install ntp screen(när du kör det sista kommandot, svara "y" på frågan om du är säker på installationen av den medföljande paketlistan)
Du kan även installera ytterligare verktyg för att underlätta för administratören. Till exempel kan Midnight Commander installeras med kommandot:
sudo apt install mc3.3. Ändring av systemkonfigurationen
3.3.1 I filen /etc/cloud/cloud.cfg.d/95-yandex-cloud.cfg ändra parametervärdet manage_etc_hosts c true till false.
Observera: redigeraren för att ändra denna fil måste startas med root-användarens rättigheter, till exempel “sudo vi /etc/cloud/cloud.cfg.d/95-yandex-cloud.cfg” eller, om paketet mc är installerat, kan du använda kommandot «sudo mcedit /etc/cloud/cloud.cfg.d/95-yandex-cloud.cfg»
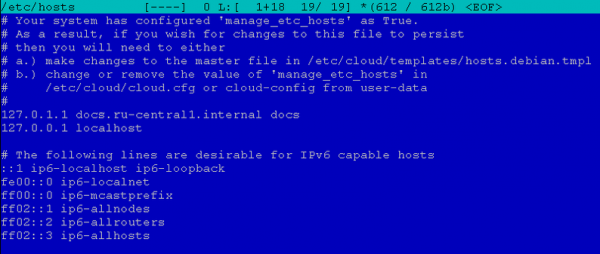
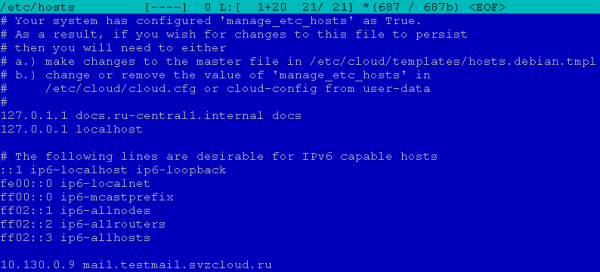
3.3.2 Redigera /etc/hosts på följande sätt, genom att byta adressen i raden som definierar FQDN för värden från 127.0.0.1 till den interna IP-adressen för den här servern, och namnet – från det fullständiga namnet i .internal-zonen till det offentliga servernamnet som angavs tidigare i A-posten i DNS-zonen, och ändra kortnamnet för värden på motsvarande sätt (om det skiljer sig från kortnamnet i A-posten för offentlig DNS).
Till exempel, i vårt fall såg hosts-filen ut så här:

Efter redigering blev den så här:
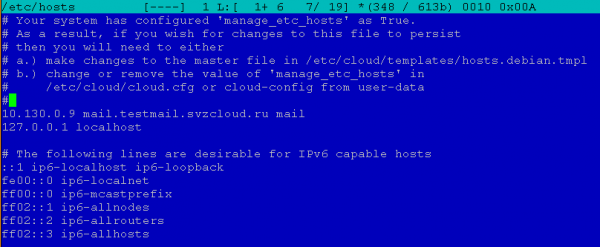
Observera: redigeraren för att ändra denna fil måste startas med root-användarens rättigheter, till exempel “sudo vi /etc/hosts” eller, om paketet mc är installerat, kan du använda kommandot «sudo mcedit /etc/hosts»
3.4 Ställ in användarens lösenord
Detta är nödvändigt eftersom en brandvägg kommer att konfigureras framöver, och om några problem uppstår med den, kan användaren logga in på den virtuella maskinen med den seriekonsolen i Yandex.Cloud-webbkonsole och stänga av brandväggen och/eller rätta till felet. Vid skapandet av den virtuella maskinen har användaren inget lösenord, och därför är åtkomst endast möjlig via SSH med nyckelautentisering.
För att ställa in ett lösenord måste du köra kommandot:
sudo passwdTill exempel, i vårt fall blir det kommandot “sudo passwd user”.
4. Installation av Zimbra och Zextras Suite
4.1. Nedladdning av Zimbra- och Zextras Suite-distributioner
4.1.1 Nedladdning av Zimbra-distributionen
Följande steg:
1) Öppna webbläsaren på URL och fyll i formuläret. Du kommer att få ett e-postmeddelande med länkar för att ladda ner Zimbra för olika operativsystem.
2) Välj den aktuella versionen av distributionen för plattformen Ubuntu 18.04 LTS och kopiera länken
3) Ladda ner Zimbra-distributionen på Zimbra-servern och packa upp den. För detta, i SSH-sessionen på zimbra-servern, kör kommandona
cd ~
mkdir zimbra
cd zimbra
wget
tar –zxf
(i vårt exempel är det “tar –zxf zcs-9.0.0_OSE_UBUNTU18_latest-zextras.tgz”)
4.1.2 Nedladdning av Zextras Suite-distributionen
Följande steg:
1) Öppna webbläsaren på URL
2) Fyll i formuläret med nödvändig information och tryck på knappen “DOWNLOAD NOW”
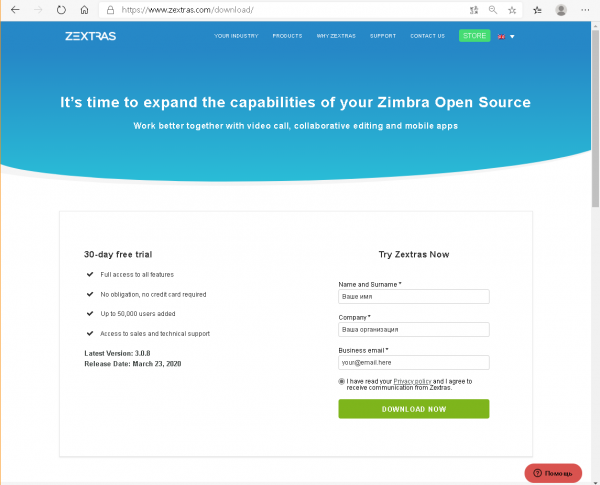
3) En sida för nedladdning öppnas
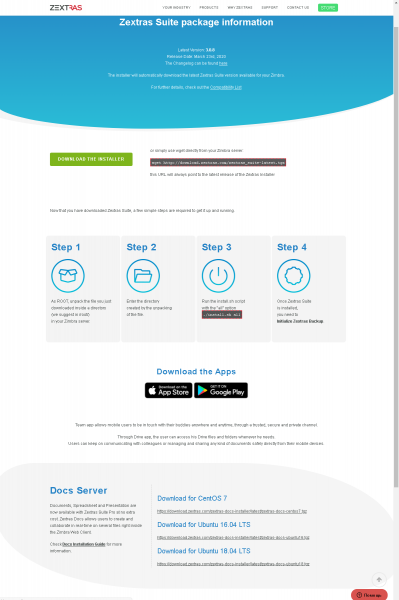
Det finns två intressanta URL:er som vi behöver: en högst upp på sidan för Zextras Suite, som vi behöver nu, och en annan längst ner i Docs Server-blocket för Ubuntu 18.04 LTS, som vi senare kommer att behöva för att installera Zextras Docs på VM för Docs.
4) Ladda ner distributionspaketet för Zextras Suite på Zimbra-servern och packa upp det. För detta, i ssh-sessionen på Zimbra-servern, kör kommandona
cd ~
mkdir zimbra
cd zimbra
(om den aktuella katalogen inte har ändrats efter föregående steg, behöver kommandona ovan inte köras)
wget http://download.zextras.com/zextras_suite-latest.tgz
tar –zxf zextras_suite-latest.tgz
4.2. Installation av Zimbra
Procedurens sekvens
1) Navigera till katalogen där filerna packades upp i steg 4.1.1 (kan visas med kommandot ls när du är i katalogen ~/zimbra).
I vårt exempel blir det:
cd ~/zimbra/zcs-9.0.0_OSE_UBUNTU18_latest-zextras/zimbra-installer2) Starta installationen av Zimbra med kommandot
sudo ./install.sh3) Svara på installationsprogrammets frågor
På installationsprogrammets frågor kan du svara “y” (motsvarar "ja"), “n” (motsvarar "nej") eller låta installationsprogrammet föreslå alternativ (det visar dem i hakparenteser, till exempel, “[Y]” eller “[N]”.
Samtycker du till villkoren i licensavtalet för programvaran? – ja.
Använda Zimbras paketförråd? – som standard (ja).
“Installera zimbra-ldap?”, “Installera zimbra-logger?”, “Installera zimbra-mta?– som standard (ja).
Installera zimbra-dnscache? – nej (operativsystemet har redan en inbäddad cachad DNS-server, så denna paket kommer att krocka med den på grund av använda portar).
Installera zimbra-snmp? – valfritt, kan lämnas som standard (ja), kan välja att inte installera detta paket. I vårt exempel lämnades alternativet som standard.
“Installera zimbra-store?”, “Installera zimbra-apache?”, “Installera zimbra-spell?”, “Installera zimbra-memcached?”, “Installera zimbra-proxy?– som standard (ja).
Installera zimbra-snmp? – nej (paketet stöds faktiskt inte och funktionellt ersätts det av Zextras Drive).
Installera zimbra-imapd? – som standard (nej).
Installera zimbra-chat? – nej (ersätts funktionellt av Zextras Team)
Därefter kommer installationsprogrammet att fråga om installationen ska fortsätta.
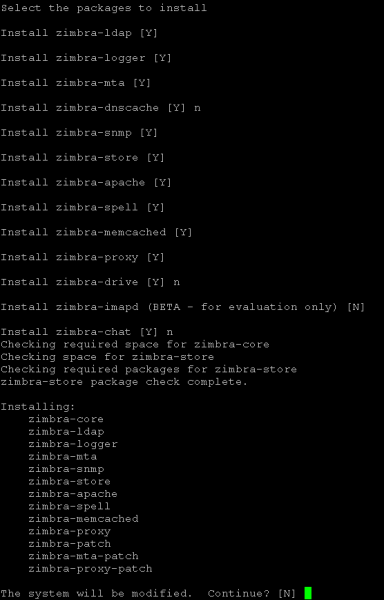
Svara "ja" om det är okej att fortsätta, annars svara "nej" för att få möjligheten att ändra svaren på tidigare ställda frågor.
Efter att ha samtyckt till att fortsätta kommer installationsprogrammet att installera paketen.
4.) Svara på de första konfigurationsfrågorna
4.1) Eftersom vårt exempel visar skillnaden mellan DNS-namnet på e-postservern (A-poster) och namnet på den hanterade e-postdomänen (MX-poster), ger konfigureraren en varning och föreslår att ange namnet på den hanterade e-postdomänen. Vi går med på dess förslag och anger MX-poster-namnet. I vårt exempel ser det ut så här:
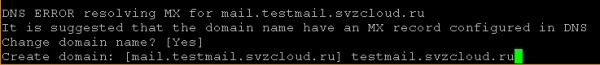
Notera: Det är möjligt att ange en hanterad e-postdomän som skiljer sig från servernamnet även om det finns en motsvarande MX-post för servernamnet.
4.2) Konfigureraren visar huvudmenyn.
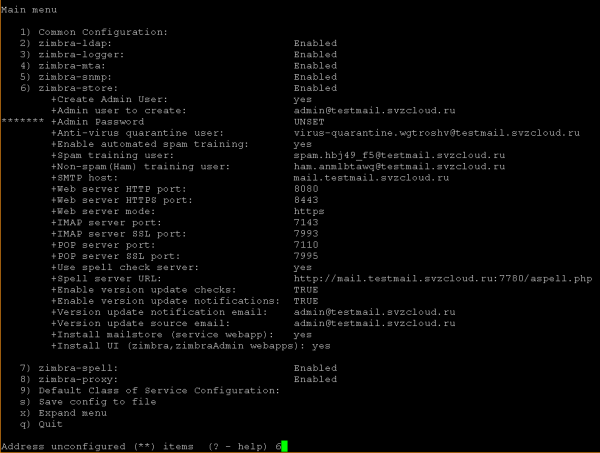
Vi måste ange administratörslösenordet för Zimbra (menyalternativ 6 i vårt exempel), utan vilket installationen inte kan fortsätta, och ändra inställningen för zimbra-proxy (menyalternativ 8 i vårt exempel; denna inställning kan ändras även efter installationen om så önskas).
4.3) Ändring av inställningar för zimbra-store
I konfigurerarens meddelande skriver vi numret för menyalternativet och trycker på Enter. Vi kommer till inställningsmenyn för lagring:
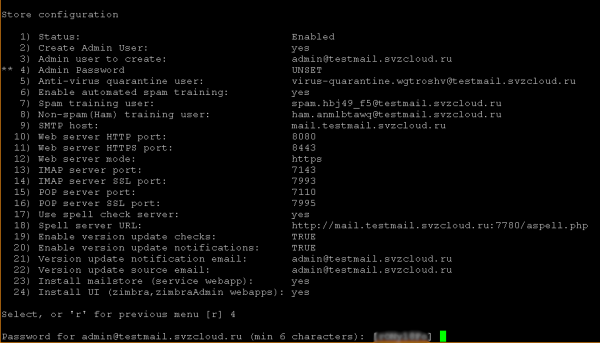
där vi i konfigurerarens meddelande anger numret för menyalternativet Admin Password (i vårt exempel 4), trycker på Enter, varefter konfigureraren erbjuder ett slumpmässigt genererat lösenord, som vi kan godta (komma ihåg det) eller ange vårt eget. I båda fallen måste vi trycka på Enter, varefter markeringen för inmatning av information från användaren tas bort från alternativet ‘Admin Password’:
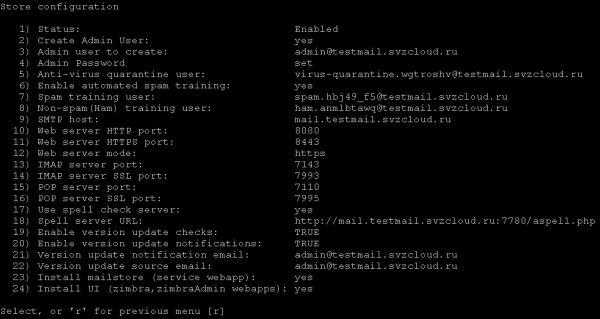
Vi går tillbaka till föregående meny (vi går med på konfigurerarens förslag).
4.4) Ändring av inställningar för zimbra-proxy
På samma sätt som i föregående steg väljer vi numret för ‘zimbra-proxy’ i huvudmenyn och anger det i konfigurerarens meddelande.
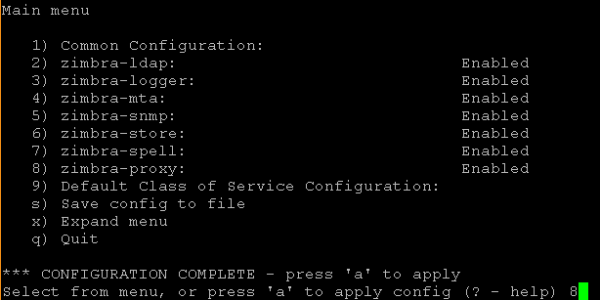
I den öppnade menyn Proxy configuration väljer vi numret för ‘Proxy server mode’ och anger det i konfigurerarens meddelande.
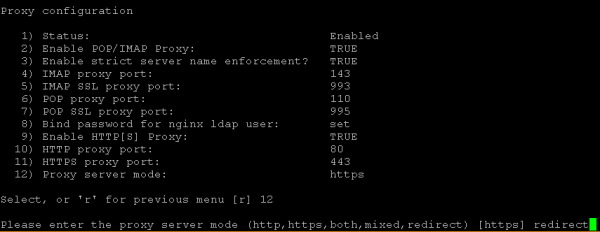
Konfigureraren kommer att föreslå att välja ett av lägena, skriv ‘redirect’ i dess meddelande och tryck på Enter.
Vi går tillbaka till huvudmenyn (vi går med på konfigurerarens förslag).
4.5) Starta konfigurationen
För att starta konfigurationen skriver vi "a" i konfigurationsprompten. Därefter kommer den att fråga om vi vill spara den angivna konfigurationen i en fil (som kan användas för en återinstallation) – vi kan godta standardförslaget, och om vi väljer att spara, kommer den att fråga i vilken fil konfigurationen ska sparas (vi kan också godta standardförslaget eller ange vårt egna filnamn).
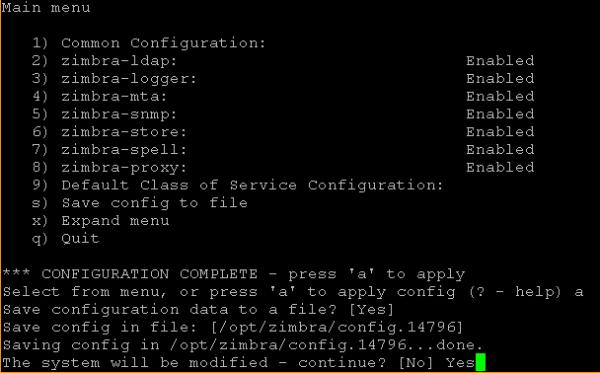
Vid detta steg kan vi fortfarande avbryta och göra ändringar i konfigurationen genom att acceptera standardsvaret på frågan "Systemet kommer att ändras – fortsätta?".
För att påbörja installationen måste vi svara "Ja" på denna fråga, varefter konfiguratorn kommer att tillämpa de tidigare angivna inställningarna under en tid.
4.6) Avsluta installationen av Zimbra
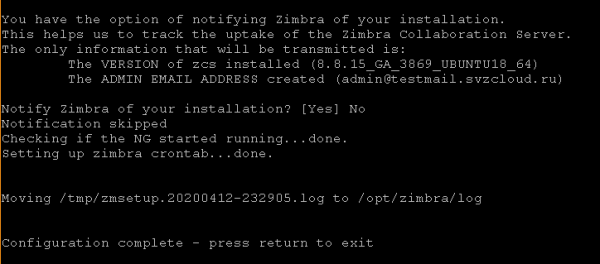
Innan avslutningen kommer installationsprogrammet att fråga om Zimbra ska informeras om den utförda installationen? Vi kan både acceptera standardförslaget och avböja (genom att svara "Nej") meddelandet.
Därefter kommer installationsprogrammet att utföra avslutande åtgärder och visa ett meddelande om att systemkonfigurationen är klar med ett förslag att trycka på valfri tangent för att avsluta installationsprogrammet.
4.3. Installation av Zextras Suite
För mer information om installation av Zextras Suite, se .
Följande steg:
1) Gå till mappen där filerna packades upp i steg 4.1.2 (kan visas med kommandot ls när vi är i mappen ~/zimbra).
I vårt exempel blir det:
cd ~/zimbra/zextras_suite2) Starta installationen av Zextras Suite med kommandot
sudo ./install.sh all3) Svara på installationsprogrammets frågor
Installatörens funktion är liknande den för Zimbra-installatören, med undantag för att det inte finns någon konfigurator. Vi kan svara "y" (motsvarar "ja"), "n" (motsvarar "nej") eller lämna installationsprogrammets förslag oförändrat (det ger alternativ och visar dem i hakparenteser, till exempel, "[Y]" eller "[N]").
För att påbörja installationsprocessen måste vi successivt svara "ja" på följande frågor:
Samtycker du till villkoren i licensavtalet för programvaran?
Vill du att Zextras Suite automatiskt ska ladda ner, installera och uppgradera ZAL-biblioteket?
Därefter kommer ett meddelande att visas med förslaget att trycka på Enter för att fortsätta:
Efter att ha tryckt på Enter börjar installationsprocessen, ibland avbruten av frågor, på vilka vi dock svarar med att acceptera standardförslagen ("ja"), nämligen:
Zextras Suite Core kommer nu att installeras. Fortsätta?
Vill du stoppa Zimbra Web Application (postlåda)?
Zextras Suite Zimlet kommer nu att installeras. Fortsätta?
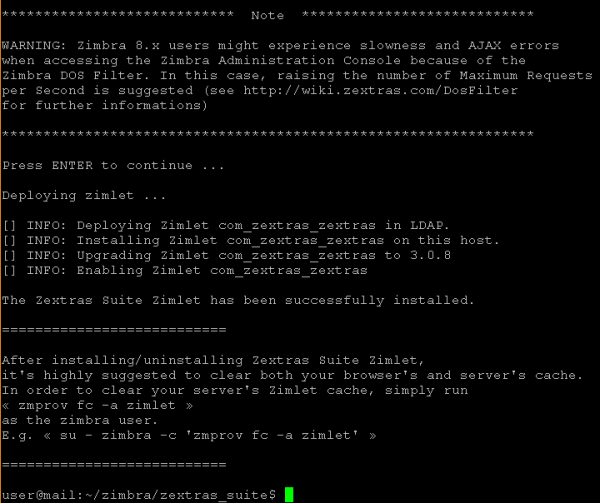
Innan den sista delen av installationen kommer ett meddelande att visas om behovet av att konfigurera DOS-filter med ett förslag att trycka på Enter för att fortsätta. När Enter trycks på börjar den sista delen av installationen, vid slutet visas den slutgiltiga meddelanden och installationsprogrammet avslutas.
4.4. Primär finjustering av inställningar och fastställande av LDAP-konfigurationsparametrar
1) Alla följande åtgärder utförs under användaren zimbra. För detta måste följande kommando utföras
sudo su - zimbra2) Ändra inställningen för DOS-filter med kommandot
zmprov mcf zimbraHttpDosFilterMaxRequestsPerSec 1503) För att installera Zextras Docs behövs information om vissa Zimbra-konfigurationsinställningar. Detta kan göras genom att utföra kommandot:
zmlocalconfig –s | grep ldapI vårt exempel kommer följande information att visas:
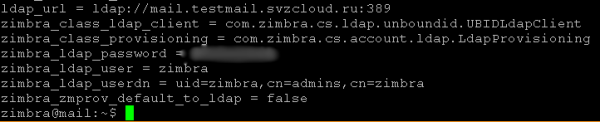
För vidare användning behövs ldap_url, zimbra_ldap_password (och zimbra_ldap_userdn, även om installationsprogrammet för Zextras Docs vanligtvis ger korrekta förutsägelser om LDAP-användarnamnet).
4) Logga ut från användaren zimbra genom att utföra kommandot
logout
5. Förbereda Docs-servern för installation
5.1. Ladda upp den privata SSH-nyckeln till Zimbra-servern och logga in på Docs-servern
Den privata nyckeln för SSH-nyckelparet, vars publika nyckel användes vid steg 2.2 p.2.2 när den virtuella maskinen Docs skapades, måste placeras på Zimbra-servern. Den kan laddas upp till servern via SSH (till exempel via sftp) eller klippas och klistras via urklipp (om möjligheterna hos den använda SSH-klienten och dess körmiljö tillåter detta).
Vi antar att den privata nyckeln placeras i filen ~/.ssh/docs.key och att användaren, som används för att logga in på Zimbra-servern, är dess ägare (om uppladdning/skapande av denna fil genomfördes av denna användare, blev den automatiskt dess ägare).
Kommandot måste utföras en gång:
chmod 600 ~/.ssh/docs.keyFör att logga in på Docs-servern måste följande sekvens av åtgärder utföras:
1) Logga in på Zimbra-servern
2) Kör kommandot
ssh -i ~/.ssh/docs.key user@Där värdet kan hittas i "Yandex.Cloud-konsolen", som det visas i p.2.3.
5.2. Installera uppdateringar
Efter att ha loggat in på Docs-servern, kör kommandona på samma sätt som för Zimbra-servern:
sudo apt update
sudo apt upgrade
(när du kör det sista kommandot, svara "y" på frågan om du är säker på installationen av den föreslagna uppdateringslistan)
Efter installationen av uppdateringar kan du (men det är inte obligatoriskt) köra kommandot:
sudo apt autoremoveOch avsluta steget med kommandot
sudo shutdown –r now5.3. Ytterligare installation av applikationer
Det är nödvändigt att installera en NTP-klient för att synkronisera systemtiden och applikationen screen, på samma sätt som för Zimbra-servern, med följande kommando:
sudo apt install ntp screen(när du kör det sista kommandot, svara "y" på frågan om du är säker på installationen av den medföljande paketlistan)
Du kan även installera ytterligare verktyg för att underlätta för administratören. Till exempel kan Midnight Commander installeras med kommandot:
sudo apt install mc5.4. Ändring av systemkonfigurationen
5.4.1. I filen /etc/cloud/cloud.cfg.d/95-yandex-cloud.cfg, precis som för Zimbra-servern, ändra värdet på parametern manage_etc_hosts från true till false.
Observera: redigeraren för att ändra denna fil måste startas med root-användarens rättigheter, till exempel “sudo vi /etc/cloud/cloud.cfg.d/95-yandex-cloud.cfg” eller, om paketet mc är installerat, kan du använda kommandot «sudo mcedit /etc/cloud/cloud.cfg.d/95-yandex-cloud.cfg»
5.4.2. Redigera /etc/hosts och lägg till den offentliga FQDN för Zimbra-servern, men med den interna IP-adressen som tilldelats av Yandex.Cloud. Om en administratörshanterad intern DNS-server används av virtuella maskiner (t.ex. i produktionsmiljö) och kan lösa den offentliga FQDN för Zimbra-servern till den interna IP-adressen vid en begäran från det interna nätverket (för begärningar från Internet ska FQDN för Zimbra-servern lösas till den offentliga IP-adressen, och TURN-servern ska alltid lösas till den offentliga IP-adressen, även vid begärningar från interna adresser), så krävs denna operation inte.
Till exempel, i vårt fall såg hosts-filen ut så här:
Efter redigering blev den så här:
Observera: redigeraren för att ändra denna fil måste startas med root-användarens rättigheter, till exempel “sudo vi /etc/hosts” eller, om paketet mc är installerat, kan du använda kommandot «sudo mcedit /etc/hosts»
6. Installation av Zextras Docs
6.1. Logga in på Docs-servern
Instruktionerna för inloggning på Docs-servern beskrivs i punkt 5.1.
6.2. Nedladdning av distributionspaketet Zextras Docs
Följande steg:
1) Från sidan där distributionspaketet Zextras Suite laddades ner i punkt 4.1.2. Kopiera URL för Docs-versionen för Ubuntu 18.04 LTS (om den inte redan kopierades).
2) Ladda ner distributionspaketet för Zextras Suite på Zimbra-servern och packa upp det. För detta, i ssh-sessionen på Zimbra-servern, kör kommandona
cd ~
mkdir zimbra
cd zimbra
wget
(i vårt fall körs kommandot "wget »)
tar –zxf(i vårt fall körs kommandot "tar –zxf zextras-docs-ubuntu18.tgz")
6.3. Installation av Zextras Docs
För mer information om installation och konfiguration av Zextras Docs se. .
Följande steg:
1) Navigera till katalogen där filerna packades upp i steg 4.1.1 (kan visas med kommandot ls när du är i katalogen ~/zimbra).
I vårt exempel blir det:
cd ~/zimbra/zextras-docs-installer2) Starta installationen av Zextras Docs med kommandot
sudo ./install.sh3) Svara på installationsprogrammets frågor
För frågor från installatören kan man svara "y" (motsvarar "ja"), "n" (motsvarar "nej") eller lämna förslaget från installatören oförändrat (det föreslår alternativ, synliga i hakparenteser, till exempel, "[Y]" eller "[N]").
Systemet kommer att modifieras, vill du fortsätta? – vi tar standardalternativet ("ja").
Efter detta börjar installationen av beroenden: installatören kommer att visa vilka paket den vill installera och fråga om bekräftelse för deras installation. I alla fall går vi med på standardförslagen.
Till exempel kan den fråga "python2.7 not found. Would you like to install it?», «python-ldap not found. Would you like to install it?och så vidare.
Efter installationen av alla nödvändiga paket frågar installatören om samtycke för installation av Zextras Docs:
Vill du installera Zextras DOCS? – vi tar standardalternativet ("ja").
Efter det pågår installationen av paketen, det vill säga Zextras Docs, och övergång till konfigurationsfrågorna.
4) Vi svarar på konfigurationsfrågorna
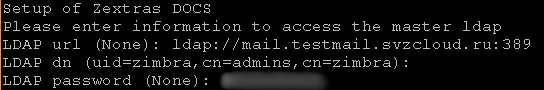
Konfiguratorn begär i tur och ordning konfigurationsparametrar, i svaren anges värdena som erhölls i steg 3 i p.4.4. Primär justering av inställningar och bestämning av LDAP-konfigurationsparametrar.
I vårt exempel ser inställningarna ut så här:
5) Avslutning av installationen av Zextras Docs
Efter att ha besvarat konfigurationsfrågorna avslutar installationsprogrammet den lokala konfigurationen av Docs och registrerar den installerade tjänsten på den huvudserver som Zimbra installerades på tidigare.
För en single-server installation är detta vanligtvis tillräckligt, men i vissa fall (om dokumenten inte öppnas i Docs i webbklienten på fliken Drive) kan det vara nödvändigt att utföra en åtgärd som är obligatorisk för en multi-server installation – i vårt exempel krävs det att utföra kommandon som användaren Zimbra på huvudservern Zimbra. /opt/zimbra/libexec/zmproxyconfgen och zmproxyctl restart.
7. Primär konfiguration av Zimbra och Zextras Suite (utom Team)
7.1. Primär inloggning i administratörskonsolen
Logga in i webbläsaren via URL: https://<FQDN_server_Zimbra>:7071
Om du vill kan du logga in i webbklienten via URL: https://<FQDN_server_Zimbra>
Vid inloggning visar webbläsarna en varning om osäker anslutning på grund av att det inte går att verifiera certifikatet. Du måste svara webbläsaren att du samtycker till att gå till webbplatsen trots denna varning. Detta beror på att en självsignerad X.509-certifikat för TLS-anslutningar används efter installationen, vilket senare kan (vid produktionsanvändning – måste) ersättas med ett kommersiellt certifikat eller något annat certifikat som erkänns av de använda webbläsarna.
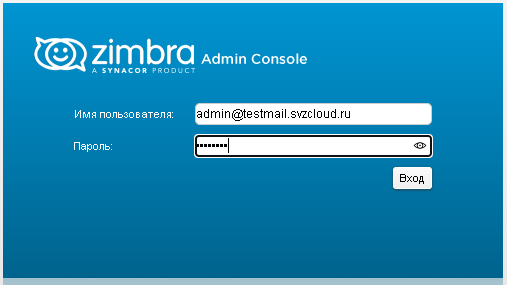
I autentiseringsformuläret anger du användarnamnet i formatet admin@<din hanterade e-postdomän> och lösenordet för Zimbra-administratören som angavs vid installationen av Zimbra-servern i steg 4.3 i p.4.2.
I vårt exempel ser detta ut så här:
Administratörskonsol:
Webbklient:
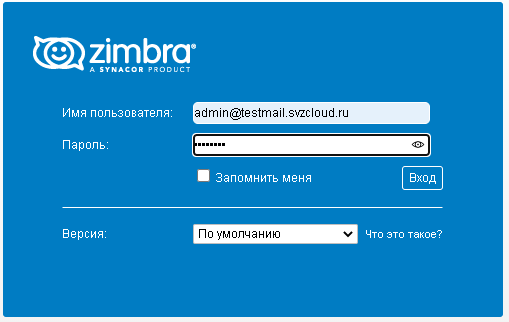
Not 1. Om du inte anger den hanterade e-postdomänen vid inloggning till administratorkonsolen eller webbklienten, kommer användarna att autentiseras mot den e-postdomän som skapades vid installationen av Zimbra-servern. Efter installationen är detta den enda befintliga hanterade e-postdomänen på denna server, men under systemets drift kan fler e-postdomäner läggas till, och då kommer ett explicit angivet domännamn i användarnamnet att vara av betydelse.
Not 2. Vid inloggning till webbklienten kan webbläsaren be om tillstånd att visa meddelanden från webbplatsen. Du måste ge samtycke till att ta emot meddelanden från denna webbplats.
Not 3. När du loggar in på administratorkonsolen kan en avisering visas för administratören om att det finns meddelanden, i allmänhet en påminnelse om att konfigurera Zextras Backup eller om att det är nödvändigt att köpa Zextras-licensen innan den triallicens som är förinställd går ut. Dessa åtgärder kan utföras senare, så de befintliga meddelandena vid inloggningen kan ignoreras och/eller markeras som lästa i Zextras-menyn: Zextras Avisering.
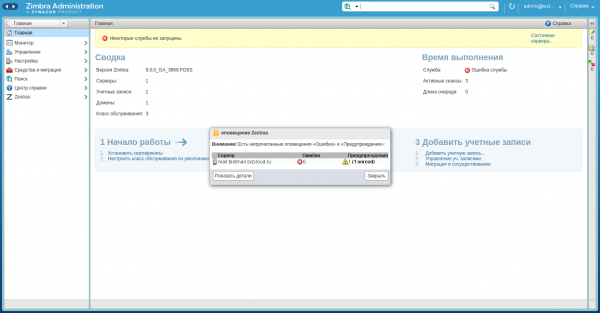
Not 4. Det är särskilt värt att notera att i serverns statusmonitor visas tjänstens status för Docs som "inte tillgänglig" även om Docs fungerar korrekt i webbklienten:
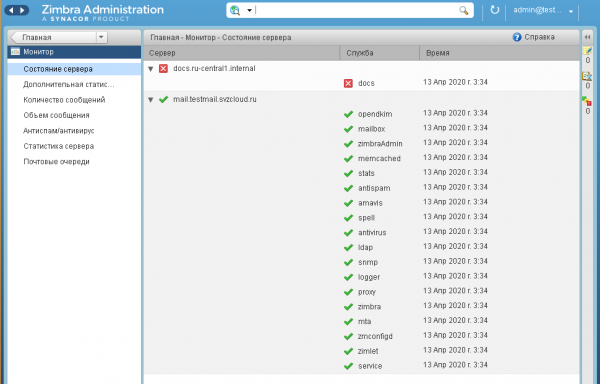
Detta är en egenskap hos testversionen och kan endast åtgärdas efter att en licens har köpts och kontakt med supporten har gjorts.
7.2. Distribuering av Zextras Suite-komponenter
I Zextras: Core-menyn måste du klicka på knappen "Distribuera" för alla zimlets som ska användas.
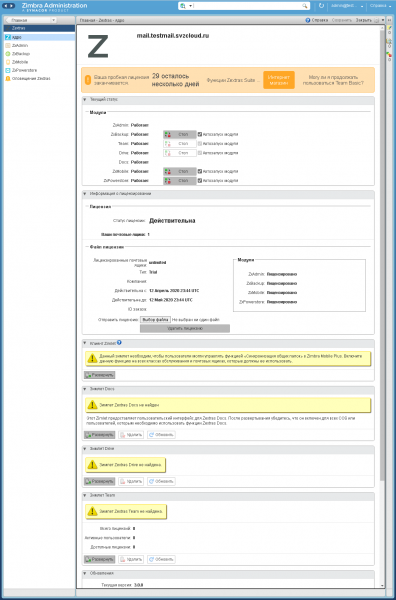
Vid distribution av zimlets visas en dialogruta med resultatet av operationen av följande typ:
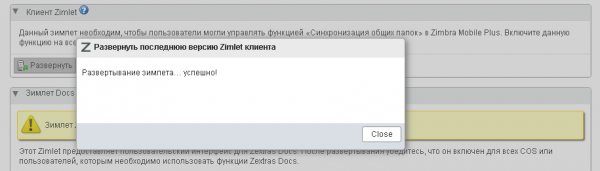
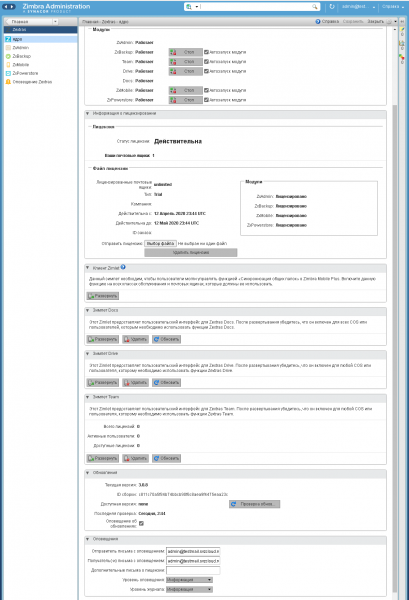
I vårt exempel distribueras alla zimlets av Zextras Suite, varefter Zextras: Core-formuläret kommer att se ut enligt följande:
7.3. Ändra åtkomstinställningar
7.3.1. Ändra globala inställningar
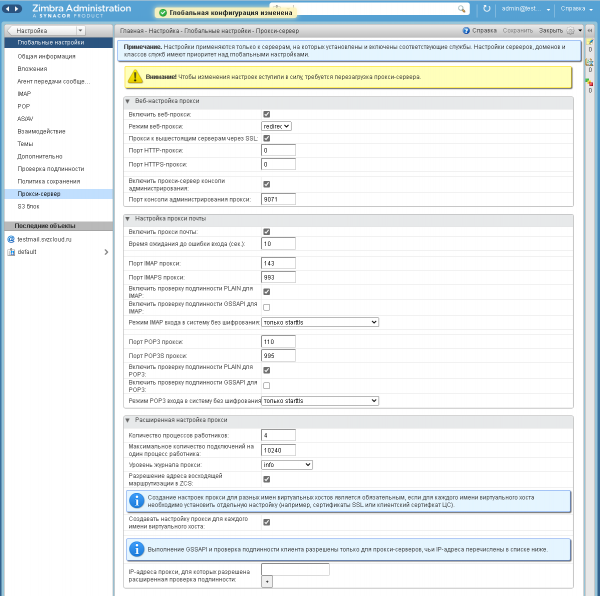
I menyn Inställning: Globala inställningar, under menyn Proxyserver, ändra följande parametrar:
Webbproxy-läge: redirect
Aktivera administrationskonsolens proxyserver: markera rutan.
Efter det klicka på "Spara" uppe till höger i formuläret.
I vårt exempel ser formuläret ut enligt följande efter de gjorda ändringarna:
7.3.2. Ändringar av serverinställningarna för huvud-Zimbra
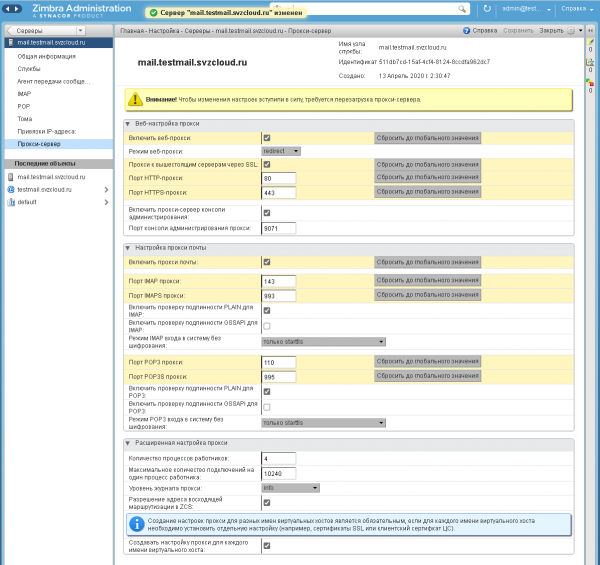
I menyn Inställning: Servrar: , undermenyn Proxyserver, ändra följande inställningar:
Webbproxy-läge: klicka på knappen "Återställ till standardvärde" (värdet ändras inte, eftersom det redan angavs vid installationen). Aktivera proxyservern för administrationskonsolen: kontrollera att kryssrutan är ifylld (standardvärdet bör tillämpas, om det inte har gjorts – kan du klicka på knappen "Återställ till standardvärde" och/eller fylla i manuellt). Efter detta klicka på "Spara" i den övre högra delen av formuläret.
I vårt exempel ser formuläret ut enligt följande efter de gjorda ändringarna:
Obs: (om inloggningen på denna port inte fungerar kan en omstart krävas)
7.4. Ny inloggning till administratörskonsolen
Logga in på administratörskonsolen i webbläsaren via URL: https://:9071
Använd denna URL för inloggning framöver
Obs: för en single-server installation räcker det vanligtvis att göra ändringen som gjordes i föregående steg, men i vissa fall (om serverns sida inte visas vid inloggning med angiven URL) kan det vara nödvändigt att utföra en åtgärd som är obligatorisk för en multi-server installation – i vårt exempel på den huvudsakliga Zimbra-servern måste kommandon köras som användaren Zimbra. /opt/zimbra/libexec/zmproxyconfgen och zmproxyctl restart.
7.5. Redigera standard COS
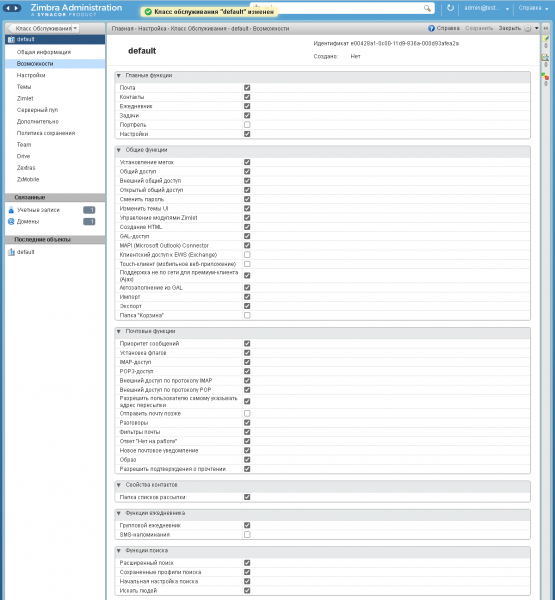
I menyn Inställning: Servicetyp välj COS med namnet "default".
I under menyn "Möjligheter" ta bort kryssrutan för funktionen "Portfolio", efter vilket du klickar på "Spara" i den övre högra delen av formuläret.
I vårt exempel ser formuläret ut så här efter inställning:
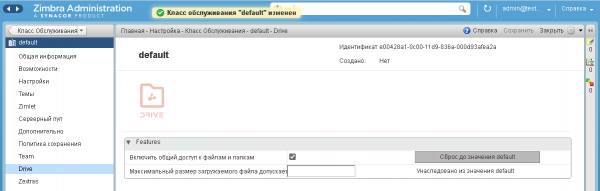
Det rekommenderas också att i under menyn Drive markera kryssrutan för inställningen "Aktivera delning av filer och mappar", efter vilket du klickar på "Spara" i den övre högra delen av formuläret.
I vårt exempel ser formuläret ut så här efter inställning:
I testmiljön kan du i denna klass av tjänst aktivera Team Pro-funktioner, för vilket du i undermenyn Team markerar kryssrutan med samma namn, efter vilket inställningsformuläret kommer att se ut så här:
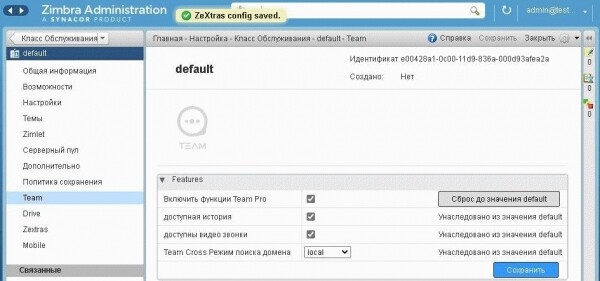
När Team Pro-funktionerna är inaktiverade kommer användare endast att ha tillgång till Team Basic-funktionerna.
Observera att Zextras Team Pro licensieras oberoende av Zextras Suite, vilket gör det möjligt att köpa det för färre e-postlådor än Zextras Suite; funktionerna i Team Basic ingår i licensen för Zextras Suite. Därför kan det vid användning i produktionsmiljöer krävas att du skapar en separat serviceklass för användare av Team Pro, som inkluderar de relevanta funktionerna.
7.6. Inställning av brandväggen
Nödvändig för huvudservern Zimbra:
a) Tillåt åtkomst från Internet till portar ssh, http/https, imap/imaps, pop3/pop3s, smtp (huvudport och ytterligare portar för användning av e-postklienter) och porten för administrationskonsolen.
b) Tillåt alla anslutningar från det interna nätverket (för vilket NAT till Internet aktiverades i steg 1.3 i punkt 1).
För servern Zextras Docs krävs ingen inställning av brandväggen, eftersom den inte har åtkomst från Internet.
För detta måste följande steg utföras:
1) Logga in i textkonsolen för huvudservern Zimbra. Vid inloggning via SSH bör kommandot “screen” köras för att undvika avbrott vid körning av kommandon om anslutningen till servern tillfälligt tappas på grund av inställningar i brandväggen.
2) Kör kommandona
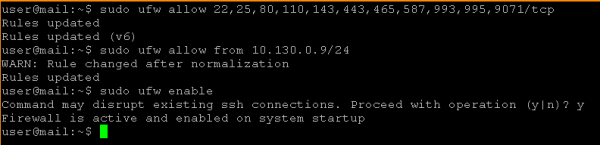
sudo ufw allow 22,25,80,110,143,443,465,587,993,995,9071/tcp
sudo ufw allow from /
sudo ufw enable
I vårt exempel ser detta ut så här:
7.7. Kontroll av åtkomst till webbklienten och administrationskonsolen
För att kontrollera brandväggens funktion kan du gå in i webbläsaren via följande URL
Administrationskonsolen: https://:9071
Webbklient: http:// (det kommer att ske en automatisk omdirigering till https://)
Genom den alternativa URL:en https://:7071 ska administrationskonsolen inte öppnas.
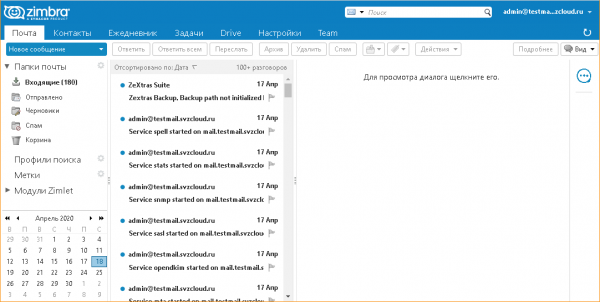
Webbklienten ser i vårt exempel ut som följer:
Observera. Vid inloggning i webbklienten kan webbläsaren begära tillstånd att visa meddelanden från webbplatsen. Du måste ge samtycke till att ta emot meddelanden från denna webbplats.
8. Säkerställ funktion av ljud- och videokonferenser i Zextras Team
8.1. Allmän information
Genomförande av de åtgärder som beskrivs nedan är inte nödvändigt om alla Zextras Team-kunder interagerar med varandra utan att använda NAT (där interaktionen med själva Zimbra-servern kan ske med NAT, d.v.s. det är viktigt att det inte finns någon NAT just mellan kunderna), eller om endast en textbaserad messenger används.
För att säkerställa samverkan mellan kunder i ljud- och videokonferenser:
a) Det är nödvändigt att installera eller använda en befintlig TURN-server.
b) Eftersom TURN-servern vanligtvis också har funktionaliteten hos en STUN-server, rekommenderas det att använda den även i denna kapacitet (som alternativ kan offentliga STUN-servrar användas, men enbart funktionaliteten hos STUN är vanligtvis inte tillräcklig).
I en produktionsmiljö, på grund av potentiellt hög belastning, rekommenderas det att placera TURN-servern på en separat virtuell maskin. För testning och/eller liten belastning kan TURN-servern kombineras med huvudservern Zimbra.
I vårt exempel behandlas installationen av TURN-servern på huvudservern Zimbra. Installationen av TURN på en separat server är liknande, med den skillnaden att stegen som gäller installation och konfiguration av TURN-programvaran utförs på TURN-servern, medan stegen för att konfigurera Zimbra-servern att använda denna server utförs på huvudservern Zimbra.
8.2. Installation av TURN-servern
Logga in på huvudservern Zimbra via SSH och kör kommandot
sudo apt install resiprocate-turn-server8.3. Konfigurering av TURN-servern
Obs. Redigeraren för att ändra alla angivna konfigurationsfiler måste köras med root-användarens rättigheter, till exempel:sudo vi /etc/reTurn/reTurnServer.config” eller, om paketet mc är installerat, kan du använda kommandot «sudo mcedit /etc/reTurn/reTurnServer.config»
Förenklad användarskapelse
För att förenkla skapandet och felsökningen av testanslutningen till TURN-servern kommer vi att inaktivera användningen av hashade lösenord i TURN-serverns användardatabas. I produktion rekommenderas det att använda hashade lösenord; i detta fall behöver hashning av lösenord ske enligt anvisningarna i filerna /etc/reTurn/reTurnServer.config och /etc/reTurn/users.txt.
Följande steg:
1) Redigera filen /etc/reTurn/reTurnServer.config
Ändra värdet på parametern "UserDatabaseHashedPasswords" från "true" till "false".
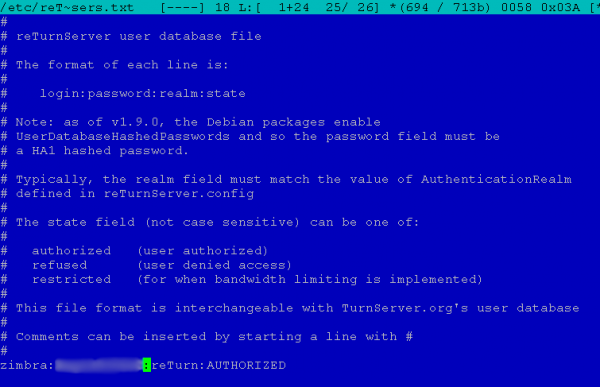
2) Redigera filen /etc/reTurn/users.txt
Ange ett användarnamn, lösenord, realm (valfritt, används inte vid konfiguration av Zimbra) och ställ in kontots status till “AUTHORIZED”.
I vårt exempel hade filen ursprungligen följande utseende:
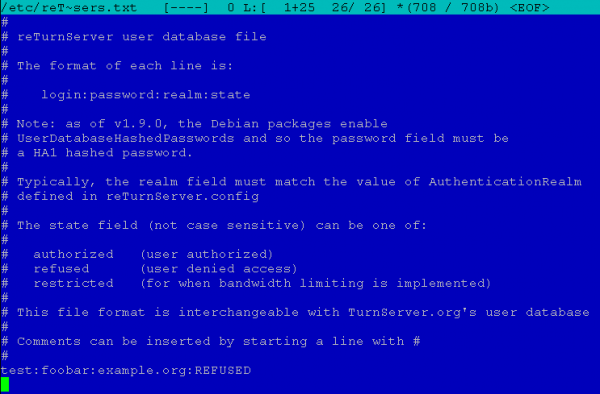
Efter redigering såg den ut så här:
3) Tillämpning av konfigurationen
Kör kommandot
sudo systemctl restart resiprocate-turn-server8.4. Konfigurera brandväggen för TURN-servern
I detta steg ställs ytterligare brandväggsregler in, nödvändiga för att TURN-servern ska fungera. Det är nödvändigt att tillåta åtkomst till huvudporten där servern tar emot förfrågningar, samt till det dynamiska portintervall som servern använder för att organisera medieströmmar.
Portarna anges i filen /etc/reTurn/reTurnServer.config, i vårt fall är det:
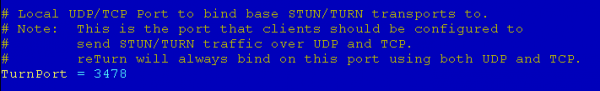
och
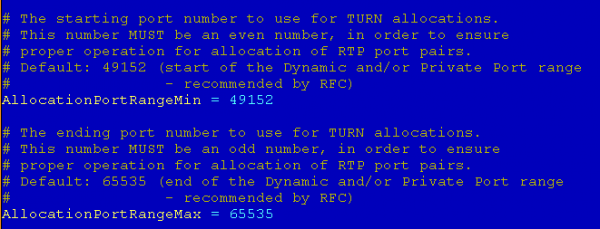
För att ställa in brandväggsreglerna måste följande kommandon köras
sudo ufw allow 3478,49152:65535/udp
sudo ufw allow 3478,49152:65535/tcp
8.5. Konfigurera användningen av TURN-servern i Zimbra
För konfigurationen används FQDN för TURN-servern, skapad i steg 1.2 punkten 1, som bör lösas av DNS-servrarna med samma offentliga IP-adress både för förfrågningar från Internet och för förfrågningar från interna adresser.
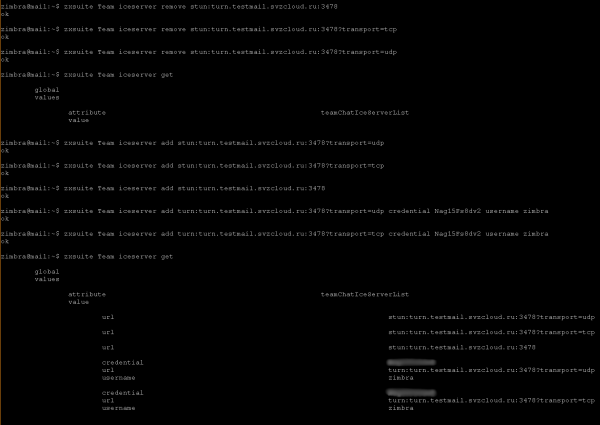
Granska den aktuella anslutningsinställningen "zxsuite team iceServer get" som körs under användaren zimbra.
Mer information om konfigureringen av användningen av TURN-servern finns i avsnittet "Installation av Zextras Team för att använda TURN-servern" i .
För konfigurationen måste följande kommandon köras på Zimbra-servern:
sudo su - zimbra
zxsuite team iceServer add stun::3478?transport=udp
zxsuite team iceServer add turn::3478?transport=udp credential  username
zxsuite team iceServer add stun::3478?transport=tcp
zxsuite team iceServer add turn::3478?transport=tcp credential  username
zxsuite team iceServer add stun::3478
logout
Som och används värdena för användarnamn och lösenord som specificerades i steg 2 punkt 8.3.
I vårt exempel ser detta ut så här:
9. Tillåtelse för e-post att gå igenom med SMTP-protokollet
I enlighet med , blockeras alltid utgående trafik på TCP-port 25 till Internet och till virtuella maskiner i Yandex Compute Cloud när man ansluter via offentlig IP-adress. Detta förhindrar inte att kontrollera mottagningen av e-post för den hanterade e-postdomänen, skickad från en annan e-postserver, men förhindrar att skicka e-post utanför Zimbra-servern.
I dokumentationen angeskrivs att Yandex.Cloud kan öppna TCP-port 25 på begäran till supporten, förutsatt att du följer , och förbehåller sig rätten att åter blockera porten vid överträdelse av reglerna. För att öppna porten måste du kontakta Yandex.Cloud support.
Applikation
Skapa SSH-nycklar i OpenSSH och PuTTY och konvertera nycklar från PuTTY-format till OpenSSH
1. Skapa nyckelpar för SSH
I Windows med PuTTY: kör kommandot puttygen.exe och tryck på knappen “Generate”
I Linux: kör kommandot
ssh-keygen2. Konvertera nycklar från PuTTY-format till OpenSSH
I Windows:
Följande steg:
- Starta programmet puttygen.exe.
- Ladda den privata nyckeln i ppk-format, vilket görs från menyalternativet File → Load private key.
- Ange lösenkoden (passphrase) om det krävs för nyckeln.
- Den offentliga nyckeln i OpenSSH-format visas i puttygen med texten ‘Public key for pasting into OpenSSH authorized_keys file field’
- För att exportera den privata nyckeln till OpenSSH-format, välj i huvudmenyn Conversions → Export OpenSSH key
- Spara den privata nyckeln i en ny fil.
I Linux
1. Installera PuTTY-verktygspaketet:
i Ubuntu:
sudo apt-get install putty-toolsi Debian-baserade distributioner:
apt-get install putty-toolsi RPM-baserade distributioner med yum (CentOS m.fl.):
yum install putty2. För att konvertera den privata nyckeln, kör kommandot:
puttygen -O private-openssh -o3. För att generera en offentlig nyckel (om nödvändigt):
puttygen -O public-openssh -oResultat
Efter installationen enligt rekommendationerna får användaren en konfigurerad e-postserver Zimbra i Yandex.Cloud-infrastrukturen med Zextras-tillägget för företagskommunikation och samarbete kring dokument. Inställningarna är gjorda med vissa begränsningar för testmiljön, men det är enkelt att överföra installationen till produktionsläge och lägga till alternativ för användning av Yandex.Cloud objektlager och andra. För frågor kring implementering och användning av lösningen kontakta Zextras-partnern — eller representanter för .
För alla frågor relaterade till Zextras Suite kan ni kontakta företagets representant "Zextras", Ekaterina Triandafiliidi, via e-post katerina@zextras.com
Källa: habr.com
