

Källa: Acunetix
Red Teaming (angrepp av "röd lag") är en omfattande simulering av verkliga attacker för att bedöma systemen för cybersäkerhet. "Röda lagen" utgör en grupp (specialister som utför penetrationstester på systemet). De kan antingen anställas externt eller vara anställda inom din organisation, men i alla fall är deras roll densamma — att simulera gärningspersonernas handlingssätt och försöka bryta sig in i ditt system.
Tillsammans med "röd lag" finns det även andra lag inom cybersäkerhet. Till exempel arbetar "blå lag" (Blue Team) tillsammans med röd lag, men deras verksamhet syftar till att öka säkerheten för systeminfrastrukturen inifrån. "Lila lag" (Purple Team) fungerar som en länk, som hjälper de två andra lagen att utveckla strategier för attacker och försvarsåtgärder. Ändå är red teaming en av de minst förstådda metoderna för hantering av cybersäkerhet, och många organisationer är fortfarande ovilliga att använda denna praxis.
I denna artikel kommer vi att förklara i detalj vad som ligger bakom begreppet Red Teaming, och hur införandet av metoder för omfattande simulering av verkliga attacker kan bidra till att förbättra säkerheten i din organisation. Syftet med artikeln är att visa hur denna metod kan signifikant öka säkerheten för dina informationssystem.
Red Teaming: översikt
Även om "röda" och "blå" lag idag främst förknippas med informations- och cybersäkerhet, så var dessa begrepp ursprungligen skapade av militären. Faktiskt var det i armén jag först hörde om dessa begrepp. Att arbeta som analytiker inom cybersäkerhet på 1980-talet var i många avseenden mycket annorlunda än idag: tillgången till krypterade datorsystem var mycket mer begränsad än nu.
Annars var min första erfarenhet av krigsspel — modellering, simulering och organisering av interaktion — mycket lik dagens process för omfattande simulering av attacker, som har blivit vanlig inom cybersäkerhet. Precis som nu lades stort fokus på att använda metoder för social ingenjörskonst för att övertyga anställda att ge "fienden" obehörig tillgång till militära system. Därför, även om de tekniska metoderna för att simulera attacker har avancerat betydligt jämfört med 80-talet, är det värt att notera att många av de grundläggande verktygen i den tävlingsinriktade metoden, särskilt teknikerna för social ingenjörskonst, i stor utsträckning är plattformsoberoende.
Det centrala värdet av omfattande simulering av verkliga attacker har också förblivit oförändrat sedan 80-talet. Genom att simulera en attack på sina system blir det lättare att upptäcka sårbarheter och förstå hur de kan utnyttjas. Och även om red teaming tidigare främst användes av "vita hackare" och cybersäkerhetsspecialister för att söka sårbarheter genom penetrationstestning, har denna metod nu fått en bredare användning inom cybersäkerhet och affärer.
Nyckeln till red teaming är förståelsen av att du i verkligheten inte kan få en uppfattning om dina systems säkerhet förrän de har attackerats. Och istället för att utsätta dig för risken av en attack från verkliga illvilliga aktörer är det mycket säkrare att simulera en sådan attack med hjälp av ett "rött team".
Red Teaming: användningsscenarier
Ett enkelt sätt att förstå grunderna i red teaming är att titta på några exempel. Här är två av dem:
- Scenario 1. Tänk dig att en pentest har utförts på en kundservicessida och att testet har gått bra. Det verkar som om allt är i sin ordning. Men senare, som ett resultat av en omfattande attacksimulering, upptäcker det "röda teamet" att även om själva kundservicen är i ordning, kan funktionen för extern chatt inte korrekt identifiera personer, vilket ger möjlighet att lura kundtjänstrepresentanter att ändra e-postadressen i kontot (så att en ny person, angriparen, kan få tillgång).
- Scenario 2. Vid genomförandet av en pentest upptäcktes det att alla verktyg för VPN- och fjärråtkomstkontroll var skyddade. Men sedan gick representanten för "den röda gruppen" obehindrat förbi registreringsdisken och tog med sig en bärbar dator från en av de anställda.
I båda ovan nämnda fallen kontrollerar "den röda gruppen" inte bara tillförlitligheten för varje system separat, utan även hela systemet som helhet för eventuella svagheter.
Vem har nytta av en omfattande angreppssimulation?
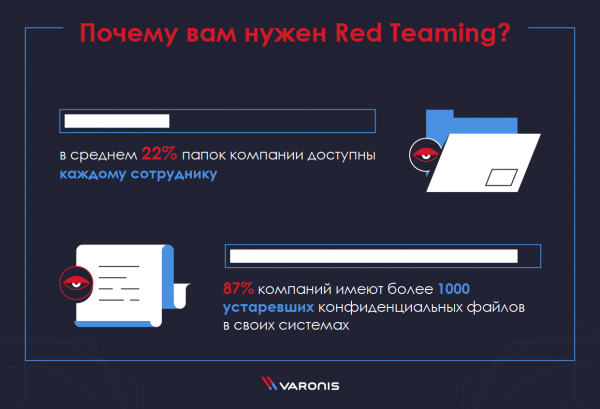
Kort sagt kan nästan vilket företag som helst dra nytta av red teaming. Som visas , så befinner sig en skrämmande stor mängd organisationer i en falsk känsla av att de har fullständig kontroll över sina uppgifter. Vi har exempelvis funnit att i genomsnitt 22% av företagets mappar är tillgängliga för varje anställd, och att 87% av företagen har mer än 1000 föråldrade konfidentiella filer i sina system.
Om ditt företag inte är inom tekniksektorn kan det verka som om red teaming inte skulle ge dig mycket. Men så är inte fallet. Cybersäkerhet handlar inte bara om att skydda konfidentiell information.
Angripare försöker i lika stor utsträckning att få tag på teknik oavsett vilket verksamhetsområde företaget tillhör. Till exempel kan de sträva efter att få tillgång till ditt nätverk för att dölja sina aktiviteter för att ta över ett annat system eller nätverk någon annanstans i världen. I denna typ av attack har angriparna inte behov av dina data. De vill infektera just dina datorer med skadlig programvara för att på så sätt omvandla ditt system till en botnet.
För små företag kan det vara svårt att hitta resurser för att genomföra red teaming. I detta fall kan det vara vettigt att anlita en extern leverantör för att utföra denna process.
Red Teaming: Rekommendationer
Den optimala tiden för att genomföra red teaming och dess frekvens beror på vilken sektor du arbetar i och hur utvecklade dina cybersäkerhetsåtgärder är.
Specifikt bör sådana åtgärder som tillgångsanalys och sårbarhetsanalys automatiseras. Din organisation bör även kombinera automatiserade teknologier med mänsklig kontroll, och regelbundet genomföra omfattande penetrationstester.
Efter att ha avslutat flera affärscykler av penetrationstestning och sårbarhetssökning kan du börja med en omfattande simulering av en verklig attack. Vid detta stadium kan red teaming ge dig påtagliga fördelar. Försök dock att genomföra detta innan du har etablerat grunderna för cybersäkerhet, så kommer resultatet att vara begränsat.
Ett team av "vita hackare" kan troligen så snabbt och enkelt sätta en ointaglig system under hot, att du får för lite information för att vidta ytterligare åtgärder. För att uppnå verklig effekt måste informationen som erhållits från "röda teamet" jämföras med tidigare penetrationstester och sårbarhetsutvärderingar.
Vad är penetrationstestning?
En omfattande simulering av en verklig attack (Red Teaming) förväxlas ofta med , men dessa två metoder skiljer sig något åt. Mer exakt är penetrationstestning bara en av metoderna inom red teaming.
Rollen för pentestare Arbetet för pentestare är indelat i fyra grundläggande steg: planering, informationsupptäckte, attack och rapportering. Som du ser gör pentestare mer än bara leta efter sårbarheter i programvaran. De försöker sätta sig in i hackarnas perspektiv, och när de har trängt in i ditt system börjar deras verkliga arbete.
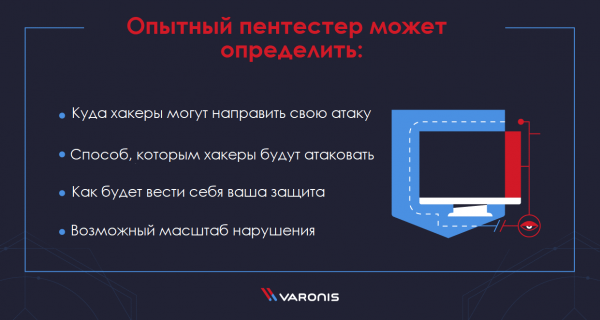
De upptäcker sårbarheter och genomför sedan nya attacker baserat på den information de får, medan de rör sig genom mapphierarkin. Därför skiljer sig specialister som genomför penetrationstester från dem som enbart anlitas för att upptäcka sårbarheter, med hjälp av portscanning- eller virusdetekteringsprogram. En erfaren pentestare kan avgöra:
- vart hackare kan rikta sin attack;
- hur hackare kommer att attackera;
- hur din försvar kommer att reagera;
- den potentiella omfattningen av intrånget.
Penetration testing syftar till att identifiera brister på applikations- och nätverksnivå, samt möjligheter att övervinna fysiska säkerhetsbarriärer. Även om automatiserad testning kan avtäcka vissa cyber säkerhetsproblem, tar manuella penetrationstester dessutom hänsyn till företagets sårbarhet gentemot attacker.
Red Teaming vs. penetrationstestning
Utan tvekan är penetrationstestning viktigt, men det är bara en del av en rad åtgärder som vidtas vid red teaming. "Red team"-aktiviteter har mycket bredare mål än penetrationstestare, som ofta enbart strävar efter att få tillgång till nätverket. Red teaming involverar ofta fler personer, resurser och tid, eftersom specialister i "red team" gräver djupt för att helt förstå den verkliga risknivån och sårbarheterna i teknologier samt mänskliga och fysiska tillgångar i organisationen.
Dessutom finns det andra skillnader. Red teaming används vanligtvis av organisationer med mer mogna och utvecklade åtgärder för cybersäkerhet (även om det inte alltid är så i praktiken).
Det handlar oftast om företag som redan har genomfört penetrationstestning och åtgärdat de flesta identifierade sårbarheterna, och nu söker någon som kan försöka få tillgång till konfidentiell information eller bryta igenom skyddet på vilket sätt som helst.
Det är därför red teaming förlitar sig på ett team av säkerhetsexperter som fokuserar på ett specifikt mål. De riktar in sig på interna sårbarheter och använder både elektroniska och fysiska metoder för social ingenjörskonst mot organisationens anställda. Till skillnad från penetrationstestare är "red team" inte i brådskande under sina attacker och vill undvika upptäckte, precis som en verklig cyberbrottsling skulle göra.
Fördelar med Red Teaming
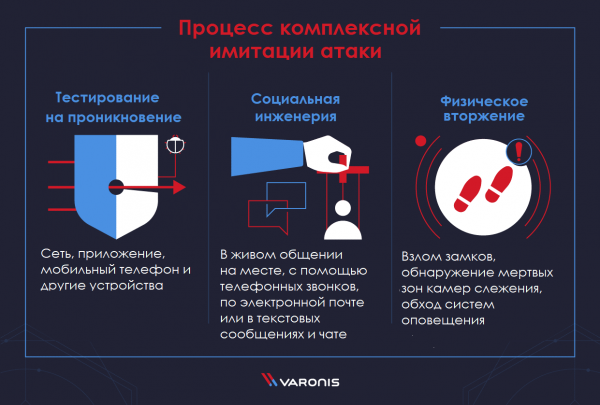
I komplexa simuleringar av verkliga attacker finns det många fördelar, men den mest avgörande är att denna metod ger en heltäckande bild av organisationens cybersäkerhetsnivå. En typisk process för komplex simulering av attacker kommer att inkludera penetrationstestning (nätverk, applikation, mobiltelefon och andra enheter), social ingenjörskonst (i personlig kommunikation på plats, via telefonsamtal, e-post eller sms och chatt) samt fysisk intrång (låsuppbrytning, upptäckta dödzoner för övervakningskameror, kringgå säkerhetssystem). Om det finns sårbarheter i något av dessa aspekter av ditt system kommer de att upptäckas.
Så snart sårbarheterna har upptäckts kan de åtgärdas. En effektiv simuleringsprocedur för attacker slutar inte efter att sårbarheterna har upptäckts. Efter att säkerhetsbrister noggrant har identifierats kommer du att vilja arbeta med att åtgärda dem och genomföra omtestning. Faktum är att det verkliga arbetet vanligtvis börjar efter 'red team'-infiltrationen, där du genomför en forensisk analys av attacken och försöker åtgärda de identifierade sårbarheterna.
Förutom dessa två huvudfördelar erbjuder red teaming dessutom en rad andra fördelar. Så, 'red team' kan:
- identifiera risker och sårbarheter för attacker i nyckelinformationsaktiveringar för verksamheten;
- simulera metoder, taktik och procedurer från verkliga angripare i en miljö med begränsad och kontrollerad risk;
- utvärdera din organisations förmåga att upptäcka, reagera på och förebygga komplexa målinriktade hot;
- uppmuntra nära samarbete med säkerhetsavdelningar och 'blue teams' för att säkerställa en betydande minskning av konsekvenserna och genomföra omfattande praktiska workshops för att adressera de upptäckta sårbarheterna.
Hur fungerar red teaming?
Ett utmärkt sätt att förstå hur red teaming fungerar är att se på hur det normalt genomförs. Den typiska processen för komplex simulering av attacker består av flera steg:
- Organisationen kommer överens med 'red team' (interna eller externa) om målet för den genomförda attacken. Till exempel kan ett sådant mål vara att extrahera konfidentiell information från en specifik server.
- Därefter utför "det röda laget" målrekognosering. Resultatet blir en karta över målens system, inklusive nätverkstjänster, webbapplikationer och interna portaler för anställda.
- Efter detta letar man efter sårbarheter i målssystemet, vilka vanligtvis utnyttjas genom phishing eller XSS-attacker.
- Så snart åtkomsttoken har erhållits, använder "det röda laget" dem för att utforska ytterligare sårbarheter.
- Vid upptäckten av andra sårbarheter kommer "det röda laget" att sträva efter att höja sin åtkomstnivå till den nödvändiga nivån för att nå målet.
- När åtkomst till måldata eller tillgång har erhållits, anses attacken vara genomförd.
I själva verket kommer en erfaren specialist från "det röda laget" att använda en mängd olika metoder för att genomföra varje steg som nämns. Den viktigaste insikten från exemplet ovan är dock att små sårbarheter i enskilda system kan leda till katastrofala systemfel om de kombineras i en kedja.
Vad bör beaktas när man kontaktar "det röda laget"?
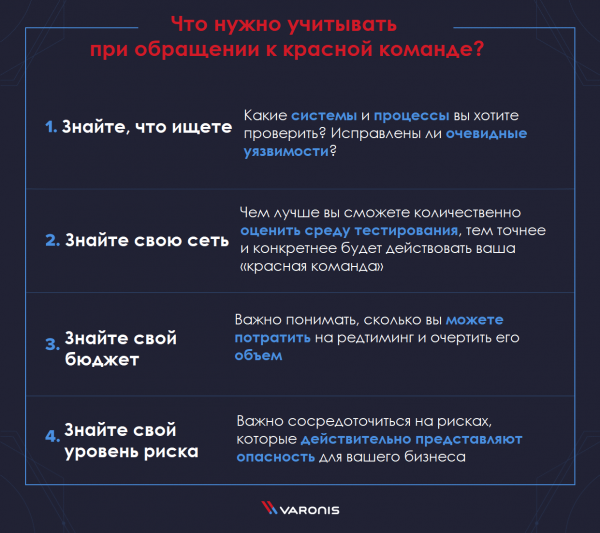
För att få ut det mesta av red teaming är det viktigt att förbereda sig noggrant. Systemen och processerna som används av varje organisation är olika, och en högkvalitativ red teaming nås när den fokuserar på att hitta sårbarheter specifikt i dina system. Av denna anledning är det viktigt att ta hänsyn till flera faktorer:
Vet vad du letar efter
Först och främst är det viktigt att förstå vilka system och processer du vill testa. Kanske vet du att du vill testa en webbapplikation, men du förstår inte riktigt vad det innebär och vilka andra system som är integrerade med dina webbapplikationer. Därför är det viktigt att du har god kunskap om dina egna system och åtgärdar alla uppenbara sårbarheter innan du påbörjar en omfattande simulering av en verklig attack.
Känn ditt nätverk
Detta relaterar till den föregående rekommendationen, men handlar mer om de tekniska specifikationerna för ditt nätverk. Ju bättre du kan kvantifiera testmiljön, desto mer exakt och specifik kommer ditt "röda lag" att agera.
Känn din budget
Red teaming kan utföras på olika nivåer, men att simulera ett fullständigt spektrum av attacker på ditt nätverk, inklusive social ingenjörskonst och fysiskt intrång, kan bli en kostsam affär. Av den anledningen är det viktigt att förstå hur mycket du kan investera i en sådan granskning och därmed definiera dess omfattning.
Känn din risknivå
Vissa organisationer kan tolerera en ganska hög risknivå inom ramen för sina standard affärsprocedurer. Andra måste däremot begränsa sin risknivå i mycket högre grad, särskilt om företaget verkar inom en starkt reglerad bransch. Därför är det viktigt att fokusera på de risker som verkligen utgör ett hot mot din verksamhet vid genomförandet av red teaming.
Red Teaming: verktyg och taktiker
När det genomförs korrekt kommer "den röda teamet" att genomföra en storskalig attack på dina nätverk med hjälp av alla verktyg och metoder som används av hackare. Detta inkluderar bland annat:
- Penetrationstest av applikationer — syftar till att identifiera brister på applikationsnivå, såsom cross-site request forgery, datainmatningsfel, svag sessionhantering och mycket mer.
- Penetrationstest av nätverk — syftar till att identifiera brister på nätverks- och systemsnivå, inklusive felaktiga konfigurationer, sårbarheter i trådlösa nätverk, obehöriga tjänster och mycket mer.
- Fysiskt penetrationstest — bedömning av effektiviteten samt styrkor och svagheter hos fysiska säkerhetskontroller i verklig miljö.
- Social ingenjörskonst — syftar till att utnyttja människors svagheter och mänsklig natur, samt att kontrollera människors mottaglighet för bedrägeri, övertygelse och manipulation genom e-postfiske, telefonsamtal och textmeddelanden, samt fysisk kontakt på plats.
Allt ovanstående utgör komponenter i red teaming. Det är en storskalig, flernivåattackmodell som syftar till att fastställa hur väl dina människor, nätverk, applikationer och fysiska säkerhetskontroller kan stå emot en verklig angripares attack.
Kontinuerlig utveckling av metoder för Red Teaming
Natur av komplex simulering av verkliga attacker, där "röda team" försöker hitta nya sårbarheter i säkerhetssystemet och "blå team" försöker åtgärda dem, leder till en ständigt utveckling av metoder för sådana kontroller. Av denna anledning är det svårt att skapa en aktuell lista över moderna red teaming-tekniker, eftersom de snabbt blir föråldrade.
Därför kommer de flesta specialister som genomför red teaming att spendera åtminstone en del av sin tid på att studera nya sårbarheter och metoder för utnyttjande, genom att använda många resurser som communityt av "röda team" tillhandahåller. Här är de mest populära av dessa samhällen:
- — är en prenumerationstjänst som erbjuder onlinevideokurser, huvudsakligen inriktade på penetrationstestning, samt kurser om operativsystemens forensik, social ingenjörskonst och assemblerprogrammering för informationsskydd.
- — "operatör för offensiv cybersäkerhet", som regelbundet bloggar om metoder för komplex simulering av verkliga attacker och är en bra källa för nya tillvägagångssätt.
- Twitter är också en bra källa om du söker aktuell information om red teaming. Du kan hitta den genom hashtags och .
- — en annan erfaren red teaming-specialist som ger ut ett nyhetsbrev och , leder och skriver mycket om moderna trender inom "röda team". Bland hans senaste artiklar finns: och .
- — är ett nyhetsbrev om webb säkerhet, sponsrat av PortSwigger Web Security. Detta är en bra resurs för att lära sig om forskning och nyheter inom red teaming — hackningar, dataintrång, exploits, sårbarheter i webbapplikationer och nya säkerhetstekniker.
- — "white hat" och penetrationstester, han kommer regelbundet att belysa nya taktik från "röda team" i sin .
- MWR labs — en bra, om än extremt teknisk, källa till nyheter om red teaming. De publicerar användbar information för röda team. , och deras innehåller tips för att lösa problem som säkerhetstestare stöter på.
- — en advokat och "white hat"-hackare. I hans Twitter-flöde finns metoder som är användbara för "red teams", som att skriva SQL-injektioner och förfalska OAuth-token.
- (ATT & CK) — är en noggrant sammanställd kunskapsbas om angripares beteende. Den spårar faserna i angripares livscykel och plattformarna de riktar in sig på.
- — är en guide för hackare som, även om den är ganska gammal, täcker många grundläggande metoder som fortfarande ligger till grund för omfattande simuleringar av verkliga attacker. Författaren Peter Kim har också en , där han erbjuder hackartips och annan information.
- SANS Institute — en annan stor leverantör av utbildningsmaterial inom cybersäkerhet. Deras , som är inriktad på digital forensik och incidenthantering, innehåller de senaste nyheterna om SANS-kurser och experttips.
- Några av de mest intressanta nyheterna om red teaming har publicerats i . Där finns artiklar inriktade på teknik, såsom jämförelsen mellan Red Teaming och penetrationstestning, samt analytiska artiklar som "Manifesto for Red Team Specialists".
- Slutligen är Awesome Red Teaming en gemenskap på GitHub som erbjuder över resurser som är dedikerade till Red Teaming. Den täcker praktiskt taget alla tekniska aspekter av "red team"-verksamhet, från att få initial tillgång, utföra skadlig aktivitet till att samla in och extrahera data.
"Blue team" — vad är det?
Med så många "färgade" team kan det vara svårt att avgöra vilken typ som behövs i din organisation.
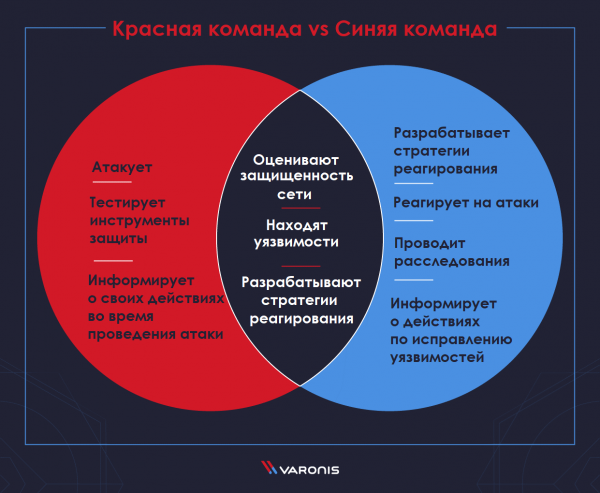
Ett alternativ till "den röda gruppen", eller snarare en annan typ av grupp som kan användas tillsammans med "den röda gruppen", är "den blå gruppen". "Den blå gruppen" bedömer också nätverkets säkerhet och identifierar eventuella möjliga sårbarheter i infrastrukturen. Men den har ett annat syfte. Lag av denna typ behövs för att hitta sätt att skydda, ändra och omorganisera skyddsmekanismerna för att göra incidentresponsen mycket mer effektiv.
Precis som "den röda gruppen" måste den blå behärska samma kunskaper om angripares taktik, tekniker och procedurer för att skapa strategier för respons. Men "den blå gruppens" uppgifter begränsas inte bara till att skydda mot attacker. Den deltar också i att stärka hela säkerhetsinfrastrukturen genom att använda till exempel ett intrångsdetekteringssystem (IDS) som tillhandahåller kontinuerlig analys av ovanlig och misstänksam aktivitet.
Här är några av de steg som "den blå gruppen" utför:
- säkerhetsrevision, särskilt DNS-revision;
- analys av loggar och minne;
- analys av nätverksdata paket;
- analys av riskdata;
- analys av digitala fotspår;
- omvänd utveckling;
- DDoS-testning;
- utveckling av riskhanteringsscenarier.
Skillnader mellan den röda och den blå gruppen
En vanlig fråga för många organisationer är vilken grupp de bör använda — den röda eller den blå. Denna fråga åtföljs ofta av vänskaplig motvilja mellan personer som arbetar "på olika sidor av barrikaden". I verkligheten har ingen grupp någon mening utan den andra. Så det rätta svaret på denna fråga är att båda grupperna är viktiga.
"Den röda gruppen" attackerar och används för att kontrollera "den blå gruppens" beredskap för att försvara sig. Ibland kan "den röda gruppen" hitta sårbarheter som "den blå gruppen" helt har missat, och i så fall måste "den röda gruppen" visa hur dessa sårbarheter kan åtgärdas.
För båda grupperna är det livsviktigt att arbeta tillsammans mot cyberbrottslingar för att stärka informationssäkerheten.
Därför är det meningslöst att välja bara ena sidan eller investera enbart i en typ av team. Det är viktigt att komma ihåg att målet för båda sidor är att förebygga cyberbrott.
Med andra ord behöver företagen etablera samarbete mellan båda teamen för att säkerställa en omfattande revision — med loggar över alla genomförda attacker och kontroller, samt dokumentation av upptäckta anomali.
"Det röda teamet" tillhandahåller information om de operationer de utfört under attacksimuleringsfasen, medan det blå teamet ger information om de åtgärder de vidtagit för att täppa till luckorna och åtgärda funna sårbarheter.
Vikten av båda teamen kan inte underskattas. Utan deras kontinuerliga säkerhetsrevisioner, penetrationstester och förbättringar av infrastrukturen skulle företagen vara o medvetna om sitt eget säkerhetstillstånd. I alla fall tills en dataläcka inträffar och det blir smärtsamt uppenbart att säkerhetsåtgärderna var otillräckliga.
Vad är "det lila teamet"?
"Det lila teamet" uppstod ur försöken att förena det röda och det blå teamet. "Det lila teamet" är snarare en konceptuell idé än en separat typ av team. Det kan ses som en kombination av det röda och det blå teamet. Det engagerar båda teamen och hjälper dem att arbeta tillsammans.
"Det lila teamet" kan hjälpa säkerhetstjänster att öka effektiviteten i upptäckten av sårbarheter, hotidentifieringen och nätverksövervakning genom noggrant modellering av gemensamma hotcenarier och genom att hjälpa till att skapa nya metoder för att upptäcka och förebygga hot.
Vissa organisationer engagerar "det lila teamet" för enstaka målinriktade aktiviteter, där tydliga säkerhetsmål, tidslinjer och nyckelresultat definieras. Detta inkluderar att erkänna brister i angrepp och skydd samt att identifiera framtida krav på utbildning och teknik.
En alternativ metod som nu vinner mark är att se "det lila teamet" som en konceptuell modell som fungerar i hela organisationen och främjar skapandet av en kultur av cybersäkerhet och dess ständiga förbättring.
Slutsats
Red Teaming, eller komplex simulering av attacker, är en kraftfull metod för att testa säkerhetsbrister i en organisations säkerhetssystem, men det bör användas med försiktighet. Specifikt krävs det att ni har tillräckligt , annars kanske det inte lever upp till de förväntningar som satts.
Red Teaming kan avslöja sårbarheter i ert system som ni kanske inte ens har föreställt er, och hjälpa er att åtgärda dem. Genom att tillämpa en tävlingsinriktad approach mellan de blå och röda teamen kan ni simulera handlingarna hos en verklig hacker, om denne skulle vilja stjäla era data eller skada era tillgångar.
Källa: habr.com
