

1. Inledning
Företag som inte hade organiserat system för distansåtkomst installerade dem akut för några månader sedan. Inte alla administratörer var beredda på denna "hetta", vilket ledde till brister i säkerheten: felaktig konfiguration av tjänster eller till och med installation av föråldrade versioner av programvara med tidigare kända sårbarheter. Vissa av dessa brister har redan kommit tillbaka som en boomerang, andra hade mer tur, men slutsatser bör definitivt dras av alla. Lojaliteten till distansarbete har ökat kraftigt, och allt fler företag accepterar distansarbete som en permanent format.
Det finns många alternativ för att säkerställa distansåtkomst: olika VPN, RDS och VNC, TeamViewer och andra. Administratörer har mycket att välja mellan, baserat på den specifika strukturen av det företagsnätverket och enheterna i det. De mest populära förblir VPN-lösningar, men många små företag väljer RDS (Remote Desktop Services) eftersom de är enklare och snabbare att implementera.
I denna artikel kommer vi att prata mer om säkerheten för RDS. Vi gör en kort översikt över kända sårbarheter samt går igenom flera scenarier för hur attacker på nätverksinfrastrukturen, baserad på Active Directory, kan börja. Vi hoppas att vår artikel hjälper någon att lära sig av sina misstag och öka säkerheten.
2. Nya sårbarheter i RDS/RDP
All programvara innehåller fel och sårbarheter som utnyttjas av angripare, och RDS är inget undantag. På senare tid har Microsoft ofta rapporterat om nya sårbarheter, och vi har beslutat att göra en kort översikt över dem:
Denna sårbarhet äventyrar användare som ansluter till en komprometterad server. En angripare kan få kontroll över användarens enhet eller etablera sig i systemet för att få permanent distansåtkomst.
- / /
Denna grupp av sårbarheter möjliggör för en obehörig angripare att fjärrköra godtycklig kod på en server med RDS genom ett särskilt utformat anrop. De kan också användas för att skapa maskar — skadlig programvara som infekterar angränsande enheter i nätverket på egen hand. På så sätt kan dessa sårbarheter äventyra hela företagets nätverk, och endast tidsenliga uppdateringar kan skydda mot dem.
Program för fjärråtkomst har fått ökad uppmärksamhet från både forskare och angripare, så snart kan vi kanske höra om nya liknande sårbarheter.
Den goda nyheten är att offentliga exploits inte är tillgängliga för alla sårbarheter. Den dåliga är att en angripare med kompetens lätt kan skriva en exploit för en sårbarhet baserat på en beskrivning, eller använda tekniker som Patch Diffing (som våra kollegor skrev om i ). Därför rekommenderar vi att regelbundet uppdatera programvaran och hålla utkik efter nya meddelanden om upptäckta sårbarheter.
3. Angrepp
Vi går vidare till den andra delen av artikeln, där vi visar hur angrepp på nätverksinfrastruktur som byggs på Active Directory inleds.
De beskrevna metoderna är tillämpliga för följande angriparmodell: en angripare som har ett användarkonto och tillgång till Remote Desktop Gateway – en terminalserver (den är ofta tillgänglig, till exempel från externa nätverk). Genom att använda dessa metoder kan angriparen fortsätta attacken mot infrastrukturen och befästa sin närvaro i nätverket.
Nätverkskonfigurationen kan variera i varje enskilt fall, men de beskrevna teknikerna är ganska universella.
Exempel på att ta sig ur en begränsad miljö och öka privilegier
Vid tillgång till Remote Desktop Gateway kommer angriparen troligtvis att möta en viss begränsad miljö. Vid anslutning till terminalservern startas en applikation: ett fönster för anslutning via Remote Desktop-protokollet för interna resurser, en filhanterare, kontorsprogram eller annan programvara.
Målet för angriparen är att få tillgång till kommandokörning, det vill säga att kunna köra cmd eller powershell. Detta kan underlättas av några klassiska tekniker för att fly från "sandboxen" i Windows. Låt oss titta på dem härnäst.
Alternativ 1. Angriparen har tillgång till Remote Desktop-anslutningsfönstret inom Remote Desktop Gateway:
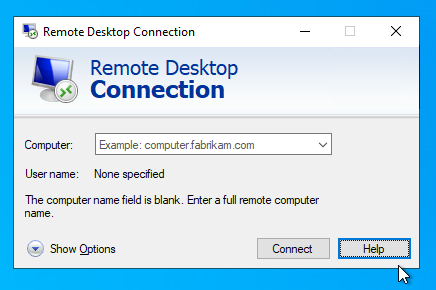
Menyn "Visa alternativ" öppnas. Alternativ för manipulation av anslutningskonfigurationsfiler visas:
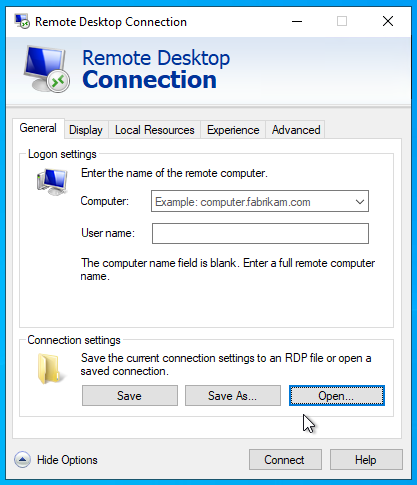
Från detta fönster kan man enkelt komma åt filhanteraren genom att trycka på någon av knapparna "Öppna" eller "Spara":
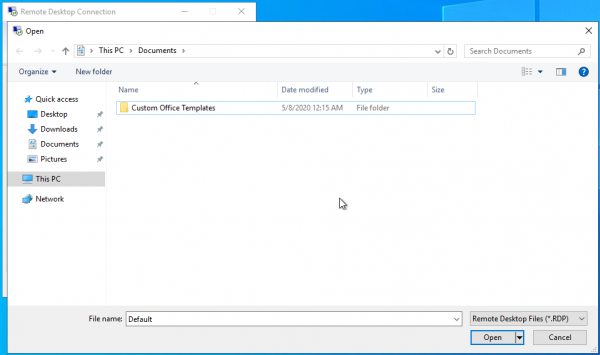
Filutforskaren öppnas. Dess "adressfält" möjliggör körning av tillåtna exekverbara filer samt visning av filsystemet. Detta kan vara användbart för en angripare i en situation där systemdiskar är dolda och direkt åtkomst till dem är omöjlig:
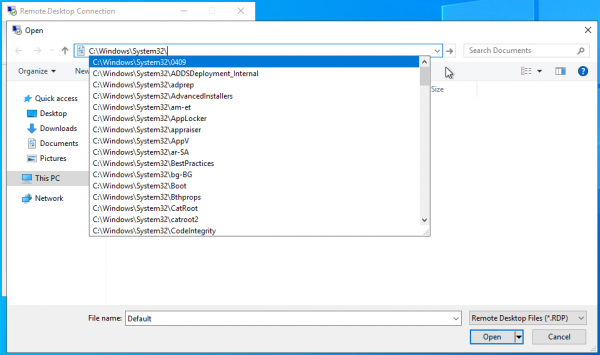
→
Ett liknande scenario kan återges, exempelvis genom att använda Excel från Microsoft Office-paketet som fjärrprogram.
→
Dessutom bör vi inte glömma makron som används i detta kontorspaket. Våra kollegor har granskat säkerhetsproblemen med makron i denna .
Alternativ 2. Genom att använda samma förutsättningar som i föregående alternativ, startar angriparen flera anslutningar till den fjärrskrivbordet under samma konto. Vid återanslutning kommer den första att stängas av, och en felmeddelandefönster kommer att visas på skärmen. Hjälpknappen i detta fönster kommer att utlösa Internet Explorer på servern, efter vilket angriparen kan gå till Filutforskaren.
→
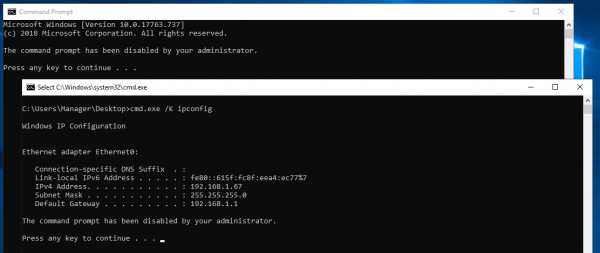
Alternativ 3. Vid inställda begränsningar för körning av exekverbara filer kan angriparen ställas inför en situation där grupprinciper förbjuder administratören att köra cmd.exe.
Det finns ett sätt att kringgå detta genom att köra en bat-fil på den fjärrskrivbordet med innehållet cmd.exe /K . Fel vid körning av cmd och ett lyckat exempel på att köra bat-filen är visat på bilden nedan.
Alternativ 4. Att förbjuda körning av program genom svarta listor baserat på namnet på exekverbara filer är ingen universalmetod, de kan kringgås.
Låt oss betrakta följande scenario: vi har förbjudit åtkomst till kommandoraden, förbudit körning av Internet Explorer och PowerShell genom grupprinciper. Angriparen försöker kalla på hjälp — inget svar. Försöker starta powershell via Kontextmenyn i det modala fönstret som aktiveras med Shift-tangenten — meddelande om förbud mot körning av administratören. Försöker starta powershell via adressfältet — återigen inget svar. Hur kan man kringgå begränsningen?
Det räcker att kopiera powershell.exe från mappen C:\Windows\System32\WindowsPowerShell\v1.0 till användarmappen, ändra namnet till något annat än powershell.exe, och möjligheten att köra det blir tillgänglig.
Som standard, när man ansluter till fjärrskrivbordet, ges åtkomst till klientens lokala diskar, varifrån angriparen kan kopiera powershell.exe och efter omnamnandet köra det.
→
Vi har listat några sätt att kringgå begränsningar; det finns många fler scenarier som kan uppfinnas, men alla har gemensamt att de går via Windows Utforskaren. Det finns många applikationer som använder standardverktyg i Windows för att arbeta med filer, och när de placeras i en begränsad miljö kan liknande tekniker tillämpas.
4. Rekommendationer och slutsats
Som vi ser finns det även i en begränsad miljö utrymme för att utveckla attacker. Men man kan komplicera livet för angriparen. Här är allmänna rekommendationer som kan vara användbara både i de fall vi har diskuterat och i andra situationer.
- Begränsa programstart med svarta/vita listor genom att använda gruppolicyer.
I de flesta fall kvarstår dock möjligheten att köra kod. Vi rekommenderar att du bekantar dig med projektet , för att få en uppfattning om outredda metoder för filmanipulation och kodexekvering i systemet.
Vi rekommenderar att kombinera båda typer av begränsningar: till exempel kan man tillåta körning av körbara filer som är signerade av Microsoft, men begränsa körningen av cmd.exe. - Stäng av inställningsflikarna i Internet Explorer (detta kan göras lokalt i registret).
- Inaktivera access till den inbyggda hjälpen i Windows genom regedit.
- Stäng av möjligheten att montera lokala diskar för fjärranslutningar, om denna begränsning inte är kritisk för användarna.
- Begränsa åtkomsten till de lokala diskarna på den fjärranslutna enheten, och lämna endast tillgång till användarmappar.
Vi hoppas att du har funnit detta intressant och att denna artikel åtminstone hjälper till att göra ditt företags fjärrarbete säkrare.
Källa: habr.com
