

WorldSkills-rörelsen syftar till att deltagarna huvudsakligen ska få praktiska färdigheter som efterfrågas på dagens arbetsmarknad. Kompetensen "Nätverks- och systemadministration" består av tre moduler: Network, Windows, Linux. Uppgifterna ändras från tävling till tävling, villkoren för genomförande förändras, men strukturen för uppgifterna förblir i stort sett oförändrad.
Ön Network kommer att vara den första på grund av sin enkelhet i jämförelse med öarna Linux och Windows.
Artikeln kommer att behandla följande uppgifter:
- Ge namn till ALLA enheter enligt topologin.
- Tilldela ALLA enheter domännamnet wsrvuz19.ru.
- Skapa på ALLA enheter användaren wsrvuz19 med lösenordet cisco.
- Användarens lösenord ska lagras i konfigurationen som resultatet av en hashfunktion.
- Användaren ska ha högsta privilegienivå.
- Implementera AAA-modellen för ALLA enheter.
- Autentisering på den avlägsna konsolen ska ske med hjälp av den lokala databasen (förutom enheterna RTR1 och RTR2).
- Vid framgångsrik autentisering vid inloggning från den avlägsna konsolen ska användaren direkt befinna sig i läget med högsta privilegienivå.
- Konfigurera kravet på autentisering på den lokala konsolen.
- Vid framgångsrik autentisering på den lokala konsolen ska användaren befinna sig i läget med lägsta privilegienivå.
- På BR1 vid framgångsrik autentisering på den lokala konsolen ska användaren befinna sig i läget med högsta privilegienivå.
- På ALLA enheter, ställ in lösenordet wsr för att komma in i privilegierat läge.
- Lösenordet ska lagras i konfigurationen INTE som resultatet av en hashfunktion.
- Konfigurera ett läge där alla lösenord i konfigurationen lagras i krypterad form.
Nätverkets topologi på fysisk nivå presenteras i följande schema:
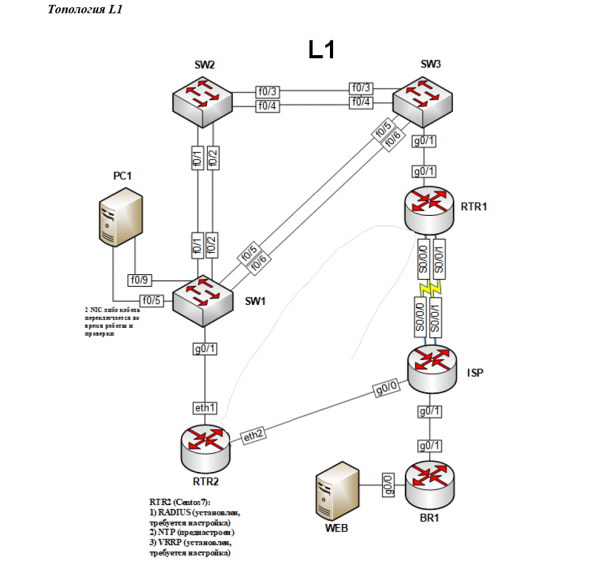
1. Ge namn till ALLA enheter enligt topologin.
För att ange enhetsnamnet (hostname) måste du från det globala konfigurationsläget ange kommandot hostname SW1, där istället för SW1 måste du skriva namnet på utrustningen som anges i uppgifterna.
Kontrollen av inställningen kan även göras visuellt — istället för den förinställda Switch blev SW1:
Switch(config)# hostname SW1
SW1(config)#
Huvuduppgiften efter att ha genomfört några inställningar är att spara konfigurationen.
Det här kan göras från det globala konfigurationsläget med kommandot do write:
SW1(config)# do write
Bygger konfiguration...
Komprimerad konfiguration från 2142 byte till 1161 byte[OK]
Eller från det privilegierade läget med kommandot skriv:
SW1# write
Bygger konfiguration...
Komprimerad konfiguration från 2142 byte till 1161 byte[OK]
2. Tilldela DOMÄNNAMNET wsrvuz19.ru för ALLA enheter
Det går att ange domännamnet wsrvuz19.ru som standard från det globala konfigurationsläget med kommandot ip domain-name wsrvuz19.ru.
Kontrollen utförs med kommandot do show hosts summary från det globala konfigurationsläget:
SW1(config)# ip domain-name wsrvuz19.ru
SW1(config)# do show hosts summary
Namnsökning vy: Global
Standarddomän är wsrvuz19.ru
...
3. Skapa användaren wsrvuz19 på ALLA enheter med lösenordet cisco
Användaren måste skapas så att den har maximal privilegienivå, och lösenordet ska lagras som en hash-funktion. Alla dessa villkor beaktas med kommandot username wsrvuz19 privilege 15 secret cisco.
Här:
username wsrvuz19 — användarnamn;
privilege 15 — privilegienivå (0 — lägsta nivå, 15 — högsta nivå);
secret cisco — lagring av lösenordet som en MD5 hash-funktion.
Kommandot show running-config möjliggör kontroll av den aktuella konfigurationens inställningar, där man kan hitta raden med den tillagda användaren och säkerställa att lösenordet lagras i krypterad form:
SW1(config)# username wsrvuz19 privilege 15 secret cisco
SW1(config)# do show running-config
...
username wsrvuz19 privilege 15 secret 5 $1$EFRK$RNvRqTPt5wbB9sCjlBaf4.
...
4. Implementera AAA-modellen för ALLA enheter
AAA-modellen är ett system för autentisering, auktorisering och händelseuppföljning. För att genomföra denna åtgärd måste man först aktivera AAA-modellen och ange att autentisering ska göras med hjälp av den lokala databasen:
SW1(config)# aaa new-model
SW1(config)# aaa authentication login default local
a. Autentisering på den fjärrkonsolen ska göras med hjälp av den lokala databasen (utom enheterna RTR1 och RTR2)
I uppgifterna definieras två typer av konsoler: lokal och fjärr. Fjärrkonsolen möjliggör fjärranslutningar via protokoll som SSH eller Telnet.
För att genomföra denna åtgärd måste följande kommandon anges:
SW1(config)# line vty 0 4
SW1(config-line)# login authentication default
SW1(config-line)# exit
SW1(config)#
Kommandot line vty 0 4 betyder att man övergår till konfiguration av virtuella terminaler från 0 till 4.
Team login authentication default aktiverar standard autentisering på den virtuella konsolen, och standardläget har angetts tidigare med kommandot aaa autentisering inloggning standard lokal.
Utgång från konfigurationsläget för fjärrkonsolen utförs med kommandot exit.
En pålitlig kontroll kommer att vara ett testanslutning via Telnet-protokollet från en enhet till en annan. Det bör beaktas att grundläggande switchning och IP-adressering måste vara konfigurerad på den valda utrustningen.
SW3#telnet 2001:100::10
Användarnas åtkomstverifiering
Användarnamn: wsrvuz19
Lösenord:
SW1>
b. Efter en lyckad autentisering vid inloggning från fjärrkonsolen bör användaren direkt hamna i läget med högsta privilegienivå
För att lösa denna uppgift måste vi återgå till konfigurationen av virtuella terminaler och ställa in privilegienivån med kommandot privilege level 15, där 15 innebär den högsta nivån, medan 0 är den lägsta privilegienivån:
SW1(config)# line vty 0 4
SW1(config-line)# privilege level 15
SW1(config-line)# exit
SW1(config)#
Kontrollen kommer att vara lösningen från föregående underpunkt — fjärranslutning via Telnet:
SW3#telnet 2001:100::10
Användarnas åtkomstverifiering
Användarnamn: wsrvuz19
Lösenord:
SW1#
Efter autentisering hamnar användaren direkt i privilegierat läge, förbi det oprivilegerade, vilket innebär att uppgiften har slutförts korrekt.
c-d. Ställ in kravet på den lokala konsolen och vid lyckad autentisering bör användaren hamna i läget med lägsta privilegienivå
Kommandostrukturen i dessa uppgifter överensstämmer med tidigare lösta uppgifter 4.a och 4.b. Kommandot line vty 0 4 ersätts med console 0:
SW1(config)# line console 0
SW1(config-line)# login authentication default
SW1(config-line)# privilege level 0
SW1(config-line)# exit
SW1(config)#
Som redan nämnts definieras den minimala privilegienivån av talet 0. Kontrollen kan utföras på följande sätt:
SW1# exit
Användarnas åtkomstverifiering
Användarnamn: wsrvuz19
Lösenord:
SW1>
Efter autentisering hamnar användaren i det oprivilegerade läget, precis som anges i uppgifterna.
e. På BR1 bör användaren vid lyckad autentisering på den lokala konsolen hamna i läget med högsta privilegienivå
Konfigurationen av den lokala konsolen på BR1 kommer se ut så här:
BR1(config)# line console 0
BR1(config-line)# login authentication default
BR1(config-line)# privilege level 15
BR1(config-line)# exit
BR1(config)#
Kontrollen utförs på samma sätt som i föregående punkt:
BR1# exit
Användarnas åtkomstverifiering
Användarnamn: wsrvuz19
Lösenord:
BR1#
Efter autentisering sker övergången till privilegierat läge.
5. På ALLA enheter, sätt lösenordet wsr för åtkomst till det privilegierade läget
I uppgifterna står det att lösenordet för privilegierat läge normalt ska lagras i klartext, men att krypteringsläget för alla lösenord kommer att hindra att lösenordet visas i klartext. För att ställa in ett lösenord för att komma in i privilegierat läge används kommandot enable password wsr. Genom att använda nyckelordet password, definieras vilket format lösenordet kommer att lagras i. Om lösenordet måste vara krypterat när användaren skapas, så var nyckelordet secret, medan klartext används för lagring av password.
Inställningarna kan kontrolleras genom att titta på den aktuella konfigurationen:
SW1(config)# enable password wsr
SW1(config)# do show running-config
...
enable password wsr
!
username wsrvuz19 privilege 15 secret 5 $1$5I66$TB48YmLoCk9be4jSAH85O0
...
Det syns att användarens lösenord lagras i krypterad form, medan lösenordet för att komma in i privilegierat läge lagras i klartext, precis som det anges i uppgifterna.
För att alla lösenord ska lagras i krypterad form, bör kommandot service password-encryption. Den aktuella konfigurationen kommer nu att se ut på följande sätt:
SW1(config)# do show running-config
...
enable password 7 03134819
!
username wsrvuz19 privilege 15 secret 5 $1$5I66$TB48YmLoCk9be4jSAH85O0
...
Lösenordet är nu inte längre tillgängligt för visning i klartext.
Källa: habr.com
