

Vi fortsätter genomgången av uppgifterna i modulen Network vid WorldSkills-tävlingen inom kompetensen "Nätverks- och systemadministration".
Artikeln kommer att behandla följande uppgifter:
- Skapa virtuella gränssnitt, undergränssnitt och loopback-gränssnitt på ALLA enheter. Tillämpa IP-adresser enligt topologin.
- Aktivera SLAAC-mekanismen för att tilldela IPv6-adresser i MNG-nätverket på routern RTR1;
- Aktivera IPv6-autokonfigurationsläget på de virtuella gränssnitten i VLAN 100 (MNG) på switcharna SW1, SW2, SW3;
- Manuellt tilldela link-local-adresser på ALLA enheter (utom PC1 och WEB);
- Stäng av ALLA oanvända portar i uppgiften på ALLA switchar och sätt dem i VLAN 99;
- Aktivera spärr i 1 minut vid två misslyckade inloggningsförsök inom 30 sekunder på switchen SW1;
- Alla enheter måste vara tillgängliga för hantering via SSH-protokoll version 2.
Nätverkets topologi på fysisk nivå presenteras i följande schema:
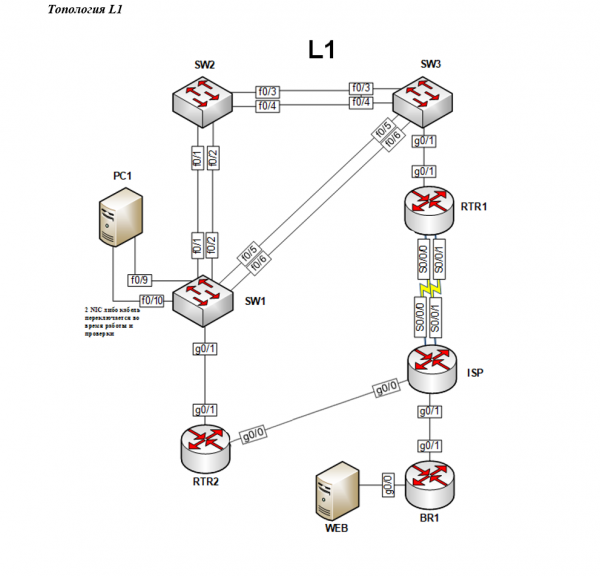
Nätverks topologi på datalink-nivån visas i följande diagram:
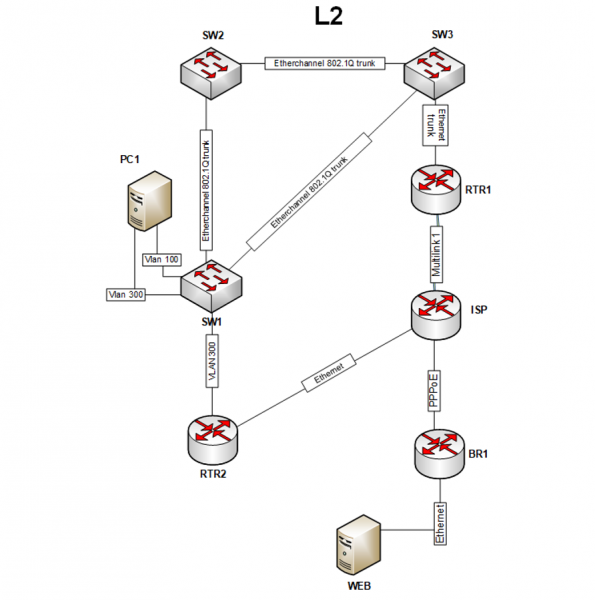
Nätverks topologi på nätverksnivån visas i följande diagram:
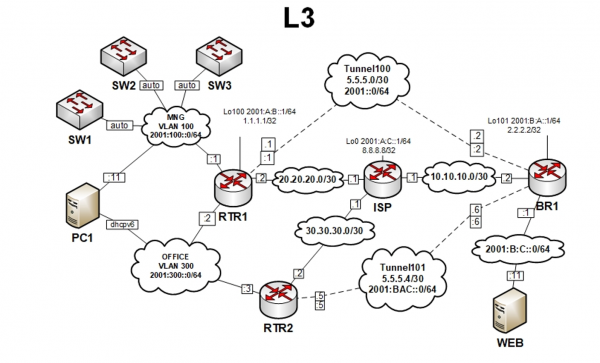
Förinställning
Innan du utför ovanstående uppgifter, bör grundläggande switchning konfigureras på switcharna SW1-SW3, eftersom det kommer att vara lättare att kontrollera deras inställningar senare. Switchkonfigurationen kommer att beskrivas närmare i nästa artikel, men för tillfället definieras endast inställningarna.
Först måste VLAN med numren 99, 100 och 300 skapas på alla switchar:
SW1(config)#vlan 99
SW1(config-vlan)#exit
SW1(config)#vlan 100
SW1(config-vlan)#exit
SW1(config)#vlan 300
SW1(config-vlan)#exit
Nästa steg blir att sätta gränssnittet g0/1 på SW1 i VLAN med nummer 300:
SW1(config)#interface gigabitEthernet 0/1
SW1(config-if)#switchport mode access
SW1(config-if)#switchport access vlan 300
SW1(config-if)#exit
Gränssnitten f0/1-2, f0/5-6, som ser mot andra switchar, bör sättas i trunk-läget:
SW1(config)#interface range fastEthernet 0/1-2, fastEthernet 0/5-6
SW1(config-if-range)#switchport trunk encapsulation dot1q
SW1(config-if-range)#switchport mode trunk
SW1(config-if-range)#exit
På switchen SW2 kommer gränssnitten f0/1-4 att vara i trunk-läge:
SW2(config)#interface range fastEthernet 0/1-4
SW2(config-if-range)#switchport trunk encapsulation dot1q
SW2(config-if-range)#switchport mode trunk
SW2(config-if-range)#exit
På switchen SW3 kommer gränssnitten f0/3-6, g0/1 att vara i trunk-läge:
SW3(config)#interface range fastEthernet 0/3-6, gigabitEthernet 0/1
SW3(config-if-range)#switchport trunk encapsulation dot1q
SW3(config-if-range)#switchport mode trunk
SW3(config-if-range)#exit
Vid detta skede kommer switchinställningarna att tillåta utbyte av taggade paket, vilket kommer att krävas för att utföra uppgifterna.
1. Skapa virtuella gränssnitt, undergränssnitt och loopback-gränssnitt på ALLA enheter. Tilldela IP-adresser enligt topologin.
Först kommer routern BR1 att konfigureras. Enligt L3-topologin här behöver vi konfigurera ett loopback-gränssnitt, nummer 101:
// Создание loopback
BR1(config)#interface loopback 101
// Назначение ipv4-адреса
BR1(config-if)#ip address 2.2.2.2 255.255.255.255
// Включение ipv6 на интерфейсе
BR1(config-if)#ipv6 enable
// Назначение ipv6-адреса
BR1(config-if)#ipv6 address 2001:B:A::1/64
// Выход из режима конфигурирования интерфейса
BR1(config-if)#exit
BR1(config)#
För att kontrollera statusen för det skapade gränssnittet kan man använda kommandot show ipv6 interface brief:
BR1#show ipv6 interface brief
...
Loopback101                [up/up]
    FE80::2D0:97FF:FE94:5022	//link-local adress
    2001:B:A::1			//IPv6-adress
...
BR1#
Här kan vi se att loopback är aktiv, dess status UP. Om vi ser längre ner kan vi se två IPv6-adresser, även om endast ett kommando användes för att ställa in IPv6-adressen. Anledningen är att FE80::2D0:97FF:FE94:5022 — är en link-local adress som tilldelas vid aktivering av ipv6 på gränssnittet med kommandot ipv6 enable.
Och för att se IPv4-adressen används ett liknande kommando:
BR1#show ip interface brief
...
Loopback101        2.2.2.2      YES manual up        up
...
BR1#
För BR1 bör gränssnittet g0/0 konfigureras omedelbart, här behöver vi bara ange IPv6-adressen:
// Переход в режим конфигурирования интерфейса
BR1(config)#interface gigabitEthernet 0/0
// Включение интерфейса
BR1(config-if)#no shutdown
BR1(config-if)#ipv6 enable
BR1(config-if)#ipv6 address 2001:B:C::1/64
BR1(config-if)#exit
BR1(config)#
Inställningarna kan kontrolleras med samma kommando show ipv6 interface brief:
BR1#show ipv6 interface brief
GigabitEthernet0/0         [up/up]
    FE80::290:CFF:FE9D:4624	//link-local adress
    2001:B:C::1			//IPv6-adress
...
Loopback101                [up/up]
    FE80::2D0:97FF:FE94:5022	//link-local adress
    2001:B:A::1			//IPv6-adress
Nästa kommer routern ISP att konfigureras. Här ska ett loopback med nummer 0 konfigureras enligt uppdraget, men det är också att föredra att konfigurera gränssnittet g0/0, som bör få adressen 30.30.30.1, eftersom det i de kommande uppdragen inte kommer att sägas något om att konfigurera dessa gränssnitt. Först konfigureras loopback med nummer 0:
ISP(config)#interface loopback 0
ISP(config-if)#ip address 8.8.8.8 255.255.255.255
ISP(config-if)#ipv6 enable
ISP(config-if)#ipv6 address 2001:A:C::1/64
ISP(config-if)#exit
ISP(config)#
Kommandot show ipv6 interface brief man kan säkerställa riktigheten av gränssnittsinställningen. Sedan konfigureras gränssnittet g0/0:
BR1(config)#interface gigabitEthernet 0/0
BR1(config-if)#no shutdown
BR1(config-if)#ip address 30.30.30.1 255.255.255.252
BR1(config-if)#exit
BR1(config)#
Nästa kommer routern RTR1 att konfigureras. Här måste vi också skapa ett loopback med nummer 100:
BR1(config)#interface loopback 100
BR1(config-if)#ip address 1.1.1.1 255.255.255.255
BR1(config-if)#ipv6 enable
BR1(config-if)#ipv6 address 2001:A:B::1/64
BR1(config-if)#exit
BR1(config)#
Det är också nödvändigt att skapa 2 virtuella undergränssnitt för VLAN med nummer 100 och 300 på RTR1. Detta kan göras på följande sätt.
Först bör den fysiska gränssnittet g0/1 aktiveras med kommandot no shutdown:
RTR1(config)#interface gigabitEthernet 0/1
RTR1(config-if)#no shutdown
RTR1(config-if)#exit
Därefter skapas och konfigureras undergränssnitt med numren 100 och 300:
// Создание подынтерфейса с номером 100 и переход к его настройке
RTR1(config)#interface gigabitEthernet 0/1.100
// Установка инкапсуляции типа dot1q с номером vlan'a 100
RTR1(config-subif)#encapsulation dot1Q 100
RTR1(config-subif)#ipv6 enable
RTR1(config-subif)#ipv6 address 2001:100::1/64
RTR1(config-subif)#exit
// Создание подынтерфейса с номером 300 и переход к его настройке
RTR1(config)#interface gigabitEthernet 0/1.300
// Установка инкапсуляции типа dot1q с номером vlan'a 100
RTR1(config-subif)#encapsulation dot1Q 300
RTR1(config-subif)#ipv6 enable
RTR1(config-subif)#ipv6 address 2001:300::2/64
RTR1(config-subif)#exit
Numret på undergränssnittet kan skilja sig från numret på VLAN:et som det kommer att arbeta i, men för enkelhetens skull är det bättre att använda ett undergränssnittsnummer som matchar VLAN-numret. Vid installation av inkapslingstyp vid konfiguration av undergränssnittet bör numret som anges matcha VLAN-numret. Så efter kommandot encapsulation dot1Q 300 kommer undergränssnittet att släppa igenom endast paket från VLAN med nummer 300.
Det sista i denna uppgift kommer att vara router RTR2. Anslutningen mellan SW1 och RTR2 bör vara i access-läge, växeln kommer att släppa igenom endast paket som är avsedda för VLAN med nummer 300, vilket anges i uppgiften om L2-topologin. Därför kommer endast den fysiska gränssnittet på router RTR2 att konfigureras utan att skapa undergränssnitt:
RTR2(config)#interface gigabitEthernet 0/1
RTR2(config-if)#no shutdown
RTR2(config-if)#ipv6 enable
RTR2(config-if)#ipv6 address 2001:300::3/64
RTR2(config-if)#exit
RTR2(config)#
Därefter konfigureras gränssnitt g0/0:
BR1(config)#interface gigabitEthernet 0/0
BR1(config-if)#no shutdown
BR1(config-if)#ip address 30.30.30.2 255.255.255.252
BR1(config-if)#exit
BR1(config)#
Så är konfigurationen av routergränssnitt för den aktuella uppgiften avslutad. Konfigurationen av övriga gränssnitt kommer att genomföras senare när vi utför nästa uppgifter.
a. Aktivera SLAAC-mekanismen för att tilldela IPv6-adresser i nätverket MNG på gränssnittet för router RTR1
SLAAC-mekanismen är som standard aktiverad. Det enda som behöver göras är att aktivera IPv6-routing. Detta kan göras med följande kommando:
RTR1(config-subif)#ipv6 unicast-routing
Utan detta kommando fungerar utrustningen som en värd. Med andra ord, tack vare ovanstående kommando får man möjlighet att använda ytterligare IPv6-funktioner, inklusive tilldelning av IPv6-adresser, konfigurera routing och mer.
b. På de virtuella gränssnitten i VLAN 100 (MNG) på switcharna SW1, SW2, SW3, aktivera automatisk konfiguration av IPv6.
Från L3-topologin framgår det att switcharna är anslutna till VLAN 100. Det innebär att virtuella gränssnitt behöver skapas på switcharna och sedan tilldelas dem att ta emot ipv6-adresser som standard. Den initiala konfigurationen gjordes just för att switcharna skulle kunna få standardadresser från RTR1. Denna uppgift kan utföras med följande lista av kommandon som passar för alla tre switcharna:
// Создание виртуального интерфейса
SW1(config)#interface vlan 100
SW1(config-if)#ipv6 enable
// Получение ipv6 адреса автоматически
SW1(config-if)#ipv6 address autoconfig
SW1(config-if)#exit
Det kan kontrolleras med samma kommando show ipv6 interface brief:
SW1#show ipv6 interface brief
...
Vlan100                [up/up]
    FE80::A8BB:CCFF:FE80:C000		// länk-lokal adress
    2001:100::A8BB:CCFF:FE80:C000	// erhållen IPv6-adress
Förutom länk-lokaladress har en ipv6-adress erhållits från RTR1. Denna uppgift har genomförts framgångsrikt, och samma kommandon behöver skrivas in på de andra switcharna.
c. På ALLA enheter (utom PC1 och WEB) tilldela länk-lokaladresser manuellt
Trettioställiga ipv6-adresser ger ingen glädje för administratörerna, så det finns möjlighet att manuellt ändra länk-lokaladresser och förkorta dem till minimallängd. I uppgifterna anges ingenting om vilka adresser som ska väljas, så här finns det frihet att välja.
Till exempel, på switchen SW1 behöver länk-lokaladressen anges som fe80::10. Detta kan göras med följande kommando från konfigurationsläget för det valda gränssnittet:
// Вход в виртуальный интерфейс vlan 100
SW1(config)#interface vlan 100
// Ручная установка link-local адреса
SW1(config-if)#ipv6 address fe80::10 link-local
SW1(config-if)#exit
Nu ser adresseringen mycket mer tilltalande ut:
SW1#show ipv6 interface brief
...
Vlan100                [up/up]
    FE80::10		// länk-lokal adress
    2001:100::10	// IPv6-adress
Förutom länk-lokaladressen har även den erhållna IPv6-adressen förändrats, eftersom adressen tilldelas baserat på länk-lokaladressen.
På switchen SW1 behövde länk-lokaladressen anges på endast ett gränssnitt. Med router RTR1 måste fler inställningar göras — länk-lokal måste anges på två undergränssnitt, på loopback, och i senare inställningar kommer det även att finnas ett tunnelgränssnitt 100.
För att undvika onödig upprepning av kommandon kan samma länk-lokaladress anges på alla gränssnitt på en gång. Detta kan göras med nyckelordet range följt av en lista över alla gränssnitt:
// Переход к настройке нескольких интерфейсов
RTR1(config)#interface range gigabitEthernet 0/1.100, gigabitEthernet 0/1.300, loopback 100
// Ручная установка link-local адреса
RTR1(config-if)#ipv6 address fe80::1 link-local
RTR1(config-if)#exit
Vid kontroll av gränssnitten kan man se att länk-lokaladresserna har ändrats på samtliga valda gränssnitt:
RTR1#show ipv6 interface brief
gigabitEthernet 0/1.100		[up/up]
    FE80::1
    2001:100::1
gigabitEthernet 0/1.300		[up/up]
    FE80::1
    2001:300::2
Loopback100            		[up/up]
    FE80::1
    2001:A:B::1
Alla andra enheter konfigureras på liknande sätt
d. På ALLA switchar, stäng av ALLA oanvända portar som anges och överför till VLAN 99
Huvudidén är den samma som vid valet av flera gränssnitt för konfiguration, med hjälp av kommandot range, och sedan ska kommandon för överflyttning till önskat VLAN och efterföljande stängning av gränssnitt skrivas. Till exempel, på switchen SW1, enligt topologin L1, kommer portarna f0/3-4, f0/7-8, f0/11-24 och g0/2 att stängas av. För detta exempel blir inställningen följande:
// Выбор всех неиспользуемых портов
SW1(config)#interface range fastEthernet 0/3-4, fastEthernet 0/7-8, fastEthernet 0/11-24, gigabitEthernet 0/2
// Установка режима access на интерфейсах
SW1(config-if-range)#switchport mode access
// Перевод в VLAN 99 интерфейсов
SW1(config-if-range)#switchport access vlan 99
// Выключение интерфейсов
SW1(config-if-range)#shutdown
SW1(config-if-range)#exit
Genom att kontrollera inställningarna med det redan kända kommandot, bör man notera att alla oanvända portar ska ha status administratively down, vilket indikerar att porten är avstängd:
SW1#show ip interface brief
Interface          IP-Address   OK? Method   Status                  Protocol
...
fastEthernet 0/3   unassigned   YES unset    administratively down   down
För att se vilket VLAN porten befinner sig i kan man använda ett annat kommando:
SW1#show ip vlan
...
99   VLAN0099     active    Fa0/3, Fa0/4, Fa0/7, Fa0/8
                            Fa0/11, Fa0/12, Fa0/13, Fa0/14
                            Fa0/15, Fa0/16, Fa0/17, Fa0/18
                            Fa0/19, Fa0/20, Fa0/21, Fa0/22
                            Fa0/23, Fa0/24, Gig0/2
...
Här bör alla oanvända gränssnitt finnas. Det är värt att notera att det inte går att överföra gränssnitt till VLAN om detta VLAN inte har skapats. Det var just för detta som alla nödvändiga VLAN skapades i den ursprungliga konfigurationen.
e. På switchen SW1, aktivera blockeringen i 1 minut vid två felaktiga inloggningsförsök inom 30 sekunder
Detta kan göras med följande kommando:
// Блокировка на 60с; Попытки: 2; В течение: 30с
SW1#login block-for 60 attempts 2 within 30
Man kan också kontrollera dessa inställningar på följande sätt:
SW1#show login
...
   If more than 2 login failures occur in 30 seconds or less,
     logins will be disabled for 60 seconds.
...
Där det förklaras tydligt att efter två misslyckade försök inom 30 sekunder eller mindre, kommer inloggning att blockeras i 60 sekunder.
2. Alla enheter måste vara tillgängliga för hantering via SSH version 2
För att enheterna ska vara tillgängliga via SSH version 2, måste hårdvaran konfigureras i förväg, så för att vara informativt börjar vi med att konfigurera utrustningen med fabriksinställningarna.
Versionen av protokollet kan ändras på följande sätt:
// Установить версию SSH версии 2
Router(config)#ip ssh version 2
Please create RSA keys (of at least 768 bits size) to enable SSH v2.
Router(config)#
Systemet ber om att skapa RSA-nycklar för att SSH version 2 ska fungera. Följande kommando kan användas för att skapa RSA-nycklar enligt den kloka systemets råd:
// Создание RSA ключей
Router(config)#crypto key generate rsa
% Please define a hostname other than Router.
Router(config)#
Systemet tillåter inte att utföra kommandot eftersom hostname inte har ändrats. Efter att ha ändrat hostname, måste kommandot för att generera nycklar skrivas igen:
Router(config)#hostname R1
R1(config)#crypto key generate rsa
% Vänligen definiera ett domännamn först.
R1(config)#
Nu tillåter systemet inte att skapa RSA-nycklar på grund av avsaknad av domännamn. Och först efter att domännamnet har satts kommer det att vara möjligt att skapa RSA-nycklar. Längden på RSA-nycklarna måste vara minst 768 bitar för att SSH version 2 ska fungera:
R1(config)#ip domain-name wsrvuz19.ru
R1(config)#crypto key generate rsa
Hur många bitar i modulus [512]: 1024
% Genererar 1024 bit RSA-nycklar, nycklarna kommer att vara icke-exporterbara...[OK]
Resultatet är att för att SSHv2 ska fungera krävs:
- Ändra hostname;
- Ändra domännamnet;
- Generera RSA-nycklar.
I den föregående artikeln redovisades inställningen för att ändra hostname och domännamn på alla enheter, därför, fortsättande med inställningen av de aktuella enheterna, är det bara nödvändigt att generera RSA-nycklar:
RTR1(config)#crypto key generate rsa
Hur många bitar i modulus [512]: 1024
% Genererar 1024 bit RSA-nycklar, nycklarna kommer att vara icke-exporterbara...[OK]
SSH version 2 är aktiverat, men enheterna är fortfarande inte helt konfigurerade. Det sista steget kommer att vara inställningen av virtuella konsoler:
// Переход к настройке виртуальных консолей
R1(config)#line vty 0 4
// Разрешение удаленного подключения только по протоколу SSH
RTR1(config-line)#transport input ssh
RTR1(config-line)#exit
I den föregående artikeln konfigurerades ett AAA-mönster, där autentisering med hjälp av en lokal databas ställdes in på de virtuella konsolerna, och användaren efter autentiseringen skulle omedelbart gå in i privilegierat läge. Det enklaste sättet att kontrollera att SSH fungerar är att försöka ansluta till sin egen utrustning. På RTR1 finns det en loopback med IP-adressen 1.1.1.1, man kan försöka ansluta till denna adress:
//Подключение по ssh
RTR1(config)#do ssh -l wsrvuz19 1.1.1.1
Password:
RTR1#
Efter nyckeln -l anges inloggningen för en befintlig användare, följt av lösenordet. Efter autentisering går man direkt in i privilegierat läge, vilket innebär att SSH är korrekt konfigurerat.
Källa: habr.com
