

Jag ska idag berätta en historia. En historia om utvecklingen av datateknik och framväxten av distansarbetsplatser från de tidigaste tiderna fram till idag.
Utveckling av IT
Det viktigaste man kan ta med sig från IT-historien är att…
Självklart utvecklas IT i spiraler. De samma lösningar och koncept som förkastades för decennier sedan får ny innebörd och börjar framgångsrikt fungera under nya förhållanden, med nya uppgifter och nya resurser. På detta sätt skiljer sig IT inte från något annat område av mänsklig kunskap och jordens historia som helhet.
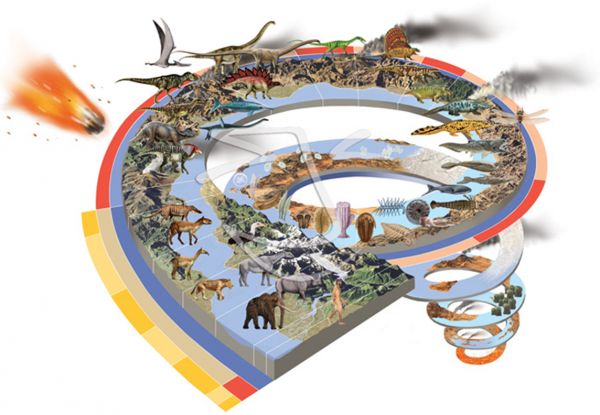
För länge sedan, när datorer var stora
”Jag tror att det finns en marknad för ungefär fem datorer i världen”, sa IBM:s chef Thomas Watson 1943.
Tidiga datorer var stora. Nej, fel, de tidiga maskinerna var monstruösa, cyklopiska. En komplett datormaskin upptog en yta jämförbar med en sporthall, och kostade helt orimliga pengar. Ett exempel på komponenter är ett minnesmodul på ferritringar (1964).
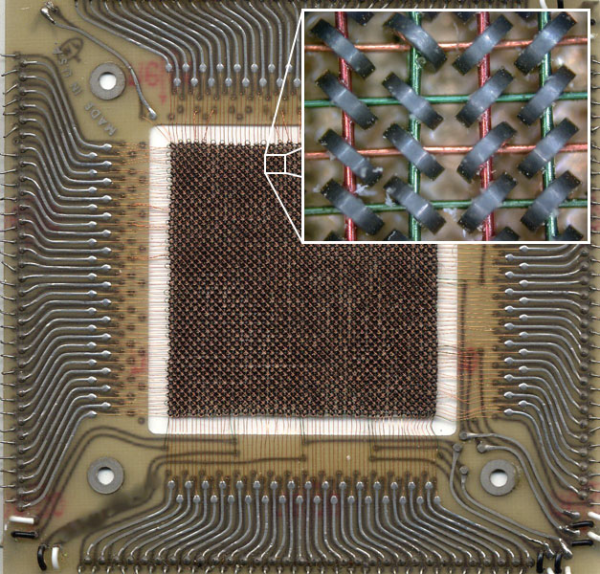
Denna modul har en storlek på 11 cm * 11 cm, och en kapacitet på 512 byte (4096 bitar). Ett skåp fullt med dessa moduler hade knappt kapacitet för en gammaldags diskett på 3,5” (1,44 MB = 2950 moduler), samtidigt som det kräver en betydande elektrisk kraft och blev lika varmt som ett ånglok.
Just de enorma storlekarna ligger till grund för det engelska namnet på avlusning av programkod — “debugging”. En av de första programmerarna i historien, Grace Hopper (ja, en kvinna), en officer i flottan, gjorde 1945 en anteckning i sin loggbok efter att ha undersökt ett problem med ett program.
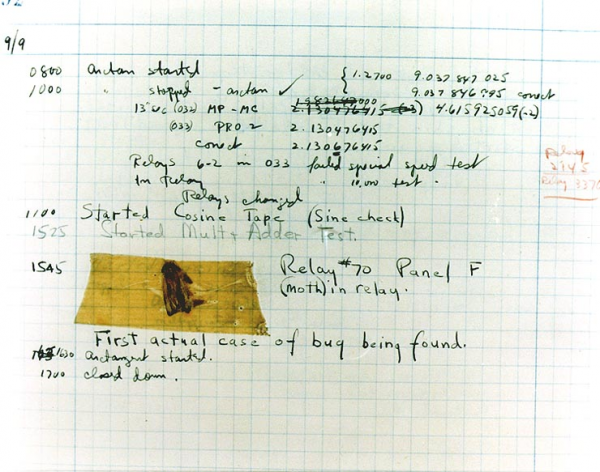
Eftersom moth (mal) i allmänhet är ett bug (insekt), rapporterade personalen alla efterföljande problem och åtgärder till överordnade som “debugging” (bokstavligen avlusning), så blev namnet bug för programfel och avlusning blev debugging.
I takt med att elektroniken och särskilt halvledarelektroniken utvecklades, blev maskinernas fysiska storlekar mindre, medan datorkraften tvärtom ökade. Men även i detta fall kunde man inte ge varje person en dator.
”Det finns inga skäl till varför någon skulle vilja ha en dator hemma” — Ken Olsen, grundare av DEC, 1977.
På 70-talet kom termen minidator. Jag minns att när jag först läste detta begrepp för många år sedan, föreställde jag mig något som en netbook, praktiskt taget en handdator. Jag kunde inte ha varit längre från sanningen.
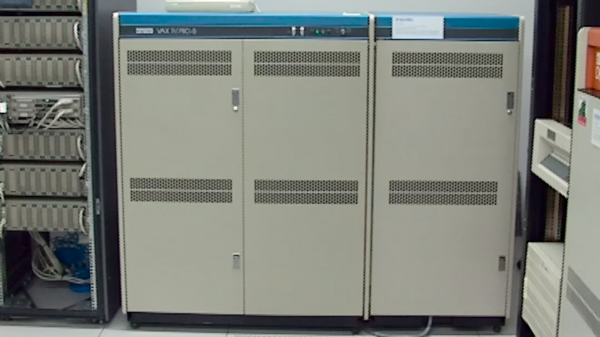
Minidatorn är bara liten jämfört med de enorma datacenter som fortfarande består av flera skåp med utrustning som kostar hundratusentals och miljoner dollar. Men datorkraften hade redan ökat så mycket att den inte alltid var fullbelastad, och datorer började bli tillgängliga för studenter och lärare vid universiteten.
Och så kom HAN!
Få tänker på de latinska rötterna i det engelska språket, men det är just det som har gett oss fjärråtkomst, som vi känner den idag. Terminus (latin) - slut, gräns, mål. Målet för Terminator T800 var att avsluta John Connors liv. Vi vet också att transportstationer, där passagerare stiger på och av eller där laster lastas och lossas, kallas terminaler - de slutliga målen i rutten.
Därmed uppstod konceptet terminalåtkomst, och du kan se den mest kända terminalen i världen, som fortfarande lever i våra hjärtan.
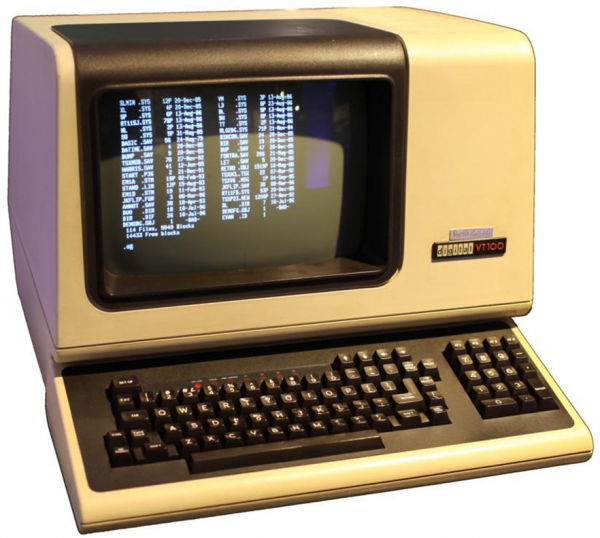
DEC VT100 kallas terminal eftersom den avslutar informationslinjen. Den har faktiskt noll beräkningskraft, och dess enda uppgift är att visa information som mottas från en stor maskin och att överföra tangentbordets indata tillbaka till maskinen. Och även om VT100 tekniskt sett är döda sedan länge, använder vi dem fortfarande till fullo.
Våra dagar
"Våra dagar" skulle jag börja räkna från början av 80-talet, när de första tillgängliga processorerna med någon form av anständig beräkningskraft dök upp. Det anses traditionellt att den främsta processorn från denna tid blev Intel 8088 (x86-familjen) som grundaren av den segrande arkitekturen. Vad är då den principiella skillnaden mot koncepten från 70-talet?
En första gång uppstår trenden att flytta informationbehandlingen från centrum till periferin. Inte alla uppgifter kräver de galna (jämfört med den svaga x86) resurserna från en mainframe eller ens en mini-dator. Intel står inte stilla, på 90-talet släpper de Pentium-familjen, som verkligen blev den första massproducerade hemdatorn i Ryssland. Dessa processorer är redan kapabla till mycket, inte bara att skriva ett brev – utan även multimedia och arbete med små databaser. Faktum är att för små företag försvinner behovet av servrar helt – allt kan utföras på periferin, på klientmaskiner. Med varje år blir processorerna kraftfullare, och skillnaden mellan servrar och persondatorer blir allt mindre med avseende på beräkningskapacitet, ofta återstående enbart i reservkraft, stöd för varmbyte och speciella chassin för montering i rack.
Om vi jämför moderna klientprocessorer, som verkar "löjliga" för administratörer av tunga servrar från 90-talet hos Intel, med superdatorer från det förflutna, känns det verkligen lite obehagligt.
Låt oss ta en titt på en gammal klassiker, som är nästan lika gammal som jag. Cray X-MP/24 från 1984.
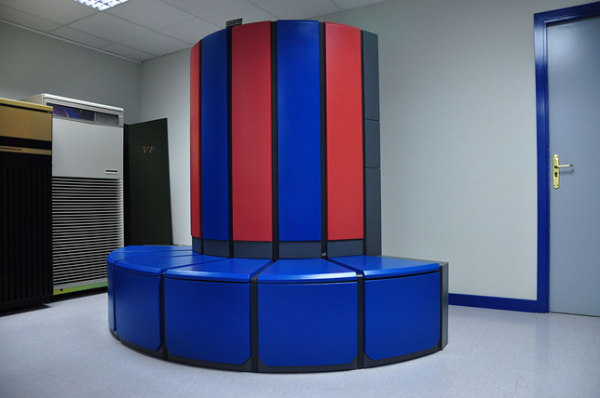
Denna maskin var bland topp superdatorerna 1984, med 2 processorer på 105 MHz och en maximal beräkningskapacitet på 400 MFlops (miljoner flyttaloperationer). Just den maskin som visas på bilden stod i National Security Agency's kryptografilabb i USA och sysslade med att bryta koder. Om vi omvandlar 15 miljoner dollar från 1984 till 2020 års dollar, skulle kostnaden uppgå till 37,4 miljoner eller 93 500 dollar/MFlops.
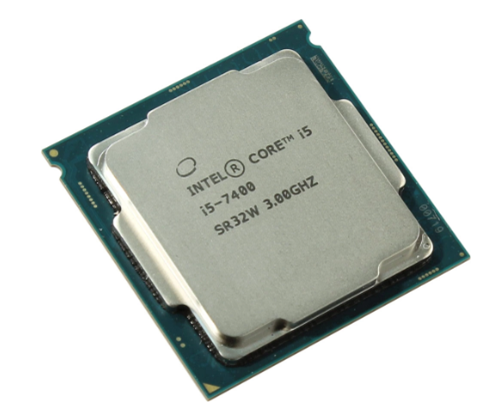
I den maskin där jag skriver dessa rader sitter en Core i5-7400-processor från 2017, vilken inte är särskilt ny, och även under sitt intåg var den den yngsta 4-kärniga av alla medelnivådesktopsprocessorer. 4 kärnor med en basfrekvens på 3.0 GHz (3.5 med Turbo Boost) och dubblering av trådar via HyperThreading ger mellan 19 och 47 GFlops kapacitet enligt olika tester till ett pris av 16 000 rubel för processorn. Om man samlar hela maskinen kan man anta att dess kostnad är 750 dollar (enligt priser och kurs den 1 mars 2020).
Slutligen får vi en överlägsenhet från en ganska genomsnittlig desktop-processor av idag upp till 50–120 gånger över en superdator från topp 10 av det lätt begripliga förflutna, medan det specifika värdet av MFlops blir helt monstruöst 93 500 / 25 = 3 700 gånger.
Varför behövs servrar och centralisering av beräkningar fortfarande med sådana kapaciteter vid kanten – det är helt oklart!
Den omvända nedgången – spiralen har gjort ett varv
Disklösa arbetsstationer
Den första signalen på att flytten av beräkningar till kanten inte kommer att vara slutgiltig var framväxten av teknologin för disklösa arbetsstationer. Vid betydande fördelning av arbetsstationer över företagets område, och särskilt i förorenade miljöer, uppstår en mycket pressande fråga om hantering och stöd av dessa stationer.
Begreppet 'korridortid' framträder – den procentandel av tiden som en supportmedarbetare befinner sig i korridoren, på väg till en medarbetare med ett problem. Denna tid är betald, men helt oproduktiv. En inte oväsentlig faktor, särskilt i förorenade miljöer, var de hårddiskar som gick sönder. Låt oss ta bort disken från arbetsstationen, och göra allt annat över nätverket, inklusive uppstart. Nätverkskortet får förutom adressen från DHCP-servern också ytterligare information – adressen till TFTP-servern (ett förenklat filsystem) och namnet på bootbilden, laddar den i RAM-minnet och startar maskinen.
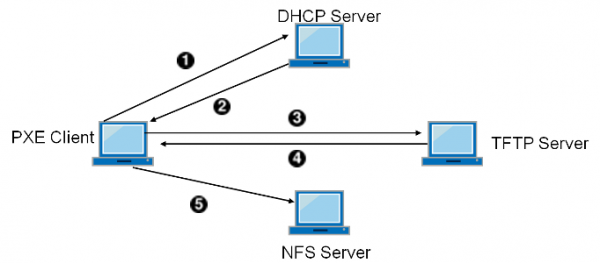
Förutom färre fel och minskad korridortid kan maskinen nu inte behöva justeras på plats, utan bara ta med en ny, och ta den gamla för diagnos på en utrustad arbetsplats. Men det är inte allt!
Den diskfria stationen blir betydligt säkrare – om någon skulle ta sig in i rummet och ta med alla datorer, är det bara utrustningen som förloras. Inga data lagras på diskfria stationer.
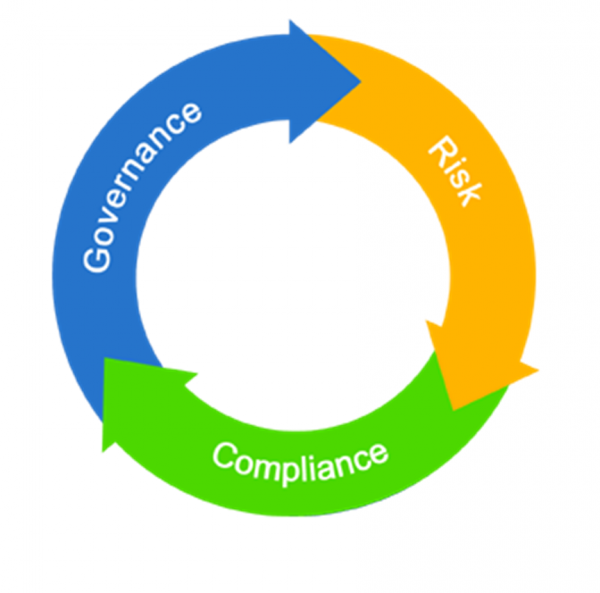
Låt oss minnas detta ögonblick, informationssäkerhet börjar spela en allt viktigare roll efter den 'oförsiktiga barndomen' av informationsteknologi. Och i IT-triangeln invaderar allt mer de skrämmande och viktiga tre bokstäverna – GRC (Governance, Risk, Compliance), eller på ryska 'Styrning, Risk, Överensstämmelse'.
Terminalservrar
Den allmänna spridningen av allt mer kraftfulla personliga datorer på periferin betydligt överträffade utvecklingen av offentliga nätverk. Klassiska klient-serverapplikationer från 90-talet och tidigt 00-tal fungerade inte särskilt bra över smala kanaler, särskilt om databyte var av något betydande värde. Detta var särskilt svårt för fjärrkontor som anslöt via modem och telefonlinjer som dessutom periodiskt frös eller bröts. Och…
Spiralen gjorde en sväng och hamnade återigen i terminalläge med konceptet terminalservrar.
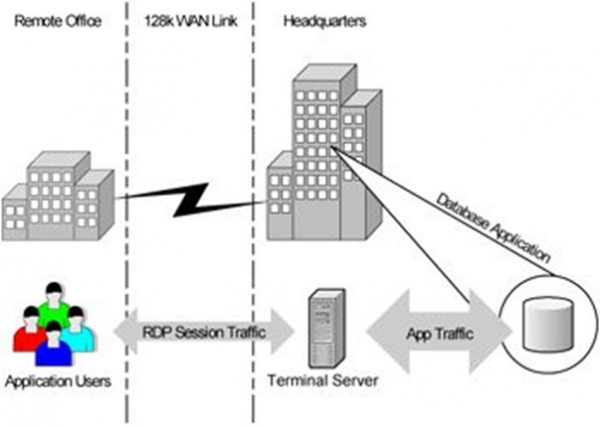
Faktiskt har vi återvänt till 70-talet med deras nollklienter och centralisering av datorkraft. Det blev snabbt uppenbart att förutom den rent ekonomiska aspekten ger terminalåtkomst enorma möjligheter för att organisera säker extern åtkomst, inklusive möjligheten att arbeta hemifrån för anställda, eller mycket begränsad och kontrollerad åtkomst för entreprenörer från osäkra nätverk och okontrollerade enheter.
Men terminalservrar, trots sina fördelar och framsteg, hade också en del nackdelar – låg flexibilitet, problemet med bullriga grannar, strikt server-Windows osv.
Föddandet av proto VDI
I början av 00-talet kom industriell virtualisering av x86-plattformar starkt in på scenen. Och någon uttryckte helt enkelt idén som svävade i luften: varför inte istället för att centralisera alla klienter på serverterminalfarmarna ge varje användare en egen virtuell maskin med en klientversion av Windows och även administratörsåtkomst?
Avvisandet av tjocka klienter
Parallellt med virtualisering av sessioner och operativsystem utvecklades en metod kopplad till att förenkla klientfunktionen på applikationsnivå.
Logiken bakom detta var ganska enkel, eftersom personliga bärbara datorer fortfarande inte fanns tillgängliga för alla, och internet var inte tillgängligt för alla. Många kunde endast ansluta från internetcaféer med mycket begränsade, för att uttrycka det milt, rättigheter. Faktiskt var allt som kunde startas en webbläsare. Webbläsaren blev en nödvändig del av operativsystemet, och internet blev en fast del av våra liv.
Med andra ord gick samtidigt en trend mot att flytta logiken från klienten till centrum i form av webbapplikationer, som krävde endast den enklaste klienten, internet och en webbläsare för åtkomst.
Och vi hamnade inte bara där vi började – med noll kunder och centrala servrar. Vi kom dit på flera oberoende sätt.
Virtuell Desktop-infrastruktur
Brokers
År 2007 släppte marknadsledaren för industriell virtualisering, VMware, den första versionen av sin produkt VDM (Virtual Desktop Manager), som blev i praktiken den första på den växande marknaden för virtuella skrivbord. Det dröjde förstås inte länge innan svaret kom från ledaren för terminalservrar, Citrix, som med förvärvet av XenSource 2008 introducerade XenDesktop. Självklart fanns det också andra leverantörer med sina erbjudanden, men vi ska inte gå för djupt in i historien och avvika från konceptet.
Och konceptet hålls fortfarande kvar. Den centrala komponenten i VDI är anslutningsborkern.
Detta är hjärtat av infrastrukturen för virtuella skrivbord.
Brokern ansvarar för de viktigaste processerna i VDI:
- Bestämmer vilka resurser (maskiner/sessioner) som är tillgängliga för den anslutna klienten;
- Balancerar vid behov klienterna över grupper av maskiner/sessioner;
- Dirigerar klienten till den valda resursen.
Idag kan praktiskt taget vad som helst med en skärm vara klient (terminal) för VDI – en bärbar dator, smartphone, surfplatta, kiosk, tunn eller noll klient. Och den svarande delen, som utför produktionsbelastningen – en terminalserver-session, en fysisk maskin, en virtuell maskin. Moderna mogna VDI-produkter är djupt integrerade med den virtuella infrastrukturen och hanterar den automatiskt, distribuerar eller, omvänt, tar bort redan onödiga virtuella maskiner.
Lite vid sidan av, men för vissa kunder är stöd för hårdvaruaccelerering av 3D-grafik en extremt viktig VDI-teknologi för designer eller ingenjörer.
Protokoll
En andra extremt viktig del av en mogen VDI-lösning är protokollet för åtkomst till virtuella resurser. Om det handlar om arbete inom ett företags lokala nätverk med en utmärkt pålitlig nätverksanslutning på 1 Gbps till arbetsplatsen och en latens på 1 ms, så kan man i praktiken använda vilket protokoll som helst och överhuvudtaget inte tänka på det.
Det är viktigt att tänka på när anslutningen går genom ett okontrollerat nätverk, vars kvalitet kan variera fritt, ända ner till hastigheter på tiotals kilobit och oförutsägbara fördröjningar. Just för att organisera riktig distansarbete, från sommarstugor, hemifrån, från flygplatser och kaféer.
Terminalservrar vs klient-VM
När VDI dök upp verkade det som att det var dags att säga adjö till terminalservrar. Varför behövs de, om var och en har sin egen personliga VM?
Men ur ett rent ekonomiskt perspektiv visade det sig att för typiska massarbetsplatser, som är likadana till leda — så finns det fortfarande inget effektivare än terminalservrar när man ser till priset / session. Med alla sina fördelar förbrukar tillvägagångssättet “1 användare = 1 VM” betydligt fler resurser på virtuell hårdvara och ett helt operativsystem, vilket försämrar ekonomin på typiska arbetsplatser.
I fallet med arbetsplatser för chefer, icke-standardiserade och belastade arbetsstationer, där det finns ett behov av att ha höga rättigheter (upp till administratör), har en dedikerad VM per användare fördelar. Inom denna VM kan man tilldela resurser individuellt, ge rättigheter på valfri nivå och balansera VM mellan virtualiseringsvärdar under hög belastning.
VDI och ekonomi
År efter år hör jag samma fråga — hur kan VDI vara billigare än att bara ge bort bärbara datorer till alla? Och år efter år får jag svara exakt samma sak: i fallet med vanliga kontorsanställda är VDI inte billigare om man ser till de rena kostnaderna för att säkerställa utrustningen. Oavsett hur man vrider och vänder på det blir bärbara datorer billigare, medan servrar, lagringssystem och systemprogramvara kostar ganska mycket. Om det är dags att uppdatera parken och du tänker spara pengar genom VDI — nej, du kommer inte att spara.
Jag nämnde tidigare de skrämmande tre bokstäverna GRC — så här är det, VDI handlar om GRC. Det handlar om riskhantering, om säkerhet och bekvämlighet av kontrollerad åtkomst till data. Och allt detta kostar vanligtvis en hel del pengar att implementera på en mängd olika tekniker. Med hjälp av VDI förenklas kontrollen, säkerheten ökar och håret blir mjukt och silkeslent.
HPE:s lösningar för distansarbete
Fjärr- och molnhantering
iLO
HPE är långt ifrån en ny aktör inom fjärrhantering av serverinfrastruktur; skämt åsido, i mars firade den legendariska iLO (Integrated Lights Out) 18 år. När jag tänker tillbaka på mina administrativa dagar på 00-talet, kunde jag personligen inte bli nöjdare. Den första installationen i rackarna och att koppla in kablar — det var allt som behövdes göra i det bullriga och kalla datacentret. All annan konfiguration, inklusive installation av operativsystem, kunde sedan göras från arbetsplatsen med två skärmar och en kopp varmt kaffe. Och det var 13 år sedan!
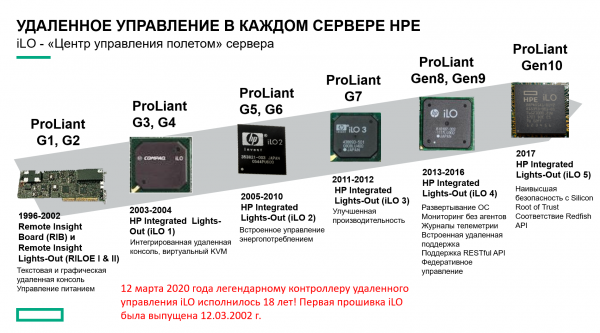
I dag är HPE-servrarna inte utan grund en obestridlig standard för kvalitet i många år — och en stor del av detta spelar den gyllene standarden för fjärrstyrning, iLO, en avgörande roll.
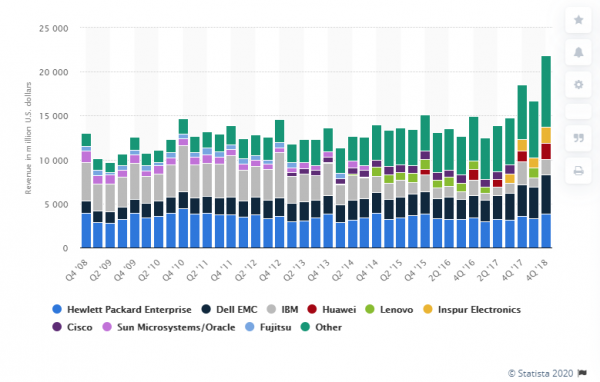
Jag vill särskilt nämna HPE:s insatser för att hålla mänskligheten under kontroll över coronaviruset. , att licensen för iLO Advanced kommer att vara tillgänglig gratis för alla fram till åtminstone slutet av 2020.
Infosight
Om du har fler än 10 servrar i din infrastruktur och administratören inte är uttråkad, så är den molnbaserade HPE Infosight-systemet, som bygger på artificiell intelligens, ett utmärkt komplement till standardövervakningsverktygen. Systemet övervakar inte bara tillståndet och skapar diagram, utan rekommenderar också självständigt vidare åtgärder baserat på den aktuella situationen och trender.
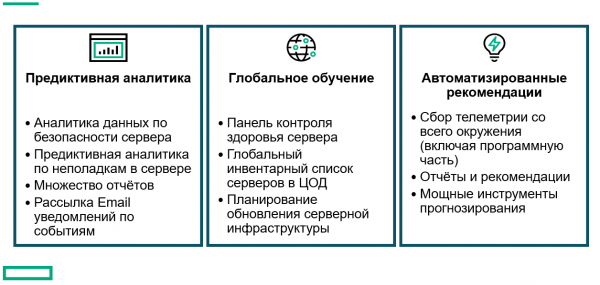
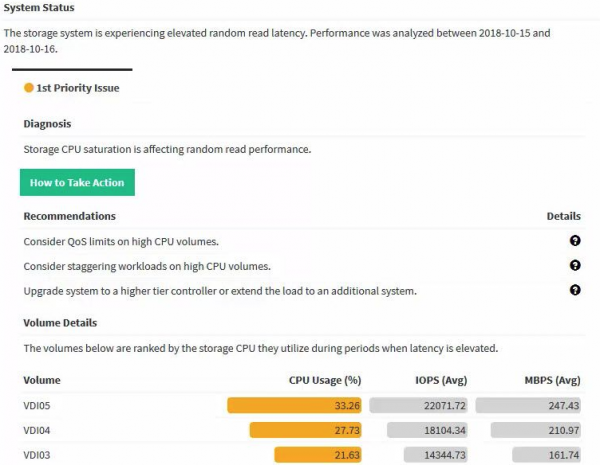
Var smart, , prova Infosight!
OneView
Sist men inte minst vill jag nämna HPE OneView — en hel produktportfölj med enorma möjligheter för övervakning och hantering av hela infrastrukturen. Och allt detta utan att behöva lämna skrivbordet, vilket i din nuvarande situation kanske ens kan vara på landet.
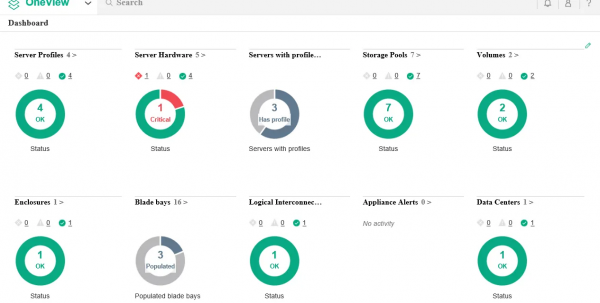
Lagringssystemen är också på topp!
Självklart hanteras och övervakas alla lagringssystem på distans — det var så för många år sedan. Därför vill jag idag prata om något annat, nämligen metrokluster.
Metrokluster är inte en nyhet på marknaden, men just därför har de inte blivit särskilt populära — inverkan av invanda tankesätt och första intryck spelar in. Självklart fanns de redan för 10 år sedan, men de kostade som en järnbro. Åren som gått sedan de första metroklustren har förändrat branschen och gjort teknologin mer tillgänglig för allmänheten.
Jag minns projekt där delarna av storage-systemet medvetet delades upp – separat för superkritiska tjänster i metrokluster och separat för synkron replikering (mycket billigare).
Faktiskt, år 2020 kostar metroklustret er ingenting om ni kan organisera två platser och kanaler. Och de kanaler som krävs för synkron replikering är precis de samma som för metrokluster. Licensiering av mjukvara har länge gått i paket – och synkron replikering kommer direkt med metroklustret, och det enda som för tillfället upprätthåller liv i einriktad replikering är behovet av att organisera ett utsträckt L2-nätverk. Dessutom, L2 över L3 sprider sig snabbt i landet.
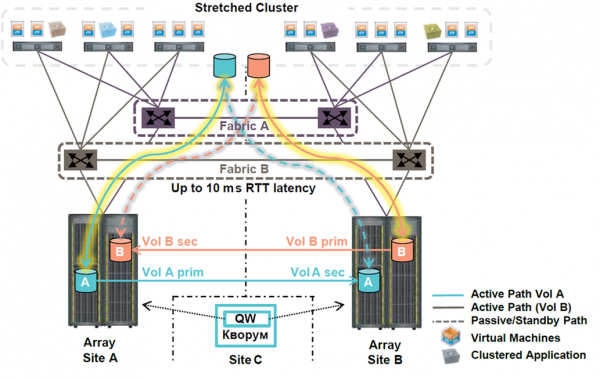
Vad är den principiella skillnaden mellan synkron replikering och metrokluster när det kommer till fjärrarbete?
Det är ganska enkelt. Metroklustret fungerar självständigt, automatiskt, alltid, praktiskt taget omedelbart.
Hur ser processen ut för lastväxling vid synkron replikering på en infrastruktur med åtminstone några hundra virtuella maskiner?
- Ett larm om en incident kommer in.
- Den beredskapsstyrka analyserar situationen – man kan lugnt räkna med 10 till 30 minuter bara för att ta emot signalen och fatta beslut.
- Om beredskapsingenjörerna inte har befogenhet att starta omkopplingen själva – räkna ytterligare 30 minuter för att kontakta en person som har befogenhet och formellt bekräfta starten av omkopplingen.
- Tryck på Den Stora Röda Knappen.
- 10-15 minuter för tidsavbrott och ommontering av volymer, omregistrering av virtuella maskiner.
- 30 minuter för att byta IP-adressering – en optimistisk bedömning.
- Och slutligen starta de virtuella maskinerna och aktivera produktiva tjänster.
Totalt kan RTO (tid till återställande av affärsprocesser) bedömas till 4 timmar.
Låt oss jämföra med situationen på metroklustret.
- Storage-systemet förstår att kommunikationen med metroklustrets arm är förlorad – 15-30 sekunder.
- Virtualiseringsvärdar förstår att den första datacentern har förlorats – 15-30 sekunder (samtidigt med punkt 1).
- Automatisk omstart av hälften till en tredjedel av de virtuella maskinerna i den andra datacentern – 10-15 minuter till tjänsternas uppstart.
- Ungefär vid den här tiden förstår beredskapsstyrkan vad som har hänt.
Totalt: RTO = 0 för separata tjänster, 10-15 minuter i allmänhet.
Varför är omstarten bara för hälften till en tredjedel av de virtuella maskinerna? Låt oss se vad som är problemet:
- Ni gör allt smart och inkluderar automatisk lastbalansering av virtuella maskiner. Som ett resultat körs i genomsnitt bara hälften av de virtuella maskinerna i ett av datacenter. Hela syftet med metrokluster är att minimera driftstopp, så det är i ert intresse att minimera antalet virtuella maskiner som hamnar i riskzonen.
- En del tjänster kan klustras på applikationsnivå, vilket sprider dem över olika virtuella maskiner. Därför skruvas dessa par av virtuella maskiner fast eller kopplas med band till olika datacenter så att tjänsten inte behöver vänta på att de virtuella maskinerna ska startas om vid en krasch.
Med en välbyggd infrastruktur med utsträckta metrokluster arbetar affärsanvändare med minimala fördröjningar från vilken plats som helst, även vid en krasch på datacenter-nivå. I värsta fall blir fördröjningen lika lång som det tar att dricka en kopp kaffe.
Och självklart fungerar metrokluster utmärkt både med de äldre HPE 3Par-systemen som går mot Valinor och med de nya Primera!
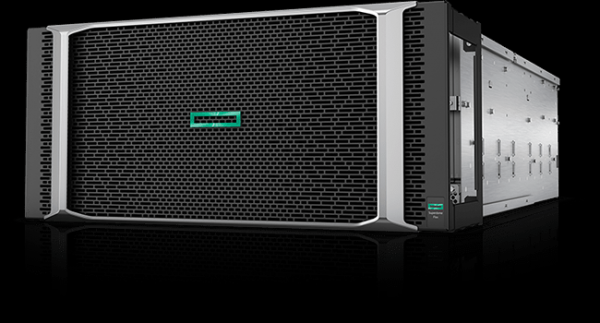
Infrastruktur för distansarbetsplatser
Terminalservrar
För terminalservrar behöver man inte hitta på något nytt, HPE har i många år levererat några av världens bästa servrar för dem. Tidlös klassiker — DL360 (1U) eller DL380 (2U) eller för AMD-entusiaster — DL385. Självklart finns det också bladservrar, både klassiska C7000 och den nya modulära plattformen Synergy.
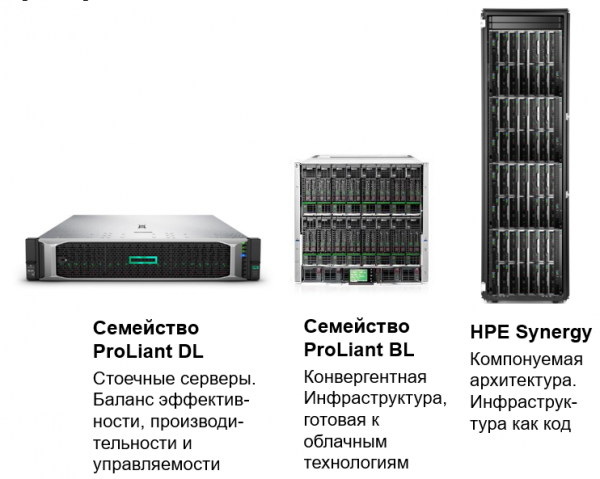
För alla smaker, i alla färger, maximalt antal sessioner per server!
“Klassisk” VDI + HPE Simplivity
Med "klassisk VDI" syftar jag på konceptet 1 användare = 1 virtuell maskin med klient-Windows. Och självklart finns det inte något som ligger närmare VDI-belastning för hyperkonvergerade system, särskilt med deduplicering och kompression.
Här kan HPE erbjuda sin egen hyperkonvergerade plattform Simplivity, likväl som servrar / certifierade noder för partnerlösningar såsom VSAN Ready Nodes för att bygga VDI på VMware VSAN-infrastrukturen.
Låt oss prata lite mer om den egna lösningen Simplivity. Som namnet antyder, ställs enkelhet (engelska simple — enkel) i centrum. Enkelhet i distribution, enkelhet i hantering, enkelhet i skalning.
Hyperkonvergerande system är idag ett av de hetaste ämnena inom IT, och antalet leverantörer på olika nivåer uppgår till cirka 40. Enligt Gartners magiska fyrkant ligger företaget HPE bland de fem största globalt och är en del av ledarnas kvadrat — den förstår vart branschen är på väg och kan omvandla denna förståelse till hårdvara.
Arkitekturen för Simplivity är en klassisk hyperkonvergerande systemlösning med kontrollerade virtuella maskiner, vilket innebär att det kan stödja olika hypervisorer, till skillnad från system som är integrerade i hypervisorn. Faktum är att i april 2020 stöddes VMware vSphere och Microsoft Hyper-V, och planer för stöd av KVM har uttalats. En nyckelfunktion hos Simplivity sedan dess debut på marknaden har varit hårdvaruaccelererad komprimering och deduplicering via ett specialiserat acceleratorkort.
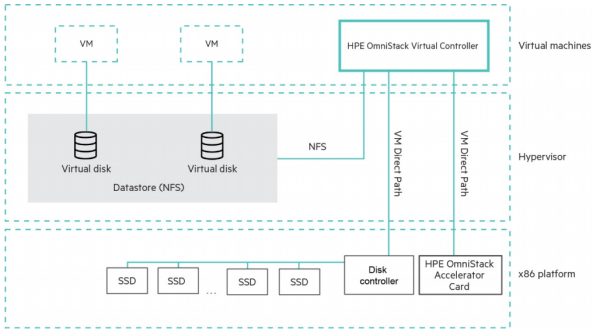
Det är värt att nämna att komprimering med deduplicering är global och alltid aktiverad, vilket innebär att detta inte är en valfri funktion, utan snarare arkitekturen för lösningen.
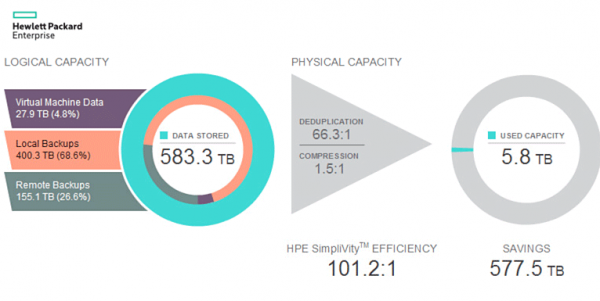
HPE ljuger naturligtvis lite när de påstår en effektivitet på 100:1, beräknad på ett särskilt sätt, men utnyttjandet av utrymme är faktiskt mycket högt. Siffran 100:1 är helt enkelt för vacker. Låt oss gå igenom hur Simplivity tekniskt är implementerat för att visa sådana siffror.
Snapshot. Snapshots (ögonblicksbilder) är 100% korrekt implementerade som RoW (Redirect-on-Write) och sker därför omedelbart utan att påverka prestandan, vilket skiljer sig från vissa andra system. Varför behöver vi lokala snapshots utan straff? Det är mycket enkelt, för att minska RPO från 24 timmar (genomsnittlig RPO för backup) till tiotals eller till och med enstaka minuter.
Backup. En snapshot skiljer sig från en backup endast i hur den uppfattas av systemet för hantering av virtuella maskiner. Om hela systemet raderas vid radering av maskinen, så var det en snapshot. Om något återstår, så är det en backup. Därför kan varje snapshot betraktas som en fullständig backup om den märks i systemet och inte raderas.
Självklart kommer många att invända – hur kan det vara en backup om den lagras på samma system? Här finns det ett mycket enkelt svar i form av en motsvarande fråga: har ni en formell hotmodell som fastställer regler för lagring av säkerhetskopior? Detta är en helt ärlig backup mot att en fil raderas inom VM, det är en backup mot att själva VM raderas. Om det krävs att lagra en säkerhetskopia uteslutande på ett fristående system finns det alternativ: replikering av denna snapshot till en andra Simplivity-kluster eller HPE StoreOnce.
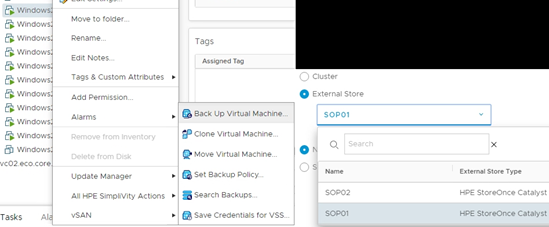
Och just här visar det sig att en sådan arkitektur är perfekt anpassad för alla typer av VDI. VDI innebär hundratals eller till och med tusentals extremt liknande maskiner med samma operativsystem och samma applikationer. Global deduplicering kommer att bearbeta och komprimera detta kanske ännu bättre än 100:1. Att utveckla 1000 VM från en enda mall? Inga problem, dessa maskiner kommer att registreras längre i vCenter än de kommer att klonas.
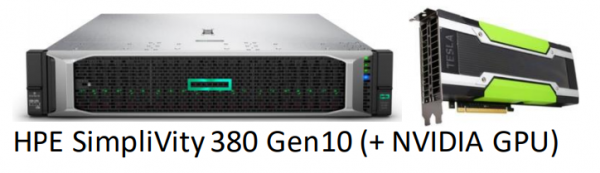
Speciellt för användare med speciella prestandakrav och för dem som behöver 3D-acceleratorer har Simplivity G-serien skapats.
I denna serie används ingen hårdvarudedupliceringsaccelerator, vilket minskar antalet diskar per nod så att kontrolleraren kan hantera det programvarumässigt. Detta frigör också PCIe-slots för andra acceleratorer. Det tillgängliga minnet per nod har även fördubblats till 3 TB för de mest krävande belastningarna.
Simplivity passar perfekt för att organisera geografiskt distribuerade VDI-infrastrukturer med datReplication till det centrala datacentret.
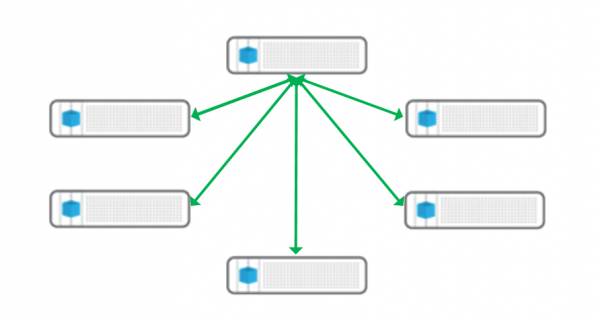
En sådan VDI-arkitektur (och faktiskt inte bara VDI) är särskilt intressant under de ryska förhållandena – stora avstånd (och därmed förseningar) och långt ifrån idealiska kanaler. Regionala centra skapas (eller till och med bara 1-2 noder av Simplivity i ett avlägset kontor) dit lokala användare kopplas via snabba länkar, medan full kontroll och hantering bevaras centralt, och i centrum replikerar endast en liten mängd verkliga, värdefulla och inte skräpbitar data.
Självklart ansluter Simplivity helt till OneView och InfoSight.
Tunna och nollklienter
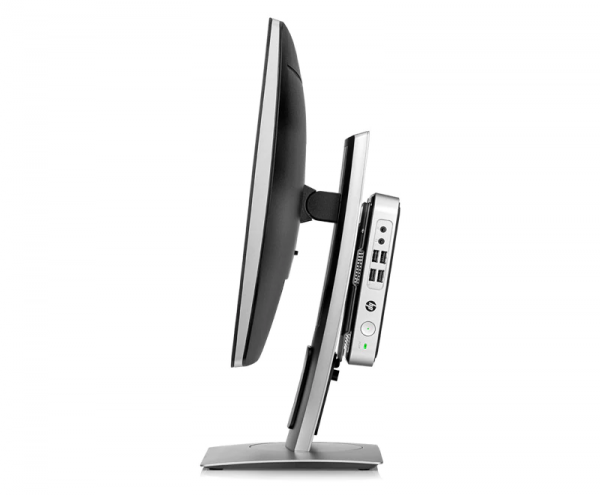
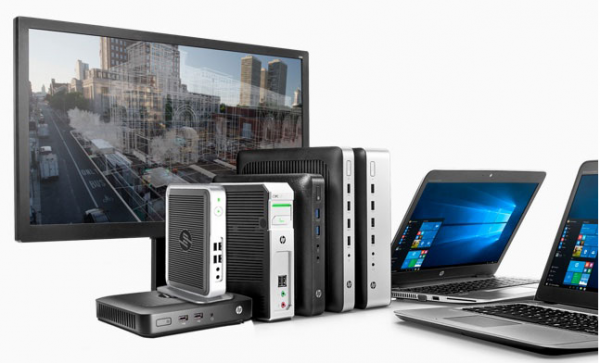
Tunna klienter är specialiserade lösningar avsedda att användas enbart som terminaler. Eftersom det nästan inte finns någon belastning på klienten förutom att upprätthålla kanalen och avkoda video, är det nästan alltid en processor med passiv kylning, en liten boot-enhet endast för att starta ett speciellt inbäddat operativsystem, och i stort sett allt mer. Det finns nästan ingenting att gå sönder, och att stjäla är meningslöst. Kostnaden är låg och inga data sparas i enheten.
Det finns en särskild kategori av tunna klienter, de så kallade nollklienterna. Deras främsta skillnad från tunna klienter är avsaknaden av ett allmänt syfte inbäddat operativsystem, och de arbetar uteslutande med en mikrochip med firmware. Ofta är de utrustade med speciella hårdvaruacceleratorer för videoströmsavkodning i terminalprotokoll såsom PCoIP eller HDX.
Trots uppdelningen av det stora "Hewlett Packard" i separata HPE och HP, kan vi inte undvika att nämna tunna klienter tillverkade av HP.
Utbudet är brett, för alla smaker och behov – inklusive arbetsstationer med flera skärmar och hårdvaruaccelerering av videoström.
HPE-tjänsten för ditt distansarbete
Och sist men inte minst vill jag nämna HPE-tjänsten. Det skulle vara för långrandigt att lista alla servicenivåer och möjligheter inom HPE, men det finns en extremt viktig erbjudande för distansarbete. Nämligen, en servicetekniker från HPE/auktoriserat servicecenter. Du fortsätter att arbeta på distans från din älskade sommarstuga, medan biet från HPE, efter att ha kommit till datacentret, byter ut diskar eller den trasiga strömförsörjningen i dina servrar.
HPE CallHome
Under dagens förhållanden, med begränsade rörelser, blir Call Home-funktionen mer relevant än någonsin. Varje HPE-system med denna funktion kan självständigt rapportera om hårdvaru- eller programvarufel till HPE:s supportcenter. Det är mycket möjligt att reservdelen och/eller serviceteknikern kommer att anlända till dig innan du ens märker några problem eller brister i produktionsservicen.
Personligen rekommenderar jag starkt att aktivera denna funktion.
Källa: habr.com
