

I tidigare inlägg har vi delat med oss av instruktioner för konfigurering och baserat på Veeam. Idag vill vi berätta om säkerhetskopiering med hjälp av Commvault. Det kommer inte att bli några instruktioner, men vi kommer att berätta vad våra kunder redan säkerhetskopierar och hur.
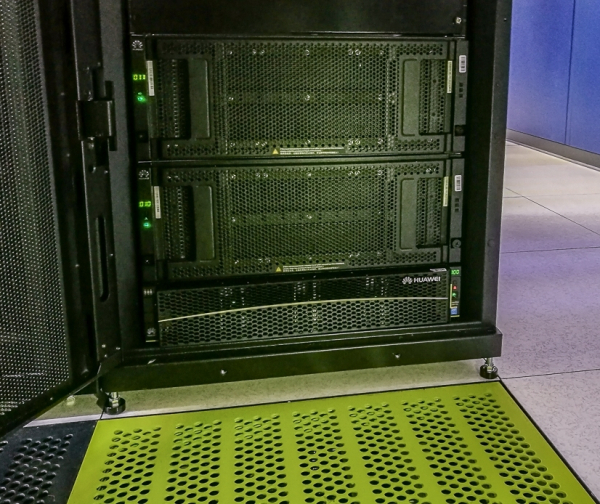
Lagringssystem för säkerhetskopiering baserat på Commvault i datacentret OST-2.
Hur fungerar det?
Commvault är en plattform för säkerhetskopiering av applikationer, databaser, filsystem, virtuella maskiner och fysiska servrar. Data kan finnas på vilken plattform som helst: hos oss – hos kunden, i ett annat kommersiellt datacenter eller i molnet.
Kunden installerar en agent på säkerhetskopieringsobjekten – iData Agent – och konfigurerar den enligt de nödvändiga säkerhetskopieringspolitikerna. iData Agent samlar in nödvändig data, komprimerar, deduplicerar, krypterar och överför den till DataLines säkerhetskopieringssystem.
Proxy-servrar säkerställer anslutning mellan kundens nätverk och vårt nätverk, isolering av de kanaler genom vilka data överförs.
På DataLines sida tar Media Agent Server emot data från iData Agent och skickar dem för lagring till lagringssystemet, bandbibliotek osv. Allt detta hanteras av CommServe. I vår konfiguration finns den primära styrenheten på OST-anläggningen, den sekundära – på NORD-anläggningen.
Som standard lagras kundens data på en plats, men det är möjligt att organisera säkerhetskopiering till två platser samtidigt eller ställa in ett schema för att överföra säkerhetskopior till den andra platsen. Detta alternativ kallas 'extra datakopia' (auxiliary copy). Till exempel kommer alla fullständiga säkerhetskopior i slutet av månaden automatiskt att dupliceras eller flyttas till den andra platsen.
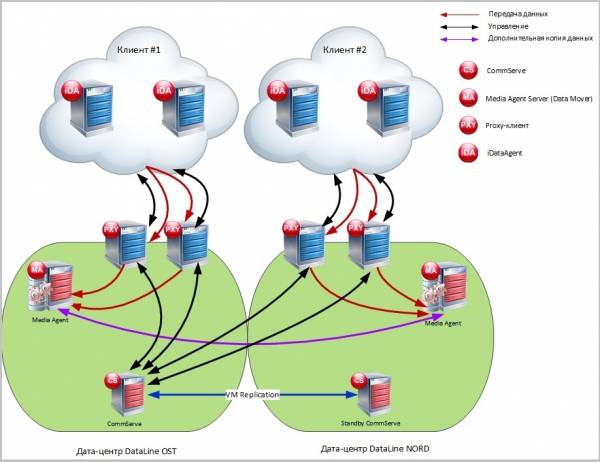
Arbetsflödet för Commvaults säkerhetskopieringssystem.
Säkerhetskopieringssystemet fungerar främst på virtualisering med VMware: serverarna CommServe, Media Agent och Proxy-servrarna är installerade på virtuella maskiner. Om kunden använder vår utrustning lagras säkerhetskopior på lagringssystemet Huawei OceanStor 5500 V3. För säkerhetskopiering av kundernas lagringssystem och lagring av säkerhetskopior på bandbibliotek används separata Media Agent på fysiska servrar.
Vad är viktigt för kunderna?
Utifrån vår erfarenhet uppmärksammar kunder som väljer Commvault för säkerhetskopiering följande aspekter.
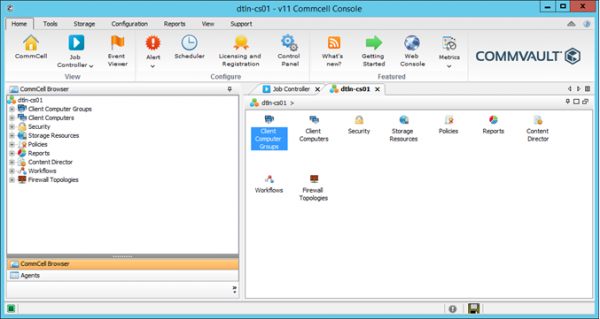
Konsol. Kunder vill kunna hantera säkerhetskopieringen själva. I Commvault-konsolen finns alla grundläggande operationer tillgängliga:
- lägg till och ta bort servrar för säkerhetskopiering;
- konfigurera iData-agenten;
- skapa och manuellt starta uppgifter;
- självständig återställning av säkerhetskopior;
- inställningar för aviseringar om status för säkerhetskopieringsuppgifter;
- avgränsning av åtkomst till konsolen beroende på roll och användargrupp.
Deduplicering. Deduplicering gör det möjligt att hitta och ta bort duplicerade datablokkar under säkerhetskopieringsprocessen. På så sätt hjälper det till att spara utrymme på lagringssystemet och minskar mängden data som överförs, vilket sänker kraven på hastighet för kanalen. Utan deduplicering skulle säkerhetskopiorna ta upp två till tre gånger mer plats än den ursprungliga datamängden.
När det gäller Commvault kan deduplicering ställas in antingen på klientsidan eller på Medieagentens sida. I det första fallet kommer de icke-unika datablokklarna inte ens att skickas till Media Agent Server. I det andra fallet avvisas den duplicerade blocken och skrivs inte till lagringssystemet.
Denna blockdeduplicering baseras på hash-funktioner. Varje block tilldelas en hash som sparas i en hash-tabell, en sorts databas (Deduplication Database, DDB). Vid datatransfereras hash 'slås upp' i denna databas. Om en sådan hash redan finns i databasen, markeras blocket som icke-unik och överförs inte till Media Agent Server (i det första fallet) eller skrivs inte till lagringssystemet (i det andra).
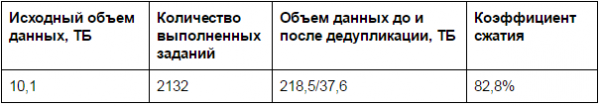
Tack vare dedupliceringen lyckas vi spara upp till 78% plats i lagringssystemet. För närvarande finns det 166,4 TB lagrat på lagringssystemet. Utan deduplicering skulle vi behöva lagra 744 TB.
Möjlighet att avgränsa rättigheter. I Commvault finns möjlighet att ställa in olika åtkomstnivåer för hantering av säkerhetskopiering. Så kallade 'roller' bestämmer vilka åtgärder som kommer att användaren i förhållande till säkerhetskopieringsobjekten. Till exempel kan utvecklarna bara återställa en server med databas till en viss plats, medan en administratör kan starta en omedelbar säkerhetskopiering för samma server och lägga till nya användare.
Kryptering. Krypta data under säkerhetskopiering via Commvault kan göras på följande sätt:
- På klientagentens sida: data kommer i detta fall att överföras till säkerhetskopieringssystemet redan i krypterad form;
- på Media Agent-sidan;
- På kanalnivå: data krypteras på klientagentens sida och dekrypteras på Media Agent Server.
Tillgängliga krypteringsalgoritmer: Blowfish, GOST, Serpent, Twofish, 3-DES, AES (rekommenderas av Commvault).
Lite statistik
I mitten av december säkerhetskopierar vi 27 kunder med hjälp av Commvault. Den största delen av dem är detaljhandlare och finansorganisationer. Den totala mängden originaldata för kopian är 65 TB.
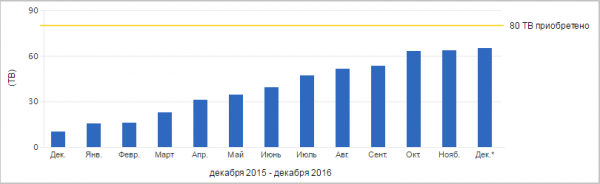
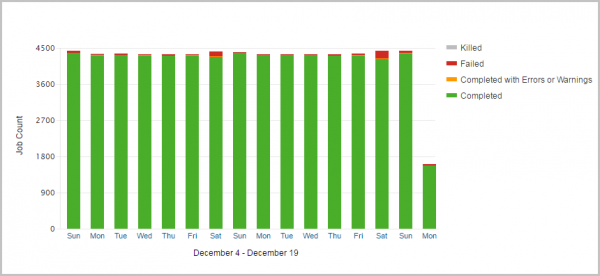
Cirka 4400 uppgifter utförs varje dag. Nedan är statistiken över utförda uppgifter de senaste 16 dagarna.
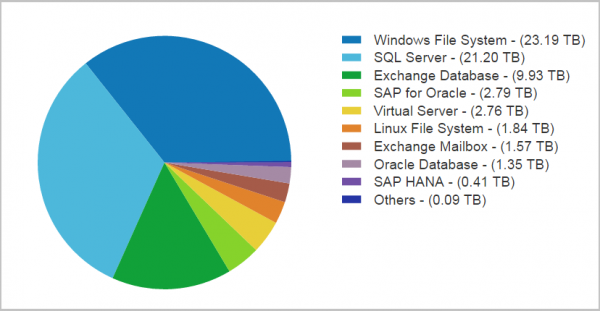
Det mest som säkerhetskopieras via Commvault är Windows File System, SQL Server och Exchange-databaser.
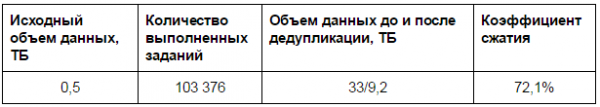
Och nu de utlovade fallen. Även om de är anonymiserade (NDA hälsar), ger de en uppfattning om varför och hur kunder använder säkerhetskopiering baserat på Commvault. Nedan presenteras fall från kunder som använder ett enda säkerhetskopieringssystem, det vill säga gemensam programvara, Media Agent-servrar och lagringssystem.
Fall 1
Kund. Ett ryskt handels- och tillverkningsföretag inom konfektyrmarknaden med ett distribuerat nätverk av filialer i Ryssland.
Uppgift.Organisation av säkerhetskopiering för Microsoft SQL-databaser, filservrar, applikationsservrar, Exchange Online-postlådor.
De ursprungliga data ligger i kontor över hela Ryssland (mer än 10 städer). Backupen måste göras till DataLine-anläggningen med efterföljande återställning av data till vilket som helst av företagets kontor.
Kunden önskade full självständig hantering med åtkomstbegränsningar.
Lagringsdjup – ett år. För Exchange Online – 3 månader för aktiva kopior och ett år för arkiv.
Solution. För databaserna sattes en extra kopia upp på en sekundär plats: den senaste fulla backupen i månaden överförs till en annan plats och lagras där i ett år.
Kvaliteten på kanalerna från kundens avlägsna kontor tillät inte alltid backup och återställning inom optimala tidsramar. För att minska mängden överfört trafik konfigurerades deduplicering på kundens sida. Tack vare den blev tiden för full säkerhetskopiering acceptabel med hänsyn till avståndet till kontoren. Till exempel görs en full backup av en databas på 131 GB från Sankt Petersburg på 16 minuter. Från Jekaterinburg säkerhetskopieras en databas på 340 GB på 1 timme och 45 minuter.
Genom rollerna har kunden konfigurerat olika behörigheter för sina utvecklare: endast för säkerhetskopiering eller återställning.
Fall 2
Kund. Rysk kedja av detaljhandelsbutiker för barnartiklar.
Uppgift. Organisation av säkerhetskopiering för:
högbelastade MS SQL-kluster baserat på 4 fysiska servrar;
virtuella maskiner med webbplatser, applikationsservrar, 1C, Exchange och filservrar.
All specificerad infrastruktur för kunden är utspridd mellan plattformarna OST och NORD.
RPO för SQL-servrar – 30 minuter, för de andra – 1 dygn.
Lagringsdjup – från 2 veckor till 30 dagar beroende på datatyp.
Solution. Vi valde en kombination av lösningar baserade på Veeam och Commvault. För filbackup från vår molntjänst används Veeam. Databasservrar, Active Directory, e-post och fysiska servrar säkerhetskopieras via Commvault.
För att uppnå hög säkerhetskopieringshastighet har kunden avsatt en separat nätverksadapter för backupuppgifter på de fysiska servrarna med MS SQL. En fullständig säkerhetskopiering av databasen på 3,4 TB tar 2 timmar och 20 minuter, medan den fullständiga återställningen tar 5 timmar och 5 minuter.
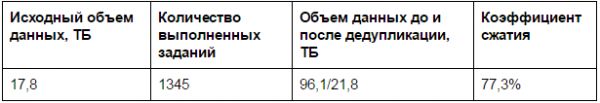
Kunden hade en stor mängd ursprungliga data (nästan 18 TB). Om man skulle överföra data till ett bandbibliotek, som kunden gjorde tidigare, skulle det krävas flera dussin kassetter. Detta skulle komplicera hanteringen av hela kundens säkerhetskopieringssystem. Därför ersattes bandbiblioteket i den slutliga lösningen med en Lagringssystem.
Case 3
Kund. Kedja av stormarknader i CIS.
Uppgift. Kunden ville organisera säkerhetskopiering och återställning av SAP-system som fanns i vår molntjänst. För databaser med SAP HANA är RPO=15 minuter, för virtuella maskiner med applikationsservrar RPO=24 timmar. Lagringsdjup – 30 dagar. Vid en nödsituation är RTO=1 timme, för återställning av en kopia på begäran RTO=4 timmar.
Solution. För HANA-databaser har säkerhetskopiering av DATA-filer och loggfiler konfigurerats med angiven periodicitet. Loggfiler arkiverades var 15:e minut eller vid en viss storlek.
För att minska återställningstiden för databasen har vi konfigurerat tvånivålagring av backups baserat på Lagringssystem och bandbibliotek. På diskarna läggs operativa kopior med möjlighet till återställning vid vilken tidpunkt som helst under veckan. När backupen blir äldre än 1 vecka flyttas den till arkivet, till bandbiblioteket, där den lagras i ytterligare 30 dagar.
En fullständig backup av en databas på 181 GB tar 1 timme och 54 minuter.
Vid inställning av backup användes backint-gränssnittet för SAP, vilket möjliggör integration av tredjeparts backupsystem med SAP HANA Studio. Därför kan man hantera backup direkt från SAP-konsolen. Det förenklar livet för SAP-administratörer som inte behöver vänja sig vid ett nytt gränssnitt.
Backuphantering är också tillgänglig för kunden via den standardiserade kundkonsolen Commvault.
Det är allt för idag. Ställ frågor i kommentarerna.
Källa: habr.com
