

Hej allihopa. Inför starten av kursen har vi förberett en översättning av en intressant artikel.
Dagens guide kommer att introducera dig till grunderna för att börja arbeta med paketet aircrack-ng. Självklart är det omöjligt att ge all nödvändig information och täcka varje scenario. Så var beredd på att göra hemuppgifter och forska själv. Det finns och i många ytterligare handledningar och annan användbar information.
Trots att det inte täcker alla steg från början till slut, ger guiden en djupare insyn i arbetet med aircrack-ng.
Konfigurera hårdvara, installera Aircrack-ng
Det första steget för att säkerställa korrekt funktion aircrack-ng i ditt Linux-system är att patcha och installera rätt drivrutin för ditt nätverkskort. Många kort fungerar med flera drivrutiner, vissa av dem tillhandahåller den nödvändiga funktionaliteten för att använda aircrack-ng, andra gör det inte.
Jag tror det är överflödigt att säga att du behöver ett nätverkskort som är kompatibelt med paketet aircrack-ng. Det vill säga, den hårdvara som är helt kompatibel och kan implementera paketinjektioner. Med ett kompatibelt nätverkskort kan du hacka en trådlös åtkomstpunkt på mindre än en timme.
För att avgöra vilken kategori ditt kort tillhör, hänvisar jag till sidan . Läs , om du inte vet hur man hanterar tabellen. Men det kommer inte att hindra dig från att läsa guiden, som låter dig lära dig något nytt och bekräfta vissa egenskaper hos ditt kort.
För att börja behöver du veta vilken chipuppsättning som används i ditt nätverkskort och vilken drivrutin du behöver för den. Du måste avgöra detta med hjälp av informationen från föregående stycke. I avsnittet får du veta vilka drivrutiner du behöver.
Installera aircrack-ng
Den senaste versionen av aircrack-ng kan fås genom , eller så kan du använda en distribution för penetrationstestning, såsom Kali Linux eller Pentoo, där den senaste versionen finns. aircrack-ng.
För att installera aircrack-ng, se .
Grunderna i IEEE 802.11
Bra, nu när allt är klart är det dags att ta en paus innan vi börjar agera och lära oss lite om hur trådlösa nätverk fungerar.
Det är viktigt att förstå nästa del för att kunna hantera situationer där något inte fungerar som förväntat. Att veta hur allt fungerar hjälper dig att identifiera problemet eller åtminstone beskriva det på rätt sätt så att någon annan kan hjälpa dig. Det här är lite komplicerat, och du kanske vill hoppa över detta avsnitt. Men för att hacka trådlösa nätverk behövs lite kunskap, och så hacking är mer än bara att skriva en kommando och låta aircrack göra allt åt dig.
Hur man hittar ett trådlöst nätverk
Denna del är en kort introduktion till hanterade nätverk som arbetar med åtkomstpunkter (Access Point, AP). Varje åtkomstpunkt skickar ungefär 10 så kallade beacon-ramar (beacon frame) per sekund. Dessa paket innehåller följande information:
- Namn på nätverket (ESSID);
- Används kryptering (och vilken typ av kryptering som används, men observera att denna information kan vara falsk bara för att åtkomstpunkten rapporterar den);
- Vilka överföringshastigheter som stöds (i MBit);
- Vilken kanal nätverket befinner sig på.
Det är denna information som visas i verktyget som ansluter specifikt till detta nätverk. Den visas när du tillåter kortet att skanna nätverk med hjälp av iwlist <interface> scan
Varje åtkomstpunkt har en unik MAC-adress (48 bitar, 6 par hexadecimala siffror). Den ser ut ungefär så här: 00:01:23:4A:BC:DE. Varje nätverksenhet har en sådan adress, och nätverksenheter interagerar med varandra med hjälp av den. Så det är något som ett unikt namn. MAC-adresser är unika och det finns inga två enheter med samma MAC-adresser.
Anslutning till nätverket
Det finns flera alternativ för att ansluta till ett trådlöst nätverk. Oftast används Open System Authentication. (Valfritt: om du vill veta mer om autentisering, .)
Open System Authentication:
- Begär autentisering från åtkomstpunkten;
- Åtkomstpunkten svarar: OK, du är autentiserad.
- Begär associering från åtkomstpunkten;
- Åtkomstpunkten svarar: OK, du är ansluten.
Det här är det enklaste fallet, men problem uppstår när du saknar åtkomsträttigheter eftersom:
- WPA/WPA2 används, och du behöver APOL-autentisering. Åtkomstpunkten kommer att avvisa begäran i det andra steget.
- Åtkomstpunkten har en lista över tillåtna klienter (MAC-adresser) och den kommer inte att låta någon annan ansluta. Detta kallas MAC-adress filtrering.
- Åtkomstpunkten använder Shared Key Authentication, vilket innebär att du behöver ge rätt WEP-nyckel för att ansluta. (Se avsnittet för att få mer information)
Enkel sniffning och hackning
Uppspårning av nätverk
Det första du bör göra är att hitta ett potentiellt mål. I paketet aircrack-ng finns det ett verktyg för detta, men du kan också använda andra program som till exempel: Kismet .
För att sätta nätverkskortet i övervakningsläge, använd
airmon-ng :
Så skapar du ett annat gränssnitt och lägger till"mon". Så,wlan0 blir wlan0mon. För att kontrollera om nätverkskortet verkligen är i övervakningsläge, köriwconfig och se efter själv. Därefter, kör
för att leta efter nätverk: airodump-ng wlan0mon
kan inte ansluta till WLAN-enheten, du kommer att se något sådant:Om airodump-ng hoppar mellan kanaler och visar alla åtkomstpunkter från vilka den får beacon-ramar. Kanalerna 1 till 14 används för standarderna 802.11 b och g (i USA får endast kanaler 1 till 11 användas; i Europa får endast kanaler 1 till 13 användas med vissa undantag; i Japan får kanaler 1 till 14 användas). 802.11a fungerar i 5 GHz-bandet, och tillgången varierar i olika länder mer än i 2,4 GHz-bandet. Generellt börjar de kända kanalerna från 36 (32 i vissa länder) till 64 (68 i vissa länder) och från 96 till 165. På Wikipedia kan du hitta mer detaljerad information om tillgången på kanaler. I Linux hanteras tillåtelse/förbud mot överföring på specifika kanaler för ditt land av
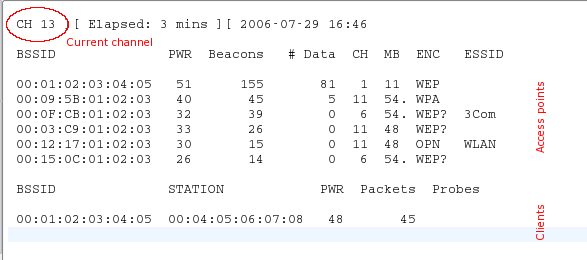
Central Regulatory Domain Agent Den aktuella kanalen visas i det övre vänstra hörnet.
Den aktuella kanalen visas i övre vänstra hörnet.
Efter en stund kommer accesspunkterna att dyka upp och (förhoppningsvis) några relaterade kunder.
Översta blocket visar de upptäckta accesspunkterna:
bssid
mac-adress för accesspunkten
pwr
signalstyrka när en kanal har valts
pwr
signalstyrka. vissa drivrutiner rapporterar inte denna.
beacons
antalet mottagna beacons. om du inte har en signalstyrkemätning kan du mäta den genom beacons: ju fler beacons, desto bättre signal.
data
antalet mottagna datapaket
ch
kanal som accesspunkten arbetar på
mb
hastighet eller läge för accesspunkten. 11 är ren 802.11b, 54 är ren 802.11g. värden mellan dessa två är en blandning.
enc
kryptering: opn: ingen kryptering, wep: wep-kryptering, wpa: wpa eller wpa2, wep?: wep eller wpa (ännu oklart)
essid
namnet på nätverket, ibland dolt
Nedre blocket visar de upptäckta kunderna:
bssid
mac-adressen som kunden associeras med vid denna accesspunkt
station
mac-adressen för själva kunden
pwr
signalstyrka. vissa drivrutiner rapporterar inte denna.
packets
antalet mottagna datapaket
probes
nätverksnamn (essid) som denna kund redan har testat
Nu måste du övervaka det målnätverk som ska ha åtminstone en ansluten kund, eftersom intrång i nätverk utan kunder är en mer komplex fråga (se avsnitt ). Det bör använda WEP-kryptering och ha en bra signal. Kanske kan du ändra antennens position för att förbättra signalen. Ibland kan några centimeter vara avgörande för signalstyrkan.
I exemplet ovan finns det ett nätverk 00:01:02:03:04:05. Det blev den enda möjliga måltavlan eftersom endast en kund är ansluten till det. Dessutom har det en bra signal, så det är ett lämpligt mål för träning.
Sniffing av Initialiseringsvektorer
På grund av hopp mellan kanaler kommer du inte att fånga alla paket från det målnätverket. Därför vill vi lyssna på endast en kanal och dessutom skriva ner all data på disk, så att vi senare kan använda den för intrång:
airodump-ng -c 11 --bssid 00:01:02:03:04:05 -w dump wlan0mon Med parametern -c väljer du kanal, och parametern efter -w är prefixet för nätverksdump som skrivs på disk. Flaggan –bssid tillsammans med MAC-adressen för accesspunkten begränsar paketmottagningen till en enda accesspunkt. Flaggan –bssid är endast tillgänglig i nya versioner airodump-ng.
Innan du bryter WEP behöver du mellan 40 000 och 85 000 olika initieringsvektorer (Initialization Vector, IV). Varje datapaket innehåller en initieringsvektor. De kan återanvändas, så antalet vektorer är vanligtvis något mindre än antalet avlyssnade paket.
Således måste du vänta på att fånga mellan 40k och 85k datapaket (med IV). Om nätverket inte är upptaget kan detta ta mycket tid. Du kan påskynda denna process genom att använda en aktiv attack (eller en återspelningsattack). Om dem kommer vi att prata i nästa del.
Brytning
Om du redan har tillräckligt med fångade initieringsvektorer lagrade i en eller flera filer kan du försöka bryta WEP-nyckeln:
aircrack-ng -b 00:01:02:03:04:05 dump-01.cap MAC-adressen efter flaggan -b – är målets BSSID, och dump-01.cap – är filen som innehåller de avlyssnade paketen. Du kan använda flera filer, för detta lägger du helt enkelt till alla namn i kommandot eller använder en wildcard, som till exempel dump*.cap.
Mer information om parametrarna , utdata och användning kan du få från .
Antalet initieringsvektorer som krävs för att bryta nyckeln är inte begränsat. Detta beror på att vissa vektorer är svagare och förlorar mer information om nyckeln än andra. Vanligtvis blandas dessa initieringsvektorer med starkare. Så om du har tur kan du bryta nyckeln med endast 20 000 initieringsvektorer. Men ofta är även detta otillräckligt, aircrack-ng kan det ta lång tid (vecka eller mer vid hög felmarginal), för att sedan säga till dig att nyckeln inte kan brytas. Ju fler initieringsvektorer du har, desto snabbare kan brytningen ske och vanligtvis görs detta på några minuter eller till och med sekunder. Erfarenheten visar att 40 000 – 85 000 vektorer är tillräckligt för att bryta.
Det finns mer avancerade accesspunkter som använder speciella algoritmer för att filtrera svaga initieringsvektorer. Som ett resultat kommer du inte att kunna få mer än N vektorer från accesspunkten, eller så kommer du att behöva miljoner vektorer (till exempel 5-7 miljoner) för att bryta nyckeln. Du kan , vad du ska göra i sådana fall.
Aktiva attacker
De flesta enheter stödjer inte injektioner, åtminstone inte utan patchade drivrutiner. Vissa stödjer endast vissa attacker. Kontakta och se i kolumnen aireplay. Ibland ger denna tabell inte aktuell information, så om du ser ordet “NEJ” mot din drivrutin, bli inte upprörd, utan kolla hellre på hemsidan för drivrutinen, i drivrutinsnyhetsbrevet på . Om du lyckades återskapa det med en drivrutin som inte var med på listan, tveka inte att föreslå ändringar på sidan med kompatibilitetstabellen och lägga till en länk till en kort vägledning. (För detta behöver du begära ett wiki-konto via IRC.)
För att börja behöver du se till att paketinjektioner verkligen fungerar med ditt nätverkskort och drivrutin. Det enklaste sättet att kontrollera det - är att genomföra en testinjektionsattacker. Innan du fortsätter, se till att du har gått igenom detta test. Ditt kort bör kunna injicera för att du ska kunna utföra de följande stegen.
Du kommer att behöva BSSID (MAC-adress för accesspunkten) och ESSID (nätverksnamn) för accesspunkten, som inte filtrerar MAC-adresser (till exempel din egen), och ligger inom räckhåll.
Försök att ansluta till accesspunkten med :
aireplay-ng --fakeauth 0 -e "ditt nätverks ESSID" -a 00:01:02:03:04:05 wlan0mon Värdet efter -a kommer att vara BSSID för din accesspunkt.
Injektionen lyckades, om du ser något liknande detta:
12:14:06  Skickar autentiseringsbegäran
12:14:06  Autentisering lyckad
12:14:06  Skickar anslutningsbegäran
12:14:07  Anslutning lyckad :-)
Om inte:
- Dubbelkolla att ESSID och BSSID är korrekta;
- Se till att filtret för MAC-adresser är avstängt på din accesspunkt;
- Prova detta på en annan accesspunkt;
- Se till att din drivrutin är korrekt konfigurerad och stöds;
- Istället för "0", prova "6000 -o 1 -q 10".
ARP replay
Nu när vi vet att paketinjektioner fungerar, kan vi göra något som betydligt påskyndar fångsten av initieringsvektorer: injektionsattacken .
Huvudidén
Om vi talar enkelt fungerar ARP genom att skicka en bredbandförfrågan till en IP-adress, och enheten med den IP-adressen svarar tillbaka. Eftersom WEP inte skyddar mot upprepning kan du sniffa paketet och skicka det igen och igen så länge det är giltigt. Därför behöver du bara fånga och reproducera ARP-förfrågan som skickas till åtkomstpunkten för att skapa trafik (och få initialiseringsvektorer).
En lat metod
Öppna först fönstret med airodump-ng, som sniffar trafiken (se ovan). Aireplay-ng och airodump-ng kan fungera samtidigt. Vänta på att en klient dyker upp i det målinriktade nätverket och påbörja attacken:
aireplay-ng --arpreplay -b 00:01:02:03:04:05 -h 00:04:05:06:07:08 wlan0mon-b anger den målinriktade BSSID: -h den MAC-adress som är ansluten av klienten.
Nu måste du vänta på att få ett ARP-paket. Vanligtvis måste man vänta några minuter (eller läsa vidare i artikeln).
Om du har tur kan du se något liknande:
Sparar ARP-förfrågningar i replay_arp-0627-121526.cap
Du måste också starta airodump för att fånga svar.
Läste 2493 paket (fick 1 ARP-förfrågan), skickade 1305 paket...
Om du behöver stoppa reproduktionen behöver du inte vänta på nästa ARP-paket, du kan helt enkelt använda tidigare fångade paket med hjälp av parametern -r <filnamn>
När du använder ARP-injektioner kan du använda PTW-metoden för att knäcka WEP-lösenordet. Det minskar avsevärt antalet nödvändiga paket, och därmed tiden för knäckningen. Du måste fånga ett komplett paket med airodump-ng, det vill säga inte använda alternativet “--ivs” när du kör kommandot. För aircrack-ng använd “aircrack -z <filnamn>”
Om antalet datapaket som tas emot airodump-ng slutar öka kan det hända att du behöver minska hastigheten på reproduktionen. Gör detta med hjälp av parametern -x <packets per second>
En aggressiv metod
De flesta operativsystem rensar ARP-cachen när de stängs av. Om nästa paket behöver skickas efter att ha återanslutit (eller helt enkelt använda DHCP) skickar de en ARP-förfrågan. Som en bieffekt kan du sniffa ESSID och kanske keystream under återanslutningen. Detta är praktiskt om ESSID för ditt mål är dolt eller om den använder delad nyckelautentisering.
Låt airodump-ng och aireplay-ng de arbeta. Öppna ett nytt fönster och starta :
Här -a – det är BSSID för åtkomstpunkten, -c MAC-adressen för den valda klienten.
Vänta några sekunder så kommer ARP replay att fungera.
De flesta klienter försöker automatiskt återfå anslutningen. Men risken att någon uppmärksammar denna attack, eller åtminstone märker vad som händer på WLAN, är högre än vid andra attacker.
Fler verktyg och information om dem hittar du .
Källa: habr.com
