

Oavsett vad ett företag sysslar med, bör säkerheten vara en integrerad del av dess säkerhetsplan. Namntjänster som omvandlar nätverksnamn till IP-adresser används bokstavligen av alla applikationer och tjänster på nätet.
Om en angripare får kontroll över en organisations DNS kan de utan problem:
- övertaga hanteringen av resurser som är offentligt tillgängliga
- omdirigera inkommande e-post, såväl som webbfrågor och autentiseringsförsök
- skapa och verifiera SSL/TLS-certifikat
Denna guide behandlar DNS-säkerhet ur två perspektiv:
- Att upprätthålla ständig övervakning och kontroll över DNS
- Hur nya DNS-protokoll, såsom DNSSEC, DOH och DoT, kan hjälpa till att skydda integriteten och konfidentialiteten hos överförda DNS-frågor
Vad är DNS-säkerhet?
Begreppet DNS-säkerhet omfattar två viktiga komponenter:
- Att säkerställa den övergripande integriteten och tillgängligheten hos DNS-tjänster som omvandlar nätverksnamn till IP-adresser
- Övervakning av DNS-aktivitet för att identifiera potentiella säkerhetsproblem i ditt nätverk
Varför är DNS sårbar för attacker?
DNS-teknologin skapades i internetens barndom, långt innan någon började tänka på nätverkssäkerhet. DNS fungerar utan autentisering och kryptering, vilket blint hanterar förfrågningar från vilket användare som helst.
Därför finns det många sätt att lura användare och förfalska information om var namn faktiskt omvandlas till IP-adresser.
DNS-säkerhet: Frågor och komponenter
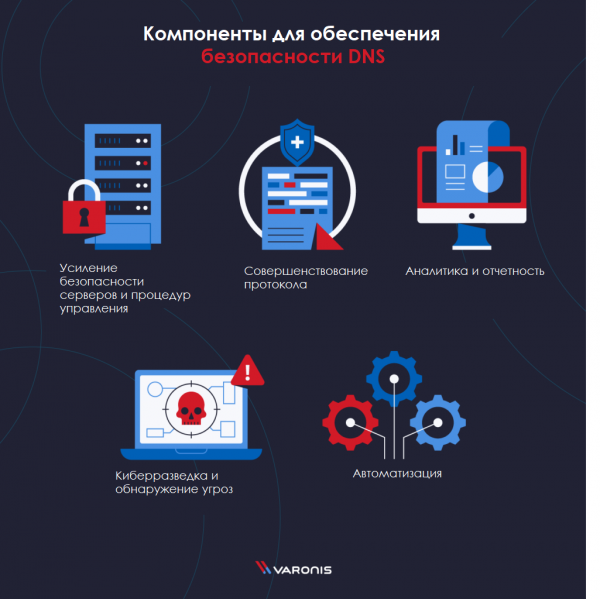
DNS-säkerhet består av flera grundläggande komponenter, var och en av dem måste beaktas för att säkerställa fullt skydd:
- Stärka säkerheten för servrar och hanteringsprocedurer: öka skyddsnivån för servrar och skapa en standardmall för driftsättning
- Förbättring av protokoll: implementera DNSSEC, DoT eller DoH
- Analys och rapportering: lägg till DNS-händelseloggar i SIEM-systemet för ytterligare kontext vid incidentutredningar
- Cyberspionage och hotdetektering: prenumerera på en aktiv kanal för att ta emot hotanalysdata
- Automatisering: skapa så många scenarier som möjligt för att automatisera processer
De nämnda hög-nivåkomponenterna är bara toppen av isberget när det kommer till DNS-säkerhet. I nästa avsnitt kommer vi att gå in på mer specifika användningsområden och bästa praxis du bör känna till.
DNS-attacker
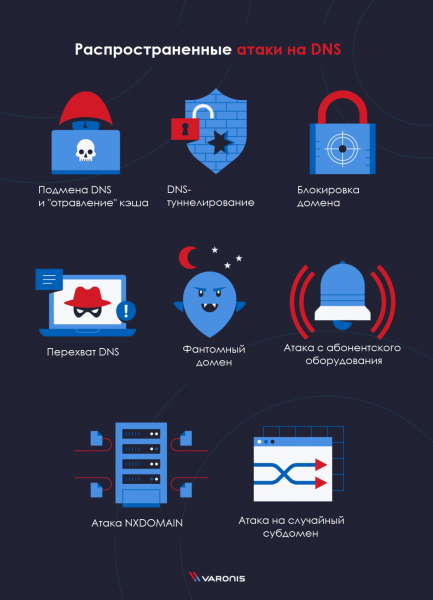
- : utnyttjande av systemets sårbarhet för att manipulera DNS-cachen för att omdirigera användare någon annanstans
- : används främst för att kringgå skydd mot fjärranslutningar
- DNS-intrång: omdirigering av vanlig DNS-trafik till en annan måld DNS-server genom att ändra domänregistratorn
- NXDOMAIN-attack: genomförande av en DDoS-attack mot en auktoritativ DNS-server genom att skicka illegitima domänförfrågningar för att få en tvångsrespons
- spöksdomän: får DNS-resolvern att vänta på svar från icke-existerande domäner, vilket resulterar i prestandaförluster
- random subdomain attack: hackade värdar och botnät genomför en DDoS-attack mot en aktiv domän, men fokuserar elden på falska subdomäner för att få DNS-servern att söka efter poster och ta kontroll över tjänsten
- domänblockering: uträttande av en mängd spam-svar för att blockera resurser på DNS-servern
- botnet-attack med abonnemangshårdvara: en samling datorer, modem, routrar och andra enheter som koncentrerar datorkraften på en viss webbplats för att överbelasta den med trafikförfrågningar
Attacker som använder DNS
Attacker som på något sätt använder DNS för att angripa andra system (dvs. ändring av DNS-poster är inte slutmålet):
- Fast-Flux
- Enkel Flux-nätverk
- Dubbel Flux-nätverk
DNS-attacker
Attacker där den önskade IP-adressen för angriparen returneras från DNS-servern:
- DNS-förfalskning eller ‘cache poisoning’
- DNS-intrång
Vad är DNSSEC?
DNSSEC - säkerhetsmoduler för domännamnstjänster - används för att verifiera DNS-poster utan att känna till den generella informationen för varje specifik DNS-förfrågan.
DNSSEC använder digitala signaturnycklar (PKI) för att bekräfta att resultaten av en domännamnsförfrågan kommer från en godkänd källa.
Implementeringen av DNSSEC är inte bara en bästa praxis inom branschen, utan hjälper också effektivt till att undvika de flesta attacker mot DNS.
Hur fungerar DNSSEC
DNSSEC fungerar på ett liknande sätt som TLS/HTTPS, genom att använda par av offentliga och privata nycklar för digital signering av DNS-poster. Här är en allmän översikt över processen:
- DNS-poster signeras med ett par av privata och offentliga nycklar
- Svar på DNSSEC-förfrågningar innehåller den begärda posten samt signaturen och den offentliga nyckeln
- Sedan används för att kontrollera äktheten av posten och signaturen
Säkerhet för DNS och DNSSEC
DNSSEC är ett verktyg för att verifiera integriteten av DNS-förfrågningar. Det påverkar inte DNS:s sekretess. Med andra ord kan DNSSEC ge dig trygghet i att svaret på din DNS-förfrågan inte är förfalskat, men vem som helst kan se dessa resultat i den form de skickades till dig.
DoT — DNS över TLS
Transport Layer Security (TLS) är en kryptografisk protokoll för att skydda information som överförs över ett nätverksanslutning. Så snart en säker TLS-anslutning har upprättats mellan klienten och servern, krypteras de överförda uppgifterna och ingen mellanhand kan se dem.
används oftast som en del av HTTPS (SSL) i din webbläsare, eftersom förfrågningarna skickas till skyddade HTTP-servrar.
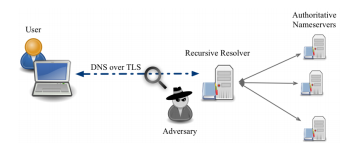
DNS-over-TLS (DoT) använder TLS-protokollet för att kryptera UDP-trafiken av vanliga DNS-förfrågningar.
Krypteringen av dessa förfrågningar i klartext hjälper till att skydda användare eller applikationer som gör förfrågningar från flera attacker.
- MitM, eller "man-in-the-middle": utan kryptering kan ett mellanliggande system som finns mellan klienten och den auktoritativa DNS-servern potentiellt skicka falsk eller farlig information tillbaka till klienten som svar på en förfrågan
- Spionage och övervakning: utan kryptering av förfrågningarna kan mellanliggande system enkelt se vilka webbplatser en specifik användare eller applikation besöker. Även om man inte kan få reda på den exakta webbsidan som besöks enbart från DNS, är det tillräckligt att känna till de begärda domänerna för att skapa en profil av systemet eller en enskild person.
Källa:
DoH — DNS över HTTPS
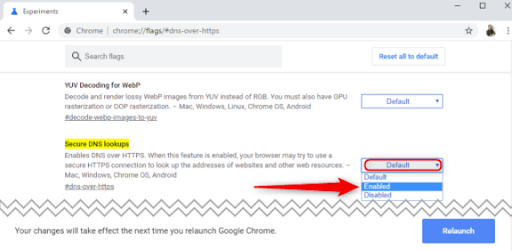
DNS över HTTPS (DNS över HTTPS, DoH) är ett experimentellt protokoll som utvecklas gemensamt av Mozilla och Google. Dess mål liknar DoT-protokollet - att öka människors integritet på nätet genom att kryptera DNS-frågor och svar.
Standard DNS-förfrågningar skickas via UDP. Förfrågningar och svar kan spåras med hjälp av verktyg som . DoT krypterar dessa förfrågningar, men de identifieras fortfarande som ganska tydlig UDP-trafik i nätverket.
DoH använder en annan metod och skickar krypterade förfrågningar för att översätta namn på nätverksenheter via HTTPS-anslutningar, som ser ut som vilken annan webbfråga som helst i nätverket.
Denna skillnad har mycket viktiga konsekvenser både för systemadministratörer och för framtida namnöversättning.
- DNS-filtrering är en vanlig metod för att filtrera webbtrafik för att skydda användare mot phishingattacker, webbplatser som sprider skadlig programvara eller annan potentiellt farlig internetaktivitet i företagsnätverk. DoH-protokollet kringgår dessa filter, vilket potentiellt utsätter både användare och nätverk för högre risk.
- I den nuvarande modellen för namnöversättning får varje enhet i nätverket på ett eller annat sätt DNS-förfrågningar från samma plats (från den angivna DNS-servern). DoH och särskilt dess implementering i Firefox visar att detta kan förändras i framtiden. Varje applikation på datorn kan få data från olika DNS-källor, vilket väsentligt komplicerar problemidentifiering, säkerhetsåtgärder och riskmodellering.
Källa:
Vad är skillnaden mellan DNS över TLS och DNS över HTTPS?
Vi börjar med DNS över TLS (DoT). Här fokuseras på att det ursprungliga DNS-protokollet inte ändras, utan enkelt överförs säkert över en skyddad kanal. DoH sätter dock DNS i HTTP-format innan förfrågningar utförs.
DNS-övervakningsaviseringar
Möjligheten att effektivt övervaka DNS-trafik i ditt nätverk för misstänkta anomalier är avgörande för tidig upptäckte av intrång. Att använda ett verktyg som Varonis Edge ger dig möjlighet att hålla koll på alla viktiga mätvärden och skapa profiler för varje konto i ditt nätverk. Du kan ställa in generering av varningar baserat på en kombination av åtgärder som sker under en viss tidsperiod.
Övervakning av förändringar i DNS, kontolokaliseringar samt fakta om första användning och åtkomst till konfidentiell information, liksom aktivitet utanför arbetstid — det är bara några indikatorer som kan jämföras för att skapa en mer omfattande bild av upptäckten.
Källa: habr.com
