

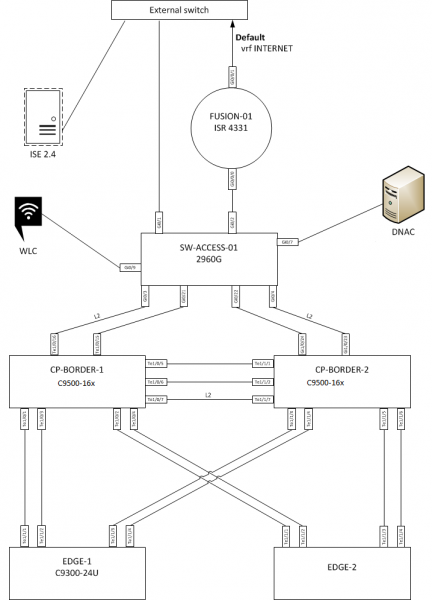
En stand som du kan känna på i vårt labb om du vill.
SD-WAN och SD-Access är två olika nya proprietära tillvägagångssätt för att bygga nätverk. I framtiden bör de förenas till ett enda överliggande nätverk, men hittills närmar de sig bara varandra. Logiken är denna: vi tar ett nätverk från 1990-talet och bygger på alla nödvändiga patchar och funktioner, utan att vänta på att detta överhuvudtaget ska bli en ny öppen standard om 10 år.
SD-WAN är en patch av SDN för distribuerade företagsnätverk. Transporten är separat, kontrollen är separat, vilket gör att kontrollen förenklas.
Fördelar – alla kommunikationskanaler används aktivt, inklusive reservkanalen. Det finns paketrouting till applikationer: vad, genom vilken kanal och med vilken prioritet. En förenklad procedur för distribution av nya punkter: istället för att ladda ner en konfiguration – enbart ange adressen till Cisco-servern i det stora Internet, datacentret KROK eller kunden som konfigurationerna hämtas för ditt nätverk.
SD-Access (DNA) är automatisering av hantering av det lokala nätverket: konfiguration från en punkt, guiden, användarvänliga gränssnitt. I praktiken byggs ett annat nätverk med en annan transport på protokollnivå ovanför ditt, och på gränserna till perimetern säkerställs kompatibilitet med gamla nätverk.
Detta kommer vi också att reda ut nedan.
Nu några demonstrationer på testbänkar i vårt labb, hur det ser ut och fungerar.
Vi börjar med SD-WAN. Huvudfunktionerna:
- Förenkling av distributionen av nya punkter (ZTP) – det förutsätts att du på något sätt matar punkten med adressen till servern med inställningarna. Punkten ansluter till den, får konfigurationen, applicerar den och ansluter till din kontrollpanel. På så sätt säkerställs Zero-Touch Provisioning (ZTP). För att distribuera en slutpunkt behöver nätverksingenjören inte åka till platsen. Det viktigaste är att korrekt slå på enheten och koppla in alla kablar, sedan ansluter utrustningen själv till systemet. Konfigurationerna kan laddas ner via DNS-förfrågningar i molnet från leverantören med en ansluten USB-enhet, eller så kan du öppna en hyperlänk från en bärbar dator ansluten till enheten via Wi-Fi eller Ethernet.
- Förenkling av rutinmässig nätverksadministration – konfigurering från mallar, globala policys, som kan anpassas centralt för allt från fem filialer till 5 000. Allt från en enda plats. För att undvika lång väg – en mycket praktisk funktion för automatisk återställning till tidigare konfiguration.
- Trafikhantering på applikationsnivå – säkerställa kvalitet och konstant uppdatering av applikationssignaturer. Policys konfigureras och implementeras centralt (det behövs inte längre skrivas och uppdateras ruttkartor för varje router, som tidigare). Man ser vem som skickar vad och vart.
- Nätverkssegmentering. Oberoende isolerade VPN ovanpå hela infrastrukturen – var och en med sin egen routning. Som standard är trafiken mellan dem stängd, man kan öppna åtkomst endast för förståeliga typer av trafik vid kända punkter i nätverket, till exempel genom att släppa allt genom en stor brandvägg eller proxy.
- Synlighet av historik för nätverkets kvalitet – hur applikationer och kanaler har fungerat. Mycket användbart för analys och korrigering av situationen innan användarna börjar klaga på instabilitet i applikationernas funktion.
- Synlighet för kanaler – är de värda pengarna, kommer det verkligen två olika operatörer till objektet, eller går de i själva verket genom samma nätverk och degraderas/faller samtidigt.
- Synlighet för molnapplikationer och styrning av trafik genom olika kanaler baserat på detta (Cloud Onramp).
- En enhet innehåller en router och en brandvägg (mer precist, NGFW). Färre enheter – billigare att sätta upp en ny filial.
Komponenter och arkitektur för SD-WAN-lösningar.
Slutpunkter – WAN-routrar som kan vara hårdvarubaserade eller virtuella.
Orkestratörer – verktyg för att hantera nätverket. De konfigurerar parametrar för slutpunkterna, trafikpolicys, säkerhetsfunktioner. Konstruktionsfiler skapas som automatiskt skickas genom kontrollnätet till noderna. Samtidigt lyssnar orkestratorn på nätverket och övervakar tillgängligheten av enheter, portar, kommunikationskanaler och belastning på gränssnitten.
Analysverktyg. Skapar rapporter baserat på data som samlas in från slutpunkterna: historik över kvaliteten på kanaler, nätverksapplikationer, tillgänglighet av noder, osv.
Kontrollerna ansvarar för tillämpningen av trafikrutiner på nätverket. Deras närmaste motsvarighet i traditionella nätverk kan sägas vara BGP Route Reflector. De globala policys som administratören ställer in i orkestratorn gör att kontrollerna ändrar innehållet i sina routingtabeller och skickar uppdaterad information till slutpunkterna.
Vad IT-tjänsten får från SD-WAN:
- Backupkanalen används kontinuerligt (den står inte stilla). Det blir billigare eftersom man kan tillåta två mindre kraftfulla kanaler.
- Automatisk omdirigering av applikationstrafik mellan kanaler.
- Administratorns tid: man kan globalt utveckla nätverket istället för att krypa runt varje enhet med konfigurationer.
- Hastigheten för att upprätta nya filialer. Den är betydligt högre.
- Mindre stilleståndstid vid byte av död utrustning.
- Snabb omkonfigurering av nätverket för nya tjänster.
Vad företaget får från SD-WAN:
- Garanterad drift av affärsapplikationer över det distribuerade nätverket, även via öppna internetkanaler. Det handlar om förutsägbarhet för affärerna.
- Omedelbart stöd för nya affärsapplikationer i hela det distribuerade nätverket oavsett antalet filialer. Det handlar om affärens hastighet.
- Snabb och säker anslutning av filialer på avlägsna platser med användning av alla typer av anslutningstekniker (internet finns överallt, medan dedikerade linjer och VPN inte alltid gör det). Det handlar om affärens flexibilitet när det gäller val av plats.
- Det kan vara ett projekt med leverans och idrifttagning, eller en tjänst
med månadsbetalningar från IT-företaget, teleoperatören eller molnoperatören. Vad som än passar.
Fördelarna för företaget med SD-WAN kan vara helt olika; till exempel, en kund sa till oss att det kom en begäran från en ledande chef om att genomföra en direktlinje med alla anställda i ett stort företag och möjligheten att leverera innehåll.
För oss var det en "militär operation". Vid den tidpunkten höll vi redan på att lösa problemet med moderniseringen av KPIs. Och när vi inser att vi faktiskt behöver arbeta med utrustningsrenovering, men teknologin har gått framåt, varför ska vi arbeta med att renovera samma teknologier och tjänster, när vi kan ta ett steg vidare.
SD-WAN installeras på plats av icke teknisk personal. Detta är viktigt för avlägsna kontor där det kanske inte finns någon normal administratör. Du skickar med post och säger: "Kabel 1 kopplas till låda 1, kabel 2 till låda 2, och blanda inte ihop dem! Blanda inte ihop dem, #@$@%!". Om de inte rör ihop dem, kopplar enheten automatiskt upp sig till centralservern, hämtar och tillämpar sina konfigurationer, och kontoret blir en del av företagets säkrade nätverk. Det är trevligt när man inte behöver åka dit och lätt kan redovisa i budgeten.
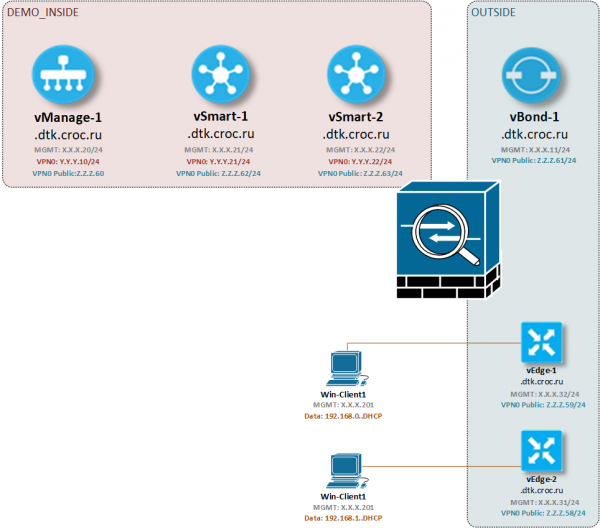
Här är schemat för demon.
Några exempel på konfiguration:
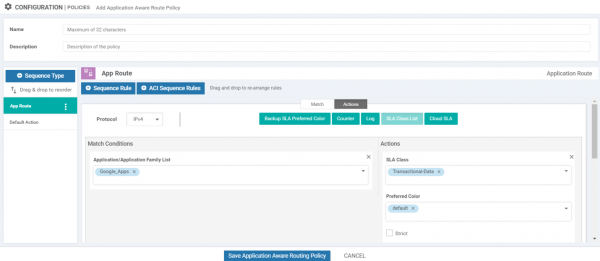
Policy - globala regler för trafikhantering. Redigering av policy.
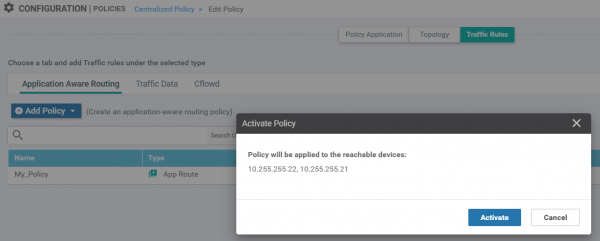
Aktivering av trafikhanteringspolicy.
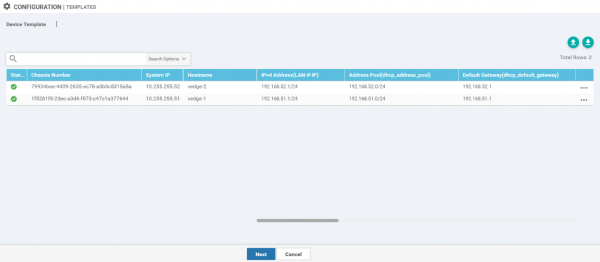
Masskonfigurering av grundläggande enhetsinställningar (IP-adresser, DHCP-pooler).
Skärmdumpar av prestandaövervakning för applikationer
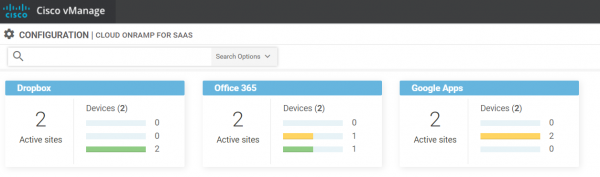
För molnapplikationer.
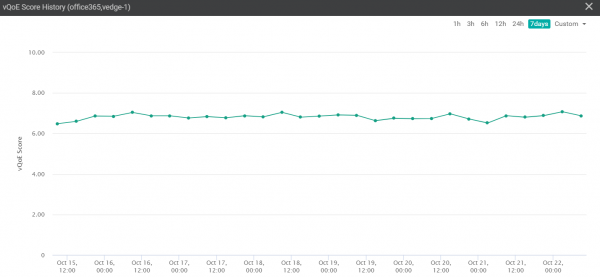
Detaljerat för Office365.
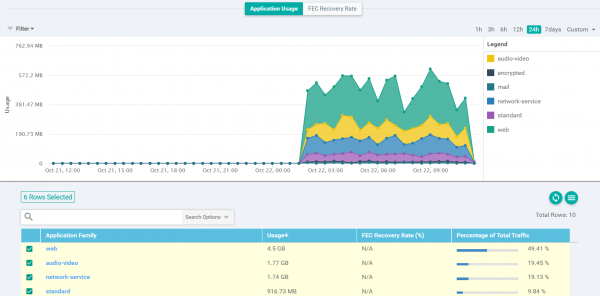
För on-prem-applikationer. Tyvärr kunde vi inte hitta några applikationer med fel på vår demon (FEC Recovery rate är överallt noll).
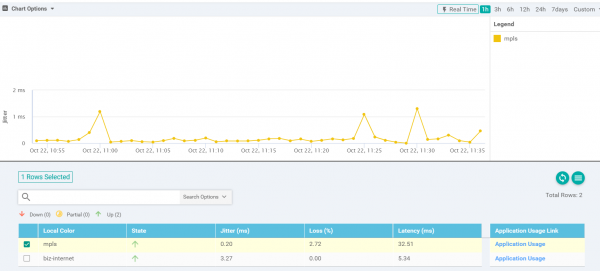
Ytterligare - prestanda för datatransmissionskanaler.
Vilken hårdvara stöds på SD-WAN
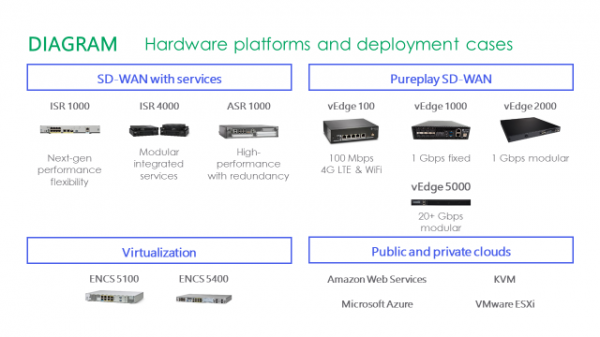
1. Hårdvaruplattformar:
- Cisco vEdge-router (tidigare känt som Viptela vEdge), som kör Viptela OS.
- Integrated Services Router (ISR) modellerna 1000 och 4000, som kör IOS XE SD-WAN.
- Aggregation Services Router (ASR) modellen 1000, som kör IOS XE SD-WAN.
2. Virtuella plattformar:
- Cloud Services Router (CSR) 1000v, som kör IOS XE SD-WAN.
- vEdge Cloud Router, som kör Viptela OS.
Virtuella plattformar kan distribueras på Cisco x86-bearbetningsplattformar, såsom Enterprise Network Compute System (ENCS) serien 5000, Unified Computing System (UCS) och Cloud Services Platform (CSP) serien 5000. Virtuella plattformar kan också köras på vilken x86-enhet som helst som använder en hypervisor, som KVM eller VMware ESi.
Hur en ny enhet rullas ut
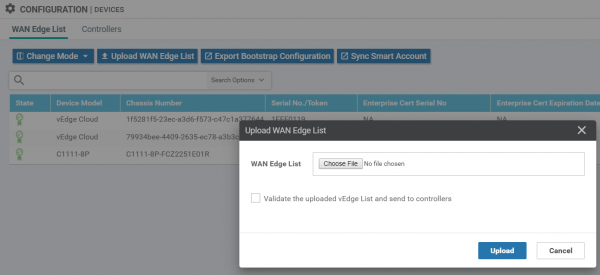
Listan över licensierade enheter för distribution laddas ner antingen från smartkonto hos Cisco eller laddas upp med en CSV-fil. Jag ska försöka få fler skärmdumpar senare, just nu har vi inga nya enheter för distribution.
Stegsekvensen som enheten går igenom vid distribution.
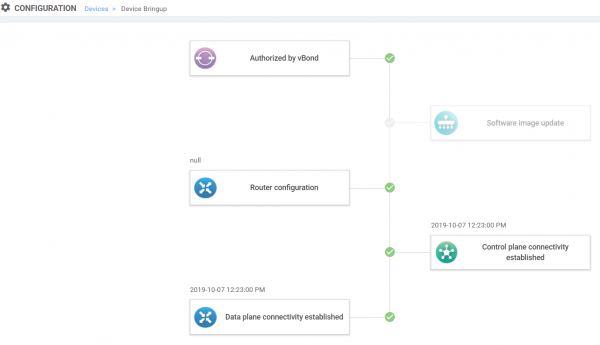
Hur en ny enhet rullas ut/metod för att leverera konfigurationen
Vi registrerar enheterna i Smart Account.
Du kan ladda upp en CSV-fil, eller så kan du göra det en och en:
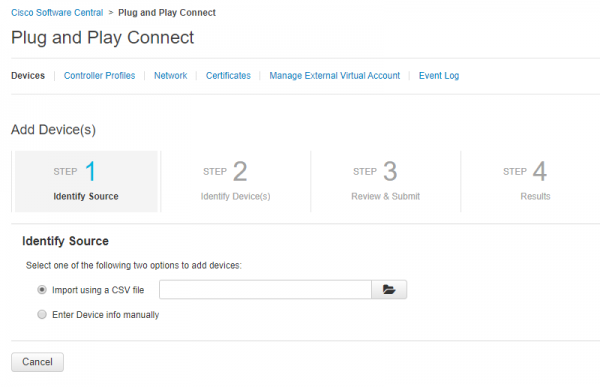
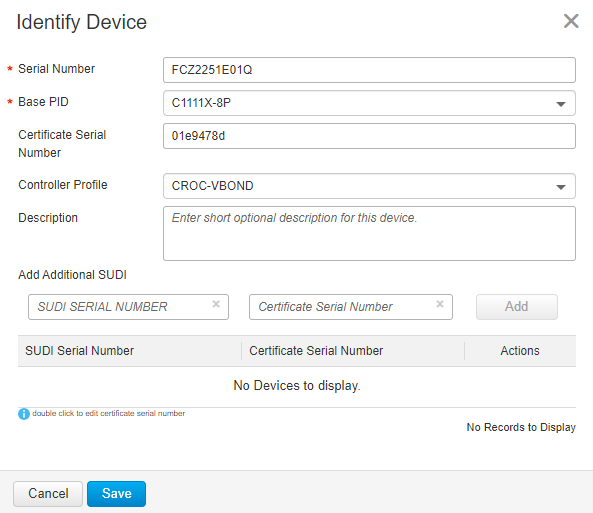
Fyll i enhetens parametrar:
Därefter synkroniserar vi data med Smart Account i vManage. Enheten visas i listan:
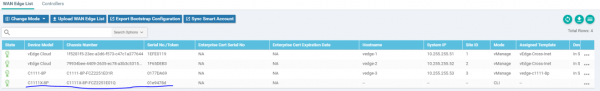
I rullgardinsmenyn bredvid enheten klickar vi på Generera bootstrap-konfiguration
och får den initiala konfigurationen:
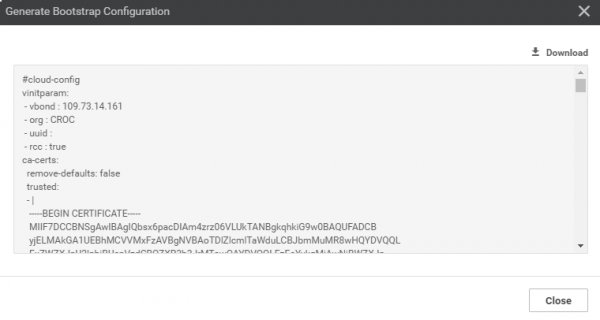
Denna konfiguration måste matas in i enheten. Det enklaste sättet är att ansluta en USB-enhet med en sparad fil som heter ciscosd-wan.cfg. Vid uppstart kommer enheten att leta efter denna fil.
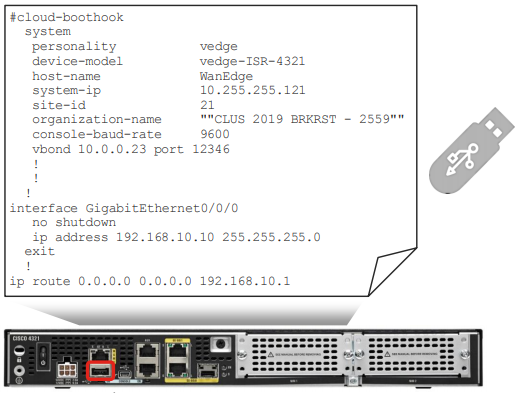
När den initiala konfigurationen har mottagits kan enheten nå orkestatorn och få den fullständiga konfigurationen därifrån.
Vi tittar på SD-Access (DNA)
SD-Access förenklar konfigurationen av portar och åtkomsträttigheter för att ansluta användare. Detta görs med hjälp av guider. Portparametrarna anges i förhållande till grupper som "Administratörer", "Ekonomi", "Skrivare", snarare än VLAN och IP-subnät. Detta minimerar fel kopplade till mänskliga faktorer. Om till exempel företaget har många filialer i Sverige och huvudkontoret är överbelastat, gör SD-Access det möjligt att hantera fler uppgifter på plats. Till exempel samma uppgifter kring felsökning.
För informationssäkerhet är det viktigt att SD-Access innebär en tydlig uppdelning av användare och enheter i grupper och definition av interaktionspolitiker mellan dem, autentisering vid varje klientanslutning till nätverket och säkerställande av "åtkomsträttigheter" över hela nätverket. Om man följer ett sådant tillvägagångssätt blir administrationen mycket enklare.
Startprocessen för nya kontor har också förenklats tack vare Plug-and-Play-agenter i switcharna. Det behövs inte springa runt med en konsol, eller ens åka till platsen.
Här är exempel på konfiguration:
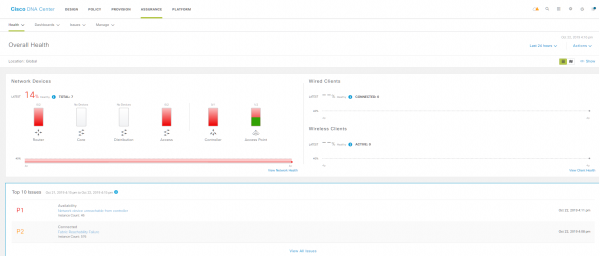
Övergripande status.
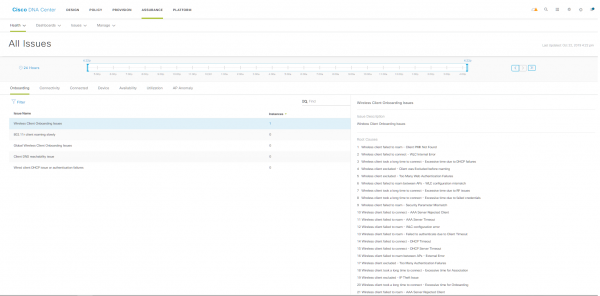
Incidenter som administratören bör se över.
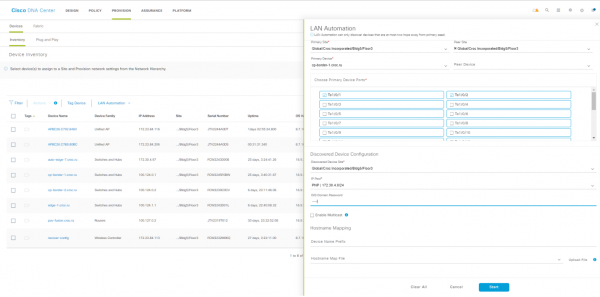
Automatiska rekommendationer för vad som bör ändras i konfigurationerna.
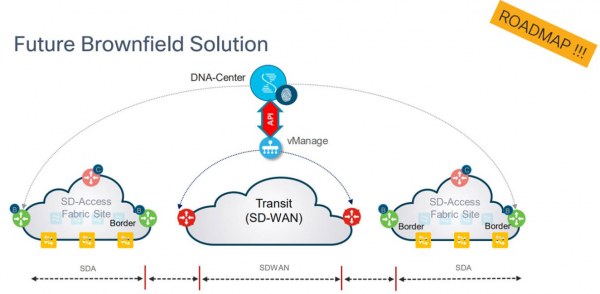
Plan för integration av SD-WAN med SD-Access
Jag har hört att Cisco har sådana planer — SD-WAN och SD-Access. Detta borde avsevärt minska problemen med att hantera geografiskt distribuerade och lokala CPE:er.
vManage (SD-WAN orkestrator) styrs via API från DNA Center (SD-Access kontroller).
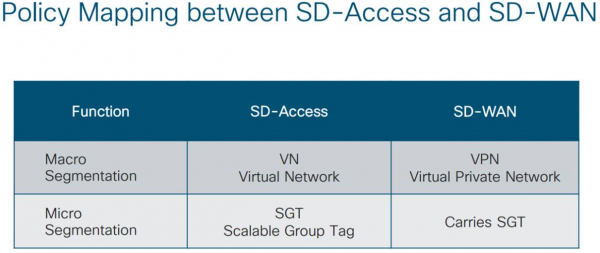
Politik för mikro- och makrosegmentering mappas på följande sätt:
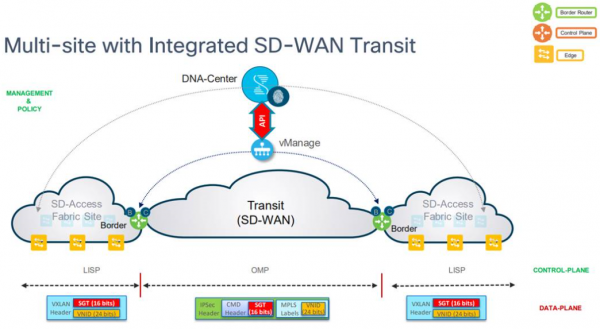
På paketnivå ser det ut så här:
Vad tänker folk kring detta?
Vi har arbetat med SD-WAN sedan 2016 i ett speciellt laboratorium där vi testar olika lösningar för detaljhandel, bank, transport och industri.
Vi kommunicerar mycket med riktiga kunder.
Jag kan säga att detaljhandeln redan på ett säkert sätt testar SD-WAN, och vissa gör det med leverantörer (oftast Cisco), men det finns också de som försöker lösa frågan på egen hand: de skriver sin egen mjukvaruversion som liknar SD-WAN i funktionalitet.
Alla vill mer eller mindre komma till en centraliserad hantering av all utrustning. Det är en administrativ punkt för icke-standardinstallationer och standarder för olika leverantörer och teknologier. Det är viktigt att minimera manuellt arbete, för det minskar å ena sidan risken för mänskliga misstag vid konfigurering av utrustning, och å andra sidan frigör det resurser för IT-avdelningen att hantera andra uppgifter. Vanligtvis kommer förståelsen för behovet från väldigt långa uppdateringscykler över hela landet. Om, till exempel, detaljhandeln säljer alkohol, så behöver den ständig kontakt för försäljning. En uppdatering eller stillestånd under dagen påverkar direkt intäkterna.
Just nu har detaljhandeln definitivt en förståelse för vilka uppgifter IT kommer att använda SD-WAN för:
- Snabb distribution (ofta behövs det på LTE innan kabelleverantören anländer, ofta behövs det så att en ny punkt kan sättas upp av en administratör i staden via underleverantör, för att sedan låta centrum helt enkelt titta på och konfigurera).
- Centraliserad hantering, kommunikation för utlandsobjekt.
- Minskade telekomkostnader.
- Olika tilläggstjänster (DPI-funktioner ger möjlighet att prioritera leverans av trafik från viktiga program som kassa).
- Automatisk hantering av kanaler, istället för manuellt.
Och det finns också en kontroll för efterlevnad – många pratar om det, men ingen ser det som ett problem. Att säkerställa att allt fungerar korrekt fungerar också väl inom denna paradigm. Många anser att hela marknaden för nätverksteknik kommer att röra sig i denna riktning.
Bankerna testar för närvarande SD-WAN mer som en ny teknologifunktion. De väntar på att stöd för tidigare generationers utrustning ska avslutas, och först då kommer de att göra förändringar. Bankerna har överlag en egen speciell atmosfär när det kommer till kommunikationskanaler, så den nuvarande branschens tillstånd oroar dem inte särskilt mycket. Problematiken ligger snarare på andra områden.
Till skillnad från den ryska marknaden implementeras SD-WAN aktivt i Europa. De har dyrare kommunikationskanaler, och därför tar europeiska företag med sig sin teknikstack till sina ryska enheter. I Ryssland finns det en viss stabilitet, eftersom kostnaderna för kanaler (även när en region är 25 gånger dyrare än centrum) ser fullt rimliga ut och inte väcker några frågor. År efter år avsätter de utan förbehåll budget för kommunikationskanaler.
Här är ett exempel från den globala praktiken där ett företag, tack vare SD-WAN på Cisco, sparade tid och pengar.
Det finns ett företag - National Instruments. Vid en viss tidpunkt började de inse att det globala datanätverk, som hade skapats genom att sammanföra 88 platser över hela världen, var ineffektivt. Dessutom saknade företaget bandbredd och prestanda för sitt datanätverk. Det fanns ingen balans mellan företagets kontinuerliga tillväxt och den begränsade IT-budgeten.
SD-WAN hjälpte National Instruments att minska sina kostnader för MPLS med 25 % (en besparing på 450 000 dollar under 2018), samtidigt som bandbredden ökade med 3 075 %.
Efter implementeringen av SD-WAN fick företaget ett intelligent programvarudefinierat nätverk och centraliserad hantering av policyer för att automatiskt optimera trafiken och applikationernas prestanda. — detaljerad case study.
En helt galen case study om flytten av S7 till ett annat kontor, där allt först började tungt men intressant — det behövde göras om 1 500 portar. Men sen gick något fel och i slutändan blev administratörerna de sista före deadline som fick ta emot alla de fördröjningar som hade samlats på hög.
Läs mer på engelska:
- .
- .
- .
- .
- Och här är om nätverks-trender i världen.
På ryska:
- .
- .
- .
- .
- Min e-postadress om du har frågor eller vill testa dina uppgifter på vår plattform är mkazakov@croc.ru.
Källa: habr.com
