

Välkomna, kära Habr-besökare och tillfälliga gäster. I denna artikelserie kommer vi att prata om att bygga ett enkelt nätverk för ett företag som inte är allt för krävande när det kommer till IT-infrastruktur, men som samtidigt behöver ge sina anställda en kvalitativ internetuppkoppling, tillgång till gemensamma filresurser, en VPN-anslutning till arbetsplatsen och en videokoverteringssystem som kan nås från vilken plats som helst i världen. För småföretag är snabb tillväxt och därmed omplanering av nätverket en vanlig företeelse. I denna artikel börjar vi med ett kontor med 15 arbetsplatser och kommer sedan att utöka nätverket. Om det finns intressanta ämnen, skriv i kommentarerna, så ska vi försöka inkludera dem i artikeln. Jag kommer att anta att läsaren är bekant med grunderna i datornätverk, men för alla tekniska termer kommer jag att ge länkar till Wikipedia; om något är oklart — klicka och åtgärda denna brist.
Låt oss börja. Varje nätverk börjar med att undersöka området och samla kundens krav, som senare kommer att formuleras i en kravspecifikation. Ofta förstår kunden själv inte helt vad han vill ha och vad som behövs för det, så vi måste vägleda dem till vad vi kan göra, men detta arbete tillhör mer en säljrepresentant, vi tillhandahåller den tekniska delen, så låt oss anta att vi har fått följande ursprungliga krav:
- 17 arbetsplatser med stationära datorer
- Nätverkslagring ()
- Ett videokoverteringssystem med hjälp av och IP-kameror (8 stycken)
- Wi-Fi-täckning av kontoret, med två nätverk (internt och gäster)
- Eventuell tillägg av nätverksprintrar (upp till 3 stycken)
- Utsikterna för att öppna ett andra kontor på andra sidan staden
Val av utrustning
Jag kommer inte att gå in på valet av leverantör, eftersom det är en fråga som ger upphov till eviga diskussioner. Låt oss stanna vid att vi redan har bestämt oss för varumärket, det är Cisco.
Kärnan i nätverket är (router). Det är viktigt att bedöma våra behov eftersom vi planerar att utöka nätverket i framtiden. Att köpa en router med medveten reserv för detta kommer att spara pengar för kunden vid utvidgning, även om det blir något dyrare i början. Cisco erbjuder en serie Rvxxx för småföretagssegmentet, där routrar för hemmakontor presenteras (RV1xx, som oftast har en inbyggd Wi-Fi-modul), som är avsedda för anslutning av flera arbetsstationer och nätverkslagring. Men de intresserar oss inte, eftersom de har ganska begränsade möjligheter för VPN och en ganska låg bandbredd. Vi är inte heller intresserade av den inbyggda trådlösa modulen, eftersom den förutses placeras i ett tekniskt rum i ett rack, Wi-Fi kommer att organiseras med hjälp av AP (). Vårt val faller på RV320, som är den lägre modellen av den högre serien. Vi har inget behov av många portar i den inbyggda switchen, eftersom switchen kommer att vara separat, för att säkerställa ett tillräckligt antal portar. Bland de största fördelarna med routern - en ganska hög bandbredd för servrar (75 Mbit/s), närvaron av en licens för 10 VPN-tunnlar, möjlighet att skapa en Site-2-site VPN-tunnel. En viktig punkt är närvaron av en andra WAN-port för att säkerställa en reservanslutning till Internet.
Efter routern följer . Den viktigaste parametern för switchen är uppsättningen av funktioner den har. Men först låt oss räkna portarna. I vårt fall planerar vi att ansluta till switchen: 17 datorer, 2 AP (Wi-Fi accesspunkter), 8 IP-kameror, 1 NAS, 3 nätverksskrivare. Med aritmetiken får vi antalet 31, vilket motsvarar antalet enheter som initialt kopplas till nätverket, låt oss lägga till 2 (vi planerar ju att utöka nätverket) och vi stannar på 48 portar. Nu om funktionaliteten: vår switch måste kunna , helst alla 4096, skulle inte skada fickor, eftersom det blir möjligt att ansluta switchen i andra änden av byggnaden med hjälp av fiber, måste kunna arbeta i en sluten krets, vilket ger oss möjlighet till reservlinjer (), och även AP:erna och kamerorna kommer att få ström via twisted pair, så det krävs (du kan läsa mer om protokollen på wiki, namnen är klickbara). För komplexa Vi behöver inte funktionaliteten, så vårt val kommer att falla på Cisco SG250-50P, eftersom den har tillräcklig funktionalitet för oss och samtidigt inte inkluderar överflödiga funktioner. Vi kommer att diskutera Wi-Fi i nästa artikel, eftersom det är ett ganska omfattande ämne. Där kommer vi också att fokusera på valet av AP. NAS och kameror väljer vi inte, vi antar att andra hanterar detta, vi är endast intresserade av nätverket.
Planering
Först bestämmer vi vilka virtuella nätverk vi behöver (vad virtuella nätverk VLAN är kan du läsa på Wikipedia). Så vi har flera logiska segment av nätverket:
- Klientarbetsstationer (PC)
- Server (NAS)
- Övervakning
- Gästutrustning (WiFi)
Som en regel i god ton kommer vi att placera hanteringsgränssnittet på ett separat VLAN. VLAN kan numreras i vilken ordning som helst, jag väljer följande:
- VLAN10 Management (MGMT)
- VLAN50 Server’s
- VLAN100 LAN+WiFi
- VLAN150 Besökares WiFi (V-WiFi)
- VLAN200 CAM’s
Därefter upprättar vi en IP-plan, vi kommer att använda 24 bitar och nätverket 192.168.x.x. Låt oss börja.
I den reserverade poolen kommer adresserna att finnas som kommer att ställas in statiskt (skrivare, servrar, hanteringsgränssnitt etc., för klienterna kommer att tilldela en dynamisk adress).
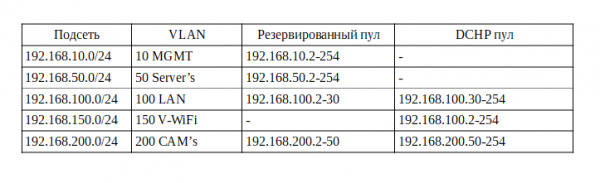
Nu har vi övervägt IP-adresserna, det finns ett par saker att uppmärksamma:
- Det finns ingen mening med att ha DHCP i hanteringsnätverket, precis som i serverrummet, eftersom alla adresser tilldelas manuellt vid konfiguration av utrustningen. Vissa lämnar en liten DHCP-pool för att hantera nya enheter, för deras initiala konfiguration, men jag föredrar och rekommenderar att konfigurera utrustningen inte hos kunden utan vid mitt skrivbord, så jag skapar ingen sådan pool här.
- Vissa kameramodeller kan kräva en statisk adress, men vi antar att kamerorna får den automatiskt.
- I det lokala nätverket lämnar vi en pool för skrivare, eftersom nätverkstryktjänsten inte fungerar särskilt bra med dynamiska adresser.
Konfigurering av router
Nu går vi äntligen till konfigurationen. Vi tar en patchkabel och kopplar in den i en av de fyra LAN-portarna på routern. Som standard är DHCP-servern aktiverad på routern och den är tillgänglig på adressen 192.168.1.1. Detta kan du kontrollera med kommandot ipconfig, där vår router kommer att vara standardgateway. Låt oss kontrollera:
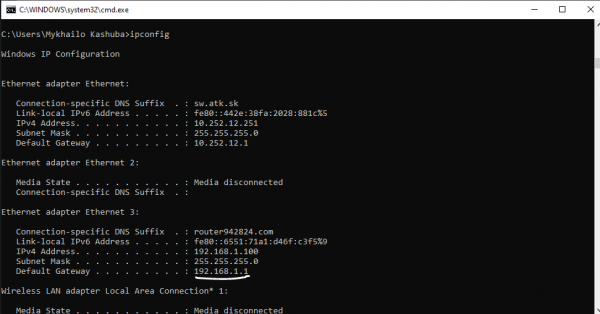
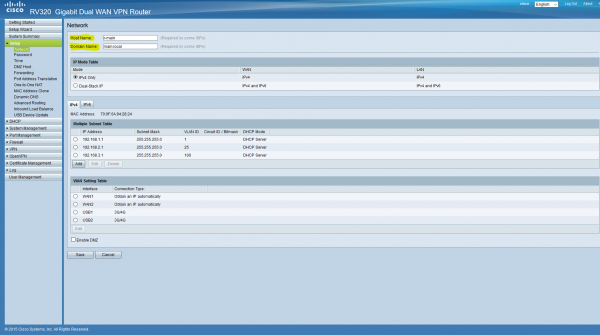
I webbläsaren går vi till denna adress, bekräftar den osäkra anslutningen och loggar in med användarnamn/lösenord cisco/cisco. Byt genast lösenord till ett säkert. Först går vi till fliken Setup, avsnittet Network, här ger vi ett namn och domännamn åt routern.
Nu ska vi lägga till VLAN:er i vår router. Gå till Port Management/VLAN Membership. Vi möts av en tabell över VLAN:er som är inställda som standard.
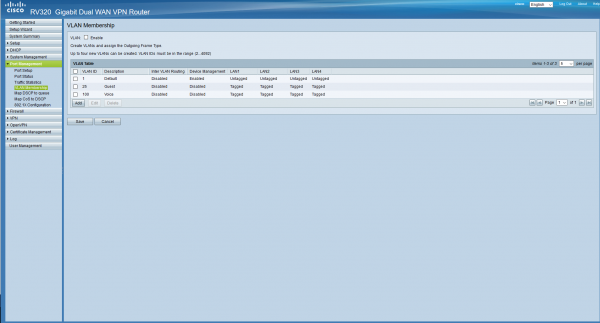
Vi behöver inte dem, så vi tar bort alla utom den första eftersom den är standard och inte kan tas bort. Här lägger vi till de VLAN:er som vi har planerat. Glöm inte att sätta en bock högst upp. Vi kommer också att tillåta enhetsstyrning endast från administrationsnätverket, och routning mellan nätverken tillåts överallt utom i gästnätverket. Vi konfigurerar portarna lite senare.
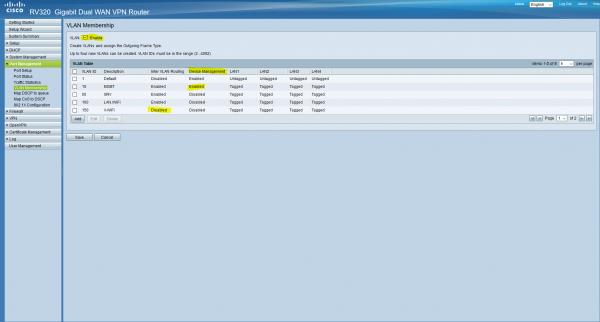
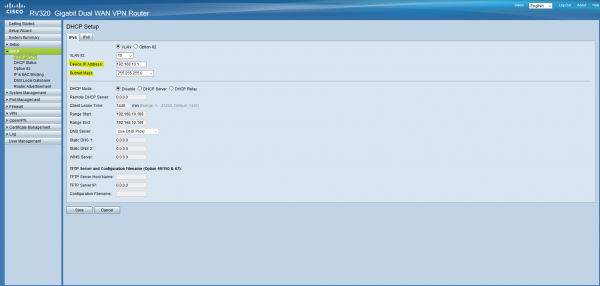
Nu konfigurerar vi DHCP-servrar enligt vår tabell. För detta går vi till DHCP/DHCP Setup.
För nätverk där DHCP kommer att stängas av, ställer vi in endast gateway-adressen, som kommer att vara den första i subnettet (samt masken).
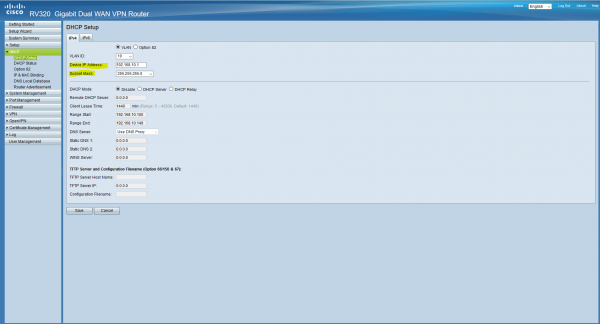
I nätverk med DHCP är det ganska enkelt, vi ställer också in gateway-adressen, nedanför anger vi IP-pooler och DNS-servrar:
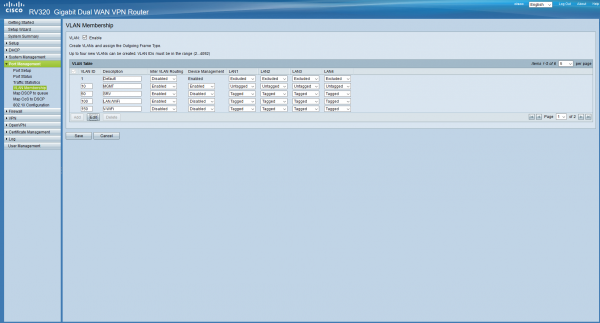
Nu har vi hanterat DHCP, nu kommer klienterna som är anslutna till det lokala nätverket att automatiskt få adresser. Nu ska vi konfigurera portarna (portarna konfigureras enligt standard , länken är klickbar, du kan bekanta dig med den). Eftersom det antas att alla klienter kommer att vara anslutna via hanterade switchar kommer den oformaterade (native) VLAN att vara MGMT på alla portar, vilket innebär att vilken enhet som helst som ansluts till denna port kommer att hamna i detta nätverk (mer detaljer här). Vi går tillbaka till Port Management/VLAN Membership och konfigurerar detta. VLAN1 på alla portar lämnas Excluded, vi behöver den inte.
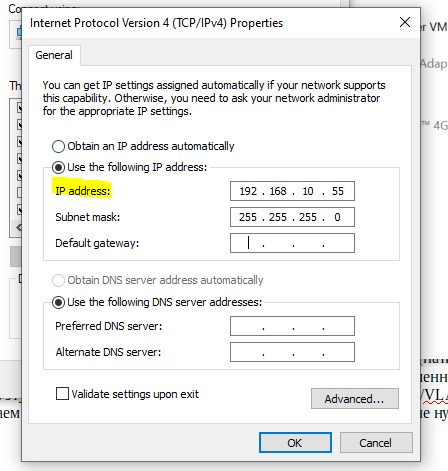
Nu måste vi ställa in en statisk adress från administrationssubnettet på vårt nätverkskort, eftersom vi hamnade i detta subnet efter att vi klickade på "spara", och det finns inga DHCP-servrar här. Gå till inställningarna för nätverksadaptern och konfigurera adressen. Efter detta kommer routern att vara tillgänglig på adressen 192.168.10.1.
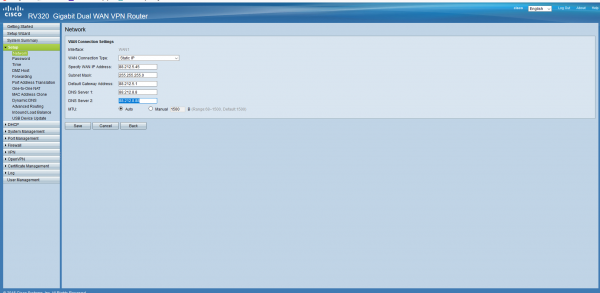
Vi konfigurerar vår Internetanslutning. Antag att vi fått en statisk adress från leverantören. Gå till Setup/Network, markera WAN1 längst ner, klicka på Edit. Välj Static IP och konfigurera din adress.
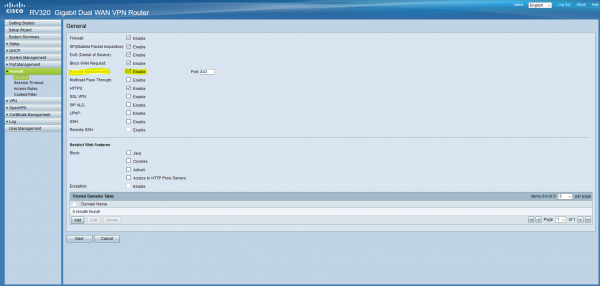
Och det sista för idag — vi konfigurerar fjärråtkomst. För detta går vi till Firewall/General och markerar Remote Management, och om nödvändigt anger vi porten.
För idag är det nog allt. Sammanfattningsvis har vi en grundkonfigurerad router, som vi kan använda för att få tillgång till internet. Artikeln blev längre än jag hade förväntat mig, så i nästa del kommer vi att avsluta konfigurationen av routern, sätta upp en VPN, konfigurera brandväggen och loggning, samt konfigurera switchen så att vi kan få vårt kontor i drift. Jag hoppas att artikeln har varit något nyttig och lärorik för er. Jag skriver för första gången och jag ser fram emot konstruktiv kritik och frågor, jag försöker svara alla och ta hänsyn till era synpunkter. Som jag nämnde i början, era tankar om vad som mer kan införas på kontoret och vad mer vi ska konfigurera är även välkomna.
Mina kontaktuppgifter:
Telegram:
Skype/mail: kashuba@antik.sk
Lägg till mig, så kan vi prata.
Källa: habr.com
