

På senare tid har det dök upp en mängd material på nätet om analys av trafik på nätverksperimetern. Samtidigt tycks alla ha glömt om analysen av lokal trafik, som är minst lika viktig. Denna artikel handlar just om detta ämne. Med exemplet från kommer vi att påminna om den gamla goda Netflow (och dess alternativ), titta på intressanta fall, möjliga anomalier i nätverket och förstå fördelarna med lösningen när hela nätverket fungerar som en enhetlig sensor. Och det mest centrala — att utföra en sådan analys av lokal trafik kan göras helt gratis, inom ramen för en provlicens (45 dagar). Om du är intresserad av ämnet, välkommen nedan. Om du dock inte har lust att läsa, kan du på förhand registrera dig för , där vi kommer att visa och berätta allt (där kan man också få veta om den kommande utbildningen om produkten).
Vad är Flowmon Networks?
Först och främst är Flowmon en europeisk IT-leverantör. Företaget är tjeckiskt och har sitt huvudkontor i Brno (frågan om sanktioner är inte aktuell). I sin nuvarande form har företaget varit på marknaden sedan 2007. Tidigare var det känt under namnet Invea-Tech. Totalt har det spenderats nästan 20 år på utvecklingen av produkter och lösningar.
Flowmon positioneras som ett A-klass märke. Det utvecklar premiumlösningar för företagskunder och är markerat i Gartner-kvadranter inom Network Performance Monitoring and Diagnostics (NPMD). Intressant nog är Flowmon den enda leverantören i rapporten som Gartner har identifierat som producent av lösningar både för nätverksövervakning och för informationssäkerhet (Network Behavior Analysis). Det ligger inte på första plats ännu, men på grund av detta kostar det inte som en Boeing-vinge.
Vilka uppgifter kan produkten lösa?
Övergripande kan följande uppgifter identifieras som löses av företagets produkter:
- öka stabiliteten i nätverksarbetet samt nätverksresurserna genom att minimera tiden för driftstopp och otillgänglighet;
- öka den totala prestandan i nätverket;
- öka arbetsförmågan hos administrativ personal genom:
- användande av moderna verktyg för innovativ nätverksövervakning, baserat på information om IP-flöden;
- att tillhandahålla detaljerad analys av nätverksoperationer och tillstånd, inklusive användare och applikationer som arbetar i nätverket, överförda data, interagerande resurser, tjänster och noder;
- att reagera på incidenter innan de inträffar, istället för efter att användare och kunder har förlorat tjänsten;
- att minska tiden och resurserna som krävs för administration av nätverket och IT-infrastrukturen;
- att förenkla felsökningsuppgifter.
- att höja säkerhetsnivåerna för nätverket och företagets informationsresurser genom att använda icke-signaturbaserad teknologi för att upptäcka anomal och skadlig nätverksaktivitet samt "zero-day" attacker;
- att säkerställa den erforderliga SLA-nivån för nätverksapplikationer och databaser.
Produktportfölj för Flowmon Networks
Låt oss nu titta närmare på Flowmon Networks produktportfölj och ta reda på vad företaget faktiskt sysslar med. Som många kanske har listat ut från namnet är den främsta specialiseringen lösningar för trafikmonitorering i flöde, samt ett antal tilläggsmoduler som utvidgar den grundläggande funktionaliteten.
Faktum är att Flowmon kan kallas ett företag för en enda produkt, eller snarare – en enda lösning. Låt oss reda ut om det är bra eller dåligt.
Kärnan i systemet är en samlare som ansvarar för datainsamling över olika flödesprotokoll, såsom NetFlow v5/v9, jFlow, sFlow, NetStream, IPFIX… Det är ganska logiskt att ett företag som inte är knutet till någon specifik tillverkare av nätverksutrustning vill erbjuda marknaden en universell produkt som inte är kopplad till något specifikt standard eller protokoll.
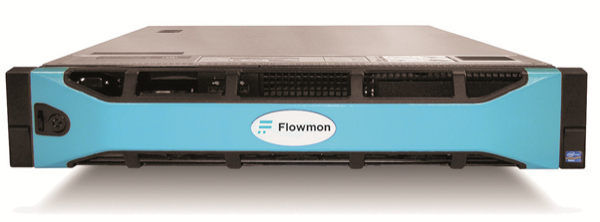
Flowmon Collector
Samlaren erbjuds både som en hårdvaruserver och som en virtuell maskin (VMware, Hyper-V, KVM). För övrigt är den hårdvaruplattform som används byggd på specialanpassade servrar från DELL, vilket automatiskt tar bort en stor del av frågorna kring garanti och RMA. Den enda hårdvarukomponenten är FPGA-kort för trafikinsamlings, utvecklade av dotterbolaget Flowmon, och gör det möjligt att utföra övervakning med hastigheter upp till 100 Gbps.
Men vad gör man om den befintliga nätverksutrustningen inte kan generera kvalitet flöde? Eller om belastningen på utrustningen är för hög? Inga problem:
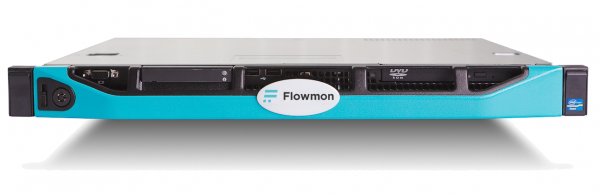
Flowmon Prob
För detta ändamål erbjuder Flowmon Networks sina egna sonder (Flowmon Probe), som ansluts till nätverket via SPAN-porten på switchen eller med hjälp av passiva TAP-fördelare.
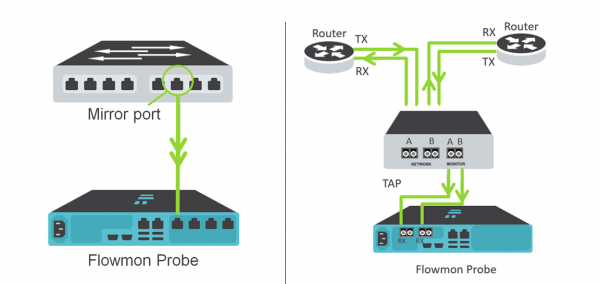
SPAN (mirror port) och TAP-implementeringsalternativ
I detta fall konverteras den "råa" trafiken som går till Flowmon Probe till utökat IPFIX, som innehåller mer än 240 metrik med information. Medan den standard NetFlow-protokoll som genereras av nätverksutrustning innehåller högst 80 metrik. Detta gör det möjligt att säkerställa synlighet av protokoll inte bara på nivå 3 och 4, utan också på nivå 7 enligt ISO OSI-modellen. Därigenom kan nätverksadministratörer övervaka funktionen hos applikationer och protokoll som e-mail, HTTP, DNS, SMB…
Konceptuellt ser systemets logiska arkitektur ut på följande sätt:
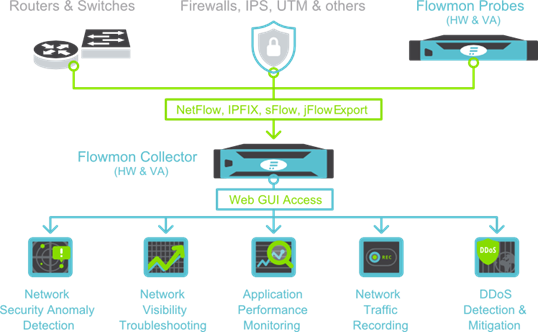
Den centrala delen av hela Flowmon Networks "ekosystem" är Collector, som tar emot trafik från befintlig nätverksutrustning eller egna sonder (Probe). Men för Enterprise-lösningar skulle det vara för enkelt att tillhandahålla funktionalitet uteslutande för övervakning av nätverkstrafik. Detta kan även Open Source-lösningar göra, om än inte med samma prestanda. Värdet av Flowmon är de extra moduler som utökar den grundläggande funktionaliteten:
- modul Anomaly Detection Security – upptäckte anomal aktivitet i nätverket, inklusive attacker av "zero-day", baserat på heuristisk trafikanalys och standard nätverksprofil;
- modul Application Performance Monitoring – övervakning av nätverksapplikationers prestanda utan att installera "agenter" och påverka målssystem.
- modul Traffic Recorder – inspelning av fragment av nätverkstrafik enligt en uppsättning fördefinierade regler eller via en trigger från ADS-modulen, för vidare felsökning och/eller utredning av säkerhetsincidenter;
- modul DDoS-skydd – skydd av nätverkets perimeter mot volumetriska DoS/DDoS-attacker, inklusive attacker på applikationer (OSI L3/L4/L7).
I denna artikel kommer vi att titta på hur allt fungerar live med hjälp av 2 moduler – Network Performance Monitoring and Diagnostics och Anomaly Detection Security.
Utgångsdatan:
- Lenovo RS 140-server med hypervisor VMware 6.0;
- bild av Flowmon Collector virtuella maskin, som du kan ;
- par av switchar som stöder flow-protokoll.
Steg 1. Installation av Flowmon Collector
Utrullning av en virtuell maskin på VMware sker helt standardmässigt från en OVF-mall. Resultatet blir en virtuell maskin som kör CentOS och har den nödvändiga mjukvaran redo för användning. Resurskraven är rimliga:
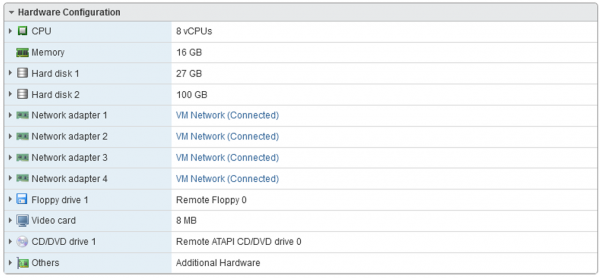
Det är bara att utföra den grundläggande initieringen med kommandot sysconfig:
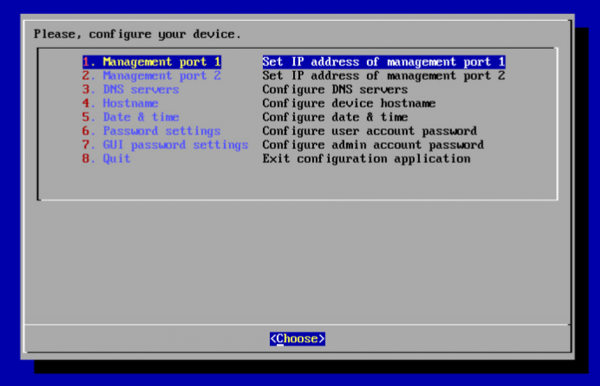
Ställer in IP på hanteringsporten, DNS, tid, värdnamn och vi kan ansluta till webbgränssnittet.
Steg 2. Installera licensen
En testlicens på en och en halv månad genereras och laddas ner tillsammans med bilden av den virtuella maskinen. Den laddas upp via Configuration Center -> License. Resultatet blir att vi ser:
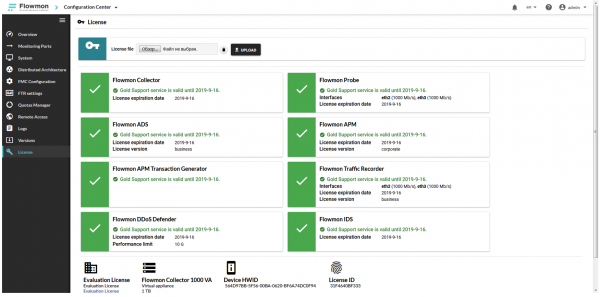
Allt är klart. Vi kan börja arbeta.
Steg 3. Konfigurera mottagaren på samplaren
I detta skede behöver vi bestämma hur data från källor ska flöda in i systemet. Som vi nämnde tidigare kan detta vara ett av flödesprotokollen eller en SPAN-port på switchen.
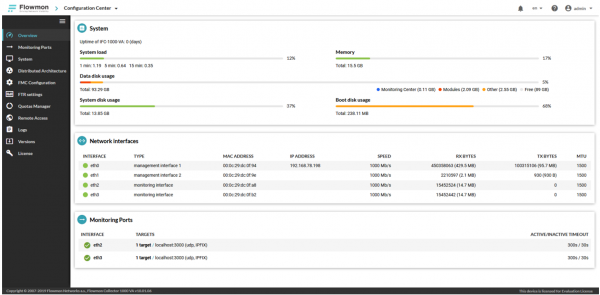
I vårt exempel kommer vi att använda mottagning av data via protokollen NetFlow v9 och IPFIX. I det här fallet anger vi IP-adressen för hanteringsgränssnittet som mål – 192.168.78.198. Gränssnitten eth2 och eth3 (med typ Monitoring interface) används för att ta emot en kopia av den "råa" trafiken från SPAN-porten på switchen. Vi låter dem vara, de är inte vår situation.
Därefter kontrollerar vi samplarens port där trafiken ska ankomma.
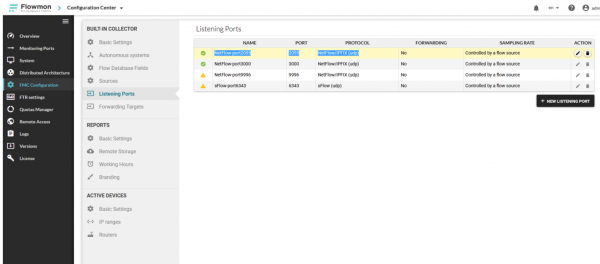
I vårt fall väntar samplaren på trafik på port UDP/2055.
Steg 4. Konfigurera nätverksutrustning för att exportera flöde
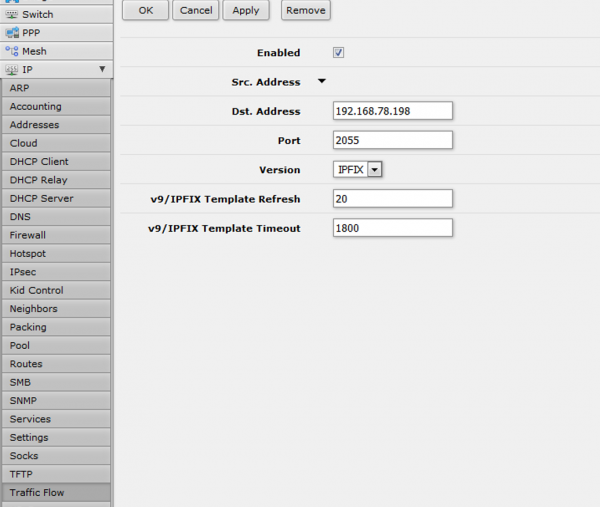
Att konfigurera NetFlow på Cisco Systems-utrustning kan sägas vara en helt vanlig uppgift för varje nätverksadministratör. För vårt exempel tar vi något mer ovanligt. Till exempel router MikroTik RB2011UiAS-2HnD. Ja, konstigt nog stöder denna budgetlösning för små och hemmakontor också protokollen NetFlow v5/v9 och IPFIX. I inställningarna anger vi målet (samplarens adress 192.168.78.198 och port 2055):
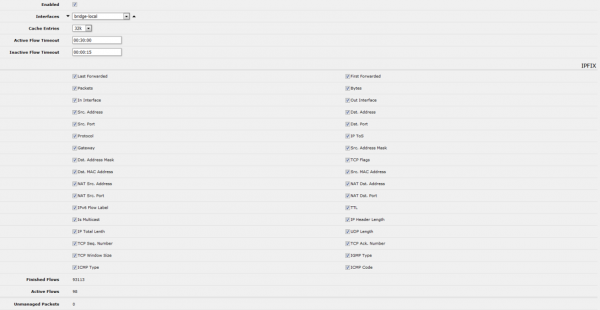
Och lägger till alla tillgängliga metrik för export:
Då kan man säga att den grundläggande konfigurationen är avslutad. Vi kontrollerar om trafik kommer in i systemet.
Steg 5. Kontrollera och använd modulen för nätverksprestandaövervakning och diagnostik
För att kontrollera trafik från källan kan man gå till avsnittet Flowmon Monitoring Center -> Sources:
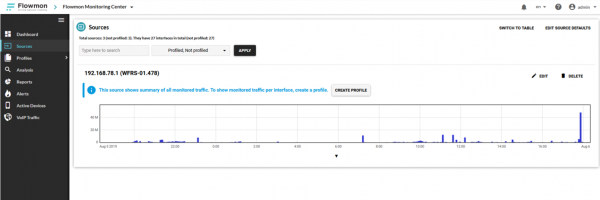
Vi ser att data kommer in i systemet. Efter att samplaren har samlat trafik under en tid kommer widgetarna att börja visa information:
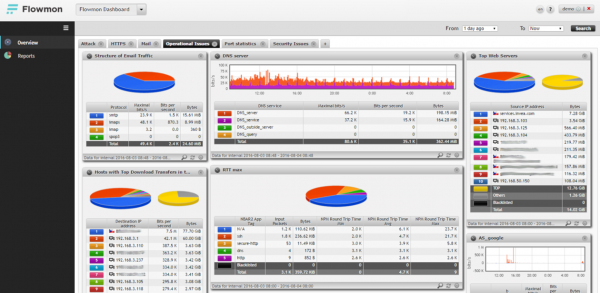
Systemen bygger på principen om drill down. Det betyder att användaren, genom att välja en intressant del av diagrammet eller grafiken, "gräver" ner till den nivå av data som hen behöver:
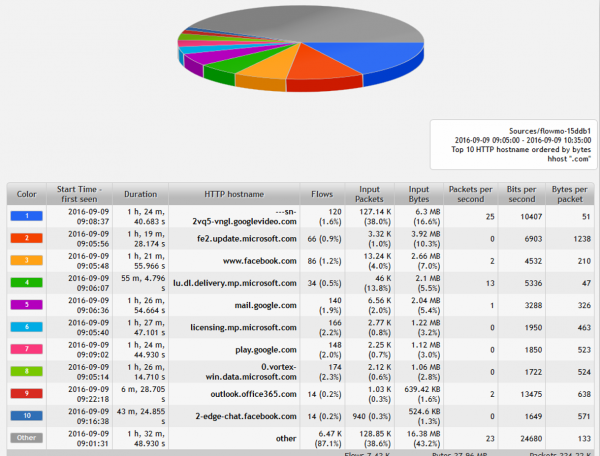
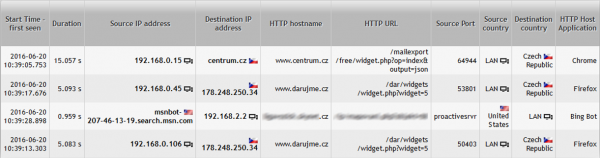
Ända ner till information om varje nätverksanslutning och koppling:
Steg 6. Modul för Anomaly Detection Security
Denna modul kan kallas en av de mest intressanta, tack vare användningen av signaturfria metoder för att upptäcka anomalier i nätverkstrafik och skadlig nätverksaktivitet. Men detta är inte en analog till IDS/IPS-system. Arbetet med modulen börjar med att "träna" den. För detta anges i en speciell guide alla nyckelkomponenter och tjänster i nätverket, inklusive:
- adresser till gateway, DNS, DHCP och NTP-servrar,
- adressindelning i segment av användare och servrar.
Därefter går systemet in i läget för inlärning, som i genomsnitt varar från 2 veckor till 1 månad. Under denna tid bildar systemet en baseline för trafiken som är typisk för vårt nätverk. Enkelt uttryckt studerar systemet:
- vilket beteende som är typiskt för nätverksnoder?
- vilka datamängder som vanligtvis överförs och är normala för nätverket?
- vilka arbetstider som är typiska för användare?
- vilka applikationer som körs i nätverket?
- och mycket mer..
Som ett resultat får vi ett verktyg som identifierar alla anomalier i vårt nätverk och avvikelser från det typiska beteendet. Här är några exempel som systemet kan upptäcka:
- spridning av ny skadlig programvara i nätverket som inte upptäckts av antivirusens signaturer;
- skapande av DNS, ICMP eller andra tunnlar och överföring av data förbi brandväggen;
- framträdandet av en ny dator i nätverket som utger sig för att vara en DHCP och/eller DNS-server.
Låt oss se hur detta ser ut i praktiken. Efter att ditt system har genomgått träning och byggt upp en baseline för nätverkstrafiken börjar det upptäcka incidenter:
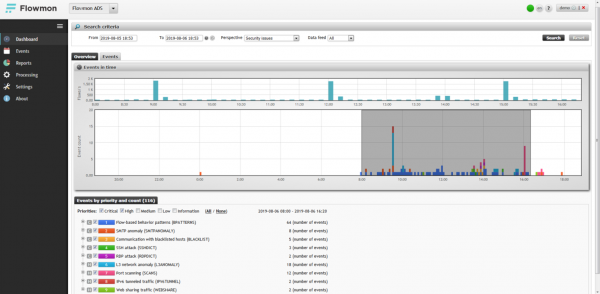
Huvudsidan för modulen – en tidslinje med visning av upptäckta incidenter. I vårt exempel ser vi en tydlig topp, ungefär mellan klockan 9 och 16. Vi markerar den och kollar närmare.
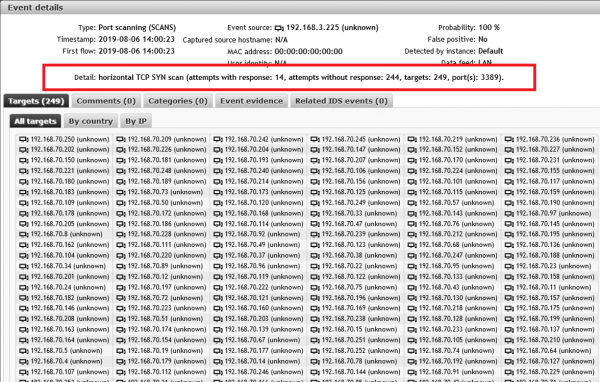
Det är tydligt att det finns anomalt beteende från en angripare i nätverket. Allt börjar med att värden med adressen 192.168.3.225 inledde en horisontell skanning av nätverket på port 3389 (Microsoft RDP-tjänsten) och hittar 14 potentiella "offer":
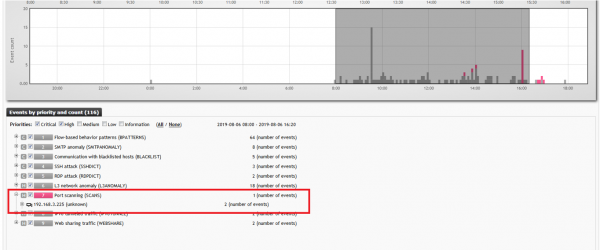
och
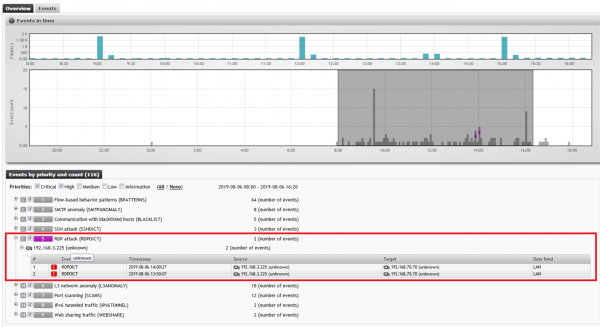
Den nästa registrerade incidenten är att värden 192.168.3.225 inleder en bruteforce-attack för att gissa lösenord på RDP-tjänsten (port 3389) på tidigare identifierade adresser:
Som ett resultat av attacken på en av de hackade värdarna registreras en SMTP-anomali. Med andra ord har det börjat skickas SPAM:
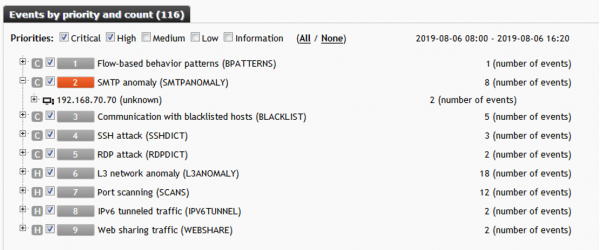
Detta exempel är en tydlig demonstration av systemets och modulen Anomaly Detection Security, särskilt. Bedöm effektiviteten själva. Med detta avslutar vi den funktionella översikten av lösningen.
Slutsats
Låt oss sammanfatta vilka slutsatser vi kan dra om Flowmon:
- Flowmon är en premiumlösning för företagskunder;
- tack vare universell och kompatibel datainsamling är data tillgänglig från alla källor: nätverksutrustning (Cisco, Juniper, HPE, Huawei…) eller egna sonder (Flowmon Probe);
- möjligheterna till skalbarhet i lösningen gör att systemets funktionalitet kan ökas genom att lägga till nya moduler, samt öka prestandan tack vare en flexibel licensieringsmetod;
- genom att använda teknik för signaturlös analys kan systemet upptäcka till och med okända zero-day-attacker som antivirus och IDS/IPS-systemen inte känner igen;
- tack vare fullständig "transparens" när det gäller installation och närvaro i nätverket påverkar lösningen inte driften av andra noder och komponenter i din IT-infrastruktur;
- Flowmon är den enda lösningen på marknaden som stöder trafikövervakning med hastigheter upp till 100 Gbit/s;
- Flowmon är en lösning för nätverk av alla storlekar;
- bästa pris-/funktionalitetförhållande bland liknande lösningar.
I denna översikt har vi sett mindre än 10% av den totala funktionaliteten hos lösningen. I nästa artikel kommer vi att berätta om de övriga modulerna i Flowmon Networks. Med hjälp av modulen Application Performance Monitoring kommer vi att visa hur administratörer av affärsapplikationer kan säkerställa tillgänglighet på den angivna SLA-nivån, samt diagnostisera problem så snabbt som möjligt.
Vi vill också bjuda in er till vårtwebinar (10.09.2019) om lösningarna från Flowmon Networks. För förregistrering ber vi er .
Det är allt för nu, tack för ert intresse!
Endast registrerade användare kan delta i omröstningen. , tack.
Använder du Netflow för nätverksövervakning?
Ja
Nej, men jag planerar det
Ingen
Röstat av 9 användare. 3 användare avstod.
Källa: habr.com
