

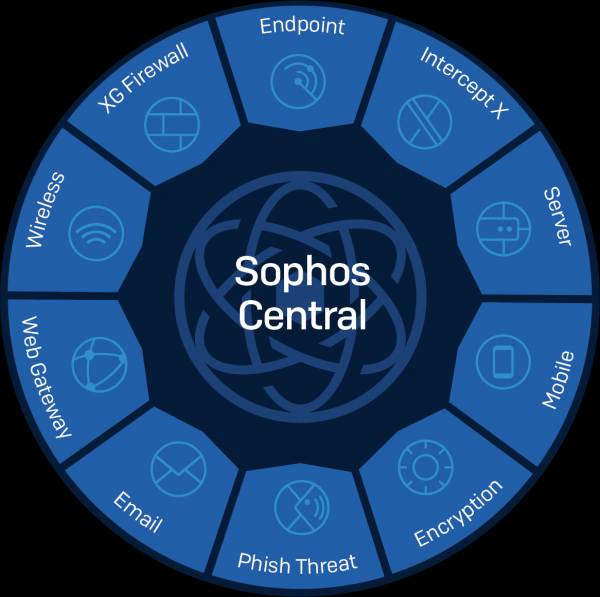
För att säkerställa hög effektivitet i informationssäkerhetsmedel spelar kopplingen mellan dess komponenter en stor roll. Den möjliggör att både externa och interna hot kan hanteras. Vid utformningen av nätverksinfrastrukturen är varje skyddsmedel viktigt, vare sig det handlar om antivirusprogram eller brandväggar, så att de fungerar inte bara inom sitt klass (Endpoint security eller NGFW), utan också har möjlighet att interagera med varandra för att gemensamt bekämpa hot.
Lite teori
Det är inte förvånande att dagens cyberbrottslingar har blivit mer företagsamma. För att sprida skadlig programvara använder de en rad nätverksteknologier:
Phishing-e-postutskick leder till att skadlig programvara "överskrider tröskeln" för ditt nätverk, använder kända attacker eller "zero-day"-attacker med efterföljande privilegieförhöjningar, eller horisontell rörelse i nätverket. Att ha en infekterad enhet kan innebära att ditt nätverk kan användas för illvilliga syften av en angripare.
I vissa fall, när det behövs att säkerställa interaktion mellan informationssäkerhetskomponenter, är det svårt att beskriva det aktuella tillståndet i systemet under en informationssäkerhetsrevision med hjälp av ett enda set åtgärder som är sammanlänkade. I de flesta fall förutsätter många tekniska lösningar som fokuserar på att motverka specifika typer av hot inte integration med andra tekniska lösningar. Till exempel använder produkter för skydd av slutpunkter signatur- och beteendeanalys för att fastställa om en fil är infekterad eller inte. För att stoppa skadlig trafik använder brandväggar andra teknologier, som webbfiltering, IPS, sandboxing, etc. Trots detta är dessa komponenter för informationssäkerhet i de flesta organisationer inte kopplade till varandra och arbetar isolerat.
Trender i implementeringen av Heartbeat-teknologin
En ny strategi för cybersäkerhet innebär skydd på varje nivå, där lösningarna som används på varje nivå är kopplade till varandra och kan utbyta information. Detta leder till skapandet av systemet Sunchronized Security (SynSec). SynSec representerar en process för att säkerställa informationssäkerhet som ett enhetligt system. I detta fall är varje komponent för informationssäkerhet kopplad till varandra i realtid. Till exempel, lösningen är implementerad enligt denna princip.
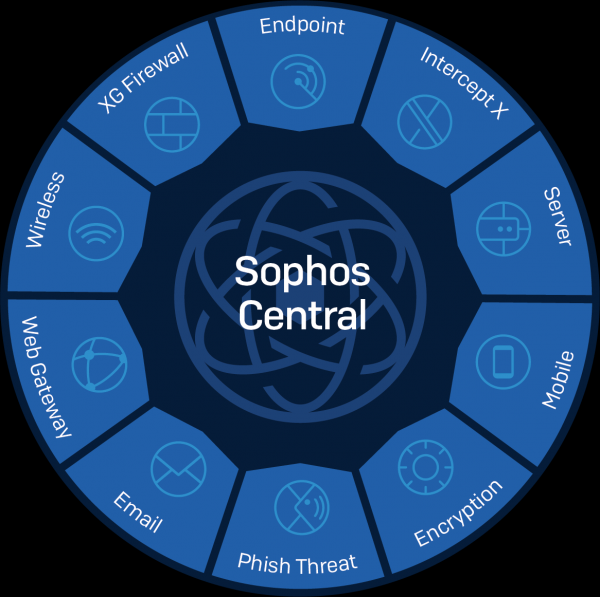
Tekniken Security Heartbeat säkerställer kommunikation mellan säkerhetskomponenterna, vilket möjliggör systemets gemensamma funktion och övervakning. I integreras lösningar av följande klasser:
- — klassisk signaturbaserad antivirus;
- — specialiserad antivirus för servrar;
- – nästa generations antivirus (utan signaturer och med artificiell intelligens-teknologier);
- — Next-Generation Firewall;
- — hantering av mobila enheter och kontroll av åtkomst till företags-e-post och filer;
- ;
- — accesspunkter som hanteras både från molnet och lokalt via Sophos UTM / Sophos XG;
- — klassisk lösning för filtrering av webbtrafik;
- — moln-/lokal anti-spam/antiviruslösning;
- — öka medvetenheten hos anställda, genomföra testfiskepostkampanjer;
- — revision av molninfrastruktur.
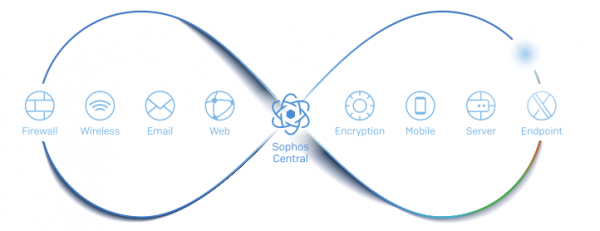
Det är inte svårt att märka att Sophos Central stöder ett ganska brett spektrum av lösningar inom informationssäkerhet. I Sophos Central baseras konceptet SynSec på tre viktiga principer: upptäckte, analys och respons. För att detaljerat beskriva dem, låt oss stanna vid var och en av dem.
SynSec-konceptet
UPPTÄCKT (identifiering av okända hot)
Produkter från Sophos som drivs av Sophos Central delar automatiskt information mellan varandra för att identifiera risker och okända hot, vilket inkluderar:
- analys av nätverkstrafik med möjlighet att identifiera applikationer med hög risk och skadlig trafik;
- upptäckte användare med hög riskgrupp genom korrelationsanalys av deras nätverksbeteenden.
ANALYS (ögonblicklig och intuitiv)
Incidentanalys i realtid ger en omedelbar förståelse av den aktuella situationen i systemet.
- visar hela händelsekedjan som ledde till incidenten, inklusive alla filer, registernycklar, URL:er etc.
REAKTION (automatiserad incidentrespons)
Konfiguration av säkerhetspolicys gör det möjligt att automatiskt reagera på infektioner och incidenter inom några sekunder. Detta möjliggörs genom:
- omedelbar isolering av infekterade enheter och stopp av attacken i realtid (även inom samma nätverk / broadcast-domän);
- begränsning av åtkomst till företagets nätverksresurser för enheter som inte följer policys;
- fjärrstart av enhetssökning vid upptäckte utgående spam.
Vi har sett på de grundläggande principerna för skydd som ligger till grund för Sophos Centrals arbete. Nu går vi vidare till att beskriva hur teknologin SynSec visar sig i praktiken.
Från teori till praktik
Först förklarar vi hur enheternas interaktion enligt SynSec upprättas med hjälp av tekniken Heartbeat. Det första steget är registreringen av Sophos XG i Sophos Central. I detta steg får den ett certifikat för självidentifiering, en IP-adress och en port genom vilken slutenheter kommer att interagera med den via tekniken Heartbeat, samt en lista över ID:n för slutna enheter som hanteras genom Sophos Central och deras klientscertifikat.
Kort efter att registreringen av Sophos XG har genomförts kommer Sophos Central att överföra information till de slutna enheterna för att initiera interaktionen via tekniken Heartbeat:
- en lista över certifikatcenter som används för utfärdande av certifikat för Sophos XG;
- en lista över ID:n för de enheter som är registrerade i Sophos XG;
- IP-adressen och porten för interaktion via tekniken Heartbeat.
Denna information lagras på datorn på följande sökväg: %ProgramData%SophosHearbeatConfigHeartbeat.xml och uppdateras regelbundet.
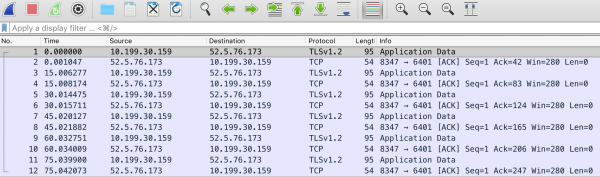
Kommunikationen via Heartbeat-teknologi sker genom att slutpunkten skickar meddelanden till magic IP-adressen 52.5.76.173:8347 och tillbaka. Vid analysen konstaterades att paketen skickas med en frekvens av 15 sekunder, precis som leverantören har angivit. Det bör noteras att Heartbeat-meddelanden behandlas direkt av XG Firewall — den fångar paketen och övervakar slutpunktens status. Om man fångar paketen på värden kommer trafikflödet att likna kommunikationen med en extern IP-adress, även om slutpunkten i själva verket interagerar direkt med XG Firewall.
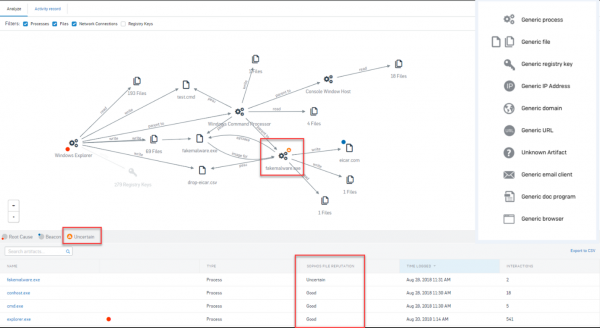
Anta att en skadlig applikation på något sätt har kommit in på datorn. Sophos Endpoint upptäcker denna attack eller så slutar vi att ta emot Heartbeat från det systemet. Den infekterade enheten skickar automatiskt information om systeminfektionen, vilket utlöser en automatisk åtgärdskedja. XG Firewall isolerar omedelbart datorn, vilket förhindrar spridningen av attacken och interaktionen med C&C-servrar.
Sophos Endpoint tar automatiskt bort skadlig programvara. Efter borttagningen synkroniseras den slutliga enheten med Sophos Central, och XG Firewall återställer nätverksåtkomsten. Rotorsaksanalyser (Root Cause Analysis — RCA eller EDR — Endpoint Detection and Response) ger en detaljerad bild av vad som har hänt.
Om vi antar att åtkomst till företagsresurser sker via mobila enheter och surfplattor, kan SynSec då säkerställas?
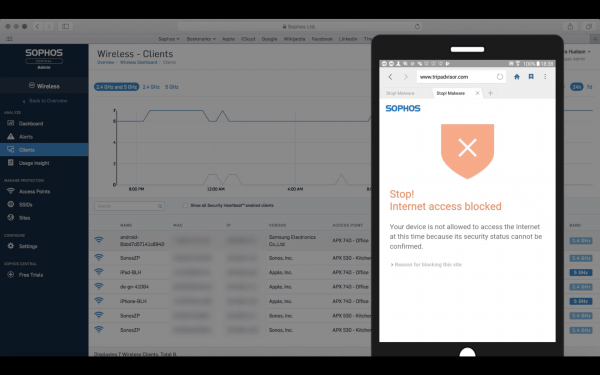
För ett sådant scenario har Sophos Central stöd för och . Anta att en användare försöker bryta mot säkerhetspolicyn på en mobil enhet som skyddas av Sophos Mobile. Sophos Mobile upptäcker överträdelsen av säkerhetspolicyn och skickar meddelanden till de övriga systemkomponenterna, vilket utlöser en förutbestämd reaktion på incidenten. Om "förbjud nätverksanslutning"-policyn är inställd i Sophos Mobile, kommer Sophos Wireless att begränsa nätverksåtkomsten för den enheten. I instrumentpanelen på Sophos Central under fliken Sophos Wireless visas ett meddelande om att enheten är infekterad. När användaren försöker få åtkomst till nätverket kommer en skärm att visas med meddelandet att internetåtkomsten är begränsad.
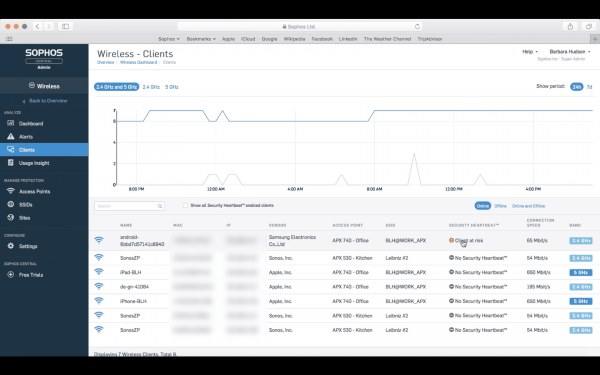
Slutpunkten har flera status för Heartbeat: röd, gul och grön.
Den röda statusen uppstår i följande fall:
- aktivitetsdetekterad malware;
- ett försök att starta malware har upptäckts;
- malware-nätverkstrafik har upptäckts;
- malware har inte tagits bort.
Gul status innebär att inaktiv malware eller potentiellt oönskad programvara (PUP) har upptäckts på slutpunkten. Grön status indikerar att inga av ovanstående problem har upptäckts.
Efter att ha granskat några klassiska scenarier av interaktion mellan skyddade enheter och Sophos Central, går vi vidare med att beskriva användargränssnittet för lösningen samt de grundläggande inställningarna och funktionerna som stöds.
Grafikgränssnitt
På instrumentpanelen visas de senaste notifikationerna. Sammanfattande information kring olika skyddskomponenter visas också i diagram. I detta fall visas sammanfattande data för skydd av persondatorer. Denna panel innehåller även sammanfattande information om försök att besöka farliga resurser och resurser med oacceptabelt innehåll, samt statistik för e-postanalys.
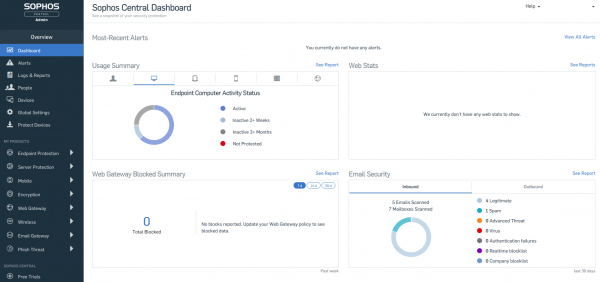
Sophos Central stöder visning av notifikationer efter viktighetsgrad, vilket gör att användaren inte missar kritiska säkerhetslarm. Förutom den koncisa sammanfattande informationen om skyddssystemets tillstånd stöder Sophos Central loggning av händelser och integration med SIEM-system. För många företag är Sophos Central en plattform för både interna SOC och för att tillhandahålla tjänster till sina kunder - MSSP.
En av de viktiga egenskaperna är stödet för uppdateringscache för slutpunktsklienter. Detta sparar extern trafikbandbredd, eftersom uppdateringar i detta fall laddas ner en gång till en av slutpunktsklienterna, och därefter laddar andra enheter ner uppdateringar från den. Dessutom kan den valda slutpunkten vidarebefordra meddelanden om säkerhetspolicys och informationsrapporter till Sophos-molnet. Denna funktion är användbar om det finns enheter som inte har direkt internetåtkomst men kräver skydd. Sophos Central erbjuder ett alternativ (tamper protection) som hindrar ändring av datorns säkerhetsinställningar eller borttagning av slutpunktagenten.
En av komponenterna i slutpunktsskyddet är den nya generationens antivirus (NGAV) — . Med hjälp av djup maskininlärning kan antivirusprogrammet upptäcka tidigare okända hot utan att använda signaturer. Noggrannheten i upptäckten är jämförbar med signaturbaserade motsvarigheter, men till skillnad från dem erbjuder det proaktivt skydd som förhindrar ”zero-day”-attacker. Intercept X kan arbeta parallellt med signaturbaserade antivirus från andra leverantörer.
I den här artikeln har vi kort beskrivit konceptet SynSec, som implementeras i Sophos Central, samt några möjligheter för denna lösning. Vi kommer att berätta hur varje komponent av skyddet, som är integrerat i Sophos Central, fungerar i de kommande artiklarna. Du kan få en demoversion av lösningen .
Källa: habr.com
