

Det har idag uppstått ett behov av att övervaka ändringar av vissa filer på servern, det finns många olika sätt, till exempel , men eftersom jag nyligen har börjat använda bestämde jag mig för att övervaka filer med Elastic, en av dess .
Jag kommer inte att beskriva installationen av Elastic stack och Auditbeat, allt finns i manualerna. Det enda är att efter installationen redigera filen auditbeat.yml, i modulen file_integrity lägga till sökvägen till den fil som ska övervakas.
Efter konfiguration och start kommer indexet auditbeat-*
att dyka upp i Kibana. Vi skapar sedan övervakning, anger namn på övervakningen, kontrollintervall samt typ av övervakning och indexfil:
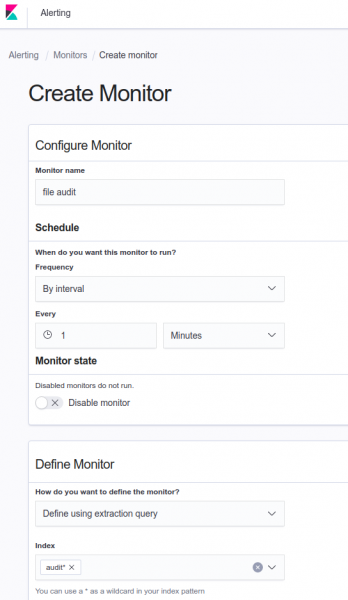
på Definiera extraktionsfråga skriver följande:
Definiera extraktionsfråga
{
    "query": {
        "bool": {
            "must": [
                {
                    "match_phrase": {
                        "file.path": {
                            "query": ""

                        }
                    }
                }
            ],
            "filter": [
                {
                    "term": {
                        "event.action": {
                            "value": "attributes_modified"    #ändringar av attribut, eventuellt created eller deleted

                        }
                    }
                },
                {
                    "range": {
                        "@timestamp": {
                            "from": "now-1m" #perioden för vilken vi övervakar ändringen

                        }
                    }
                }
            ],
            "adjust_pure_negative": true,
            "boost": 1
        }
    }
}
Klicka sedan på knappen Run och kontrollera frågan, det ska dyka upp så här:
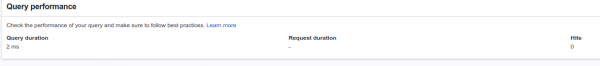
Försök att ändra målfilen och kör frågan igen:

som ni ser hits har ändrats till 2, klicka på update och skapa en trigger för att ändra värdet:
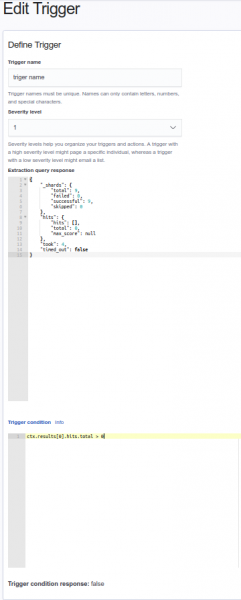
Lämna allt som på bilden.
Därefter kan du ställa in notifieringar i Slack eller annan meddelandeapp.
Källa: habr.com
