

Den 24 november avslutades Slörm Mega, en avancerad intensivkurs om Kubernetes. kommer att äga rum i Moskva den 18-20 maj.
Idén med Slörm Mega: Vi tittar under huven på klustret, går igenom teorin och praktiken kring installation och konfiguration av ett produktionsklart kluster ("the-not-so-easy-way"), samt diskuterar mekanismer för säkerhet och tillförlitlighet av applikationer.
Bonusen för Mega: De som genomgår Slörm Grundläggande och Slörm Mega får all kunskap som krävs för att klara provet för och 50% rabatt på provet.
Ett särskilt tack till Selectel för att de tillhandahöll molnet för praktiska övningar, vilket gjorde att varje deltagare kunde arbeta i sitt eget fullständiga kluster, så att vi inte behövde höja biljettpriset med extra 5000.
Jag kommer inte att berätta vem Bondarev och Selivanov är, de som är intresserade, .
Slörm Mega. Första dagen.
Under den första dagen av Slörm Mega belastade vi deltagarna med 4 ämnen. Pavel Selivanov pratade om processen att skapa ett tillförlitligt kluster inifrån, om arbetet med Kubeadm, samt om testning och felsökning av klustret.
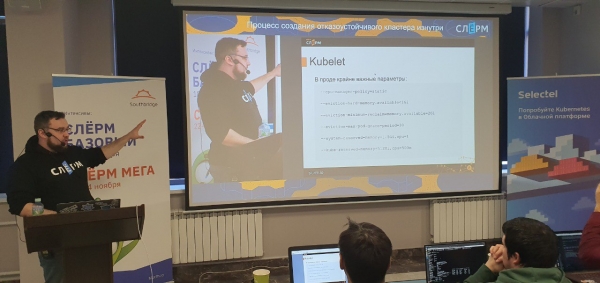
Första kaffepausen. Vanligtvis en "signal för läraren", men på Slörm, medan eleverna dricker kaffe, fortsätter lärarna att svara på frågor.
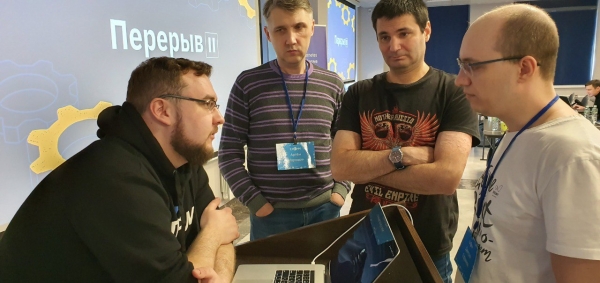
Och trots att en liten moln "Paus II" svävar över Pavel Selivanov, är det inte hans öde att gå på paus.
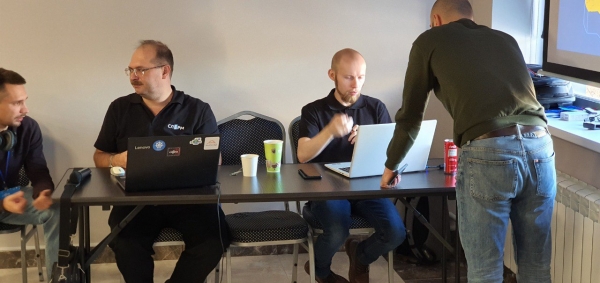
Sergey Bondarev och Marcel Ibraev väntar på sin tur att gå fram till katedern.
Under pausen gick jag fram till Sergey Bondarev och frågade: "Vad skulle du rekommendera alla Kubernetes-ingenjörer utifrån din erfarenhet med kluster hos våra kunder?"
Sergey gav ett enkelt råd: "Stäng tillgången från internet till API-servern. För det dyker det ibland upp säkerhetshot som gör att obehöriga användare kan få tillgång till klustret.»
Efter ett par minuter och en flaska mineralvatten kastade Pavel Selivanov sig in i ämnet "Behörighet i klustret med hjälp av en extern leverantör", nämligen LDAP (Nginx + Python) och OIDC (Dex + Gangway).
Under nästa paus delade Marcel Ibraev, talare för Slörm och Certified Kubernetes Administrator, med sig av sitt råd till Kubernetes-ingenjörer: "Jag ska säga något som kanske verkar banalt, men med tanke på hur ofta jag stöter på detta, finns det en misstanke om att det inte alla beaktar. Man bör inte blint tro på alla How-To-guider från Internet som beskriver hur fantastiskt olika lösningar fungerar. I Kubernetes-kontexten får detta en särskild betydelse. Eftersom Kubernetes är ett komplext system kan tillsats av en lösning som inte har testats i just ditt projekt och din klusterinstallation leda till tråkiga konsekvenser, trots att det skrivits om dess förträfflighet på Internet. Även den enklaste Kubernetes-installationen kan skada ditt projekt utan en genomtänkt strategi; "vad som är bra för ryssen kan vara döden för tysken". Därför testar, kontrollerar och utvärderar vi varje lösning innan vi implementerar den. Endast så kan du ta hänsyn till alla nyanser som kan uppstå.».
Efter lunch gick Sergej Bondarev in i striden. Hans ämne är nätverkspolicyer, specifikt en introduktion till CNI och nätverkssäkerhetspolicy.
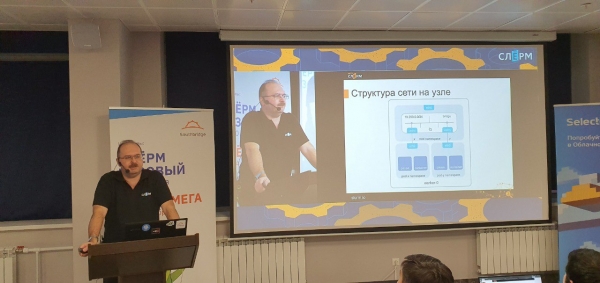
Det finns gott om artiklar om nätverkspolicyer på internet. Bland administratörer finns åsikten att man kan klara sig utan nätverkspolicyer, men säkerhetsansvariga älskar detta verktyg och kräver att nätverkspolicyer ska vara aktiverade.
Kubernetes-styrhjulen togs över av Pavel Selivanov med ämnet "Säkra och högtillgängliga applikationer i klustret". Han har sina favoritämnen: PodSecurityPolicy, PodDisruptionBudget, LimitRange/ResourceQuota.
Meganämnet som Pavel presenterade på DevOpsConf: .
Efter berättelsen om hur lätt det är att hacka ett Kubernetes-kluster säger skeptiska administratörer: "Aha, jag sa ju att ert Kubernetes är en genomskinlig skräpprodukt". Pavel förklarar att det är möjligt att konfigurera säkerheten i klustret och att det inte är svårt, bara att säkerhetsinställningarna som standard är avstängda. Detaljer finns i transkriberingen. .
— Vem hackade klustret? Här är han, han hackade klustret! Det syns tydligt härifrån!
På slemmerna är ingenting enkelt och lätt för att undvika tristess. Men den här gången försökte Telegram visa alla sin femte punkt:
Marcel Ibraev, [22 nov. 2019, 16:52:52]:
Kollegor, för tillfället upplever vi störningar i Telegram, ha det i åtanke.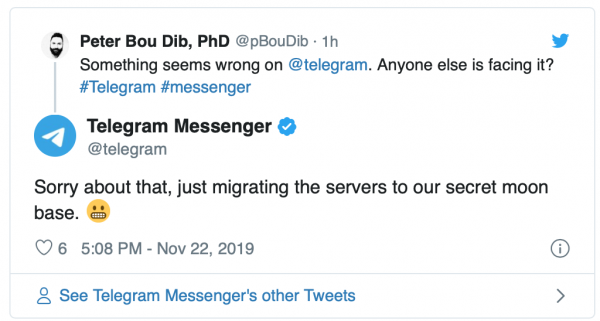
Den första dagen avslutades med en intensiv och kunskapsrik upplevelse. Den andra dagen innebär ännu mer praktik, med uppsättning av en databaskluster med PostgreSQL, uppsättning av RabbitMQ-kluster och hantering av hemligheter i Kubernetes.
Slurm Mega. Andra dagen.
Presentatören inledde den andra dagen med ett energiskt uttalande: "Som Pavel uttryckte det igår, vi har en riktig utmaning framför oss. Med kirurgens språk, vi ska utforska djupet av Kubernetes!"
Underhållaren är en historia för sig. Ett av Slurms problem är att deltagarna stänger av sig själva och somnar på grund av informationsöverbelastning. Vi har alltid letat efter sätt att hantera detta, och på det senaste Slurmet fick vi bra resultat med små spel för publiken. Denna gång anlitade vi en särskilt utbildad person. Många skämtade i chatten om "intressanta tävlingar", men faktum kvarstår – vi har aldrig sett så många engagerade deltagare tidigare.
Marsel Ibraev fick hjälp och började studera Stateful-apparater i klustret. Det handlade om att sätta upp en databaskluster med PostgreSQL och RabbitMQ.
Efter lunchen tog Sergey Bondarev över K8S. Ämnet var "Hantering av hemligheter". Han fick stöd av Mulder och Scully. Vi studerade hantering av hemligheter i Kubernetes och Vault. Dessutom "Sanningen finns där ute".
Det pågick fram till sent på kvällen, när Pavel Selivanov började tala om Horizontal Pod Autoscaler.
Slurm Mega. Tredje dagen.
Plötsligt och energiskt från morgonen väckte Sergey Bondarev publiken med backup och återställning efter fel. Vi testade backup och återställning av kluster med hjälp av Heptio Velero och etcd.
Sergey fortsatte temat för den årliga rotationen av certifikat i klustret: förlängning av control-plane certifikat med kubeadm. Precis innan lunchen, för att få deltagarna att känna hunger eller helt avskräcka dem, lyfte Pavel Selivanov upp temat för deployment av applikationen.
Vi diskuterade verktyg för templating och deployment, och samtidigt strategier för deployment.
Pavel Selivanov presenterade ett nytt ämne: Service Mesh, installation av Istio. Temat var så omfattande att man skulle kunna göra en separat intensivkurs om det. Håll ögonen öppna för kommande annonser.
Det viktigaste är att allt fungerar korrekt. För nu har praktiken börjat:
Bygga CI/CD för att kunna starta en applikationsdistribution och uppdatering av klustret samtidigt. I projekt som används i utbildningen fungerar allt bra. Men livet är ibland fullt av överraskningar.
Må Slurm vara med dig!
Källa: habr.com
