

Tidigare var det tillräckligt med en vanlig brandvägg och antivirusprogram för att skydda det lokala nätverket, men mot attacker från moderna hackare och den senaste tidens spridning av malware är den uppsättningen inte längre tillräckligt effektiv. Den gamla hederliga brandväggen analyserar endast paketens rubriker och släpper igenom eller blockerar dem enligt en uppsättning formella regler. Den vet ingenting om innehållet i paketen och kan därför inte känna igen till synes legitima åtgärder från illasinnade aktörer. Antivirusprogram fångar inte alltid skadlig programvara, och därför står administratören inför uppgiften att övervaka onormal aktivitet och i tid isolera infekterade värdar.
Det finns många avancerade verktyg som gör det möjligt att skydda företagets IT-infrastruktur. Idag kommer vi att prata om system för intrångsdetektering och förebyggande med öppen källkod, som kan implementeras utan att köpa dyr hårdvara och programvarulicenser.
Klassificering av IDS/IPS
IDS (Intrusion Detection System) är avsedd för att registrera misstänkt verksamhet i nätverket eller på en enskild dator. Den för loggar över händelser och meddelar ansvarig för informationssäkerhet. Följande element kan särskiljas inom IDS:
- sensorn för att övervaka nätverkstrafik, olika loggar osv.
- analysundersystemet som identifierar tecken på skadlig påverkan i de mottagna uppgifterna;
- ett lagringsutrymme för insamling av primära händelser och analysresultat;
- övervakningskonsolen.
Initialt klassificerades IDS baserat på sin plats: de kunde vara inriktade på att skydda enskilda noder (host-baserade eller Host Intrusion Detection Systems – HIDS) eller skydda hela det företags nätverket (nätverksbaserade eller Network Intrusion Detection Systems – NIDS). Det bör också nämnas sådana som APIDS (Application protocol-based IDS): de övervakar ett begränsat antal applikationsprotokoll för att identifiera specifika attacker och sysslar inte med djupgående analys av nätverkspaket. Sådana produkter liknar vanligtvis proxyservrar och används för att skydda specifika tjänster: webbservrar och webbapplikationer (till exempel skrivna i PHP), databasservrar osv. En typisk representant för denna klass är mod_security för webbservern Apache.
Vi är mer intresserade av universella NIDS som stöder ett brett spektrum av kommunikationsprotokoll och teknologi för djup analys av paket (DPI – Deep Packet Inspection). De övervakar all passerande trafik, från datalänkskiktet och identifierar ett brett spektrum av nätverksattacker samt försök till obehörig åtkomst till information. Dessa system har ofta en distribuerad arkitektur och kan interagera med olika aktivt nätverksutrustning. Många moderna NIDS är hybridlösningar som kombinerar flera metoder. Beroende på konfiguration och inställningar kan de lösa olika uppgifter – till exempel skydd av en nod eller hela nätverket. Dessutom har antiviruspaket tagit över IDS-funktioner för arbetsstationer och har blivit multifunktionella brandväggar som också hanterar identifiering och blockering av misstänkt trafik, på grund av spridningen av trojaner riktade mot informationsstöld.
Från början kunde IDS endast upptäcka aktiviteter från skadlig programvara, portscanningar, eller exempelvis brott mot företagets säkerhetspolicy av användare. Vid vissa händelser meddelade de administratören, men det blev snart tydligt att det inte var tillräckligt att bara känna igen en attack — den måste blockerats. Så IDS utvecklades till IPS (Intrusion Prevention Systems) – system för intrångsskydd som kan interagera med brandväggar.
Metoder för upptäckte
Moderna lösningar för upptäckte och förebyggande av intrång använder olika metoder för att identifiera skadlig aktivitet, som kan delas in i tre kategorier. Detta ger oss ytterligare en klassificering av systemen:
- Signaturbaserade IDS/IPS identifierar mönster i trafiken eller övervakar systemens tillstånd för att upptäcka nätverksattacker eller infekteringsförsök. De ger i praktiken få falska positiva resultat, men kan inte upptäcka okända hot;
- Anomalibaserade IDS använder inte attacksignaturer. De känner igen beteenden som avviker från det normala för informationssystem (inklusive anomalier i nätverkstrafiken) och kan upptäcka även okända attacker. Sådana system ger ganska många falska positiva resultat och kan, vid felaktig användning, lamslå det lokala nätverket;
- Regelbaserade IDS fungerar enligt principen: if FAKTUM then ÅTGÄRD. I grunden är det expertssystem med kunskapsbaser — en samling av fakta och logiska slutsatsregler. Dessa lösningar är tidskrävande att konfigurera och kräver att administratören har en detaljerad förståelse för nätverkets funktion.
Historien om utvecklingen av IDS
Den tid av snabb utveckling av Internet och företagsnätverk började på 1990-talet, men experter började bry sig om avancerad nätverkssäkerheteknik lite tidigare. År 1986 publicerade Dorothy Denning och Peter Neumark modellen IDES (Intrusion Detection Expert System), som blev grunden för de flesta moderna intrångsdetekteringssystem. Den använde ett expertssystem för att identifiera kända typer av attacker, samt statistiska metoder och profiler av användare/system. IDES kördes på arbetsstationer från Sun och granskade nätverkstrafik och applikationsdata. År 1993 lanserades NIDES (Next-generation Intrusion Detection Expert System) — ett nytt generations expertssystem för intrångsdetektering.
Baserat på arbeten av Denning och Neumann kom expertssystemet MIDAS (Multics intrusion detection and alerting system) till 1988, som använde P-BEST och LISP. Samma år skapades det statistiskt baserade systemet Haystack. Ett annat statistiskt anomalidetektorer, W&S (Wisdom & Sense), utvecklades året efter vid Los Alamos National Laboratory. Utvecklingen inom branschen gick snabbt. Till exempel, år 1990 implementerade systemet TIM (Time-based inductive machine) anomalidetektering med induktiv inlärning baserat på användarens sekventiella mönster (språk Common LISP). NSM (Network Security Monitor) använde tillgångsmatriser för anomalidetektering, medan ISOA (Information Security Officer’s Assistant) stödde olika detektionsstrategier: statistiska metoder, profilkontroll och expertssystem. Systemet ComputerWatch, skapat vid AT&T Bell Labs, använde både statistiska metoder och regler för kontroll, och den första prototypen av distribuerat IDS utvecklades av Kaliforniens universitet redan 1991 — DIDS (Distributed intrusion detection system), som samtidigt var ett expertssystem.
I början var IDS proprietära, men redan 1998 släppte Lawrence Berkeley National Laboratory Bro (som i 2018 döptes om till Zeek) — ett open source-system som använde ett eget regelspråk för analys av data med libpcap. I november samma år kom paket sniffers APE, som använde libpcap och som efter en månad döptes om till Snort, och senare blev en fullt fungerande IDS/IPS. Samtidigt började också flera proprietära lösningar dyka upp.
Snort och Suricata
Många företag föredrar gratis IDS/IPS med öppen källkod. Under lång tid ansågs Snort, som vi redan nämnt, vara en standardlösning, men nu har den fått konkurrens av systemet Suricata. Låt oss titta närmare på deras fördelar och nackdelar. Snort kombinerar fördelarna med signaturmetoden med möjligheten att upptäcka anomalier i realtid. Suricata tillåter också användning av andra metoder förutom signaturbaserad attackigenkänning. Systemet skapades av en grupp utvecklare som separerades från Snort-projektet och stödjer IPS-funktioner sedan version 1.4, medan Snort:s funktion för intrångsskydd kom senare.
Den huvudsakliga skillnaden mellan de två populära produkterna är att Suricata har möjlighet att använda GPU för beräkningar i IDS-läge, samt en mer avancerad IPS. Systemet är designat för multiprocessorkapacitet, medan Snort är ett enkeltrådat produkt. På grund av sin långa historia och ärvda kod utnyttjar det inte multiprocessor-/flerkärniga hårdvaruplattformar optimalt, medan Suricata på vanliga allmänna datorer kan bearbeta trafik upp till 10 Gbit/s. Man kan diskutera likheter och skillnader mellan de två systemen länge, men även om Suricata-motorn arbetar snabbare, har det ingen avgörande betydelse för inte alltför breda kanaler.
Implementeringsalternativ
IPS måste placeras så att systemet kan övervaka sina kontrollerade nätverkssegment. Oftast handlar det om en dedikerad dator, där en gränssnitt kopplas efter brandväggen och "ser" genom den till oskyddade offentliga nätverk (Internet). Den andra IPS-gränssnittet kopplas vid ingången till det skyddade segmentet så att all trafik passerar genom systemet och analyseras. I mer komplexa fall kan det finnas flera skyddade segment: i företagsnätverk definieras ofta en demilitariserad zon (DMZ) med tjänster som är åtkomliga från Internet.
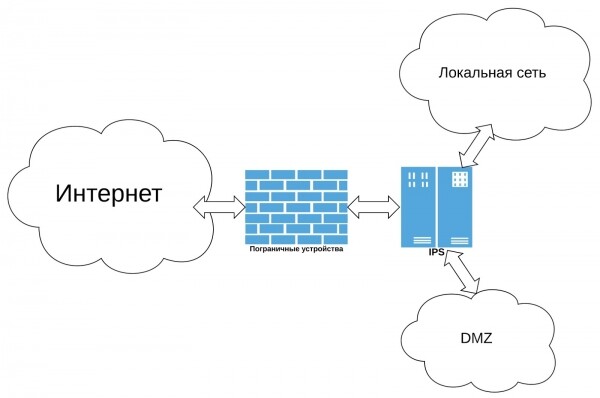
En sådan IPS kan förhindra försök till portskanningar eller inbrott genom lösenordsåterställning, utnyttjande av sårbarheter i e-postservrar, webbservrar eller skript, samt andra typer av externa attacker. Om datorer i det lokala nätverket skulle infekteras med skadlig programvara, kommer IDS inte att tillåta dem att ansluta till externa botnets-servrar. För mer seriöst skydd av det interna nätverket kommer en komplex konfiguration med ett distribuerat system och kostnadsintensiva hanterade switchar som kan spegla trafik till ett av portarna i IDS-gränssnittet att krävas.
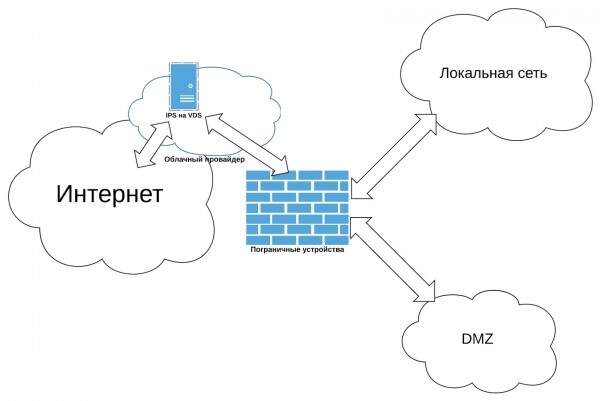
Företagsnätverk utsätts ofta för distribuerade attacker, riktade mot överbelastning (DDoS). Även om moderna IDS kan hantera dem, kommer den tidigare angivna implementeringen knappast att hjälpa. Systemet känner igen skadlig aktivitet och blockerar parasittrafik, men för detta måste paketen passerar genom en extern internetanslutning och nå dess nätverksgränssnitt. Beroende på intensiteten av attacken kan datakanalen inte klara belastningen och angriparnas mål uppnås. För sådana fall rekommenderar vi att implementera IDS på en virtuell server med en betydligt mer kraftfull internetanslutning. En VPS kan kopplas till det lokala nätverket via VPN, och därefter måste all extern trafik routas genom den. Då behöver man inte skicka paket genom anslutningen till leverantören under en DDoS-attack; de kommer att blockeras vid den externa noden.
Valproblem
Att identifiera en ledare bland gratis system är mycket svårt. Valet av IDS/IPS beror på nätverkets topologi, de nödvändiga skyddsfunktionerna, samt administratörens personliga preferenser och hans vilja att pilla med inställningarna. Snort har en längre historia och är bättre dokumenterad, även om information om Suricata också är lätt att hitta på nätet. Oavsett så krävs det en viss insats för att lära sig systemet, vilket i slutändan kommer att löna sig — kommersiella hårdvaru- och hårdvaru-/programlösningar för IDS/IPS är rätt dyrt och alltid passar inte i budgeten. Det finns ingen anledning att ångra den tid som lagts ner, eftersom en bra administratör alltid utvecklar sina kunskaper på arbetsgivarens bekostnad. I den här situationen vinner alla. I nästa artikel kommer vi att titta på några alternativ för implementering av Suricata och praktiskt jämföra det moderna systemet med den klassiska IDS/IPS Snort.
Källa: habr.com
