

Om man skall tro statistiken ökar nätverkstrafiken med ungefär 50% varje år. Detta leder till en ökad belastning på utrustningen och, särskilt, ökar kraven på prestanda för IDS/IPS. Man kan köpa dyr specialistutrustning, men det finns ett billigare alternativ – att implementera ett av de många systemen med öppen källkod. Många nybörjaradministratörer tror att det är ganska komplicerat att installera och konfigurera en kostnadsfri IPS. I fallet med Suricata är detta inte helt korrekt – det går att installera den och börja avvärja typiska attacker med ett paket gratis regler på bara några minuter.
Varför behövs ytterligare en öppen IPS?
Under lång tid har Snort-systemet, som betraktades som standard, utvecklats sedan slutet av 90-talet, vilket gjorde att det från början var enkeltrådat. Under åren har den fått alla moderna funktioner, som stöd för IPv6, möjlighet att analysera applikationsprotokoll eller en universell datatillgångsmodul.
Den grundläggande motorn Snort 2.X lärde sig att arbeta med flera kärnor, men förblev enkeltrådad och kan därför inte optimalt utnyttja fördelarna med moderna hårdvaruplattformar.
Problemet löstes i systemets tredje version, men den förberedes så länge att det på marknaden hade dykt upp Suricata, som utvecklades helt från grunden. År 2009 började den utvecklas som ett flerdimensionellt alternativ till Snort, som har IPS-funktioner från grunden. Koden distribueras under GPLv2-licensen, men projektets finansiella partners har tillgång till en sluten version av motorn. Vissa skalbarhetsproblem i de första versionerna av systemet uppstod, men de löstes ganska snabbt.
Varför Suricata?
Suricata har flera moduler (precis som Snort): fångst, insamling, avkodning, upptäckte och utdata. Som standard förs den fångade trafiken fram till avkodningen i en enda ström, vilket kan belasta systemet mer. Vid behov kan strömmarna delas upp i inställningarna och fördelas över processorerna – Suricata är mycket välinställd för specifik hårdvara, även om detta inte är på nybörjarnivå. Det är också värt att nämna att Suricata har avancerade HTTP-inspektionsverktyg baserade på HTP-biblioteket. Dessa kan också användas för att logga trafiken utan att upptäckas. Systemet stöder också avkodning av IPv6, inklusive tunnlar av IPv4-in-IPv6, IPv6-in-IPv6 och andra.
Olika gränssnitt kan användas för att fånga trafik (NFQueue, IPFRing, LibPcap, IPFW, AF_PACKET, PF_RING), och i Unix Socket-läge kan fångad data från en annan sniffer analyseras automatiskt och generera PCAP-filer. Dessutom förenklar Suricatas modulära arkitektur integreringen av nya element för fångst, avkodning, analys och bearbetning av nätverkspaket. Det är också viktigt att notera att i Suricata blockeras trafiken med hjälp av operativsystemets inbyggda filter. I GNU/Linux finns det två sätt att arbeta IPS: via NFQUEUE (NFQ-läge) eller zero copy (AF_PACKET-läge). I det första fallet skickas paket som fångas av iptables till NFQUEUE-kön, där det kan behandlas på användarnivå. Suricata kör det genom sina regler och ger ett av tre utlåtanden: NF_ACCEPT, NF_DROP och NF_REPEAT. De första två kräver ingen förklaring, medan den sista tillåter märkning av paket och att skicka dem till början av den aktuella iptables-tabellen. AF_PACKET-läget skiljer sig genom högre hastighet, men pålägger systemet vissa begränsningar: det måste ha två nätverksgränssnitt och fungera som en gateway. Det blockerade paketet vidarebefordras helt enkelt inte till det andra gränssnittet.
En viktig funktion hos Suricata är möjligheten att använda arbeten från Snort. För administratören är tillgängliga, bland annat, regeluppsättningarna Sourcefire VRT och OpenSource Emerging Threats, samt de kommersiella Emerging Threats Pro. Den enhetliga utdata kan analyseras med hjälp av populära backend-lösningar, och utdata i PCAP och Syslog stöds också. Systeminställningar och regler lagras i YAML-filer som är lättlästa och kan behandlas automatiskt. Suricata-motorn känner igen många protokoll, därför finns det inget behov av att binda regler till portnummer. Dessutom tillämpas begreppet flowbits aktivt i Suricatas regler. För att spåra utlöst aktivitet används sessionsvariabler, vilket möjliggör skapandet och tillämpningen av olika räknare och flaggor. Många IDS betraktar olika TCP-anslutningar som separata enheter och kan misslyckas med att se relationen mellan dem som indikerar början av en attack. Suricata försöker se helheten och känner i många fall igen skadlig trafik distribuerad över olika anslutningar. Man kan diskutera dess fördelar länge, men låt oss istället gå över till installation och konfiguration.
Hur installerar man det?
Vi kommer att installera Suricata på en virtuell server som kör Ubuntu 18.04 LTS. Alla kommandon måste utföras som superanvändare (root). Den säkraste metoden är att ansluta till servern via SSH som en vanlig användare, och sedan använda verktyget sudo för att höja rättigheterna. För att börja behöver vi installera de paket vi kommer att använda:
sudo apt -y install libpcre3 libpcre3-dev build-essential autoconf automake libtool libpcap-dev libnet1-dev libyaml-0-2 libyaml-dev zlib1g zlib1g-dev libmagic-dev libcap-ng-dev libjansson-dev pkg-config libnetfilter-queue-dev geoip-bin geoip-database geoipupdate apt-transport-httpsAnslut den externa repositoriet:
sudo add-apt-repository ppa:oisf/suricata-stable
sudo apt-get update
Installera den senaste stabila versionen av Suricata:
sudo apt-get install suricataOm nödvändigt justerar vi konfigurationsfilerna genom att ersätta det standardanvända namnet eth0 med det faktiska namnet på serverns externa gränssnitt. Standardinställningarna lagras i filen /etc/default/suricata, medan användarinställningar finns i /etc/suricata/suricata.yaml. Konfigurationen av IDS begränsas till stor del av redigeringen av denna konfigurationsfil. Den innehåller många parametrar vars namn och syfte överensstämmer med motsvarigheterna i Snort. Syntaxen är dock helt annorlunda, men filen är mycket enklare att läsa än Snorts konfigurationer, dessutom är den väl kommenterad.
sudo nano /etc/default/suricata 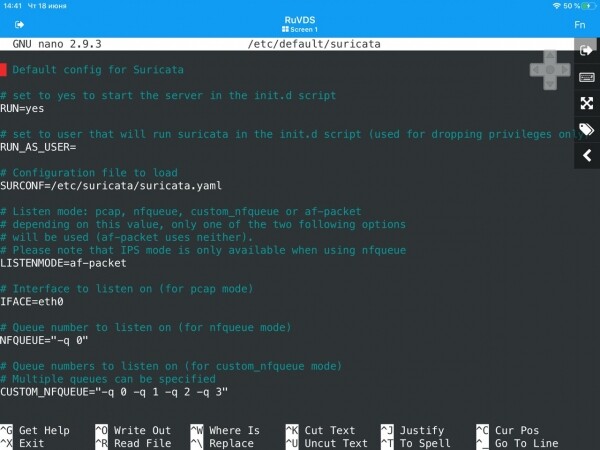
och
sudo nano /etc/suricata/suricata.yaml 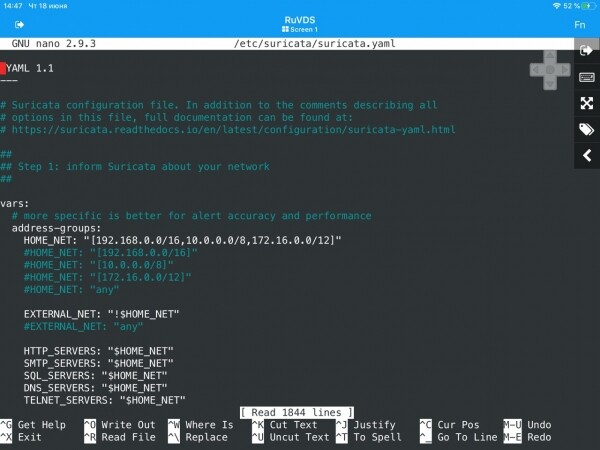
Varning! Innan du kör bör du kontrollera värdena för variablerna i avsnittet vars.
För att slutföra konfigurationen behöver vi installera suricata-update för att uppdatera och ladda ner regler. Det är ganska enkelt att göra:
sudo apt install python-pip
sudo pip install pyyaml
sudo pip install <a href="https://github.com/OISF/suricata-update/archive/master.zip">https://github.com/OISF/suricata-update/archive/master.zip</a>
sudo pip install --pre --upgrade suricata-update
Därefter behöver vi köra kommandot suricata-update för att installera uppsättningen regler från Emerging Threats Open:
sudo suricata-update 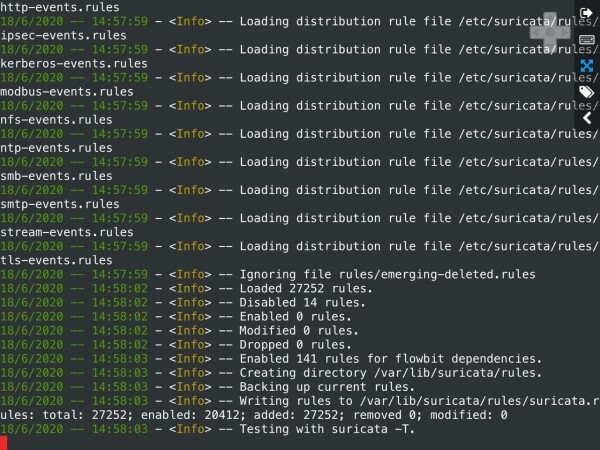
För att visa listan över reglernas källor kör vi följande kommando:
sudo suricata-update list-sources 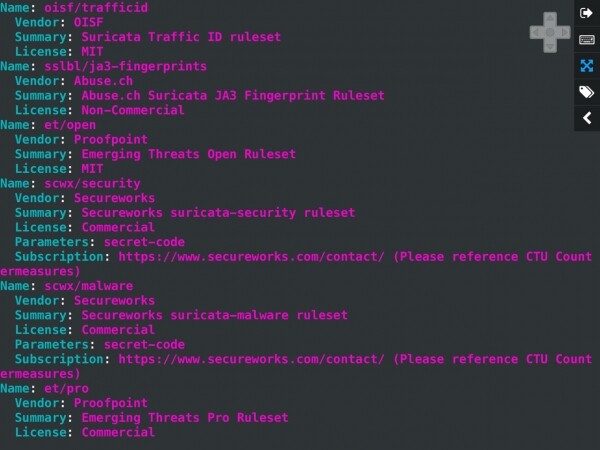
Uppdaterar reglernas källor:
sudo suricata-update update-sources 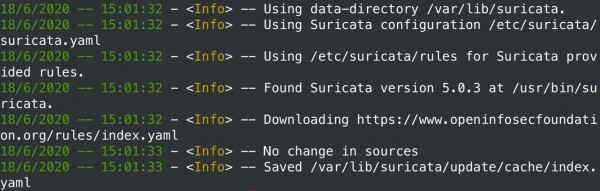
Granskar de uppdaterade källorna igen:
sudo suricata-update list-sourcesVid behov kan man aktivera tillgängliga gratis källor:
sudo suricata-update enable-source ptresearch/attackdetection
sudo suricata-update enable-source oisf/trafficid
sudo suricata-update enable-source sslbl/ssl-fp-blacklist
Efter detta måste vi uppdatera reglerna igen:
sudo suricata-updateMed detta kan installationen och den initiala konfigurationen av Suricata på Ubuntu 18.04 LTS anses vara avslutad. Därefter börjar det mest intressanta: i nästa artikel kommer vi att ansluta den virtuella servern till kontorsnätverket via VPN och börja analysera hela den inkommande och utgående trafiken. Vi kommer särskilt att fokusera på att blockera DDoS-attacker, aktivitet från skadlig programvara och försök att utnyttja sårbarheter i tjänster som är tillgängliga från offentliga nätverk. För tydlighetens skull kommer vi att simulera attacker av de mest förekommande typerna.
Källa: habr.com
