

Bättre sent än aldrig. Eller hur vi nästan gjorde ett allvarligt misstag genom att inte ha stöd för vanliga Dockerfiles för att bygga applikationsbilder.
Det handlar om — GitOps-verktyget som integreras med alla CI/CD-system och möjliggör hantering av hela applikationens livscykel, vilket gör det möjligt att:
- samla och publicera bilder,
- distribuera applikationer i Kubernetes,
- ta bort oanvända bilder med hjälp av speciella policyer.
Projektets filosofi är att samla lågnivåverktyg i ett enhetligt system som ger DevOps-ingenjörer kontroll över applikationer. Befintliga verktyg (som Helm och Docker) ska användas i största möjliga mån. Om det inte finns några lösningar för ett visst problem kan vi skapa och underhålla allt som behövs för detta.
Bakgrund: vår bildsamlar
Så hände det sig med bildsamlaren i werf: den vanliga Dockerfile saknades. Om vi blickar tillbaka på projektets historia framträdde detta problem redan i de första versionerna av werf (då ännu ).
När vi skapade ett verktyg för att bygga applikationer till Docker-bilder insåg vi snabbt att Dockerfile inte passade för vissa specifika uppgifter:
- Behovet av att samla typiska små webbapplikationer enligt följande standardmönster:
- installera systemberoenden för applikationen,
- installera en bundle av applikationens beroendebibliotek,
- samla tillgångar,
- och viktigast av allt — snabbt och effektivt uppdatera koden i bilden.
- Vid ändringar i projektfilerna ska samlaren snabbt skapa ett nytt lager genom att applicera en patch på de ändrade filerna.
- Om vissa specifika filer ändras måste den motsvarande beroende etappen byggas om.
I dagsläget har vi många andra funktioner i vår samlare, men de ursprungliga önskemålen och impulserna såg ut så här.
Kort sagt, utan att tveka beväpnade vi oss med det använda programspråket (se nedan) och gav oss ut för att implementera vårt eget DSL! För att uppfylla de ställda målen var det avsett att beskriva byggprocessen i steg och definiera beroenden mellan dessa steg och filer. Och det kompletterades av vår egen samlare, som omvandlade DSL till det slutgiltiga målet — den byggda bilden. Först var DSL på Ruby, men med tiden — vår samlare har nu sin konfiguration beskrivna i en YAML-fil.
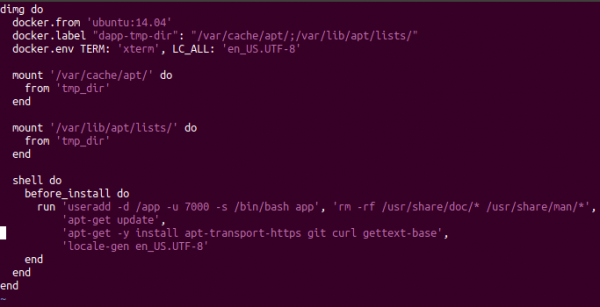
Den gamla konfigurationen för dapp på Ruby
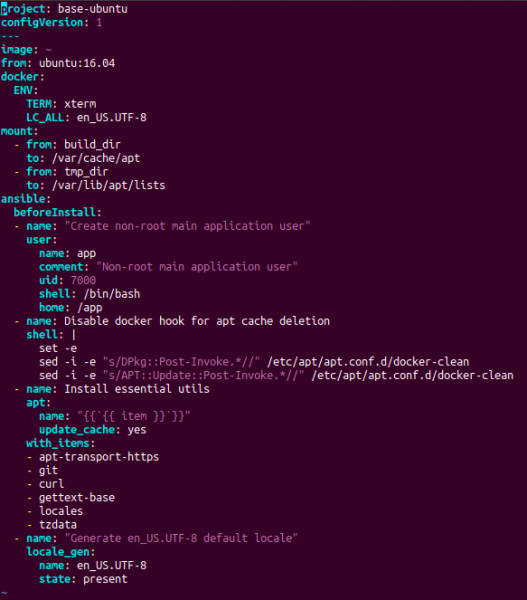
Den aktuella konfigurationen för werf i YAML
Arbetsmekanismen för samlaren har också förändrats över tid. Först genererade vi helt enkelt en tillfällig Dockerfile från vår konfiguration, och senare började vi köra bygginstruktioner i tillfälliga containrar och göra commit.
NB: För närvarande har vår samlare, som arbetar med sin egen konfiguration (i YAML) och kallas Stapel-samlare, redan utvecklats till ett ganska kraftfullt verktyg. Dess utförliga beskrivning förtjänar separata artiklar, och de viktigaste detaljerna kan du ta reda på från .
Medvetenheten om problemet
Men vi insåg, dock inte omedelbart, att vi hade gjort ett misstag: vi lade inte till möjligheten att bygga bilder via standard-Dockerfile och integrera dem i samma infrastruktur för applikationshantering (d.v.s. bygga bilder, deploya och rensa dem). Hur kunde vi skapa ett verktyg för deployment i Kubernetes och inte implementera stöd för Dockerfile, det vill säga det standardiserade sättet att beskriva bilder för de flesta projekt?..
Istället för att svara på en sådan fråga erbjuder vi dess lösning. Vad ska man göra om du redan har en Dockerfile (eller en uppsättning Dockerfile:ar) och vill använda werf?
NB: För övrigt, varför skulle ni ens vilja använda werf? De viktigaste funktionerna kan sammanfattas enligt följande:
- fullständig cykel för applikationshantering inklusive rensning av bilder;
- möjlighet att hantera byggandet av flera bilder från en enda konfiguration;
- förbättrad deployment-process för chart som är kompatibla med Helm.
För en mer komplett lista kan du se på .
Så om vi tidigare skulle föreslå att skriva om Dockerfile på vår konfiguration, så säger vi nu gärna: "Låt werf bygga dina Dockerfiles!"
Hur man använder?
Den fullständiga implementeringen av denna möjlighet kom i release . Den allmänna principen är enkel: användaren anger sökvägen till den befintliga Dockerfile i werf-konfigurationen, varefter de kör kommandot werf build… och allt — werf kommer att bygga bilden. Låt oss titta på ett abstrakt exempel.
Skriv följande Dockerfile i projektets rot:
FROM ubuntu:18.04
RUN echo Bygger ...
Och skriv werf.yaml, som använder denna Dockerfile:
configVersion: 1
project: dockerfile-example
---
image: ~
dockerfile: .\/Dockerfile
Det är allt! Det återstår , men den processen gick inte så smidigt som deras grundare skulle önska. werf build:
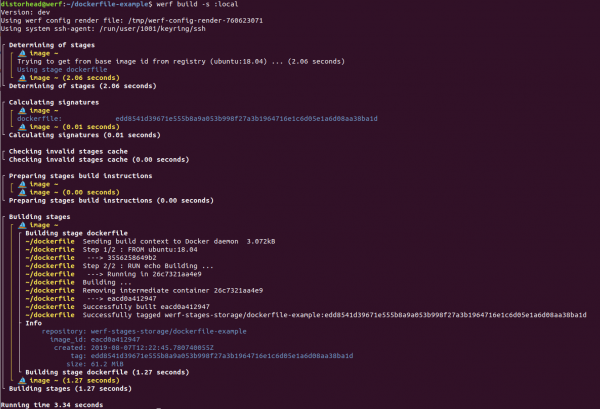
Dessutom kan du skriv nästa werf.yaml för att bygga flera bilder från olika Dockerfile:ar:
configVersion: 1
project: dockerfile-example
---
image: backend
dockerfile: .\/dockerfiles\/Dockerfile-backend
---
image: frontend
dockerfile: .\/dockerfiles\/Dockerfile-frontend
Äntligen stöds även överföring av ytterligare byggparametrar — såsom --build-arg och --add-host — via werf-konfigurationen. En fullständig beskrivning av Dockerfile-bildens konfiguration finns på .
Hur fungerar det?
Under byggprocessen fungerar den standardiserade cachen för lokala lager i Docker. Men det är viktigt att notera att werf också integrerar Dockerfile-konfigurationen i sin infrastruktur. Vad innebär detta?
- Varje bild som byggs från en Dockerfile består av en stage som kallas
dockerfile(mer information om vad stages är i werf kan läsas ). - För stage’n
dockerfileberäknar werf en signatur som beror på innehållet i Dockerfile-konfigurationen. Vid ändring av Dockerfile-konfigurationen förändras signaturen för stadietdockerfileoch werf initierar ombyggnad av detta stadium med den nya Dockerfile-konfigurationen. Om signaturen inte ändras, tar werf bilden från cachen (mer om användning av signaturer i werf har diskuterats i ). - Därefter kan de byggda bilderna publiceras med kommandot
werf publish(ellerwerf build-and-publish) och användas för deployment i Kubernetes. Publicerade bilder i Docker Registry kommer att rensas med standardrengöringsverktyg från werf, vilket innebär att gamla bilder (äldre än N dagar), bilder relaterade till icke-existerande Git-grenar, och enligt andra policyer kommer att rensas automatiskt.
Mer om dessa här beskrivna punkter kan hittas i dokumentationen:
- ;
- ;
- .
Kommentarer och försiktighetsåtgärder
1. Extern URL i ADD stöds inte
För närvarande stöds inte användningen av extern URL i direktivet ADD. Werf kommer inte att initiera ombyggnad vid förändring av resursen enligt den angivna URL:en. Snart planeras det att lägga till denna funktion.
2. Det går inte att lägga till .git i bilden
Generellt sett är det en dålig praxis att lägga till katalogen .git i bilden och här är varför:
- Om
.gitden förblir i den slutliga bilden, strider det mot principerna för : eftersom den slutliga bilden ska vara kopplad till en enda commit, bör det inte finnas något sätt att göragit checkoutav en godtycklig commit. -
.gitökar storleken på bilden (arkivet kan vara stort om stora filer har lagts till och sedan raderats). Storleken på work-tree, som endast är kopplad till ett specifikt commit, kommer inte att påverkas av historiken för operationer i Git. Att lägga till och sedan ta bort.gitfrån den slutliga bilden kommer inte att fungera: bilden kommer ändå att få ett extra lager — så fungerar Docker. - Docker kan initiera onödig ombyggnation, även om det handlar om att bygga samma commit, men från olika work-trees. Till exempel, GitLab skapar separata klonade kataloger i
/home/gitlab-runner/builds/HASH/[0-N]/yourprojectmed parallellbyggnation aktiverad. Den onödiga ombyggnationen kommer att bero på att katalogen.gitskiljer sig i olika klonade versioner av samma arkiv, även om samma commit byggs.
Den senaste punkten har konsekvenser även vid användning av werf. Werf kräver att den byggda cachen finns när vissa kommandon körs (till exempel, werf deploy). Under körningen av dessa kommandon beräknar werf signaturerna för stadierna för bilderna som anges i werf.yaml, och de måste finnas i byggcachen — annars kan kommandot inte fortsätta. Om signaturen för stadierna beror på innehållet .git, får vi en instabil cache som är känslig för ändringar i irrelevanta filer, och werf kan inte förlåta ett sådant misstag (mer information finns i ).
Generellt ökar tillägget av endast nödvändiga filer genom instruktionen ADD i vilket fall som helst effektiviteten och tillförlitligheten av det skrivna Dockerfile, samt förbättrar cachen som byggts av detta Dockerfile, mot irrelevanta ändringar i Git.
Resultat
Vår ursprungliga väg med att skriva vår egen byggare för specifika behov var tuff, ärlig och rak: istället för att använda provisoriska lösningar ovanpå standard Dockerfile skrev vi vår egen lösning med ett anpassat syntax. Och det gav sina fördelar: Stapel-byggaren fungerar utmärkt för sitt syfte.
Men under skrivandet av vår egen byggare missade vi stödet för redan existerande Dockerfiles. Denna brist har nu åtgärdats, och i framtiden planerar vi att utveckla stödet för Dockerfiles parallellt med vår anpassade Stapel-byggare för distribuerad byggnation och för byggning med hjälp av Kubernetes (dvs. byggande på runners inom Kubernetes, som det görs med kaniko).
Så om du har några Dockerfile-liknande liggande… försök !
P.S. Lista med dokumentation i ämnet
- ;
- ;
- ;
- ;
- ;
- ;
- .
Läs också på vår blogg: «».
Källa: habr.com
