

Hej!
I den här artikeln kommer vi att beskriva implementationen av interaktionen mellan PowerShell och Google API för att utföra manipulationer med G Suite-användare.
I vår organisation använder vi flera interna och molntjänster. För det mesta begränsas autentiseringen i dem till Google eller Active Directory, mellan vilka vi inte kan upprätthålla en replikering, och därför behöver vi vid anställning av en ny medarbetare skapa/aktivera ett konto i dessa två system. För att automatisera processen beslutade vi att skriva ett skript som samlar information och skickar den till båda tjänsterna.
Behörighet
När vi sammanställde kraven beslutade vi att använda verkliga administratörs-användare för autentisering, vilket gör det lättare att förstå åtgärder vid oavsiktliga eller avsiktliga massändringar.
För autentisering och auktorisering använder Google API OAuth 2.0-protokollet. Användningsscenarier och mer detaljerad information kan ses här: .
Jag valde scenariot som används vid autentisering i stationära applikationer. Det finns även ett alternativ att använda ett tjänstekonto som inte kräver några onödiga åtgärder från användaren.
Bilden nedan är en schematisk beskrivning av det valda scenariot från Googles sida.
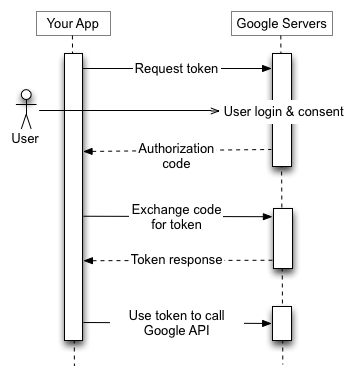
- Först skickar vi användaren till autentiseringssidan för Google-kontot och anger GET-parametrarna:
- applikationsidentifierare
- områden som applikationen behöver tillgång till
- adressen dit användaren kommer att omdirigeras efter att proceduren är klar
- metoden som vi kommer att använda för att uppdatera token
- verifieringskod
- format för överföring av verifieringskod
- Efter att autentiseringen har avslutats kommer användaren att omdirigeras till den angivna sidan från den första begäran med felmeddelande eller auktoriseringskod som anges som GET-parametrar.
- Applikationen (skriptet) behöver hämta dessa parametrar och, om koden erhålls, utföra nästa begäran för att få tokens.
- Vid korrekt begäran returnerar Google API:
- Access-token som vi kan använda för att göra förfrågningar
- Denna tokens giltighetstid
- Refresh-token som behövs för att uppdatera Access-token.
Först behöver du gå till Google API-konsolen: , välj den önskade applikationen och skapa en OAuth-klientidentifierare i avsnittet Credentials. Där (eller senare, i inställningarna för den skapade identifieraren) måste adresser anges dit omdirigering är tillåten. I vårt fall kommer detta att vara flera poster för localhost med olika portar (se längre fram).
För att göra det enklare att läsa skriptets algoritm kan du extrahera de första stegen till en separat funktion som returnerar Access- och refresh-token för applikationen:
$client_secret = 'Vårt Klienthemlighet'
$client_id = 'Vårt Klient-ID'
function Get-GoogleAuthToken {
  if (-not [System.Net.HttpListener]::IsSupported) {
    "HttpListener stöds inte."
    exit 1
  }
  $codeverifier = -join ((65..90) + (97..122) + (48..57) + 45 + 46 + 95 + 126 |Get-Random -Count 60| % {[char]$_})
  $hasher = new-object System.Security.Cryptography.SHA256Managed
  $hashByteArray = $hasher.ComputeHash([System.Text.Encoding]::UTF8.GetBytes($codeverifier))
  $base64 = ((([System.Convert]::ToBase64String($hashByteArray)).replace('=','')).replace('+','-')).replace('\/','_')
  $ports = @(10600,15084,39700,42847,65387,32079)
  $port = $ports[(get-random -Minimum 0 -maximum 5)]
  Write-Host "Starta webbläsaren..."
  Start-Process "https://accounts.google.com/o/oauth2/v2/auth?code_challenge_method=S256&code_challenge=$base64&access_type=offline&client_id=$client_id&redirect_uri=http://localhost:$port&response_type=code&scope=https://www.googleapis.com/auth/admin.directory.user https://www.googleapis.com/auth/admin.directory.group"
  $listener = New-Object System.Net.HttpListener
  $listener.Prefixes.Add("http://localhost:"+$port+'\/')
  try {$listener.Start()} catch {
    "Kunde inte starta lyssnaren."
    exit 1
  }
  while (($code -eq $null)) {
    $context = $listener.GetContext()
    Write-Host "Anslutning accepterad" -f 'mag'
    $url = $context.Request.RawUrl
    $code = $url.split('?')[1].split('=')[1].split('&')[0]
    if ($url.split('?')[1].split('=')[0] -eq 'error') {
      Write-Host "Fel!"$code -f 'red'
      $buffer = [System.Text.Encoding]::UTF8.GetBytes("Fel!"+$code)
      $context.Response.ContentLength64 = $buffer.Length
      $context.Response.OutputStream.Write($buffer, 0, $buffer.Length)
      $context.Response.OutputStream.Close()
      $listener.Stop()
      exit 1
    }
    $buffer = [System.Text.Encoding]::UTF8.GetBytes("Nu kan du stänga denna flik i webbläsaren.")
    $context.Response.ContentLength64 = $buffer.Length
    $context.Response.OutputStream.Write($buffer, 0, $buffer.Length)
    $context.Response.OutputStream.Close()
    $listener.Stop()
  }
  Return Invoke-RestMethod -Method Post -Uri "https://www.googleapis.com/oauth2/v4/token" -Body @{
    code = $code
    client_id = $client_id
    client_secret = $client_secret
    redirect_uri = 'http://localhost:'+$port
    grant_type = 'authorization_code'
    code_verifier   = $codeverifier
  }
  $code = $null
Vi anger Client ID och Client Secret, som vi fått i inställningarna för OAuth-klientidentifieraren, och code verifier – en sträng som är mellan 43 och 128 tecken lång, vilket måste genereras slumpmässigt från icke-reserverade tecken: [A-Z] / [a-z] / [0-9] / "-" / "." / "_" / "~".
Denna kod kommer sedan att sändas igen. Den utesluter en sårbarhet där en illasinnad person kan avlyssna svaret som returneras genom en omdirigering efter att användaren har autentiserat sig.
Att skicka code verifier i den aktuella begäran kan göras i klartext (vilket gör det meningslöst – detta är endast lämpligt för system som inte stöder SHA256), eller genom att skapa en hash med SHA256-algoritmen som måste kodas i BASE64Url (vilket skiljer sig från Base64 med två tecken i tabellen) och ta bort radslutet: =.
Därefter behöver vi börja lyssna på http på den lokala maskinen för att få svaret efter autentisering, som kommer tillbaka som en omdirigering.
Administrativa uppgifter utförs på en speciell server, vi kan inte utesluta sannolikheten att flera administratörer samtidigt startar skriptet, så det väljer slumpmässigt en port för den aktuella användaren, men jag har specificerat fördefinierade portar, eftersom de också måste läggas till som betrodda i API-konsolen.
access_type=offline betyder att applikationen kan uppdatera den utgångna token självständigt utan användarinteraktion med webbläsaren,
response_type=code anger formatet för hur koden kommer tillbaka (en hänvisning till det gamla sättet att autentisera, när användaren kopierade koden från webbläsaren till skriptet),
scope anger en typ av åtkomst. De ska separeras med mellanrum eller (enligt URL Encoding). Listan över åtkomstområden med typer kan ses här: .
Efter att ha fått auktorisationskoden kommer applikationen att återföra ett meddelande till webbläsaren om stängning, sluta lyssna på porten och skicka en POST-begäran för att få token. Vi anger i den angivna id och hemlighet från API-konsolen, adressen dit användaren kommer att omdirigeras och grant_type enligt protokollets specifikation.
Som svar får vi Access-token, dess giltighetstid i sekunder och Refresh-token, med hjälp av vilken vi kan uppdatera Access-token.
Applikationen bör lagra tokens på en säker plats med lång lagringstid, så länge vi inte återkallar den erhållna åtkomsten, kommer applikationen inte att få tillbaka refresh-token. I slutet har jag lagt till en begäran om återkallelse av token om applikationen stängdes utan framgång och refresh-token inte returnerades, den kommer att påbörja proceduren på nytt (vi ansåg att det var osäkert att lagra tokens lokalt på terminalen, och att komplicera med kryptografi eller ofta öppna webbläsaren är inte önskvärt).
do {
  $token_result = Get-GoogleAuthToken
  $token = $token_result.access_token
  if ($token_result.refresh_token -eq $null) {
    Write-Host ("Session is not destroyed. Revoking token...")
    Invoke-WebRequest -Uri ("https://accounts.google.com/o/oauth2/revoke?token="+$token)
  }
} while ($token_result.refresh_token -eq $null)
$refresh_token = $token_result.refresh_token
$minute = ([int]("{0:mm}" -f ([timespan]::fromseconds($token_result.expires_in))))+((Get-date).Minute)-2
if ($minute -lt 0) {$minute += 60}
elseif ($minute -gt 59) {$minute -=60}
$token_expire = @{
  hour = ([int]("{0:hh}" -f ([timespan]::fromseconds($token_result.expires_in))))+((Get-date).Hour)
  minute = $minute
}
Som du redan har märkt används Invoke-WebRequest för att återkalla token. Till skillnad från Invoke-RestMethod returnerar den inte de mottagna uppgifterna i ett användarvänligt format och visar status för begäran.
Därefter kommer skriptet att be om användarens för- och efternamn och generera användarnamn + e-post.
Förfrågningar
De kommande förfrågningarna – först och främst måste du kontrollera om det redan finns en användare med detta användarnamn för att avgöra om en ny ska skapas eller den aktuella ska användas.
Jag har beslutat att implementera alla förfrågningar i en funktion med val, med hjälp av switch:
function GoogleQuery {
  param (
    $type,
    $query
  )
  switch ($type) {
    "SearchAccount" {
      Return Invoke-RestMethod -Method Get -Uri "https://www.googleapis.com/admin/directory/v1/users" -Headers @{Authorization = "Bearer " +(Get-GoogleToken)} -Body @{
        domain = 'rocketguys.com'
        query  = "email:$query"
      }
    }
    "UpdateAccount" {
      $body = @{
        name  = @{
          givenName = $query['givenName']
          familyName = $query['familyName']
        }
        suspended = 'false'
        password = $query['password']
        changePasswordAtNextLogin = 'true'
        phones = @(@{
          primary = 'true'
          value = $query['phone']
          type = "mobile"
        })
        orgUnitPath = $query['orgunit']
      }
      Return Invoke-RestMethod -Method Put -Uri ("https://www.googleapis.com/admin/directory/v1/users/"+$query['email']) -Headers @{Authorization = "Bearer " +(Get-GoogleToken)} -Body (ConvertTo-Json $body) -ContentType 'application/json; charset=utf-8'
    }

    "CreateAccount" {
      $body = @{
        primaryEmail = $query['email']
        name  = @{
          givenName = $query['givenName']
          familyName = $query['familyName']
        }
        suspended = 'false'
        password = $query['password']
        changePasswordAtNextLogin = 'true'
        phones = @(@{
          primary = 'true'
          value = $query['phone']
          type = "mobile"
        })
        orgUnitPath = $query['orgunit']
      }
      Return Invoke-RestMethod -Method Post -Uri "https://www.googleapis.com/admin/directory/v1/users" -Headers @{Authorization = "Bearer " +(Get-GoogleToken)} -Body (ConvertTo-Json $body) -ContentType 'application/json; charset=utf-8'
    }
    "AddMember" {
      $body = @{
        userKey = $query['email']
      }
      $ifrequest = Invoke-RestMethod -Method Get -Uri "https://www.googleapis.com/admin/directory/v1/groups" -Headers @{Authorization = "Bearer " +(Get-GoogleToken)} -Body $body
      $array = @()
      foreach ($group in $ifrequest.groups) {$array += $group.email}
      if ($array -notcontains $query['groupkey']) {
        $body = @{
          email = $query['email']
          role = "MEMBER"
        }
        Return Invoke-RestMethod -Method Post -Uri ("https://www.googleapis.com/admin/directory/v1/groups/"+$query['groupkey']+"/members") -Headers @{Authorization = "Bearer " +(Get-GoogleToken)} -Body (ConvertTo-Json $body) -ContentType 'application/json; charset=utf-8'
      } else {
        Return ($query['email']+" is now a member of "+$query['groupkey'])
      }
    }
  }
}
I varje begäran måste en Authorization-header skickas med som innehåller token-typen och access-token. För närvarande är token-typen alltid Bearer. Eftersom vi behöver kontrollera att token inte har gått ut och uppdatera den efter en timme från utfärdandet, har jag angett en begäran till en annan funktion som returnerar access-token. Denna koddel finns också i början av skriptet när den första access-token erhålls:
function Get-GoogleToken {
  if (((Get-date).Hour -gt $token_expire.hour) -or (((Get-date).Hour -ge $token_expire.hour) -and ((Get-date).Minute -gt $token_expire.minute))) {
  Write-Host "Token Utgånget. Uppdaterar..."
    $request = (Invoke-RestMethod -Method Post -Uri "https://www.googleapis.com/oauth2/v4/token" -ContentType 'application/x-www-form-urlencoded' -Body @{
      client_id = $client_id
      client_secret = $client_secret
      refresh_token = $refresh_token
      grant_type = 'refresh_token'
    })
    $token = $request.access_token
    $minute = ([int]("{0:mm}" -f ([timespan]::fromseconds($request.expires_in))))+((Get-date).Minute)-2
    if ($minute -lt 0) {$minute += 60}
    elseif ($minute -gt 59) {$minute -=60}
    $script:token_expire = @{
      hour = ([int]("{0:hh}" -f ([timespan]::fromseconds($request.expires_in))))+((Get-date).Hour)
      minute = $minute
    }
  }
  return $token
}
Kontrollera inloggningens existens:
function Check_Google {
  $query = (GoogleQuery 'SearchAccount' $username)
  if ($query.users -ne $null) {
    $user = $query.users[0]
    Write-Host $user.name.fullName' - '$user.PrimaryEmail' - avstängd: '$user.Suspended
    $GAresult = $user
  }
  if ($GAresult) {
      $return = $GAresult
  } else {$return = 'gg'}
  return $return
}
Förfrågan email:$query kommer att be API att söka efter användaren med denna specifika email, inklusive alias. En wildcard kan också användas: =, :, :{PREFIX}*.
För att hämta data används GET-förfrågan, för att införa data (skapa konto eller lägga till medlem i grupp) – POST, för att uppdatera existerande data – PUT, för att ta bort en post (till exempel, en medlem ur grupp) – DELETE.
Skriptet kommer också att fråga efter telefonnummer (ogiltig sträng) och om deltagande i den regionala e-postlistan. Det avgör vilken organisatorisk enhet användaren ska tillhöra baserat på valda OU i Active Directory och genererar ett lösenord:
do {
  $phone = Read-Host "Telefon i formatet +7хххххххх"
} while (-not $phone)
do {
    $moscow = Read-Host "I Moskva kontoret? (y/n) "
} while (-not (($moscow -eq 'y') -or ($moscow -eq 'n')))
$orgunit = '/'
if ($OU -like "*OU=Delivery,OU=Users,OU=ROOT,DC=rocket,DC=local") {
    Write-host "Kommer att skapas i /Team delivery"
    $orgunit = "/Team delivery"
}
$Password = -join (48..57 + 65..90 + 97..122 | Get-Random -Count 12 | % {[char]$_})+"*Ba"
Och börjar sedan manipulera med kontot:
$query = @{
  email = $email
  givenName = $firstname
  familyName = $lastname
  password = $password
  phone = $phone
  orgunit = $orgunit
}
if ($GMailExist) {
  Write-Host "Startar ändring av kontot" -f mag
  (GoogleQuery 'UpdateAccount' $query) | fl
  write-host "Glöm inte kontrollera grupper för den aktiverade $Username i Google."
} else {
  Write-Host "Startar skapande av konto" -f mag
  (GoogleQuery 'CreateAccount' $query) | fl
}
if ($moscow -eq "y"){
  write-host "Lägger till i gruppen moscowoffice"
  $query = @{
    groupkey = 'moscowoffice@rocketguys.com'
    email = $email
  }
  (GoogleQuery 'AddMember' $query) | fl
}
Funktionerna för att uppdatera och skapa konton har en liknande syntax. Inte alla ytterligare fält är obligatoriska; i avsnittet med telefonnummer behöver vi ange en array som kan innehålla minst en post med nummer och dess typ.
För att undvika ett fel när man lägger till en användare i en grupp kan vi först kontrollera om de redan är med i den gruppen genom att hämta en lista över gruppmedlemmarna eller medlemskapet för den enskilda användaren.
Begäran om medlemskapet i grupper för en viss användare kommer inte att vara rekursiv och visar endast direkt medlemskap. Att inkludera användaren i en övergripande grupp där en undergrupp redan ingår, där användaren är medlem, kommer att vara framgångsrik.
Slutsats
Det återstår att skicka lösenordet till den nya kontot till användaren. Vi gör detta via SMS, och den allmänna informationen med instruktioner och inloggning skickas till den personliga e-posten som personalavdelningen tillhandahöll tillsammans med telefonnumret. Som ett alternativ kan vi spara pengar och skicka lösenordet i en hemlig Telegram-chatt, vilket också kan betraktas som en andra faktor (undantag görs för MacBooks).
Tack för att du läste till slutet. Jag ser fram emot förslag på hur skrivstilen kan förbättras och önskar att du får färre fel när du skriver skript =)
En lista över länkar som kan vara tematisk användbara eller helt enkelt svara på uppkomna frågor:
Källa: habr.com
