

, att 80% av de elektroniska meddelandena i världen är skräppost. Det vill säga, e-postmeddelanden som verkligen inte är nödvändiga för mottagaren (och det är tråkigt). Men som om det inte vore nog, bland skräpposten finns det ofta meddelanden som skickas med skadliga avsikter: till exempel för att stjäla eller radera data, eller utpressning.
KDPV:
Som vi vet, för att ett meddelande verkligen ska kunna skada datorsystem, är det vanligtvis inte tillräckligt att bara leverera meddelandet till mottagaren. Det krävs en "motståndare som är benägen att samarbeta", det vill säga, användaren måste själv vidta åtgärder som leder till att angriparens avsikter verkställs.
Oftast är en sådan åtgärd att "öppna" bilagan till meddelandet, det vill säga att manuellt starta bearbetningen av filen med hjälp av motsvarande program i användarens operativsystem.
Vad som är ännu mer sorgligt är att den hjälpsamma motståndaren – inte är en sällsynt fågel, och vår skräppostangripare kan helt klart räkna med honom.
Och detta leder till
Kort sagt, vår bokhållare öppnar ett konto och där finns det verkligen inget konto, utan ett virus.
Skadliga meddelanden har förstås viktiga skillnader. Men att hoppas på uppmärksamhet och medvetenhet hos användarna är en dålig idé. Även storslagna konserter om "öppna inte sådana här" med fyrverkerier och solo sångframträdande av chefen (kompositionen "Polymerer") bleknar över tid ur kontorsarbetarens minne.
Självklart kommer välkonfigurerade system att skydda oss från de flesta av dessa attacker. Men det viktiga ordet är fortfarande – "från de flesta". Ingen ger en hundraprocentig garanti; och när det kommer till användaren, är det en god gärning att stärka honom som en av de svagaste punkterna i systemen.
I fallet med datorbrott går teknik och social ingenjörskonst hand i hand. Angriparen inser att det är svårt att låtsas vara någon som användaren har fullt förtroende för, och därför tvingas använda andra taktiker: hot, påtryckningar, att efterlikna erkända auktoriteter och/eller använda lämpliga falska namn – till exempel att skicka meddelanden i statliga myndigheters och stora företags namn.
Och som de gamla lär oss: om vi inte kan vinna, måste vi leda. Verkligen, vad gör oss sämre än spammare? Tvärtom, vi är mycket bättre! Dessutom har vi fler möjligheter. Själva uppgiften kommer att kräva mycket minimala programmeringskunskaper och påverkar praktiskt taget inte befintliga system.
Disclaimer: författaren är inte en spammare, spammaren är inte författaren. Författaren står endast och uteslutande på det godas sida.
Uppgiften är mycket enkel:
vi kommer att själva skicka e-post till våra användare som liknar skadliga. I bilagorna till dessa e-postmeddelanden kommer vi att bifoga dokument där vi med stora bokstäver skriver "ÖPPNA INTE DOKUMENT FRÅN SÅDANA E-POST. Var uppmärksam och försiktig."
Således finns det följande villkor:
Villkor 1. E-postmeddelandena måste vara olika. Om vi skickar samma e-postmeddelande till alla varje gång, så kommer det inte att skilja sig från vanliga påminnelser vid möten, som användarna har en påtaglig immunitet mot. Vi måste stimulera den del av användaren som ansvarar för lärande. Därifrån följer följande villkor:
Villkor 2. E-postmeddelandena måste likna riktiga. Att skicka e-post från företaget "Köttföretag" eller Barack Obama kan göras, men är ineffektivt. Det är meningsfullt att använda verkligt existerande (och olika!) namn på organisationer och myndigheter;
Villkor 3. Dessutom det är viktigt att e-postmeddelandena ser lite konstiga ut. De måste vara något tveksamma för att väcka misstankar och aktivera den del av hjärnan som ansvarar för lärande;
Villkor 4. Och med allt detta måste e-postmeddelandena fånga uppmärksamheten och provocera. Tja, här är det enkelt, vi behöver inte ens hitta på något: spammare har redan gjort allt åt oss. "Böter", "Domar" och till och med bara "Dokument" i bilagorna, "Böter", "Omberäkningar", "Avgifter" i ämnesraden och många ord som "Brådskande", "Omedelbart", "Måste", "Betala" i texten – och saken är klar.
För att genomföra detta magiska paket krävs det minimala programmeringskunskaper och en tråkig kväll. Författaren använde Python 3 (för att öva) och JS (för att samla in data, direkt från webbläsarens konsol). Men större delen av koden kan enkelt genomföras med inbyggda verktyg i operativsystemet (bash, cmd), men ni kommer att drabbas av kodningsproblem.
För rättvisans skull måste det påpekas att själva idén inte tillhör författaren, utan är inspirerad av ett stort internationellt företag. Trots detta är idén så uppenbar att så fort författaren hörde den, utropade han "varför kom jag inte på det tidigare" och kastade sig över att genomföra den.
Så, först och främst behöver vi delarna som vi ska sätta ihop till brevet. Låt oss börja med fältet "From" – vem som kommer att hota våra lättskrämd användare. Självklart är det banker, skattemyndigheter, domstolar och olika konstiga LLC:er. Vi kan också lägga till mallar för framtida automatisk ifyllning, som PАО CmpNmF. Se from.txt
Nu behöver vi faktiskt namn. LLC "Kamomill" och "Vektor", samt en oändligt upprepande "Moskvas domstol" kommer sannolikt inte att väcka någon respons.
Lyckligtvis ger internet oss fantastiska möjligheter att få information. Till exempel, kan fås med ett enkelt kommando i JavaScript direkt i webbläsarens konsol, ungefär:
for (let el of document.getElementById("mw-content-text").querySelectorAll("li")) {console.log(el.innerText;)}På så sätt kan vi snabbt skapa en utmärkt databas för våra uppgifter (och dessutom har författaren redan gjort det åt dig 🙂 ). Vi sparar i Plain text, en databas för en sådan uppgift är överdrivet. Projektet använder UTF-8 med BOM-kodning, för att hantera de mest specifika tecknen. Se i txt-filer med motsvarande namn.
Sedan behöver vi generera en korrekt (från standard synpunkt, men inte nödvändigtvis existerande) e-postadress för avsändaren, så att vårt brev visas korrekt och kan vidarebefordras. För vissa namn använde författaren fasta domäner, för andra – automatisk generering från namnet med hjälp av translitterationsbiblioteket, något i stil med LLC "Vektor" -> warning@ooovektor.ru. Namnet på lådan tas från listan i koden och ska också inge respekt: "vzyskanie", "shtraf", "dolg", "alarm" och annat "zapros".
Nu – ämnet för brevet.
Ämnet måste absolut väcka uppmärksamhet, annars kommer brevet att gå obemärkt förbi. Släpp lös din inre skrämsel mot revisorer, och allt kommer att gå bra: "Stängning av konto(n) (CmpNm)", "Till huvudbuchhållaren (CmpNm)", "Krav (för CmpNm)", "Betala omedelbart (!!!)" och andra busstreck.
Se subj.txt. Lägg till efter smak, blanda, skaka inte.
Texten i mailet bör vara något konstigt. Vi har redan uppfångat användarens uppmärksamhet, nu är vår uppgift att väcka misstankar. Därför är det helt onödigt att vara försiktig här. Låt oss ta hotfulla fraser från spammare och kombinera dem fritt, hundraprocentig trovärdighet kommer bara att hindra oss. Det blir något nonsens som:
(viktig) Information (AB "TEST") Om kontot i samband med rättslig prövning
 öppna dokumenten i bilagan
 beslutet i bilagan
Se msg.txt. Tillägg uppskattas.
Och slutligen, bilagan. För närvarande finns det tre typer av bilagor i projektet: pdf, doc, docx. Filer kopieras från prover utan att innehållet ändras, bilagan får ett namn från listan ("Beslut", "Rättsligt avgörande", osv, se flnms.txt). För de första två typerna genereras storleken slumpmässigt genom att man lägger till nollor i slutet av filen. Med docx fungerar inte det (även om filen öppnas efter återställningsproceduren i Word; och LibreOffice, till exempel, öppnar utan problem docx-filer där externa filer har lagts till via arkivgränssnittet).
Och vi kommer att få ett sådant underverk:
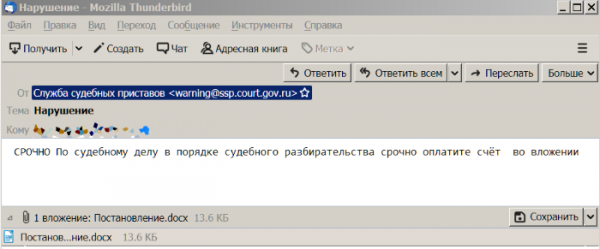
Det kan skickas:
gen_msg.py buh@oootest.ru
Och det är faktiskt allt. Det tar en timme, men vinsten... Och vinsten kommer att komma. För teorin är torr, men livets träd blomstrar – förklaringar når inte fram, påminnelser glöms bort, och människor lär sig färdigheter endast i praktiken. Och hellre är vi lärare än att återställa allt från säkerhetskopior senare, eller hur?
Endast registrerade användare kan delta i omröstningen. , tack.
Har ni testat det på era användare? Hur är resultaten?
0,0%Ingen nappade, de raderade utan fråga.
0,0%Några rapporterade misstänkta mejl, de öppnade inte bilagorna.
50,0%Några öppnade bilagorna (jag berättar i kommentarerna vad som hände senare).
50,0%Fick en utskällning från chefen.
Sex användare röstade. Tjugotvå använde abstention.
Källa: habr.com
