

Hej! Jag vill förklara på ett enkelt sätt mekaniken bakom hur steal uppstår inom virtuella maskiner och några mindre uppenbara artefakter som vi har lyckats utredda under vår forskning, vilket jag har dykt ner i som teknisk chef för den molnbaserade plattformen. . Plattformen körs på KVM.
CPU steal time är den tid då den virtuella maskinen inte får resurser från processorn för sin bearbetning. Denna tid räknas endast i gästoperativsystem inom virtualiseringsmiljöer. Orsakerna till vart de tilldelade resurserna tar vägen, är liksom i livet, ganska oklara. Men vi beslutade att göra en utredning och satte igång en rad experiment. Inte så att vi nu vet allt om steal, men vi kan berätta en del intressanta saker.
1. Vad är steal
Så, steal är en metrik som indikerar brist på processtid för processerna inuti den virtuella maskinen. Som beskrivs , är steal den tid då hypervisorn utför andra processer på värdoperativsystemet, även om den har ställt den virtuella maskinens process i kö för utförande. Det vill säga, steal räknas som skillnaden mellan tiden då processen är redo att utföras och tiden då processorn tilldelas tid.
Steal-metriken får den virtuella maskinens kärna från hypervisorn. Hypervisorn klargör inte heller vilka andra processer den utför, den säger bara "jag är upptagen, jag kan inte ge dig tid just nu". På KVM har stödet för att räkna steal lagts till i Det finns två nyckelpunkter här:
- Den virtuella maskinen får veta om steal från hypervisorn. Det vill säga, vad gäller förluster, är detta en indirekt mätning för processerna på själva virtuella maskinen, som kan vara utsatt för olika förvrängningar.
- Hypervisorn delar inte med sig till den virtuella maskinen om vad den är upptagen med — det viktiga är att den inte ger tid till den. På grund av detta kan den virtuella maskinen inte identifiera förvrängningar i steal-måttet, som skulle kunna bedömas utifrån karaktären av konkurrerande processer.
2. Vad påverkar steal
2.1. Beräkning av steal
I grunden beräknas steal på ungefär samma sätt som den vanliga CPU-användningstiden. Det finns inte mycket information om hur användning beräknas. Kanske för att de flesta anser att det är en uppenbar fråga. Men här finns det också fallgropar. För att bekanta sig med denna process kan man läsa : du kommer att lära dig om en mängd olika nyanser vid beräkning av utnyttjande och om situationer då denna beräkning kan vara felaktig av följande skäl:
- Överhettning av processorn där takter går förlorade.
- Aktivering / deaktivering av turboboost, vilket resulterar i att processorhastigheten förändras.
- Ändring av tidskvantens längd, som sker vid användning av strömsparande teknologier för processorn, som till exempel SpeedStep.
- Problemet med att beräkna genomsnittet: en utnyttjandeprocent på 80 % under en minut kan dölja en kortvarig spik på 100 %.
- Cykelblockering (spin lock) resulterar i att processorn utnyttjas, men användarprocessen ser ingen framsteg i sin körning. Därmed kommer den beräknade utnyttjandegraden för processorn av processen att vara 100 %, även om den fysiska processortiden inte kommer att användas.
I artiklar som beskriver en sådan beräkning för steal, har jag inte hittat något (om du vet — dela gärna med dig i kommentarerna). Men, enligt källkoden, är beräkningsmekanismen densamma som för utnyttjande. Det läggs helt enkelt till en annan räknare i kärnan, direkt för KVM-processen (virtuell maskinprocess), som räknar hur länge KVM-processen har varit i vänteläge för processor-tid. Räknaren får information om processorn från dess specifikation och kontrollerar om alla dess takter har utnyttjats av virtuella maskinen. Om allt är utnyttjat, betraktar vi det som att processorn bara har jobbat med den virtuella maskinen. Annars informerar vi om att processorn varit upptagen med något annat, att steal har uppstått.
Processen för att beräkna steal är utsatt för samma problem som den vanliga utnyttjandeberäkningen. Man kan inte säga att sådana problem ofta uppstår, men de ser nedslående ut.
2.2. Typer av virtualisering på KVM
Generellt finns det tre typer av virtualisering, och alla stöds av KVM. Typen av virtualisering kan påverka mekanismen för hur steal uppstår.
Översättning. I det här fallet fungerar operativsystemet på den virtuella maskinen med hypervisorns fysiska enheter på följande sätt:
- Det gästoperativsystemet skickar ett kommando till sin gäst-enhet.
- Drivrutinen för gäst-enheten tar emot kommandot, formar en begäran till enhetens BIOS och skickar den till hypervisorn.
- Hypervisorprocessen översätter kommando till kommando för den fysiska enheten, vilket gör det, bland annat, säkrare.
- Drivern för den fysiska enheten tar emot det modifierade kommandot och skickar det redan till den fysiska enheten.
- Resultaten av utförda kommandon går tillbaka längs samma väg.
Fördelen med översättning är att den möjliggör emulering av vilken enhet som helst och inte kräver speciell förberedelse av operativsystemets kärna. Men detta får man betala för, främst i form av prestanda.
Hårdvaruvirtualisering. I det här fallet förstår enheten på hårdvarunivå kommandon från operativsystemet. Det är det snabbaste och bästa sättet. Men tyvärr stöds det inte av alla fysiska enheter, hypervisorer och gästoperativsystem. För närvarande är de huvudsakliga enheterna som stöder hårdvaruvirtualisering processorer.
Paravirtualisering (paravirtualization). Den mest utbredda varianten av enhetsvirtualisering på KVM och generellt den mest använda virtualiseringsläget för gästoperativsystem. Dess kännetecken är att arbete med vissa delsystem av hypervisorn (till exempel nätverks- eller diskstack) eller allokering av minnessidor sker med användning av hypervisorens API, utan översättning av lågnivåkommandon. Nackdelen med denna virtualiseringsmetod är behovet av att modifiera kärnan i det gästoperativsystemet för att kunna interagera med hypervisorn via detta API. Men detta löses vanligtvis genom att installera speciella drivrutiner på gästoperativsystemet. I KVM kallas detta API .
Vid paravirtualisering, jämfört med översättning, förkortas vägen till den fysiska enheten avsevärt genom att skicka kommandon direkt från den virtuella maskinen till hypervisorprocessen på värden. Detta gör att alla instruktioner inom den virtuella maskinen kan utföras snabbare. I KVM ansvarar virtio API för detta, som endast fungerar för vissa enheter, som nätverks- eller diskadapter. Just därför installeras virtio-drivrutiner inuti virtuella maskiner.
Baksidan av en sådan accelerering är att inte alla processer som körs inuti virtuella maskiner stannar där. Detta skapar vissa specialeffekter, som kan leda till att de dyker upp på steal. Jag rekommenderar att noggrant studera denna fråga som en början. .
2.3. "Rättvis" schemaläggning
En virtuell maskin på hypervisor är i praktiken en vanlig process som följer reglerna för schemaläggning (resursfördelning mellan processer) i Linux-kärnan, så vi ska titta närmare på den.
I Linux används det så kallade CFS, Completely Fair Scheduler, som från kärna 2.6.23 blev standard schemaläggare. För att förstå denna algoritm kan man läsa Linux Kernel Architecture eller källkoden. CFS:s syfte är att fördela processor tid mellan processer beroende på hur länge de körs. Ju mer processor tid en process kräver, desto mindre tid får den. Detta garanterar "rättvis" behandling av alla processer - så att en process inte ständigt tar upp alla processorer, och de andra processerna också kan köras.
Ibland leder en sådan paradigm till intressanta artefakter. Långvariga användare av Linux minns säkert att vanliga textredigerare på skrivbordet hängde sig när resurskrävande program som kompilatorer kördes. Detta hände eftersom icke-resurskrävande uppgifter i skrivbordsapplikationer konkurrerade med uppgifter som aktivt krävde resurser, som kompilatorn. CFS anser att detta är ojuste, så den stoppar periodiskt textredigeraren för att ge processorn möjlighet att hantera kompilatorns uppgifter. Detta åtgärdades med hjälp av mekanismen , men många andra särskildheter i fördelningen av processor tid mellan uppgifter kvarstår. Egentligen handlar detta inte om att allt är dåligt i CFS, utan om att uppmärksamma att "rättvis" fördelning av processor tid inte är en trivial uppgift.
En annan viktig punkt i schemaläggaren är preemption. Detta är nödvändigt för att kunna avbryta en process som tar för mycket resurser och ge andra processer en chans att köra. Processen att avbryta kallas context switching, där processorns kontext växlas. Under denna process sparas hela kontexten för uppgiften: stakens tillstånd, register och så vidare, varefter processen placeras i väntande läge och en annan tar dess plats. Detta är en kostsam operation för operativsystemet, och den används sällan, men i grund och botten är det inget dåligt med det. Frekvent kontextbyten kan indikera ett problem i operativsystemet, men vanligtvis sker det kontinuerligt och pekar inte på något särskilt.
Denna långa berättelse behövs för att förklara en sak: ju fler resurser processorn försöker konsumera i en rättvis schemaläggare i Linux, desto snabbare kommer den att stoppas så att andra processer också kan köra. Om detta är rätt eller fel är en svår fråga som hanteras olika vid olika belastningar. I Windows var schemaläggaren fram till nyligen inriktad på prioriterad bearbetning av skrivbordsapplikationer, vilket kunde leda till att bakgrundsprocesser hängde sig. I Sun Solaris fanns det fem olika klasser av schemaläggare. När virtualisering infördes lades den sjätte till, , eftersom de tidigare fem arbetade otillfredsställande med virtualisering av Solaris Zones. Jag rekommenderar att du börjar en grundlig studie av detta ämne med böcker som eller .
2.4. Hur övervakar man steal?
Att övervaka steal inom en virtuell maskin, precis som med vilken annan processor-metrik som helst, är enkelt: man kan använda vilket som helst verktyg för att hämta processor-metrik. Det viktigaste är att virtualmaskinen kör Linux. Windows tillhandahåller av någon anledning inte sådan information för sina användare. 🙁
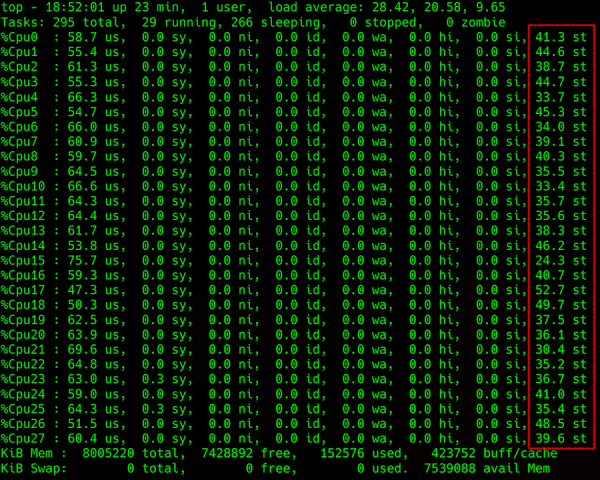
Utdata från kommandot top: detaljering av processorbelastning, i den allra högra kolumnen — steal
Svårigheten uppstår när man försöker få denna information från hypervisorn. Man kan försöka förutsäga steal på värdmaskinen, till exempel genom parametern Load Average (LA) — det genomsnittliga antalet processer som väntar i kö för att köras. Beräkningsmetoden för denna parameter är komplex, men generellt, om LA som normaliserats efter antal processorkärnor är större än 1, indikerar det att servern med Linux är överbelastad.
Vad väntar alla dessa processer på? Det uppenbara svaret är processorn. Men svaret är inte helt korrekt, eftersom processorn ibland är ledig medan LA skjuter i höjden. Tänk på, . På samma sätt kan det vara med diskar och andra in- och utmatningsenheter. Men i verkligheten kan processer vänta på avslutningen av vilken blockering som helst, både fysisk, kopplad till in- och utmatningsenheter, och logisk, som mutexar. Det inkluderar även blockeringar på hårdvarunivå (samma svar från disken) eller logiska (så kallade blockeringsprimitive, som inkluderar en mängd entiteter, mutexar av adaptiv typ och spin, semaforer, tillståndsvariabler, rw-lås, ipc-lås…).
En annan egenskap hos LA är att det beräknas som ett genomsnitt över operativsystemet. Till exempel, om 100 processer tävlar om en fil, så blir LA=50. Detta höga värde tycks innebära att operativsystemet har problem. Men för annan felaktigt skriven kod kan detta vara ett normalt tillstånd, där bara den koden påverkas, medan andra processer i operativsystemet inte påverkas.
På grund av denna genomsnittning (som tar minst en minut), är det inte lätt att definiera något baserat på LA-värdet, med ganska osäkra resultat i specifika fall. Om du försöker förstå dig på det, kommer du att upptäcka att artiklar på Wikipedia och andra tillgängliga resurser endast beskriver de enklaste fallen, utan djupgående förklaring av processen. Jag skickar alla intresserade, återigen, — följ länkarna. För de som inte orkar på engelska — .
3. Specialeffekter
Nu stannar vi vid de huvudsakliga fallen av steal som vi har stött på. Jag ska berätta hur de härstammar från allt ovanstående och hur de relaterar till måtten på hypervisorn.
Överutnyttjande. Det mest grundläggande och vanliga: hypervisorn är överutnyttjad. Det finns faktiskt många virtuella maskiner igång, stort CPU-användande inom dem, hög konkurrens, utnyttjande över LA över 1 (i normalisering efter CPU-trådar). Inuti alla virtuella maskiner stannar allt. Steal, vilket överförs från hypervisorn, ökar också, det behövs omfördelning av belastningen eller att stänga av någon. Sammanfattningsvis är allt logiskt och förståeligt.
Paravirtualisering mot ensamma instanser. På hypervisorn finns en enda virtuell maskin som använder en liten del av resurserna, men den ger en stor belastning på in- och utdata, exempelvis via disken. Och där uppstår det lite steal, upp till 10 % (som flera genomförda experiment visar).
En intressant situation. Steal uppstår här just på grund av blockerade operationer på nivån av para-virtualiserade drivrutiner. Inuti den virtuella maskinen skapas en avbrott, som drivrutinen hanterar och skickar till hypervisorn. På grund av avbrottshanteringen på hypervisorn ser det ut som att en begäran har skickats för den virtuella maskinen; den är redo att utföra och väntar på processorn, men får ingen processortid. Den virtuella maskinen tror att denna tid har stulits.
Detta händer i det ögonblick när en buffert skickas, den går in i kernel space på hypervisorn, och vi börjar vänta. Ur den virtuella maskinens perspektiv borde den omedelbart återvända. Följaktligen betraktas denna tid som stulen enligt algoritmen för beräkning av steal. Troligtvis kan det finnas andra mekanismer i denna situation (till exempel hantering av andra sys calls), men de bör inte skilja sig mycket.
Schemaläggaren mot högbelastade virtuella maskiner. När en virtuell maskin lider av mer steal än andra, ligger det just i schemaläggaren. Ju mer processen belastar processorn, desto snabbare kommer schemaläggaren att avbryta den för att ge andra möjlighet att arbeta. Om den virtuella maskinen förbrukar lite, kommer den knappt att märka något steal: dess process satt på ett hederligt sätt och väntade, den behöver mer tid. Om den virtuella maskinen producerar maximal belastning på alla sina kärnor, avbryts den oftare från processorn och får inte mycket tid.
Det är ännu värre när processerna inom den virtuella maskinen försöker få mer processortid eftersom de inte klarar av att bearbeta data. Då kommer operativsystemet på hypervisorn, genom rättvis optimering, att ge allt mindre processortid. Denna process sker lavinartat, och steal skjuter i höjden, även om andra virtuella maskiner knappt märker det. Ju fler kärnor, desto värre för den drabbade maskinen. Kort sagt, det är högbelastade virtuella maskiner med många kärnor som lider mest.
Låg LA, men det finns steal. Om LA ligger runt 0,7 (det vill säga att hypervisorn verkar vara underbelastad), men inom vissa virtuella maskiner observeras steal:
- Den redan beskrivna varianten med para-virtualisering. Virtuella maskiner kan få mätvärden som indikerar stöld, även om hypervisorn fungerar bra. Enligt våra experiment överstiger sådan stöld inte 10 % och bör inte ha någon betydande inverkan på applikationernas prestanda inuti den virtuella maskinen.
- Parameter LA anses felaktigt. Mer exakt, i varje specifikt ögonblick beräknas den korrekt, men när den genomsnittas över en minut blir resultatet lågt. Till exempel, om en virtuell maskin under en halv minut använder alla sina processorer exakt, blir LA på hypervisorn 0,15; fyra sådana virtuella maskiner som körs samtidigt ger 0,6. Men att det under en halv minut på var och en av dem fanns en stor stöld på 25 % enligt LA, går inte att fånga.
- Återigen, på grund av schemaläggaren som beslutat att någon äter för mycket, och att den personen får vänta. Under tiden växlar jag kontext, hanterar avbrott och tar hand om andra viktiga systemuppgifter. Som ett resultat ser vissa virtuella maskiner inga problem, medan andra upplever allvarlig nedgradering av prestanda.
4. Andra förvrängningar
Det finns minst en miljon orsaker till förvrängningar av det rättvisa processorutnyttjandet på en virtuell maskin. Till exempel bidrar hyper-threading och NUMA till svårigheter i beräkningarna. De förvirrar helt val av kärna för processexekvering, eftersom schemaläggaren använder koefficienter - vikter, som vid kontextbyten gör beräkningen ännu mer komplicerad.
Förvrängningar kan också uppstå på grund av teknologier som turboboost eller, å andra sidan, energibesparande lägen, som vid beräkning av utnyttjande artificiellt kan höja eller sänka frekvensen eller till och med tidskvantiteten på servern. Aktivering av turboboost minskar prestandan för en processortråd på grund av ökad prestanda för en annan. Vid den tidpunkten överförs inte information om den aktuella processor-frekvensen till den virtuella maskinen, och den tror att någon stjäl dess tid (till exempel begärde den 2 GHz men fick hälften så lite).
Kort sagt, det kan finnas många orsaker till förvrängningar. I ett specifikt system kan du upptäcka något annat. Bättre att börja med böckerna jag länkade till ovan och samla statistik från hypervisorn med verktyg som perf, sysdig, systemtap, som det finns .
5. Slutsatser
- Ett visst antal steal kan uppstå på grund av paravirtualisering och anses normalt. På internet skriver de att detta värde kan vara mellan 5-10 %. Det beror på applikationerna inuti virtuella maskiner och den belastning de lägger på sina fysiska enheter. Det är viktigt att uppmärksamma hur applikationerna mår inuti de virtuella maskinerna.
- Förhållandet mellan belastningen på hypervisorn och steal inuti den virtuella maskinen är inte alltid entydigt relaterade, båda bedömningar av steal kan vara felaktiga i specifika situationer med olika belastningar.
- Schemaläggaren har en negativ inställning till processer som begär mycket. Den försöker ge mindre till dem som ber mer. Stora virtuella maskiner är ett problem.
- Ett litet steal kan vara normalt även utan paravirtualisering (med tanke på belastningen inuti den virtuella maskinen, egenskaperna hos grannarnas belastning, fördelningen av belastningen över trådar och andra faktorer).
- Om du vill ta reda på steal i ett specifikt system måste du undersöka olika alternativ, samla in metrik, noggrant analysera dem och fundera på hur man fördelar belastningen jämnt. Det kan finnas avvikelser från alla fall som måste bekräftas experimentelet eller ses i kärnans debugger.
Källa: habr.com
