

Hej kollegor! När vi har fastställt de minimala kraven för att implementera StealthWatch i , kan vi börja implementeringen av produkten.
1. Sätt att implementera StealthWatch
Det finns flera sätt att "få en känsla för" StealthWatch:
- – molntjänst för laboratoriearbete;
- Cloud Based: – här kommer Netflow från din enhet att strömma till molnet och analyseras av StealthWatch-programvaran;
- On-premise POV () – den metod som jag valde, där 4 OVF-filer för virtuella maskiner med inbyggda licenser för 90 dagar kommer att skickas, och som kan implementeras på en dedikerad server i det företagsnätverket.
Trots mängden nedladdade virtuella maskiner är det tillräckligt med endast 2 för en minimal fungerande konfiguration: StealthWatch Management Console och FlowCollector. Men om det inte finns någon nätverksenhet som kan exportera Netflow till FlowCollector, måste FlowSensor implementeras också, eftersom den sistnämnda kan samla Netflow med hjälp av SPAN/RSPAN-tekniker.
Som labbmiljö, som jag nämnde tidigare, kan ditt nätverk fungera, eftersom StealthWatch bara behöver en kopia, eller mer korrekt, ett utdrag av trafikkopian. I bilden nedan visas mitt nätverk, där jag kommer att konfigurera Netflow Exporter på säkerhetsgatewayen, och som resultat kommer jag att skicka Netflow till samlaren.
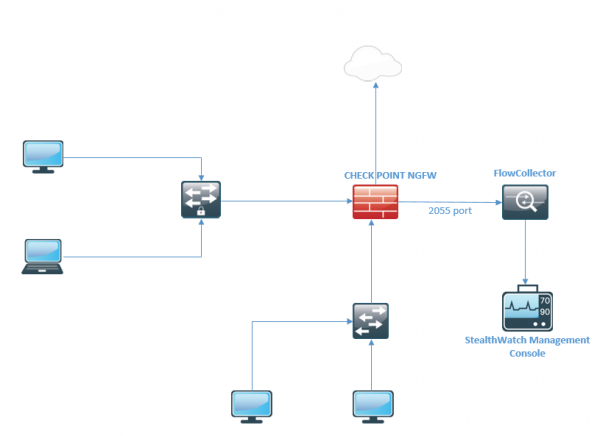
För att få tillgång till framtida VM, bör följande portar tillåtas på din brandvägg, om en sådan finns:
TCP 22 l TCP 25 l TCP 389 l TCP 443 l TCP 2393 l TCP 5222 l UDP 53 l UDP 123 l UDP 161 l UDP 162 l UDP 389 l UDP 514 l UDP 2055 l UDP 6343
Några av dem är allmänt kända tjänster, medan andra är reserverade för Cisco-tjänster.
I mitt fall implementerade jag helt enkelt StealthWatch i samma nätverk som Check Point, och jag behövde inte konfigurera några regler för tillstånd.
2. Installation av FlowCollector med VMware vSphere som exempel
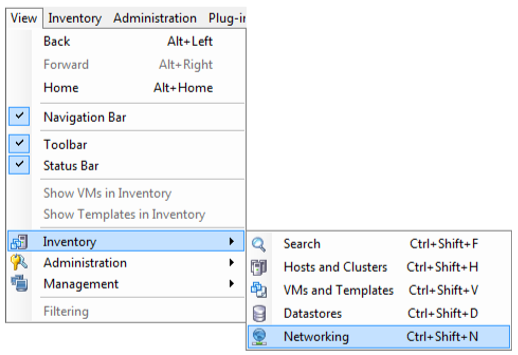
2.1. Klicka på Browse och välj OVF-fil1. När du har kontrollerat resurstillgången, gå till menyn View, Inventory → Networking (Ctrl+Shift+N).
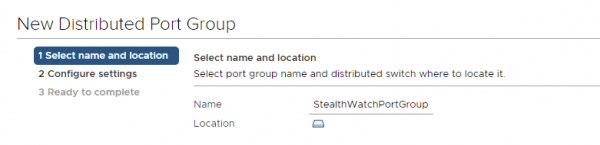
2.2. I fliken Networking, väljer vi i inställningarna för den virtuella switchen New Distributed port group.
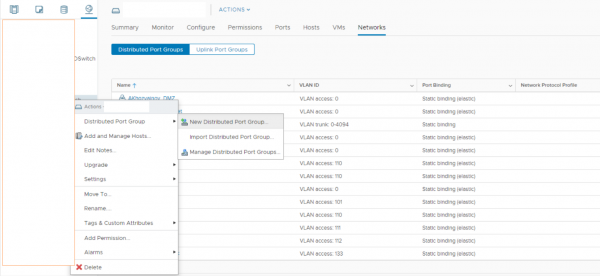
2.3. Ange ett namn, låt oss kalla det StealthWatchPortGroup, de övriga inställningarna kan göras som på skärmdumpen och klicka på Next.
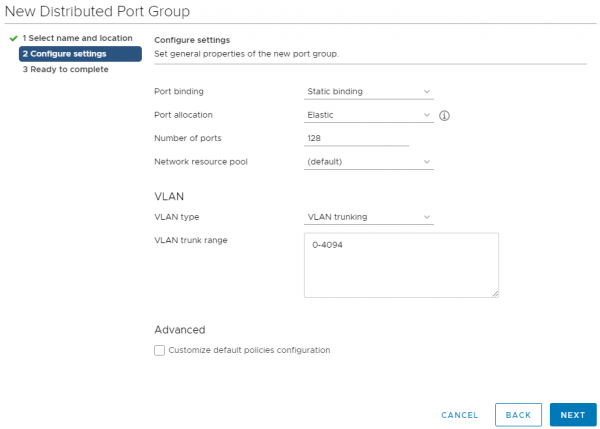
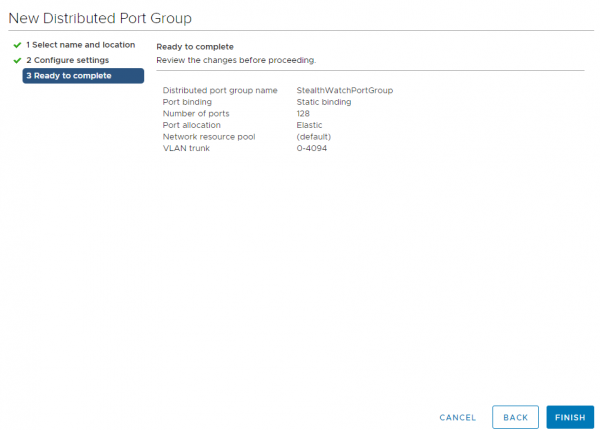
2.4. Avsluta skapandet av Port Group med knappen Finish.
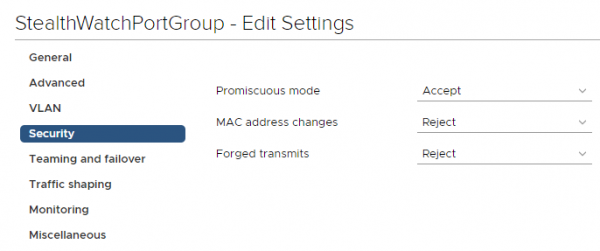
2.5. För den skapade Port Group redigerar vi inställningarna genom att högerklicka på portgruppen och välja Edit Settings. I fliken Security måste vi aktivera "promiskuöst läge", Promiscuous Mode → Accept → OK.
2.6. Som ett exempel importerar vi OVF FlowCollector, en nedladdningslänk för vilken ingenjören från Cisco skickade efter GVE-förfrågan. Högerklicka på den värd där du planerar att distribuera VM, välj Deploy OVF Template. Angående det tilldelade utrymme, kommer det att fungera med 50 GB, men för produktionsförhållanden rekommenderas att avsätta 200 GB.
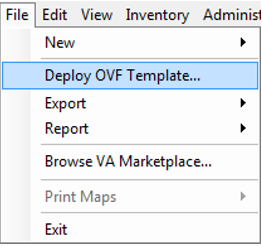
2.7. Välj mappen där OVF-filen ligger.
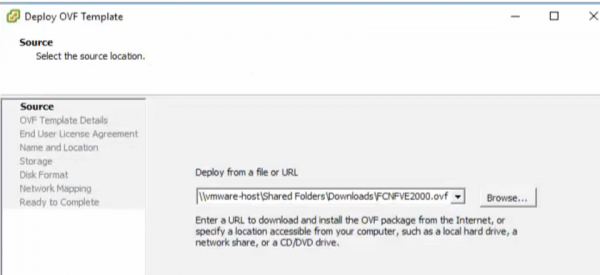
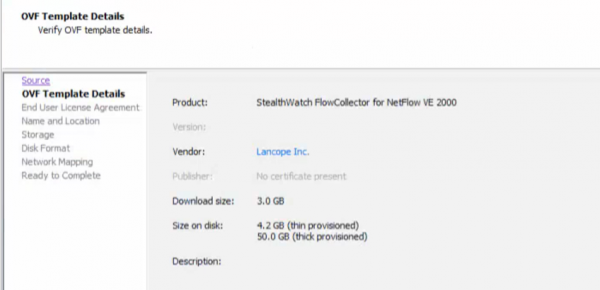
2.8. Klicka på "Nästa".
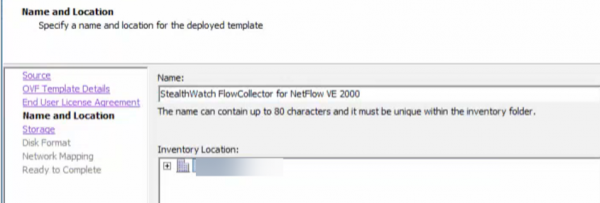
2.9. Ange namn och server där vi ska distribuera detta.
2.10. Resultatet blir följande och klicka på "Avsluta".
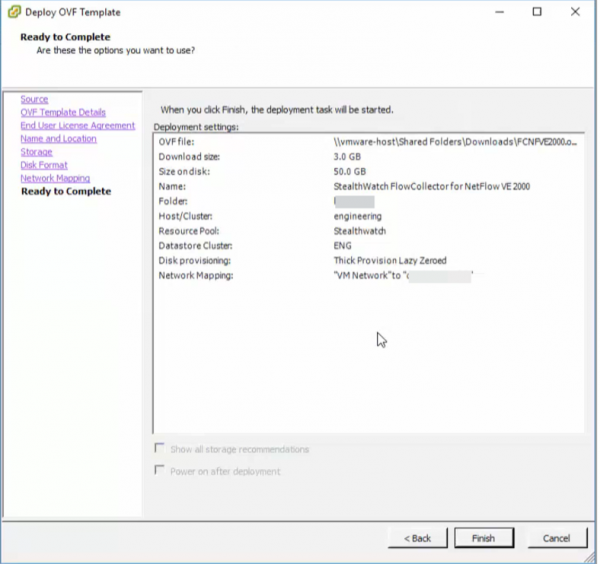
2.11. Utför samma steg för att distribuera StealthWatch Management Console.
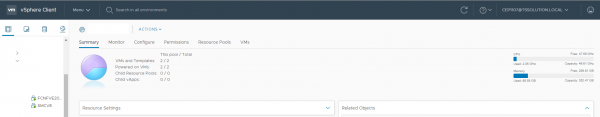
2.12. Nu bör du ange de nödvändiga nätverken i gränssnitten så att FlowCollector kan se både SMC och de enheter från vilka Netflow kommer att exporteras.
3. Initiering av StealthWatch Management Console
3.1. När du går till konsolen på den installerade SMCVE-maskinen kommer du se platsen för inloggning och lösenord, som standard sysadmin/lån1cope.
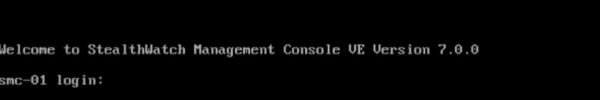
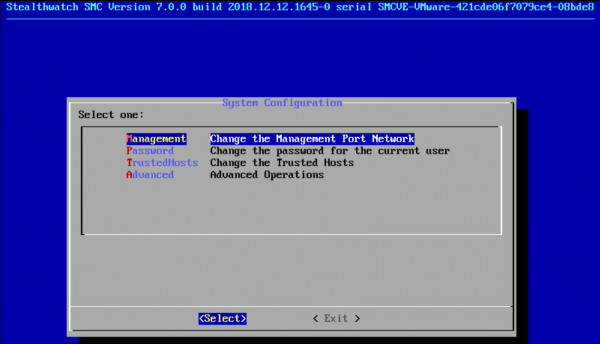
3.2. Gå till Management-avsnittet, ange IP-adress och andra nätverksinställningar, bekräfta sedan deras ändringar. Enheten kommer att starta om.
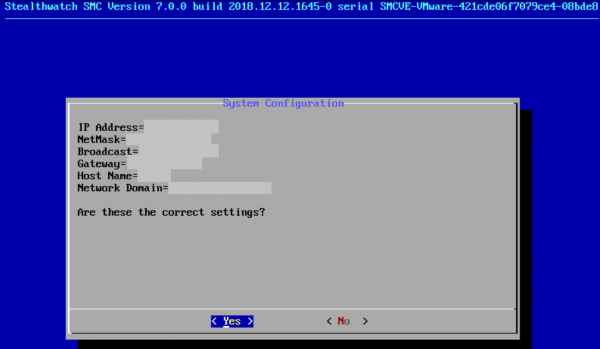
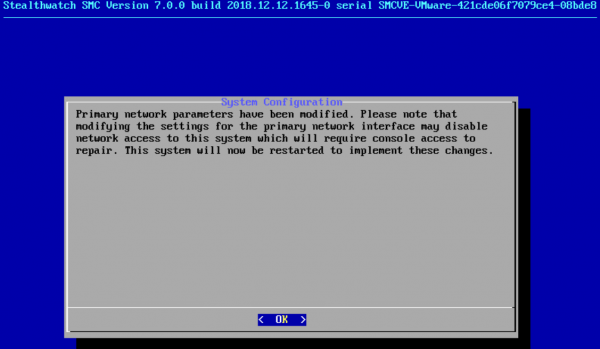
3.3. Gå till webbgränssnittet (via https till den adress som du angav för SMC) och initiera konsolen, standard inloggning/lösenord är admin/lån411cope.
P.S.: Ibland öppnas det inte i Google Chrome, Explorer fungerar alltid.
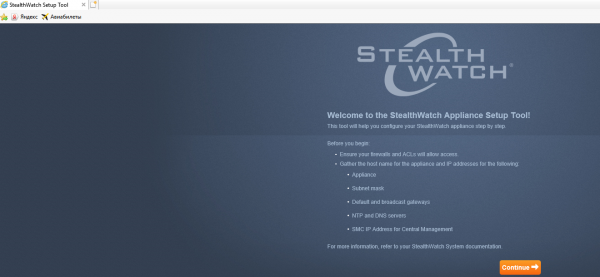
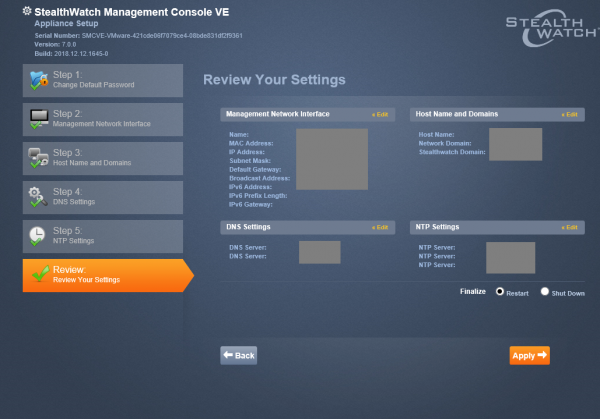
3.4. Byt alltid lösenord, ange DNS, NTP servrar, domän och annat. Inställningarna är intuitivt förståeliga.
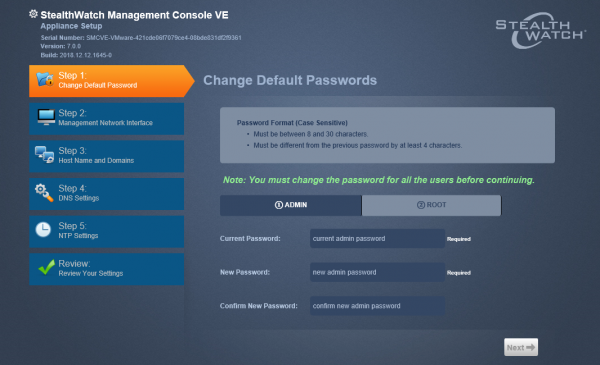
3.5. Efter att ha tryckt på knappen "Tillämpa" kommer enheten att starta om igen. Efter 5-7 minuter kan du ansluta igen på denna adress; hanteringen av StealthWatch sker via webbgränssnittet.
4. Konfiguration av FlowCollector
4.1. Med samlaren är allt samma. Först i CLI anger vi IP-adress, mask, domän, sedan startar FC om. Efter det kan du ansluta till webbgränssnittet på den angivna adressen och göra samma grundläggande inställningar. Eftersom inställningarna liknar varandra utelämnas detaljerade skärmdumpar. Credentialer för inloggning likadana.
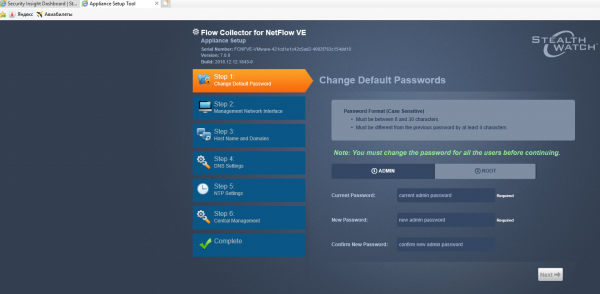
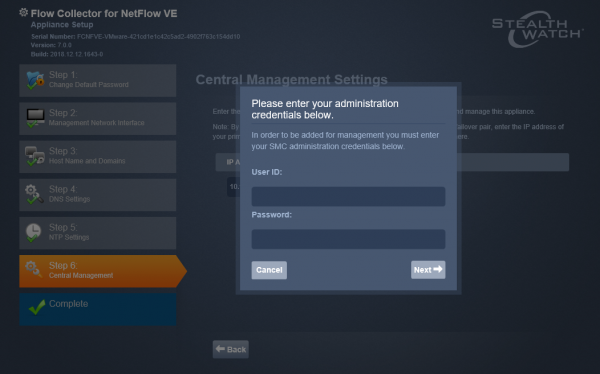
4.2. På näst sista punkten måste du ange IP-adressen för SMC, på så sätt kommer konsolen att se enheten, bekräfta denna konfiguration genom att ange autentiseringsuppgifter.
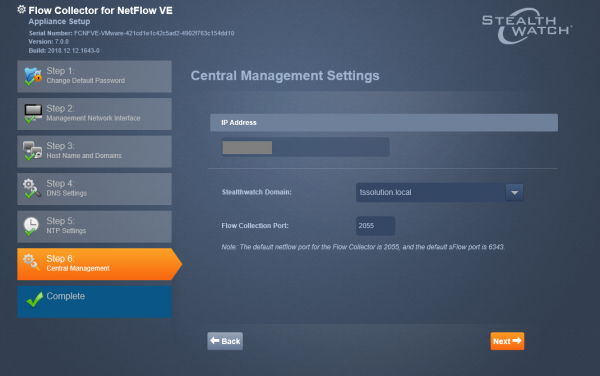
4.3. Välj domän för StealthWatch, den angavs tidigare, och port 2055 – vanlig Netflow, om du arbetar med sFlow, port 6343.
5. Konfiguration av Netflow Exporter
5.1. För att konfigurera Netflow-exportören rekommenderar jag starkt att du vänder dig till denna , här är de viktigaste guiderna för konfiguration av Netflow-exportören för många enheter: Cisco, Check Point, Fortinet.
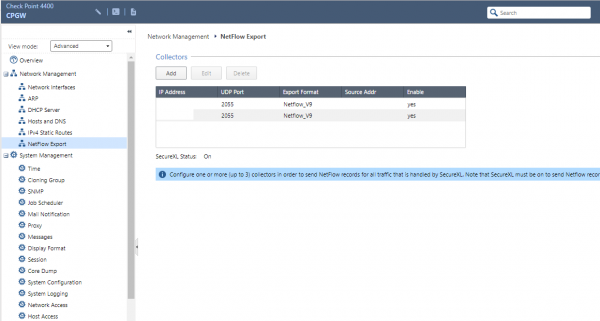
5.2. I vårt fall, jag upprepar, exporterar vi Netflow från Check Point-gatewayen. Inställningen av Netflow-exportören görs i en liknande flik i webbgränssnittet (Gaia Portal). För detta bör du klicka på "Add", ange Netflow-versionen och nödvändig port.
6. Analys av StealthWatchs funktion.
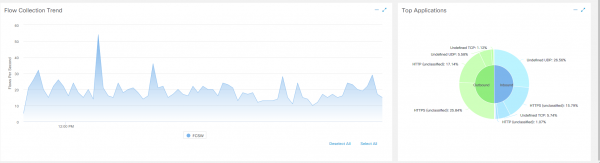
6.1. När du går till webbgränssnittet SMC, syns det redan på första sidan Dashboards > Network Security att trafiken har börjat flöda!
6.2. Vissa inställningar, till exempel uppdelningen av värdar i grupper, övervakning av specifika gränssnitt, deras belastning, hantering av insamlare och annat, kan endast hittas i Java-applikationen StealthWatch. Naturligtvis förflyttar Cisco långsamt hela funktionaliteten till webbläsarversionen och snart kommer vi att överge den här skrivbordsappen.
För att installera applikationen bör du först installera (jag installerade version 8, även om det sägs att versioner upp till 10 stöds) från den officiella Oracle-webbplatsen.
I det övre högra hörnet av webbgränssnittet för kontrollpanelen för nedladdning måste du klicka på knappen "Desktop Client".
Du sparar och installerar klienten manuellt; Java kommer troligtvis att klaga på den, och det kan krävas att du lägger till värden i Java-undantagen.
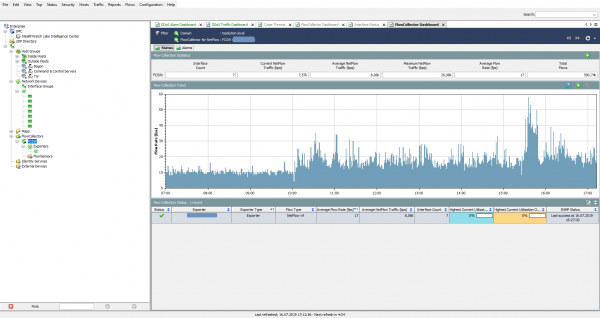
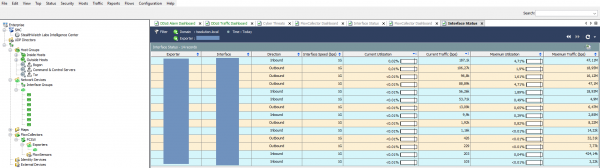
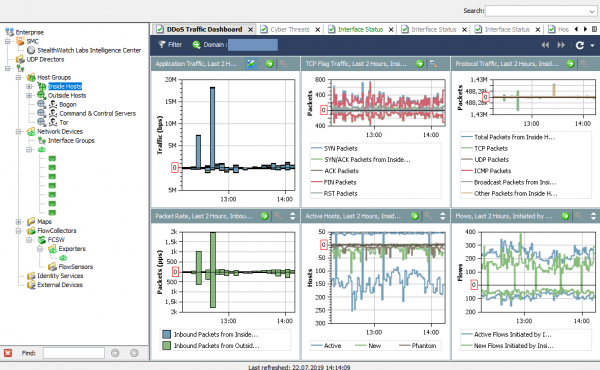
Som resultat öppnas en ganska begriplig klient där det är lätt att se belastningen på exportörerna, gränssnitten, attacker och deras flöden.
7. StealthWatch Central Management
7.1. I fliken Central Management finns alla enheter som är en del av den distribuerade StealthWatch, såsom: FlowCollector, FlowSensor, UDP-Director och Endpoint Concenterator. Där kan du hantera nätverksinställningar och tjänster för enheterna, licenser och manuellt stänga av enheterna.
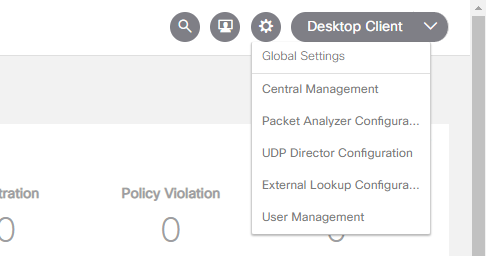
Du kan gå dit genom att klicka på "kugghjulet" i det övre högra hörnet och välja Central Management.
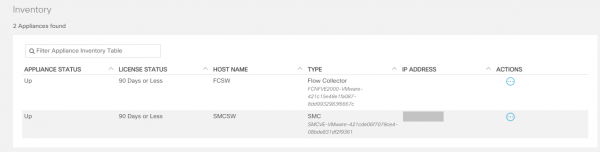
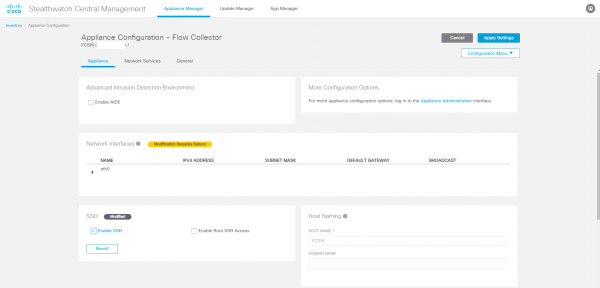
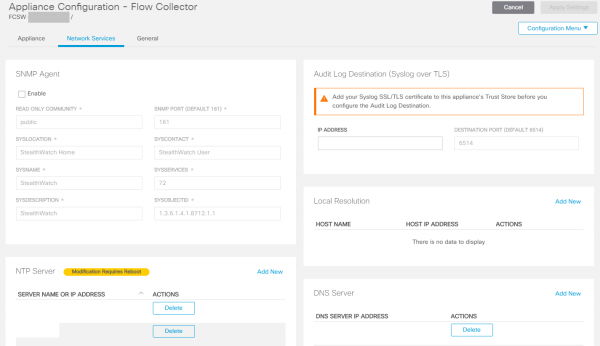
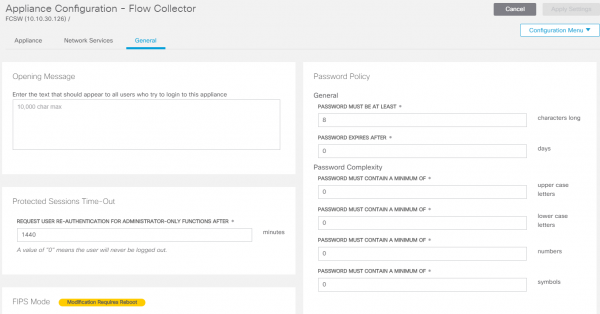
7.2. När du går till Edit Appliance Configuration i FlowCollector, ser du inställningarna för SSH, NTP och andra nätverksinställningar som gäller direkt för apparaten. För att gå dit, välj Actions → Edit Appliance Configuration för den aktuella enheten.
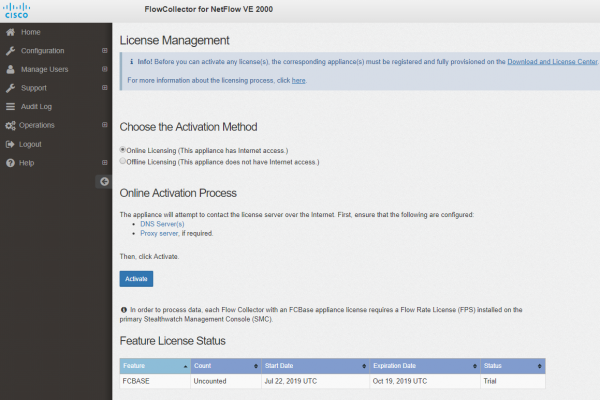
7.3. Hantering av licenser kan också hittas i fliken Central Management > Manage Licences. Trial-licenser vid GVE-förfrågan erbjuds i 90 dagar..
Produkten är redo för användning! I nästa del kommer vi att titta på hur StealthWatch kan upptäcka attacker och generera rapporter.
Källa: habr.com
