

Om version 12 av Sysmon meddelades den 17 september på . Faktiskt släpptes nya versioner av Process Monitor och ProcDump samma dag. I den här artikeln kommer jag att berätta om den centrala och något kontroversiella nyheten i version 12 av Sysmon — händelsetypen med Event ID 24, där användningen av urklipp loggas.
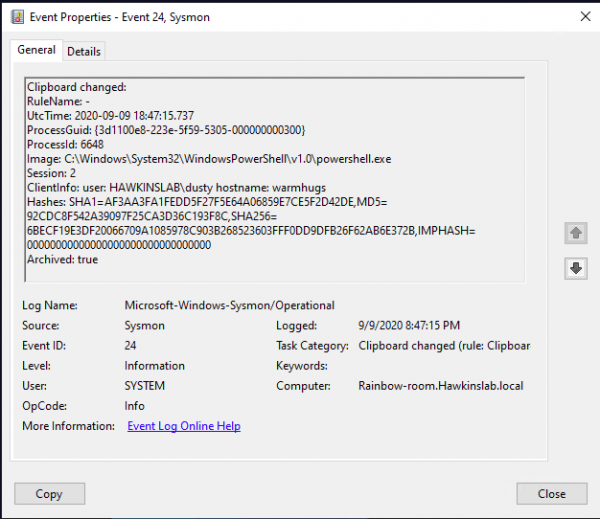
Informationen från den här händelsetypen öppnar nya möjligheter att kontrollera misstänkt aktivitet (och även nya sårbarheter). Således kan du förstå vem, varifrån och vad exakt som försöktes kopieras. Under rubriken finner du beskrivningar av vissa fält i den nya händelsen och ett par användningsfall.
Den nya händelsen innehåller följande fält:
Bild: processen vars data har skrivits till urklippet.
Session: sessionen i vilken skrivningen till urklippet genomfördes. Detta kan vara system(0)
vid arbete i interaktivt eller fjärrläge osv.
Klientinfo: innehåller användarnamnet för sessionen, och i fallet med fjärrsession — det ursprungliga värdnamnet och IP-adressen, om dessa data är tillgängliga.
Hashar: bestämmer namnet på filen där den kopierade texten sparades (motsvarande händelser av typen FileDelete).
Arkiverad: status om texten från urklippet har sparats i Sysmons arkivkatalog.
De två sista fälten väcker oro. Det faktum är att eftersom version 11 kan Sysmon (med lämpliga inställningar) spara olika data i sin arkivkatalog. Till exempel loggar Event ID 23 händelser relaterade till filborttagning och kan spara dessa i samma arkivkatalog. För filnamn som skapas som resultat av arbete med urklippet läggs taggen CLIP till. Själva filerna innehåller de exakta data som kopierades till urklippet.
Så här ser den sparade filen ut
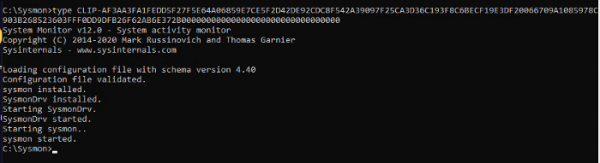
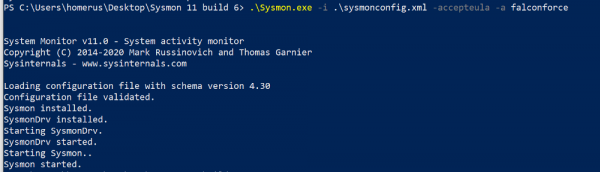
Sparande till fil aktiveras vid installation. Det går att ställa in vitlistor för processer så att text inte kommer att sparas.
Så här ser installationen av Sysmon ut med en lämplig inställning av arkivkatalog:
Här tycker jag att det är värt att nämna lösenordshanterare som också använder urklippet. Att ha Sysmon i systemet med en lösenordshanterare gör att du (eller en angripare) kan fånga dessa lösenord. Om vi antar att du vet vilken process som allokerar den kopierade texten (och det är inte alltid lösenordshanterarens process, det kan vara någon svchost), kan du lägga till detta undantag i vitlistan och inte spara.
Kanske visste du inte, men text från urklipp fångas av den fjärrserver som aktiveras när du växlar till den i RDP-sessionläge. Om du har något i urklippet och växlar mellan RDP-sessioner, kommer denna information att resa med dig.
Låt oss sammanfatta Sysmons möjligheter att hantera urklipp.
Registreras:
- Textcopy av den insatta texten via RDP och lokalt;
- Datafångst från urklipp av olika verktyg/processer;
- Kopiera/klistra in text till/från en lokal virtuell maskin, även om den här texten ännu inte har klistrats in.
Registreras inte:
- Kopiera/klistra in filer till/från en lokal virtuell maskin;
- Kopiera/klistra in filer via RDP
- Ond programvara som fångar ditt urklipp skriver bara till själva urklippet.
Trots sitt tvetydiga innehåll gör denna typ av händelser det möjligt att återskapa angriparens handlingsmönster och hjälper till att identifiera tidigare otillgängliga data för att skapa post mortem efter attacker. Om inspelning av innehållet i urklippet är aktiverad är det viktigt att registrera varje tillgång till arkivkatalogen och upptäcka potentiellt farliga (initierade av något annat än sysmon.exe).
För registrering, analys och reaktion på ovanstående händelser kan verktyget användas , vilket kombinerar alla tre tillvägagångssätten och dessutom är ett effektivt centraliserat lagringsutrymme för alla insamlade rådata. Vi kan konfigurera dess integration med populära SIEM-system för att minimera kostnaderna för deras licensiering genom att överföra bearbetning och lagring av rådata till InTrust.
För att lära dig mer om InTrust, läs våra tidigare artiklar eller .
(populär artikel)
Källa: habr.com
