

«Vi etablerade en telefonkontakt mellan oss och killarna på SRI…», sade Kleinrock i en intervju:
«Vi skrev L och frågade i telefonen, ‚Ser ni L?‘»
«Ja, vi ser L,» kom svaret.
«Vi skrev O, och vi frågade, ‚Ser ni O?‘»
«Ja, vi ser O.»
«Sedan skrev vi G, och systemet kraschade»…Ändå hade en revolution börjat…
Begynnelsen av internet.
Hej alla!
Jag heter Alexander, jag är nätverksingenjör på Linxdatacenter. I dagens artikel kommer vi att prata om trafikbytespunkter (Internet Exchange Point, IXP): vad som föregick deras uppkomst, vilka problem de löser och hur de byggs. Jag kommer också att visa principen för hur IXP fungerar med hjälp av plattformen EVE-NG och mjukvaruroutern BIRD, för att ge en förståelse för hur det fungerar „under huven“.
Lite historia
Om man ser på , kan man märka att den snabba tillväxten av trafikbytespunkter började 1993. Detta beror på att den mesta trafiken från dåvarande teleoperatörer passerade genom USA:s backbone-nät. Så när till exempel trafiken gick från en operatör i Frankrike till en operatör i Tyskland, gick den först från Frankrike till USA, och sedan från USA till Tyskland. Backbone-nätet fungerade i detta fall som en transit mellan Frankrike och Tyskland. Även trafiken inom ett och samma land passerade ofta inte direkt, utan via de amerikanska operatörernas backbone-nät.
Denna situation påverkade inte bara kostnaden för att leverera transittrafik, utan också kvaliteten på kanalerna och fördröjningen. Antalet användare av internet ökade, nya operatörer kom till, trafikvolymerna växte, och internet blev mer moget. Operatörer världen över började förstå att det behövdes en mer rationell metod för att organisera samarbetet mellan operatörer. «Varför skulle jag, operatör A, betala för transit genom ett annat land för att leverera trafik till operatör B, som ligger på grannen gatan?». Detta var en fråga som teleoperatörer ställde sig själva på den tiden. Därför började trafikbytespunkter dyka upp i stadsdelar världen över där operatörer koncentrerades:
- 1994 – LINX i London,
- 1995 – DE-CIX i Frankfurt,
- 1995 – MSK-IX, i Moskva, etc.
Internet och våra dagar
Konceptuellt består arkitekturen för det moderna internet av många autonoma system (autonomous system, AS) och många kopplingar mellan dem, både fysiska och logiska, som definierar trafikrouten från ett AS till ett annat.
Normalt representeras AS av telekommunikationsoperatörer, internetleverantörer, CDN, datacenter och företag inom enterprise-segmentet. AS organiserar logiska kopplingar (peering) mellan varandra, oftast genom protokollet BGP.
Hur de autonoma systemen organiserar dessa kopplingar bestäms av flera faktorer:
- geografiska,
- ekonomiska,
- politiska,
- överenskommelser och gemensamma intressen mellan ägarna av AS,
- och så vidare.
Naturligtvis finns det en viss struktur och hierarki i detta schema. Således delas operatörerna in i tier-1, tier-2 och tier-3, och om kunderna för en lokal internetleverantör (tier-3) i regel är vanliga användare, så är kunderna för tier-1 operatörer andra operatörer. Tier-3 operatörerna aggregerar trafiken från sina abonnenter, tier-2 operatörerna aggregerar i sin tur trafiken från tier-3 operatörerna, och tier-1 aggregerar all internettrafik.
Schematisk kan detta presenteras så här:
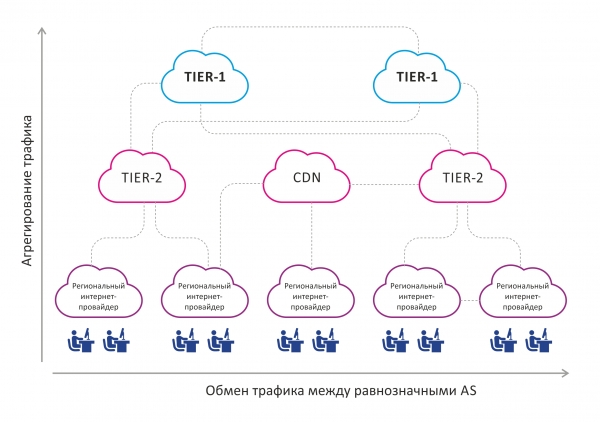
På denna bild syns att trafiken aggregeras uppifrån och ner, dvs. från slutkunder till tier-1 operatörerna. Det finns också en horisontell trafiköverföring mellan ungefär likvärdiga AS.
En obskälig del och samtidigt en nackdel med detta schema är en viss oordning i kopplingarna mellan de autonoma systemen som ligger närmare slutkunden inom det geografiska området. Låt oss titta på bilden nedan:
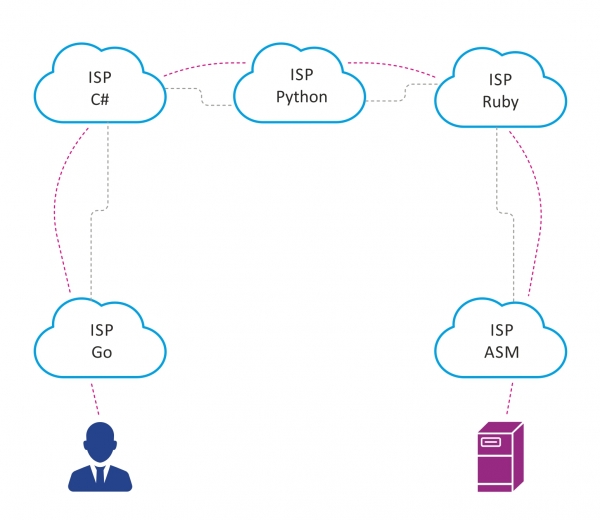
Anta att det finns 5 telekommunikationsoperatörer i en stor stad, där peeringen mellan dem av olika skäl är organiserad som beskrivits ovan.
Om användaren Petja, som är ansluten till internetleverantören Go, vill få tillgång till en server som är ansluten till leverantören ASM, kommer trafiken mellan dem att behöva passera genom 5 autonoma system. Detta ökar fördröjningen, eftersom antalet nätverksenheter genom vilka trafiken passerar ökar, liksom volymen av transittrafik på de autonoma systemen mellan Go och ASM.
Hur kan man minska antalet transit AS som trafiken måste passera? Rätt svar är – en trafikutbytespunkt.
I dagens läge uppstår nya IXP fortfarande av samma behov som i början av 90-talet till 2000-talet, men på en mindre skala, som ett svar på det ökande antalet telekommunikationsoperatörer, användare och trafik, samt den växande mängden innehåll som genereras av CDN-nätverk och datacenter.
Vad är en trafikutbytespunkt?
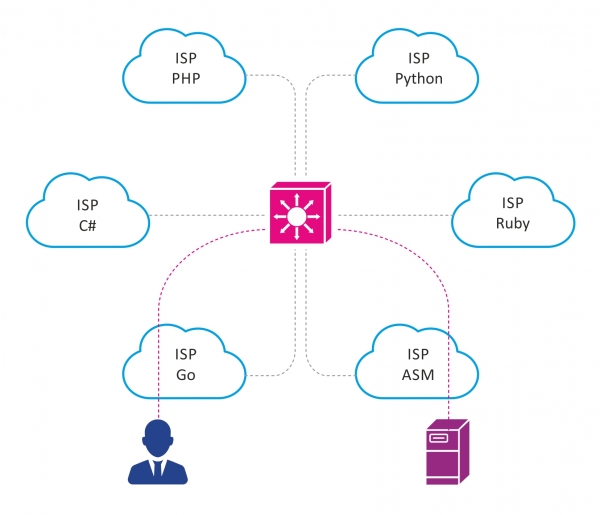
En trafikutbytespunkt är en plats med speciell nätverksinfrastruktur där intressenter som vill byta trafik organiserar peer-to-peer-anslutningar. De viktigaste deltagarna i trafikutbytespunkter är telekommunikationsoperatörer, internetleverantörer, innehållsleverantörer och datacenter. I trafikutbytespunkter kopplas deltagarna direkt samman. Detta möjliggör att lösa följande uppgifter:
- minska latens,
- minska mängden transittrafik,
- optimera routingen mellan AS.
Med tanke på att IXP finns i många stora städer runt om i världen, så har detta en positiv inverkan på internetnätverket i stort.
Om man hanterar situationen med Petya ovan genom IXP, ser det ut ungefär så här:
Hur fungerar en trafikutbytespunkt?
IXP är vanligtvis ett separat AS med sitt eget block av offentliga IPv4/IPv6-adresser.
Nätverket för IXP är oftast en sammanhängande L2-domän. Ibland är det helt enkelt ett VLAN där alla IXP-kunder placeras. När det handlar om större, geografiskt spridda IXP, kan sådana teknologier som MPLS, VXLAN etc. användas för att organisera L2-domänen.
Element i IXP
- SCS. Här är inget ovanligt: skåp, optiska kopplingar, patchpaneler.
- Switchar – grunden för IXP. Switchporten är en ingångspunkt till IXP-nätverket. Switchar utför också vissa säkerhetsfunktioner – de filtrerar bort skräppakett som inte bör finnas i IXP-nätverket. Vanligtvis väljs switchar baserat på funktionalitetskraven – tillförlitlighet, stöd för porthastigheter, säkerhetsfunktioner, stöd för sFlow, etc.
- Route server (RS) – en oersättlig och nödvändig del av varje modern trafikbytespunkt. Den fungerar på ett sätt som liknar route reflector i iBGP eller designated router i OSPF och löser samma problem. När antalet deltagare i trafikbytespunkten ökar, ökar även antalet BGP-sessioner som varje deltagare måste stödja, vilket påminner om den klassiska full-mesh-topologin i iBGP. RS löser problemet på följande sätt: den upprättar en BGP-session med varje intresserad deltagare i IXP, och denne blir klient till RS. När RS tar emot en BGP-update från en av sina klienter, skickar den denna update till alla övriga klienter, naturligtvis med undantag för den som uppdateringen mottogs ifrån. På så sätt frigör RS deltagarna från behovet av att skapa en full-mesh mellan alla IXP-deltagare och löser elegant skalbarhetsproblemet. Det är värt att notera att ruteren transparent vidarebefordrar rutter från en AS till en annan, utan att göra några förändringar i de överförda BGP-attributen, till exempel lägger den inte till sitt eget AS-nummer i AS-path. Dessutom sker grundläggande filtrering av rutter på RS: till exempel tar RS inte emot martians networks och prefixen som tillhör IXP.
Som lösning används ofta en programvarurouter med öppen källkod – BIRD (bird internet routing daemon). Den är bra på så sätt att den är gratis, snabbt kan sättas upp på de flesta Linux-distributioner, har en flexibel mekanism för konfiguration av routnings-/filtreringspolicyer och är inte resurskrävande. Dessutom kan en hårdvaru-/virtuell router från Cisco, Juniper etc. också väljas som RS.
- Säkerhet. Eftersom IXP-nätverket är en koncentration av ett stort antal AS, måste säkerhetspolicyn som alla deltagare följer vara väl definierad. I allmänhet tillämpas alla de mekanismer som används vid etablering av BGP-grannskap mellan två separata BGP-peer utanför IXP även här, samt vissa ytterligare skyddsmedel.
Till exempel är det en god praxis att bara släppa trafik från en viss MAC-adress för en IXP-deltagare, vilket avtalas i förväg. Blockera trafik med ethertype-fält som skiljer sig från 0x0800 (IPv4), 0x08dd (IPv6), 0x0806 (ARP); detta görs för att filtrera bort trafik som inte har någon plats vid BGP-pirring. Mekanismer som GTSM, RPKI, etc. kan också tillämpas.
Detta är sannolikt de grundläggande komponenterna i varje IXP oavsett skala. Självklart kan större IXP tillämpa ytterligare teknologier och lösningar.
Det händer att IXP också erbjuder sina deltagare ytterligare tjänster:
- placera TLD DNS-servrar på IXP,
- installera hårdvaru-NTP-servrar för att ge deltagarna möjlighet att exakt synkronisera tiden,
- tillhandahålla skydd mot DDoS-attacker, etc.
Arbetsprincip.
Låt oss gå igenom funktionen hos en trafikbytespunkt med exemplet av en enklaste IXP, som modelleras med hjälp av EVE-NG, och sedan gå igenom grundkonfigurationen av mjukvaruroutern BIRD. För att förenkla schemat kommer vi att utelämna viktiga aspekter som redundans och felövervakning.
Nätverks topologin presenteras i bilden nedan.
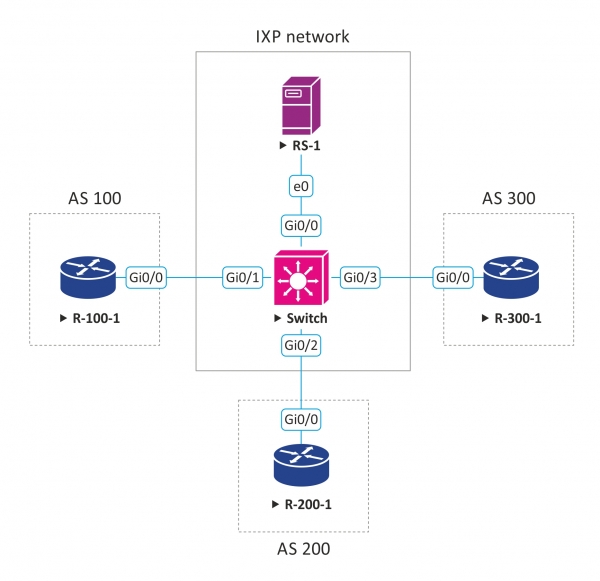
Anta att vi administrerar en liten trafikbytespunkt och erbjuder följande möjligheter för pirring:
- offentlig pirring,
- privat pirring,
- pirring via route server.
Numret på vår AS är 555, vi äger en block av IPv4-adresser – 50.50.50.0/24, från vilken vi tilldelar IP-adresser till de som vill ansluta till vårt nätverk.
50.50.50.254 är IP-adressen som är konfigurerad på interface för route-servern, med denna IP kommer kunderna att etablera BGP-sessioner vid pirring via RS.
För pirring via RS har vi också utvecklat en enkel routingpolicy baserad på BGP-community, som gör det möjligt för deltagarna i IXP att reglera vem och vilka rutter som ska skickas:
BGP-community
Beskrivning
LOCAL_AS:PEER_AS
Skicka prefix endast till PEER_AS
LOCAL_AS:IXP_AS
Skicka prefix till alla deltagare i IXP
Tre kunder vill ansluta sig till vårt IXP och utbyta trafik; låt oss säga att detta är internetleverantörer. Alla vill organisera pirring via route server. Nedan presenteras schemat med parametrarna för kundernas anslutning:
Klient
Kundens AS-nummer
Prefix som kunden annonserar
IP-adress tilldelad kunden för att ansluta till IXP
ISP #1
AS 100
1.1.0.0/16
50.50.50.10/24
ISP #2
AS 200
2.2.0.0/16
50.50.50.20/24
ISP #3
AS 300
3.3.0.0/16
50.50.50.30/24
Grundkonfiguration av BGP på kundens router:
router bgp 100
 no bgp enforce-first-as
 bgp log-neighbor-changes
 neighbor 50.50.50.254 remote-as 555
address-family ipv4
  network 1.1.0.0 mask 255.255.0.0
  neighbor 50.50.50.254 activate
  neighbor 50.50.50.254 send-community both
  neighbor 50.50.50.254 soft-reconfiguration inbound
  neighbor 50.50.50.254 route-map ixp-out out
 exit-address-family

ip prefix-list as100-prefixes seq 5 permit 1.1.0.0/16
route-map bgp-out permit 10
 match ip address prefix-list as100-prefixes
 set community 555:555
Här ska vi nämna inställningen no bgp enforce-first-as. Som standard kräver BGP att nummer på as-path för den mottagna BGP-uppdateringen inkluderar BGP-peerens as-nummer, från vilken uppdateringen mottogs. Eftersom route-servern inte gör några förändringar i as-path, kommer dess nummer att saknas i as-path vilket leder till att uppdateringen avvisas. Denna inställning tillämpas för att routern ska börja ignorera denna regel.
Vi ser också att kunden har angett BGP-communityn 555:555 för denna prefix, vilket enligt vår policy innebär att kunden vill annonsera denna prefix till alla andra deltagare.
För routrarna hos andra kunder kommer inställningen att vara liknande, med undantag för deras unika parametrar.
Exempel på BIRD-konfiguration:
define ixp_as = 555;
define ixp_prefixes = [ 50.50.50.0/24+ ];

template bgp RS_CLIENT {
  local as ixp_as;
  rs client;
}
Nedan beskrivs en filter som inte accepterar martians-prefixer samt prefixerna från själva IXP:
function catch_martians_and_ixp()
prefix set martians;
prefix set ixp_prefixes;
{
  martians = [
  0.0.0.0/8+,
  10.0.0.0/8+,
  100.64.0.0/10+,
  127.0.0.0/8+,
  169.254.0.0/16+,
  172.16.0.0/12+,
  192.0.0.0/24+,
  192.0.2.0/24+,
  192.168.0.0/16+,
  198.18.0.0/15+,
  198.51.100.0/24+,
  203.0.113.0/24+,
  224.0.0.0/4+,
  240.0.0.0/4+ ];

  if net ~ martians || net ~ ixp_prefixes then return false;

  return true;
}
Denna funktion implementerar den routingpolicy som vi beskrev tidigare.
function bgp_ixp_policy(int peer_as)
{
  if (ixp_as, ixp_as) ~ bgp_community then return true;
  if (ixp_as, peer_as) ~ bgp_community then return true;

  return false;
}

filter reject_martians_and_ixp
{
  if catch_martians_and_ixp() then reject;
  if ( net ~ [0.0.0.0/0{25,32} ] ) then {
    reject;
  }
  accept;


}
Vi konfigurerar peeringen, tillämpar motsvarande filter och policyer.
protocol as_100 from RS_CLIENT {
  neighbor 50.50.50.10 as 100;
  ipv4 {
    export where bgp_ixp_policy(100);
    import filter reject_martians_and_ixp;
  }
}

protocol as_200 from RS_CLIENT {
  neighbor 50.50.50.20 as 200;
  ipv4 {
    export where bgp_ixp_policy(200);
    import filter reject_martians_and_ixp;
  }
}

protocol as_300 from RS_CLIENT {
  neighbor 50.50.50.30 as 300;
  ipv4 {
    export where bgp_ixp_policy(300);
    import filter reject_martians_and_ixp;
  }
}
Det är värt att nämna att det är god sed på route servern att lagra rutter från olika peers i olika RIB:ar. BIRD gör detta möjligt. I vårt exempel, för enkelhetens skull, lagras alla uppdateringar som mottas från alla kunder i en gemensam RIB.
Så, låt oss kontrollera vad vi har åstadkommit.
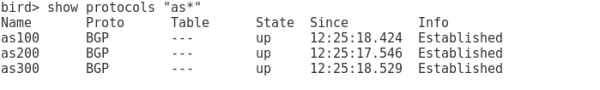
På route-servern ser vi att det finns en BGP-session upprättad med alla tre kunder:
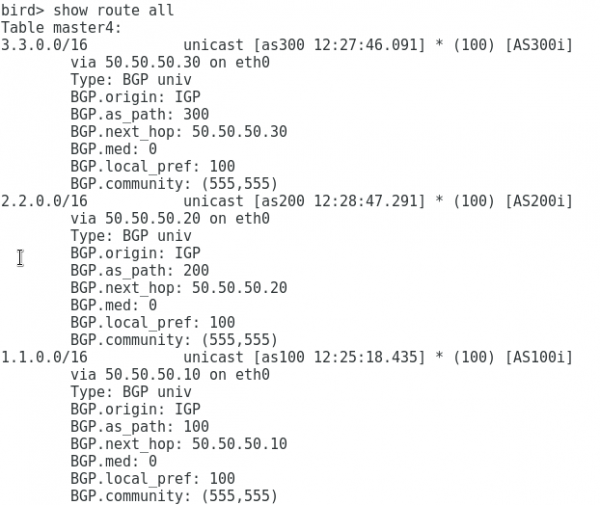
Vi ser att vi får prefix från alla kunder:
På routern med as 100 ser vi att med endast en BGP-session med route-servern får vi prefix från både as 200 och as 300, och BGP-attributen har inte ändrats, precis som om peeringen mellan kunderna hade skett direkt:
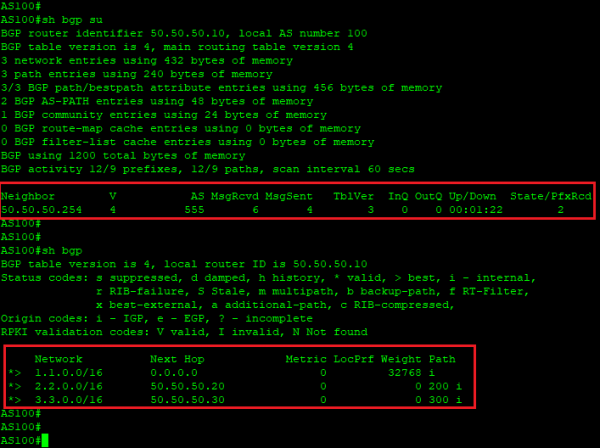
Således ser vi att närvaron av route-servern avsevärt förenklar organiseringen av peeringen på IXP.
Jag hoppas att denna demonstration har hjälpt dig att bättre förstå hur trafikbytespunkter är uppbyggda och hur en route-server fungerar på IXP.
Linxdatacenter IX
På Linxdatacenter har vi byggt vår egen IXP baserad på en redundans-infrastruktur med 2 switchar och 2 route-servrar. Just nu körs vår IXP i testläge och vi bjuder in alla intresserade att ansluta sig till Linxdatacenter IX och delta i testningen. Vid anslutning får ni en port med en kapacitet på 1 Gbit/s, möjlighet till peerning via våra route-servrar, samt tillgång till personlig profil på IX-portalen, tillgänglig på adressen .
Skriv i kommentarerna eller skicka meddelanden för att få tillgång till testningen.
Utdata
Trafikbytespunkter uppstod i internets tidiga dagar som ett verktyg för att lösa problemet med icke-optimal trafikflöde mellan telekommunikationsoperatörer. Nu, med nya globala tjänster och en ökning av CDN-trafiken, fortsätter trafikbytespunkterna att optimera den globala nätverksdriften. Ökningen av antalet IXP i världen gynnar både slutanvändarna av tjänsterna och telekommunikationsoperatörerna, innehållsoperatörerna, etc. För deltagarna i IXP yttrar sig vinsten i lägre kostnader för organisation av externa peerningar, minskning av mängden trafik som måste betalas för av högre liggande operatörer, optimering av ruttning och möjligheten att ha direktanslutning till innehållsoperatörerna.
Nyttiga länkar
- Se kartan över läget för trafikbytespunkter:
- Se detaljerad statistik för BGP-peering, inklusive närvaro på IXP:
Källa: habr.com
