

Idag fortsätter vi att titta på VLAN och diskuterar VTP-protokollet samt begreppen VTP Pruning och Native VLAN. I ett av de tidigare videona har vi redan pratat om VTP, och det första som bör komma till din tanke när du hör talas om VTP är att det inte är ett trunkingprotokoll, trots att det kallas "VLAN-trunkingprotokollet".
Som ni vet finns det två populära trunkingprotokoll – det numera oanvända proprietära Cisco ISL-protokollet och protokollet 802.q, som används i nätverksenheter från olika tillverkare för inkapsling av trunkingtrafik. Detta protokoll används också i Cisco-switchar. Vi har redan nämnt att VTP är ett protokoll för synkronisering av VLAN, vilket innebär att det är avsett för att synkronisera VLAN-databasen i alla switchar i nätverket.
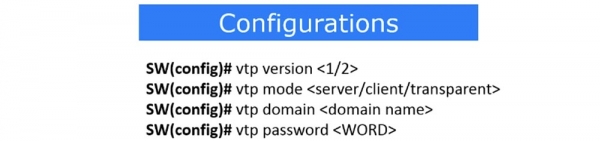
Vi har nämnt olika VTP-lägen – server, klient, transparent. Om en enhet använder serverläget kan den göra ändringar, samt lägga till eller ta bort VLAN. Klientläget tillåter inte ändringar i switchens inställningar; databasen för VLAN kan endast konfigureras via VTP-servern och kommer att replikeras till alla VTP-klienter. En switch i transparent läge gör inga ändringar i sin egen VLAN-databas, utan vidarebefordrar istället ändringar till nästa enhet som är i klientläge. Detta läge liknar deaktiveringen av VTP-protokollet på en specifik enhet, vilket gör den till en transportör av information om ändringar i VLAN.
Låt oss återvända till Packet Tracer-programmet och den nätverkstopologi som vi diskuterade i förra lektionen. Vi har konfigurerat VLAN10-nätverket för försäljningsavdelningen och VLAN20-nätverket för marknadsavdelningen genom att koppla ihop dem med tre switchar.
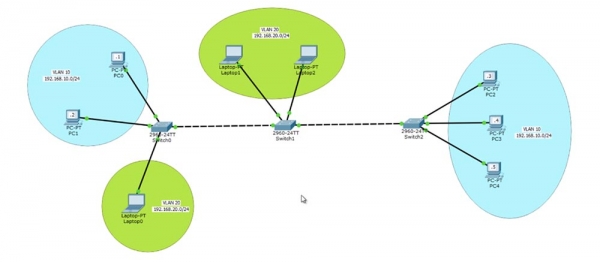
Mellan switcharna SW0 och SW1 sker kommunikationen över VLAN20-nätverket, medan kommunikationen mellan SW0 och SW2 sker över VLAN10-nätverket tack vare att vi har lagt till VLAN10 i VLAN-databasen för switchen SW1.
För att granska VTP-protokollet låt oss använda en av switcharna som VTP-server, låt oss säga SW0. Om du minns fungerar som standard alla switchar i VTP-serverläget. Vi går in i switchens kommandoradsterminal och skriver kommandot show vtp status. Du ser den aktuella VTP-protokollversionen – 2 och konfigurationsrevision nummer 4. Om du minns, varje gång det görs ändringar i VTP-databasen ökar revisionsnumret med ett.
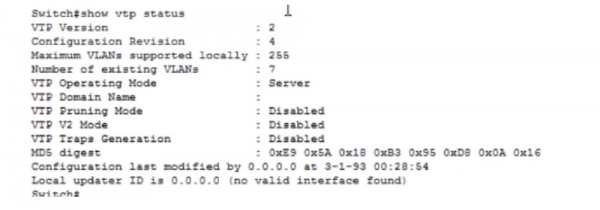
Det maximala antalet stödda VLAN-nät är 255. Detta antal beror på märket av den specifika Cisco-switch, eftersom olika switchar kan stödja olika antal lokala virtuella nätverk. Det finns 7 befintliga VLAN-nät, och om en minut kommer vi att titta närmare på vad dessa nätverk är. VTP-läget är server, domännamnet är inte angivet, VTP Pruning-läget är avstängt och vi kommer att återkomma till detta senare. VTP V2- och VTP Traps Generation-lägena är också avstängda. För att klara examen 200-125 CCNA behöver du inte känna till de två sista lägena, så du kan strunta i dem.
Låt oss ta en titt på VLAN-databasen, för vilket vi använder kommandot show vlan. Som vi redan sett i den tidigare videon har vi 4 obehöriga nät: 1002, 1003, 1004 och 1005.
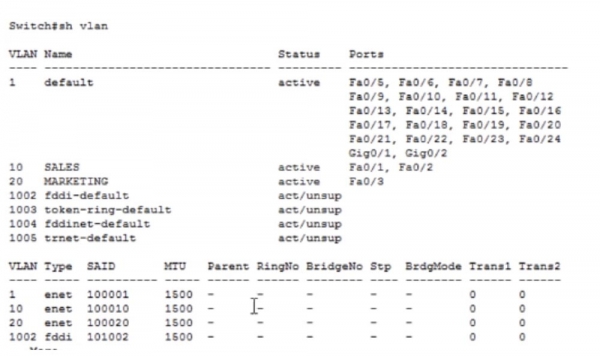
Här listas också de 2 VLAN-näten vi skapade, VLAN10 och 20, samt standardnätverket VLAN1. Nu går vi till en annan switch och skriver in samma kommando för att kontrollera VTP-status. Du ser att revisionsnumret för denna switch är 3, den är i VTP-serverläge och all annan information är liknande den första switchens. När jag skriver kommandot show VLAN kommer jag att se att vi har gjort 2 ändringar i inställningarna, en mindre än SW0, vilket är anledningen till att revisionsnumret för SW1 är 3. Vi har gjort 3 ändringar jämfört med standardinställningarna för den första switchen, vilket har ökat dess revisionsnummer till 4.
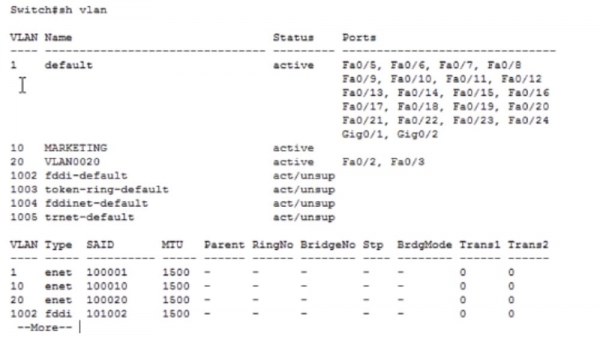
Nu ska vi titta på statusen för SW2. Revisionsnumret här är 1, vilket är märkligt. Vi borde ha en andra revision eftersom 1 inställningsändring har utförts. Låt oss titta på VLAN-databasen.
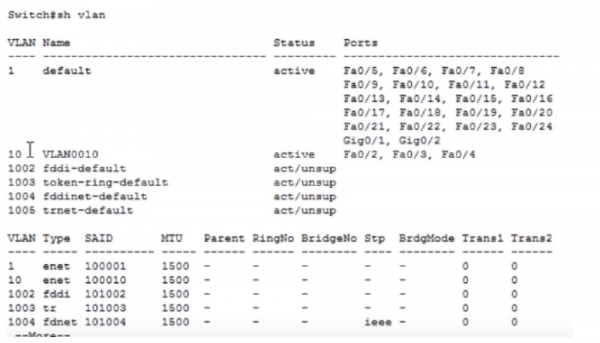
Vi har gjort en förändring genom att skapa VLAN10-nätverket och jag vet inte varför informationen inte har uppdaterats. Det kan bero på att vi inte har ett verkligt nätverk utan en programvarusimulator där det kan finnas fel. När du får möjlighet att arbeta med verkliga enheter under praktiken på Cisco-företaget kommer det att hjälpa dig mer än Packet Tracer-simulatorn. En annan användbar funktion i brist på verkliga enheter är GNS3, eller Cisco Network Simulator. Detta är en emulator som använder den verkliga operativsystemet för enheten, till exempel en router. Det finns en skillnad mellan simulator och emulator – den första är ett program som ser ut som en verklig router, men som inte är det. Emulatorn skapar bara själva enheten programvarumässigt, men använder verklig mjukvara för att fungera. Men om du inte har möjlighet att arbeta med verklig Cisco IOS-mjukvara, är Packet Tracer det bästa alternativet.
Så, vi behöver konfigurera SW0 som VTP-server, för detta går jag in i det globala konfigurationsläget och skriver kommandot vtp version 2. Som jag nämnde kan vi ställa in den version av protokollet som vi behöver – 1 eller 2, i det här fallet behöver vi version två. Nästa steg är att ställa in VTP-läget med kommandot vtp mode, där vi definierar om switchen ska vara server, klient eller transparent. I det här fallet behöver vi serverläge och efter att ha skrivit kommandot vtp mode server ger systemet ett meddelande om att enheten redan är i serverläge. Därefter måste vi ställa in VTP-domänen, vilket vi gör med kommandot vtp domain nwking.org. Varför behövs detta? Om det finns en annan enhet i nätverket med ett högre revisionsnummer, börjar alla andra enheter med lägre nummer att replikera VLAN-databasen från den enheten. Detta händer dock endast om enheterna har samma domännamn. Om du arbetar i nwking.org anger du detta domännamn, om du är i Cisco, så blir domänen cisco.com och så vidare. Domännamnet för enheterna i ditt företag gör det möjligt att särskilja dem från enheter i andra företag eller andra externa enheter i nätverket. Om du ger enheten ett domännamn från företaget, gör du den till en del av det företagets nätverk.
Det nästa du behöver göra är att ställa in VTP-lösenordet. Det är för att en hackare, med en enhet med ett högre revisionsnummer, inte ska kunna kopiera sina VTP-inställningar till din switch. Jag anger lösenordet cisco med kommandot vtp password cisco. Efter detta kommer datarapportering av VTP mellan switcharna endast vara möjlig om lösenorden överensstämmer. Om ett felaktigt lösenord används kommer uppdateringen av VLAN-databasen inte att ske.
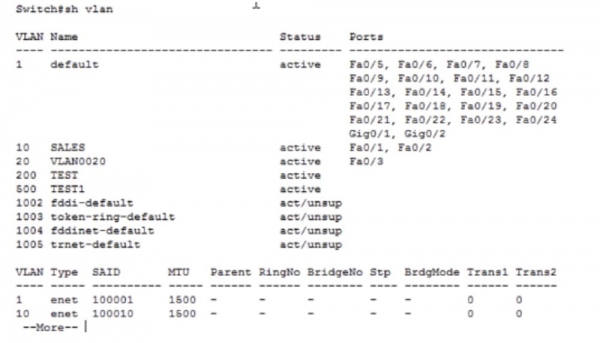
Låt oss försöka skapa några fler VLAN. För detta använder jag kommandot config t, med kommandot vlan 200 skapar jag nätverk nummer 200, ger det namnet TEST och sparar ändringarna med kommandot exit. Sedan skapar jag ytterligare en nätvlan 500 och namnger den TEST1. Om vi nu anger kommandot show vlan, kan vi se dessa två nya nätverk i switchens tabell för virtuella nätverk, där inga portar är kopplade.
Låt oss gå till SW1 och titta på dess VTP-status. Vi ser att inget har förändrats här, förutom domännamnet, antalet VLAN-nätverk förblir 7. Vi ser inte de nätverk vi skapat eftersom VTP-lösenordet inte överensstämmer. Låt oss ställa in VTP-lösenordet på denna switch genom att successivt ange kommandona conf t, vtp pass och vtp password cisco. Systemet gav meddelandet att enhetens VLAN-databas nu använder lösenordet cisco. Låt oss titta på VTP-statusen igen för att kontrollera om datarapporteringen har skett. Som du kan se har antalet existerande VLAN automatiskt ökat till 9.
Om vi ser på denna switchs VLAN-databas, kan vi se att våra skapade nätverk VLAN200 och VLAN500 automatiskt har lagts till.
Detsamma behöver göras med den sista switchen SW2. Vi anger kommandot show vlan – du ser att det inte har skett några förändringar. Inte heller har det skett några förändringar i VTP-statusen. För att denna switch ska uppdatera informationen, måste vi också ställa in lösenordet, det vill säga ange samma kommandon som för SW1. Efter detta kommer antalet VLAN-nätverk i SW2:s status att öka till 9.
Det här är varför VTP-protokollet behövs. Det är en fantastisk funktion som möjliggör automatisk uppdatering av informationen i alla klientnätverksenheter efter att ändringar gjorts i serverenheten. Du behöver inte manuellt göra ändringar i VLAN-databasen för alla switchar – replikationen sker automatiskt. Om du har 200 nätverksenheter kommer de gjorda ändringarna att sparas samtidigt på alla två hundra enheterna. För säkerhets skull behöver vi se till att SW2 också är en VTP-klient, så låt oss gå in i inställningarna med kommandot config t och ange kommandot vtp mode client.
Således befinner sig endast den första switchen i vårt nätverk i VTP Server-läget, medan de två andra arbetar i VTP Client-läget. Om jag nu går in i inställningarna för SW2 och anger kommandot vlan 1000, kommer jag att få meddelandet: "VTP VLAN-konfiguration är inte tillåten när enheten är i klientläge". Därför kan jag inte göra några ändringar i VLAN-databasen om switchen är i VTP-klientläge. Om jag vill göra några förändringar måste jag växla till switch-server.
Jag går in i terminalinställningarna för SW0 och skriver kommandona vlan 999, name IMRAN och exit. Det här nya nätverket har lagts till i VLAN-databasen för denna switch, och om jag nu går till VLAN-databasen för klient-swishen SW2, kommer jag att se att samma information här har dök upp, det vill säga replikationen har skett.
Som jag sa, VTP är en utmärkt del av programvaran, men om den används felaktigt kan detta protokoll störa hela nätverket. Därför måste du vara mycket försiktig med företagets nätverk om domännamn och VTP-lösenord inte är inställda. I detta fall behöver hackern bara koppla sin switchkabel i nätverksuttaget på väggen, ansluta till vilken kontorsswitch som helst via DTP-protokollet och sedan använda den skapade trunk för att uppdatera all information via VTP-protokollet. På så sätt kan hackern ta bort alla viktiga VLAN-nätverk, eftersom revisionsnumret för deras enhet är högre än revisionsnumret för de andra switcharna. Företagets switchar kommer automatiskt att ersätta all information i VLAN-databasen med information replikerad från den skadliga switchen, och hela ditt nätverk kommer att kollapsa.
Detta beror på att datorer är kopplade till en specifik port på switchen via nätverkskabel, som är kopplad till VLAN 10 eller VLAN 20. Om dessa nätverk tas bort från switchens LAN-databas, kommer den automatiskt att stänga av porten som tillhör det icke-existerande nätverket. Vanligtvis kan företagets nätverk kollapsa just för att switcharna helt enkelt stänger av portar kopplade till VLAN som har tagits bort vid en uppdatering.
För att förhindra att ett sådant problem uppstår, måste du ställa in ett domännamn och VTP-lösenord eller använda funktionen Cisco Port Security, som gör det möjligt att hantera MAC-adresser på switchens portar genom att införa olika begränsningar för deras användning. Till exempel, om någon obehörig försöker ändra en MAC-adress, kommer porten omedelbart att stängas av. Snart kommer vi att dyka djupare i denna funktion hos Cisco-switchar, men just nu är det tillräckligt att veta att Port Security säkerställer att VTP är skyddat från intrång.
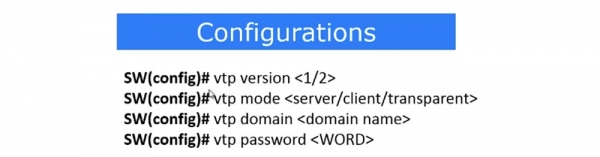
Låt oss sammanfatta vad VTP-konfiguration innebär. Det handlar om att välja version av protokollet – 1 eller 2, och att ställa in VTP-läget – server, klient eller transparent. Som jag redan nämnt uppdaterar det sista läget inte VLAN-databasen på enheten utan skickar helt enkelt alla ändringar till angränsande enheter. Följande kommandon används för att ställa in domännamn och lösenord: vtp domain och vtp password .
Nu ska vi prata om inställningarna för VTP Pruning. Om vi tittar på nätverkstopologin ser vi att alla tre switcharna har samma VLAN-databas, vilket innebär att VLAN10 och VLAN20 är en del av alla tre switcharna. Tekniskt sett behöver switchen SW2 inte VLAN20 eftersom den inte har några portar som tillhör detta nätverk. Men oavsett detta kommer all trafik som skickas från datorn Laptop0 över VLAN20 att nå switchen SW1 och därifrån via trunk till portarna på SW2. Din huvuduppgift som nätverksspecialist är att se till att så lite onödig data som möjligt överförs över nätverket. Du måste säkerställa att nödvändig data överförs, men hur kan du begränsa överföringen av information som inte behövs av denna enhet?
Du måste se till att trafiken som är avsedd för enheter i VLAN20-nätverket inte kommer att överföras till portarna på SW2 via trunk-kabeln när det inte krävs. Det betyder att trafiken från Laptop0 ska nå SW1 och vidare till datorerna i VLAN20-nätverket, men inte gå utanför den högra trunk-porten på SW1. Detta kan säkerställas med hjälp av VTP Pruning.
För detta behöver vi gå in i inställningarna för VTP-servern på SW0, eftersom, som jag tidigare nämnt, VTP-inställningarna endast kan utföras via servern. Vi går in i de globala konfigurationsinställningarna och skriver kommandot vtp pruning. Eftersom Packet Tracer bara är ett simuleringsprogram finns det ingen sådan kommandorad i dess tips. Men när jag skriver vtp pruning och trycker på "Enter", kommer systemet att informera mig om att VTP pruning-läget inte är tillgängligt.
Genom att använda kommandot show vtp status kommer vi att se att VTP Pruning-läget är i ett disabled-status, så vi måste göra det tillgängligt genom att sätta det i enabled-läget. Genom att göra detta aktiverar vi VTP Pruning-läget på alla tre switchar i vårt nätverk inom nätverksdomen.
Låt mig påminna om vad VTP Pruning är. När vi aktiverar detta läge informerar switch-servern SW0 switchen SW2 om att endast VLAN10-nätverket är konfigurerat på dess portar. Efter detta meddelar switchen SW2 switchen SW1 att den inte behöver någonting annat än trafik som är avsedd för VLAN10-nätverket. Nu, tack vare VTP Pruning, har switchen SW1 information om att den inte behöver skicka trafik för VLAN20 via trunk-kabeln SW1-SW2.
För dig som nätverksadministratör är detta mycket bekvämt. Du behöver inte manuellt skriva in kommandon, eftersom switchen är tillräckligt intelligent för att skicka exakt den trafik som behövs för varje specifik nätverksenhet. Om du i morgon placerar ännu en avdelning för marknadsföring i grannbyggnaden och kopplar dess VLAN20-nätverk till switchen SW2, kommer denna switch omedelbart att informera switchen SW1 om att den nu har både VLAN10 och VLAN20-nätverk, och be om att få trafik för båda näten. Denna information uppdateras konstant på alla enheter, vilket gör kommunikationen mer effektiv.
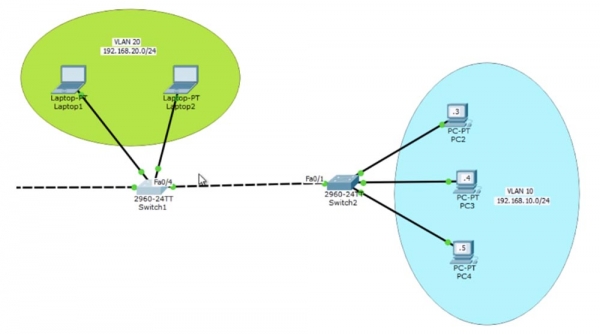
Det finns ett annat sätt att specificera trafiköverföring – det är att använda ett kommando som tillåter överföring av data endast för angiven VLAN. Jag går in i inställningarna för switchen SW1, där jag är intresserad av porten Fa0/4, och skriver kommandona int fa0/4 och switchport trunk allowed vlan. Eftersom jag redan vet att SW2 endast har VLAN10, kan jag ange switchen SW1 att dess trunkport endast tillåter trafik för detta nätverk genom att tillämpa kommandot allowed vlan. På så sätt har jag programmerat trunkporten Fa0/4 för att endast överföra trafik för VLAN10. Det betyder att denna port inte kommer att vidarebefordra trafik för VLAN1, VLAN20 eller något annat nätverk, förutom det som anges.
Du kanske undrar vad som är bättre att använda – VTP Pruning eller kommandot allowed vlan. Svaret är subjektivt, eftersom det i vissa fall kan vara meningsfullt att använda det första alternativet och i andra det andra. Som nätverksadministratör måste du själv välja den optimala lösningen. I vissa fall kan det vara bra att programmera en port för att tillåta trafik för en viss VLAN, medan det i andra fall kan vara dåligt. I vårt nätverk kan användningen av kommandot allowed vlan vara berättigat om vi inte planerar att ändra nätverkets topologi. Men om någon sen vill lägga till en grupp enheter till SW2 som använder VLAN20, är det mer förnuftigt att använda VTP Pruning-läget.
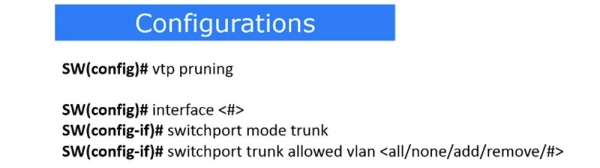
Så, inställningen av VTP Pruning innebär användning av följande kommandon. Kommandot vtp pruning säkerställer automatisk användning av detta läge. Om du vill konfigurera VTP Pruning av trunkporten för att manuellt tillåta trafik för en specifik VLAN, använder du kommandot för att välja trunkportnummer interface , aktiverar trunkläget switchport mode trunk och tillåter överföring av trafik för ett visst nätverk med kommandot switchport trunk allowed vlan .
I det sista kommandot kan fem parametrar användas. All betyder att trafiköverföring för alla VLAN-nätverk är tillåten, none – att trafiköverföring för alla VLAN är förbjuden. Om du använder parametern add kan du lägga till trafiköverföring för ett annat nätverk. Till exempel, om vi tillåter trafik för VLAN10, kan kommandot add också tillåta trafik för VLAN20. Kommandot remove gör att du kan ta bort ett av nätverken, till exempel, om du använder parametern remove 20, kommer endast trafik för VLAN10 att förbli.
Låt oss nu titta på native VLAN. Vi har redan nämnt att native VLAN är ett virtuellt nätverk för att överföra otaggad trafik genom en viss trunkport.
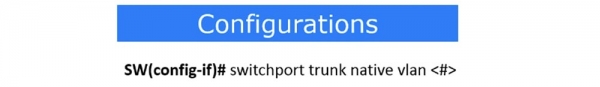
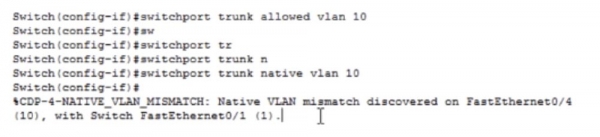
Jag går in i inställningarna för den specifika porten, vilket indikeras av kommandoraden SW(config-if)#, och använder kommandot switchport trunk native vlan , till exempel VLAN10. Nu kommer all trafik från VLAN10 att passera trunk utan taggar.
Låt oss återgå till den logiska nätverkstopologin i Packet Tracer-fönstret. Om jag använder kommandot switchport trunk native vlan 20 för switchporten Fa0/4, kommer all trafik från VLAN20 att flöda genom trunkporten Fa0/4 – SW2 otaggad. När switchen SW2 tar emot denna trafik kommer den att tänka: "detta är otaggad trafik, så jag måste skicka den till native VLAN-nätverket." För denna switch är native VLAN nätverket VLAN1. Nätverken 1 och 20 är inte kopplade, men eftersom native VLAN-läget används får vi möjlighet att dirigera VLAN20-trafik till ett helt annat nätverk. Men denna trafik kommer att vara icke-kapslad och själva nätverken måste fortfarande överensstämma.
Låt oss illustrera detta med ett exempel. Jag går in i inställningarna för SW1 och använder kommandot switchport trunk native vlan 10. Nu kommer all trafik från VLAN10 att strömma ut från trunkporten otaggad. När den når trunkporten SW2, kommer switchen att förstå att den måste skicka den till VLAN1. Som ett resultat av detta beslut kan trafiken inte nå datorerna PC2, 3 och 4, eftersom de är anslutna till accessportarna på switchen, som är avsedda för VLAN10.
Tekniskt sett kommer detta att orsaka att ett systemmeddelande visas som indikerar att native VLAN för port Fa0/4, som är en del av VLAN10, inte överensstämmer med port Fa0/1, som är en del av VLAN1. Detta betyder att de angivna portarna inte kan fungera i trunkläge på grund av en oenighet om native VLAN.
Tack för att ni stannar med oss. Gillar ni våra artiklar? Vill ni se mer intressant material? Stöd oss genom att göra en beställning eller rekommendera oss till vänner, 30% rabatt för Habr-användare på vårt unika alternativ till entry-level servrar, som vi har designat för er: (alternativ med RAID1 och RAID10 finns tillgängliga, upp till 24 kärnor och upp till 40GB DDR4).
Dell R730xd till halva priset? Bara hos oss i Nederländerna! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — från $99! Läs om
Källa: habr.com
