

Idag ska vi studera PAT (Port Address Translation), en teknik för översättning av IP-adresser med hjälp av portar, och NAT (Network Address Translation), en teknik för konvertering av IP-adresser för transitpaket. PAT är ett specialfall av NAT. Vi kommer att diskutera tre ämnen:
— privata eller interna (interna, lokala) IP-adresser och publika eller externa IP-adresser;
— NAT och PAT;
— konfigurering av NAT/PAT.
Låt oss börja med interna adresser för Private IP. Vi vet att de delas upp i tre klasser: A, B och C.
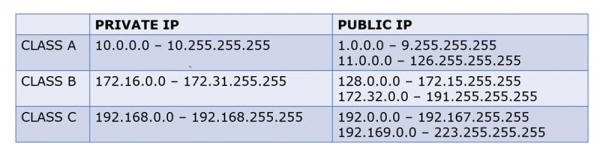
Interna adresser av klass A omfattar området "tior" från 10.0.0.0 till 10.255.255.255, medan externa omfattar området från 1.0.0.0 till 9.255.255.255 och från 11.0.0.0 till 126.255.255.255.
Interna adresser av klass B omfattar området från 172.16.0.0 till 172.31.255.255, medan externa omfattar från 128.0.0.0 till 172.15.255.255 och från 172.32.0.0 till 191.255.255.255.
Interna adresser av klass C omfattar området från 192.168.0.0 till 192.168.255.255, medan externa omfattar från 192.0.0.0 till 192.167.255.255 och från 192.169.0.0 till 223.255.255.255.
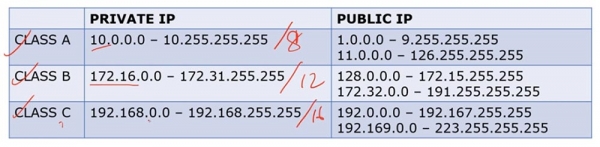
Adresser av klass A är adresser /8, klass B — /12 och klass C — /16. Därför omfattar externa och interna IP-adresser av olika klasser olika områden.
Vi har flera gånger diskuterat skillnaden mellan privata och publika IP-adresser. I stora drag, om vi har en router och en grupp interna IP-adresser, kommer routern att konvertera dem till externa IP-adresser när de försöker gå ut på internet. Interna adresser används endast i lokala nätverk och inte på internet.
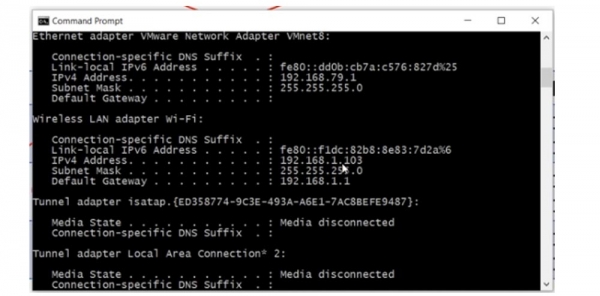
Om jag via kommandoraden kontrollerar nätverksinställningarna på min dator, ser jag min interna LAN IP-adress 192.168.1.103.
För att ta reda på min publika IP-adress kan jag använda en internettjänst som "Vad är min IP?" Som ni ser skiljer sig datorns externa adress 78.100.196.163 från dess interna adress.
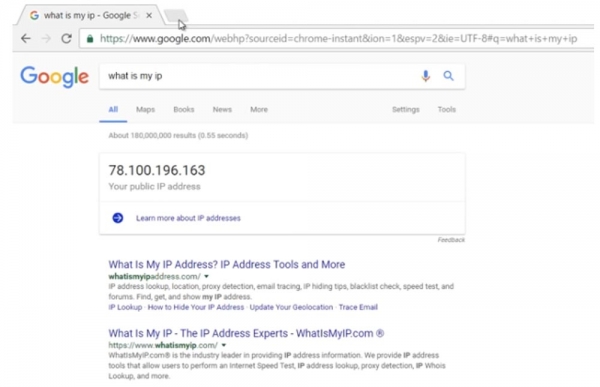
I alla fall syns min dator på internet med den externa IP-adressen. Så, min dators interna adress är 192.168.1.103, medan den externa är 78.100.196.163. Den interna adressen används endast för lokal kommunikation, för att gå ut på internet behövs en publik IP-adress. Ni kan minnas varför uppdelningen av privata och publika adresser gjordes genom att se videolektionen Dag 3.
Låt oss se vad NAT är. Det finns tre typer av NAT: statisk, dynamisk och "överbelastad" NAT, eller PAT.
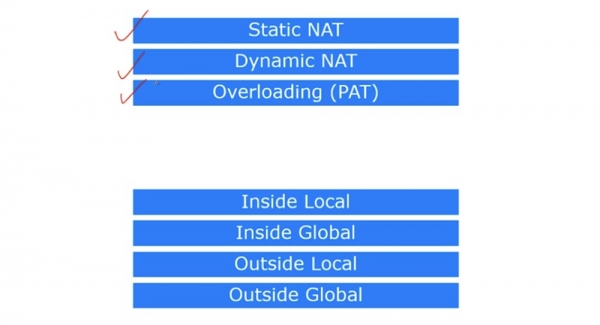
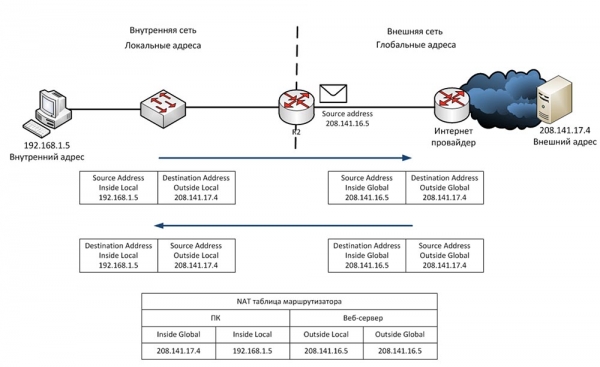
Det finns fyra termer knutna till NAT i Cisco. Som jag nämnde är NAT en mekanism för att omvandla interna adresser till externa. Om en enhet som är ansluten till internet får ett paket från en annan enhet i det lokala nätverket, kommer den helt enkelt att avvisa paketet, eftersom formatet på den interna adressen inte överensstämmer med formatet på adresser som används i det globala internet. Därför måste enheten erhålla en offentlig IP-adress för att få tillgång till internet.
Den första termen är Inside Local, vilket betyder IP-adressen för en värd i det interna, lokala nätverket. Enklare sagt, detta är den primära källadressen av typen 192.168.1.10. Den andra termen, Inside Global, är IP-adressen för den lokala värden så som den syns i det externa nätverket. I vårt fall är detta IP-adressen för den externa porten på routern 200.124.22.10.
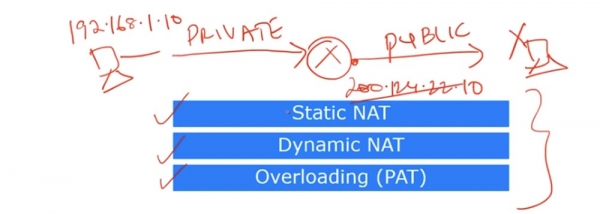
Man kan säga att Inside Local är en privat IP-adress, medan Inside Global är en offentlig IP-adress. Kom ihåg att termen Inside används med avseende på trafikens källa, medan Outside används med avseende på trafikens destination. Outside Local är IP-adressen för en värd i det externa nätverket, så som den syns för det interna nätverket. Enklare uttryckt är detta mottagarens adress som är synlig från det interna nätverket. Ett exempel på en sådan adress är IP-adressen 200.124.22.100 för en enhet som ligger på internet.
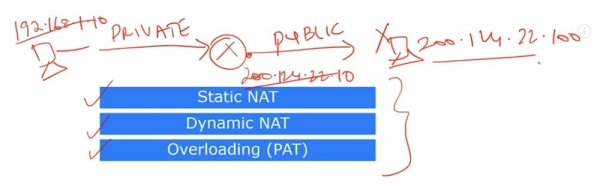
Outside Global är IP-adressen för en värd som är synlig i det externa nätverket. I de flesta fall verkar adresserna Outside Local och Outside Global identiska, eftersom även efter omvandlingen är måladressen synlig för källan på samma sätt som före omvandlingen.
Låt oss se vad statisk NAT innebär. Statisk NAT innebär en ömsesidig omvandling av interna IP-adresser till externa, eller en "ett till ett" omvandling. När enheter skickar trafik till internet omvandlas deras interna adresser Inside Local till interna adresser Inside Global.
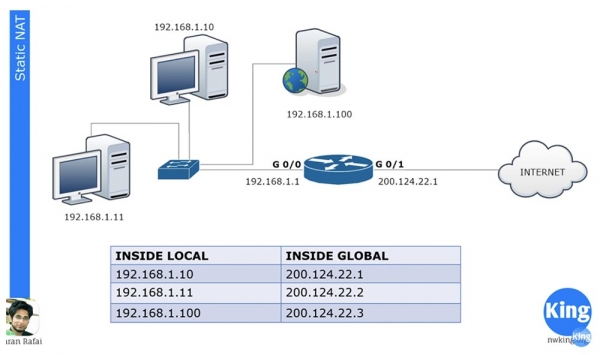
I vårt lokala nätverk finns det tre enheter, och när de ska gå ut på internet får var och en sin egen Inside Global-adress. Dessa adresser är statiskt tilldelade till trafikens källor. Principen "ett till ett" innebär att om det finns 100 enheter i det lokala nätverket, får de 100 externa adresser.
NAT skapades för att rädda Internet, där offentliga IP-adresser började ta slut. Tack vare NAT kan många företag och nätverk dela en gemensam offentlig IP-adress, som lokala enheters adresser omvandlas till vid anslutning till Internet. Du kan säga att det i det här fallet inte finns något sparande i antal adresser med statisk NAT, eftersom hundra lokala datorer får hundra externa adresser, och du skulle ha helt rätt. Men statisk NAT har fortfarande flera fördelar.
Till exempel har vi en server med intern IP-adress 192.168.1.100. Om en enhet från Internet vill kommunicera med den, kan den inte göra det med den interna destinationsadressen; den måste använda serverns externa adress 200.124.22.3. Om routern är inställd på statisk NAT, omdirigeras all trafik som är adresserad till 200.124.22.3 automatiskt till 192.168.1.100. Detta möjliggör extern åtkomst till enheter i det lokala nätverket, i det här fallet till företagets webbserver, vilket kan vara nödvändigt i vissa fall.
Låt oss titta på dynamisk NAT. Den liknar mycket statisk, men tilldelar inte permanenta externa adresser till varje lokal enhet. Till exempel har vi 3 lokala enheter och bara 2 externa adresser. Om den andra enheten vill gå ut på internet, kommer den första lediga IP-adressen att tilldelas den. Om en webbserver sedan vill gå ut på internet, kommer routern att tilldela den den andra tillgängliga externa adressen. Om den första enheten sedan vill gå ut på den externa nätverket, kommer det inte att finnas någon tillgänglig IP-adress för den, och routern kommer att kasta bort dess paket.
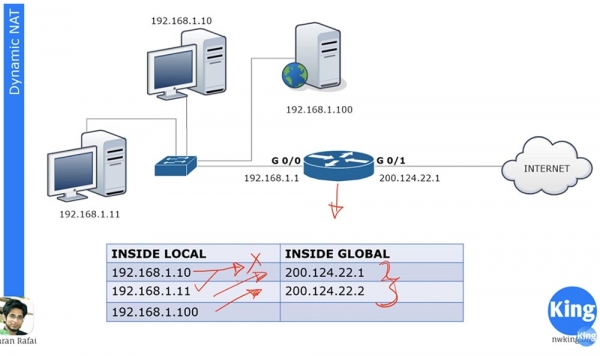
Vi kan ha hundra enheter med interna IP-adresser, och varje enhet kan gå ut på internet. Men eftersom vi inte har någon statisk tilldelning av externa adresser, kan aldrig mer än 2 enheter av hundra gå ut på internet samtidigt, eftersom vi bara har två dynamiskt tilldelade externa adresser.
I Cisco-enheter finns det en fast tidsperiod för adressöversättning som som standard är 24 timmar. Den kan ändras till 1, 2, 3, 10 minuter, eller vilken tidsperiod du önskar. Efter att denna tid gått ut frigörs externa adresser och återgår automatiskt till adresspoolen. Om ett enhet vill ansluta till internet vid den tidpunkten och någon extern adress är tillgänglig, får den den adressen. Routern innehåller en NAT-tabell som uppdateras dynamiskt, och så länge tidsperioden för översättning inte har gått ut, behålls den tilldelade adressen av enheten. Enkelt uttryckt fungerar dynamisk NAT efter principen: "den som kommer först får service."
Låt oss titta på vad överbelastad NAT eller PAT är. Detta är den vanligaste typen av NAT. I ditt hemnätverk kan det finnas många enheter – PC, smartphones, bärbara datorer, surfplattor, och alla ansluts till en router som har en extern IP-adress. PAT gör det möjligt för många enheter med interna IP-adresser att samtidigt koppla upp sig mot internet under en extern IP-adress. Detta är möjligt eftersom varje privat, intern IP-adress använder ett visst portnummer under kommunikationssessionen.
Anta att vi har en offentlig adress 200.124.22.1 och många lokala enheter. När dessa enheter kopplar upp sig mot internet kommer alla dessa värdar att få samma adress 200.124.22.1. Den enda skillnaden mellan dem är portnumret.
Om du minns diskussionen om transportskiktet så vet du att transportskiktet innehåller portnummer, där källportnumret är ett slumpmässigt tal.
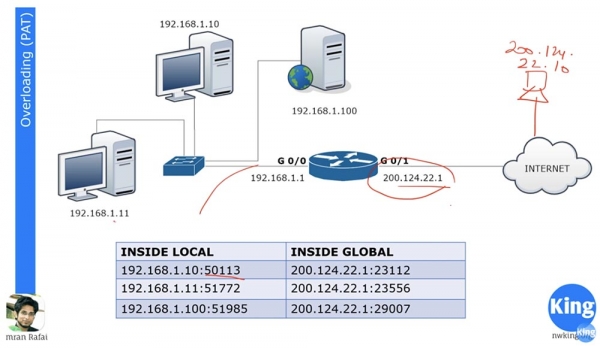
Anta att det finns en värd på den externa nätverksadressen 200.124.22.10 som är kopplad till internet. Om datorn 192.168.1.11 vill kommunicera med datorn 200.124.22.10 skapar den ett slumpmässigt källportnummer 51772. Mållporten för datorn i det externa nätverket blir 80.
När routern tar emot paketet från den lokala datorn som är riktat mot det externa nätverket, översätter den dess lokala adress Inside Local till adressen Inside Global 200.124.22.1 och tilldelar portnummer 23556. Paketet når datorn 200.124.22.10, och den måste skicka tillbaka ett svar enligt handskakningsproceduren, där målet blir adressen 200.124.22.1 och port 23556.
En router har en NAT-översättningstabell, så när den tar emot ett paket från en extern dator, kommer den att identifiera den Inside Local-adressen som motsvarar Inside Global-adressen 192.168.1.11:51772 och skicka paketet vidare till den. Efter detta kan kommunikationen mellan de två datorerna anses vara etablerad.
Samtidigt kan du ha hundratals enheter som använder samma adress 200.124.22.1 för kommunikation, men med olika portnummer, vilket gör att de alla kan få tillgång till internet samtidigt. Det är därför PAT är en så populär metod för översättning.
Låt oss titta på konfigurationen av statisk NAT. För ett vilket nätverk som helst måste man först bestämma ingående och utgående gränssnitt. I diagrammet visas en router genom vilken trafiken överförs från port G0/0 till port G0/1, det vill säga från det interna nätverket till det externa nätverket. Således har vi en ingående gränssnitt 192.168.1.1 och en utgående gränssnitt 200.124.22.1.
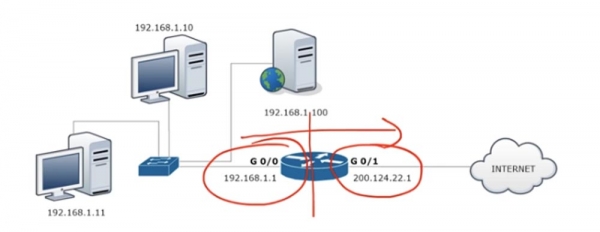
För att konfigurera NAT går vi till gränssnittet G0/0 och ställer in parametrarna ip addres 192.168.1.1 255.255.255.0 och anger att detta gränssnitt är ingående med kommandot ip nat inside.
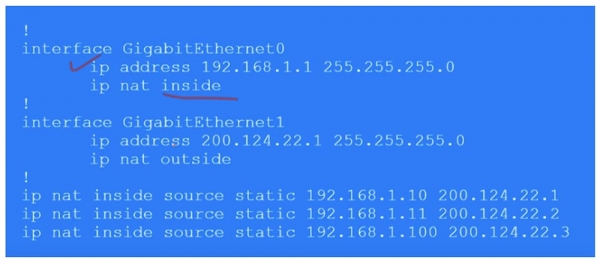
På samma sätt konfigurerar vi NAT på det utgående gränssnittet G0/1, genom att ange ip address 200.124.22.1, subnetmask 255.255.255.0 och ip nat outside. Kom ihåg att konvertering av dynamisk NAT alltid sker från ingående till utgående gränssnitt, från inside till outside. Självklart kommer svaren för dynamisk NAT till det ingående gränssnittet genom det utgående, men vid initiering av trafiken aktiveras just in-out-riktningen. Vid statisk NAT kan trafiken initieras i vilket av riktningarna som helst – in-out eller out-in.
Därefter behöver vi skapa en tabell för statisk NAT, där varje lokal adress motsvarar en separat global adress. I vårt fall finns det 3 enheter, så tabellen kommer att bestå av 3 poster som anger Inside Local IP-adressen för källan som översätts till Inside Global-adressen: ip nat inside static 192.168.1.10 200.124.22.1.
Således skriver du manuellt in översättningen för varje adress av den lokala värden i statisk NAT. Nu ska jag gå över till Packet Tracer och göra de konfigurationer som nämnts ovan.
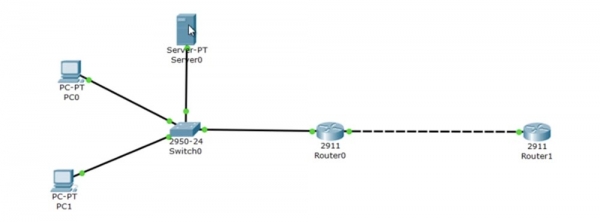
Ovan har vi servern 192.168.1.100, nedanför finns datorn 192.168.1.10 och längst ner datorn 192.168.1.11. Port G0/0 på routern Router0 har IP-adressen 192.168.1.1, och port G0/1 – 200.124.22.1. I "molnet", som representerar internet, har jag placerat Router1, som jag tilldelat IP-adressen 200.124.22.10.
Jag går in i inställningarna för Router1 och skriver kommandot debug ip icmp. Nu, så snart ping når den här enheten, kommer en meddelande från debug-fönstret att visas och visa vilken paket det handlar om.
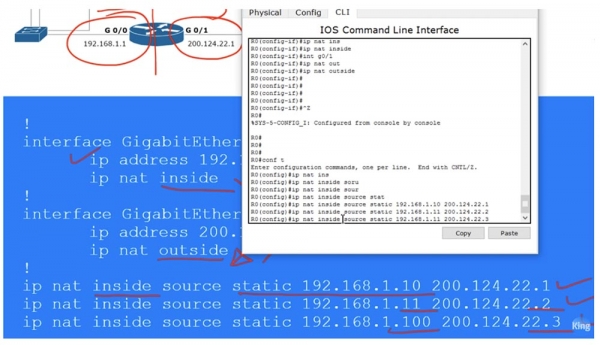
Låt oss börja med att konfigurera routern Router0. Jag går till globala inställningar och väljer gränssnittet G0/0. Därefter skriver jag kommandot ip nat inside, går sedan till gränssnittet g0/1 och skriver kommandot ip nat outside. På så sätt har jag tilldelat in- och utgående gränssnitt på routern. Nu behöver jag manuellt konfigurera IP-adresser, det vill säga överföra inställningarna från den tidigare nämnda tabellen:
Ip nat inside source static 192.168.1.10 200.124.22.1
Ip nat inside source static 192.168.1.11 200.124.22.2
Ip nat inside source static 192.168.1.100 200.124.22.3
Nu kommer jag att pinga Router1 från var och en av våra enheter och se vilka IP-adresser som visas i responsen. För detta ändamål har jag placerat öppet CLI-fönster från routern R1 på högra sidan av skärmen, så att jag kan se meddelanden från debuggen. Jag går nu till kommandoterminalen på PC0 och pingar adressen 200.124.22.10. Efter detta dyker ett meddelande upp som indikerar att pinget mottogs från IP-adressen 200.124.22.1. Detta innebär att IP-adressen för den lokala datorn 192.168.1.10 har omvandlats till den globala adressen 200.124.22.1.
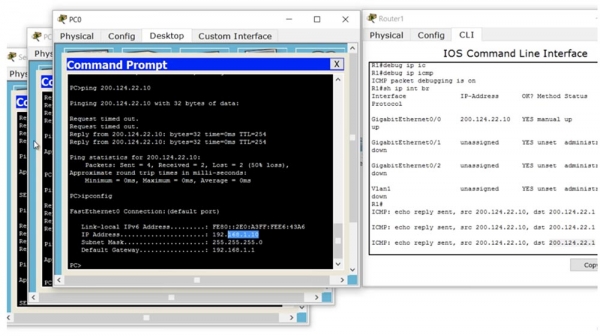
Samma sak gör jag med nästa lokala dator och ser att dess adress har omvandlats till 200.124.22.2. Därefter skickar jag en ping från servern och ser adressen 200.124.22.3.
Så, när trafiken från en enhet i det lokala nätverket når routern som har konfigurerat statisk NAT, omvandlar routern lokala IP-adressen till en global exakt enligt tabellen och skickar trafiken till det externa nätverket. För att kontrollera NAT-tabellen skriver jag kommandot show ip nat translations.
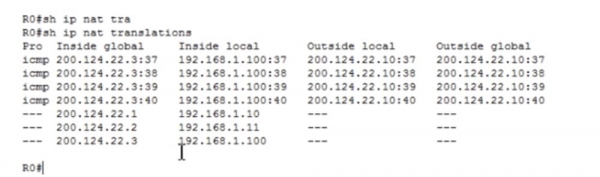
Nu kan vi granska alla omvandlingar som routern utför. I den första kolumnen Inside Global finns enhetens adress före översättning, vilket är den adress som enheten syns med från det externa nätverket. Därefter följer adressen Inside Local, det vill säga enhetens adress i det lokala nätverket. Den tredje kolumnen visar Outside Local, och den fjärde visar adressen Outside Global, där båda dessa adresser är identiska eftersom vi inte utsätter destinations-IP-adressen för omvandling. Som ni ser, efter några sekunder har tabellen rensats, eftersom Packet Tracer har en kort pingtimeout.
Jag kan pinga servern på adressen 200.124.22.3 från routern R1, och om vi återgår till routerns inställningar kan vi se att tabellen nu har fyllts med fyra pingrader med den omvandlade destinationsadressen 192.168.1.100.
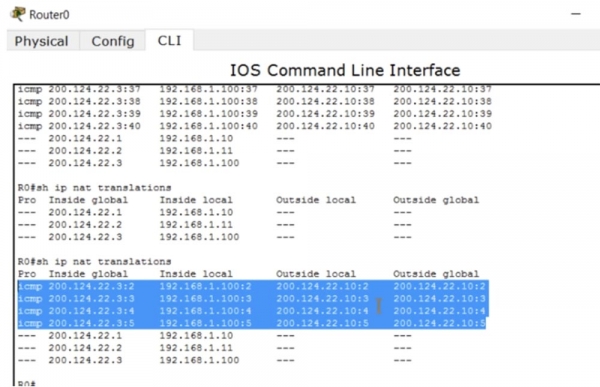
Som jag nämnde innan, även om översättningen har timeout, aktiveras NAT-mekanismen automatiskt när trafik initieras från en extern källa. Detta inträffar endast vid användning av statisk NAT.
Låt oss nu titta på hur dynamisk NAT fungerar. I vårt exempel finns det 2 publika adresser för tre enheter i det lokala nätverket, men det kan finnas tiotals eller hundratals sådana privata värdar. Samtidigt kan endast 2 enheter gå ut på internet. Låt oss undersöka skillnaden mellan statisk och dynamisk NAT utöver detta.
Som i det föregående fallet måste vi först definiera routerns ingående och utgående gränssnitt. Därefter skapar vi en sorts åtkomstlista, men det är inte den ACL vi talade om i den föregående lektionen. Denna åtkomstlista används för att identifiera den trafik vi vill omvandla. Här introduceras en ny term, "interesting traffic", eller "intressant trafik". Detta är trafik som intresserar dig av någon anledning, och när denna trafik matchar villkoren i åtkomstlistan, omfattas den av NAT och omvandlas. Denna term är tillämplig på trafik i många fall, såsom med VPN där "intressant" trafik refererar till den trafik som ska släppas genom VPN-tunneln.
Vi måste skapa en ACL som identifierar den intressanta trafiken, i vårt fall är detta trafiken för hela nätverket 192.168.1.0, tillsammans med den omvända masken 0.0.0.255.
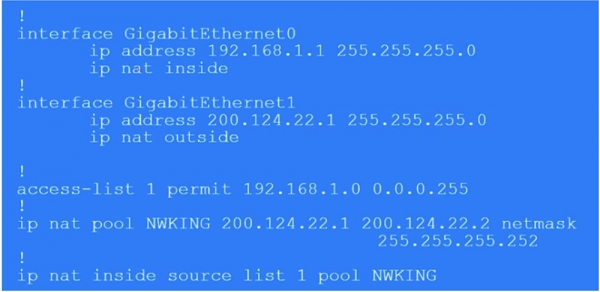
Därefter måste vi skapa en NAT-pool, för vilket vi använder kommandot ip nat pool och anger IP-adresspoolen 200.124.22.1 200.124.22.2. Det betyder att vi tillhandahåller endast två externa IP-adresser. Vidare används nyckelordet netmask i kommandot och subnetmasken 255.255.255.252 anges. Den sista oktetten av masken är (255 - antalet adresser i poolen - 1), så om du har 254 adresser i poolen kommer subnetmasken att vara 255.255.255.0. Detta är en mycket viktig parameter, så se till att ange rätt värde för netmask när du konfigurerar dynamisk NAT.
Därefter använder vi kommandot som startar NAT-mekanismen: ip nat inside source list 1 pool NWKING, där NWKING är namnet på poolen och list 1 innebär åtkomstlista ACL nummer 1. Kom ihåg - för att det här kommandot ska fungera måste vi först skapa en pool av dynamiska adresser och en åtkomstlista.
Så under våra förhållanden kan den första enheten som vill komma ut på internet göra det, den andra enheten också, men den tredje måste vänta tills en av adresserna i poolen blir ledig. Konfigurationen av dynamisk NAT består av 4 steg: bestämma in- och utgångsgränssnitt, bestämma 'intressant' trafik, skapa NAT-poolen och själva konfigurationen.
Nu går vi till Packet Tracer och försöker konfigurera dynamisk NAT. Först måste vi ta bort inställningarna för statisk NAT, för vilket vi successivt skriver in kommandon:
no Ip nat inside source static 192.168.1.10 200.124.22.1
no Ip nat inside source static 192.168.1.11 200.124.22.2
no Ip nat inside source static 192.168.1.100 200.124.22.3.
Därefter skapar jag åtkomstlista List 1 för hela nätverket med kommandot access-list 1 permit 192.168.1.0 0.0.0.255 och formar NAT-poolen med hjälp av kommandot ip nat pool NWKING 200.124.22.1 200.124.22.2 netmask 255.255.255.252. I detta kommando angav jag namnet på poolen, adresserna som ingår i den och nätmasken.
Därefter anger jag vilken typ av NAT det är – intern eller extern, samt källan varifrån NAT ska hämta information, i vårt fall en lista, med kommandot ip nat inside source list 1. Systemet kommer sedan att ge en uppmaning – behöver vi en hel pool eller en specifik gränssnitt. Jag väljer pool eftersom vi har mer än en extern adress. Om man väljer gränssnitt, måste man ange porten med en specifik IP-adress. Slutkommandot kommer att se ut så här: ip nat inside source list 1 pool NWKING. För närvarande består denna pool av två adresser 200.124.22.1 200.124.22.2, men du kan fritt ändra dem eller lägga till nya adresser som inte är knutna till ett specifikt gränssnitt.
Du måste se till att din routingtabell har uppdaterats så att vilken av dessa IP-adresser i poolen som helst pekar på den här enheten, annars får du ingen återvändande trafik. För att säkerställa att inställningarna fungerar, kommer vi att upprepa pingproceduren med den molnbaserade routern som vi gjorde för statisk NAT. Jag öppnar Routern 1:s fönster för att se meddelanden i felsökningsläge, och jag pingar den från var och en av de tre enheterna.
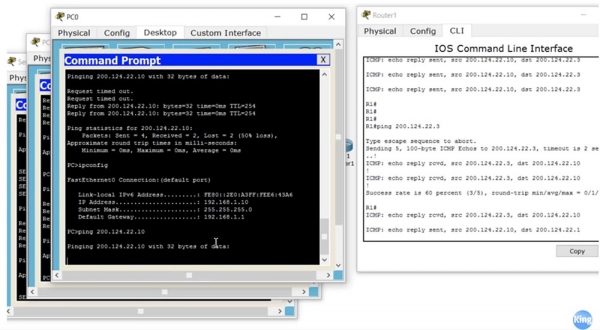
Vi ser att alla källadresser från vilka pingpaketet kommer överensstämmer med inställningarna. Pinget från datorn PC0 går dock inte igenom, eftersom den saknade en ledig extern adress. Om vi går in i inställningarna för Router 1, ser vi att adresserna i poolen 200.124.22.1 och 200.124.22.2 för närvarande används. Jag stänger nu av översättningen, och ni kommer att se hur raderna försvinner en efter en. Jag kör pinget från datorn PC0 igen, och som ni ser fungerar det nu, eftersom den kunde få den lediga externa adressen 200.124.22.1.
Hur kan man rensa NAT-tabellen och återkalla en angiven adressöversättning? Vi går in i inställningarna för Router0 och skriver kommandot clear ip nat translation * med en "stjärna" i slutet av raden. Om vi nu tittar på statusen för översättningarna med hjälp av kommandot show ip nat translation, kommer systemet att ge oss en tom rad.
För att visa NAT-statistik används kommandot show ip nat statistics.
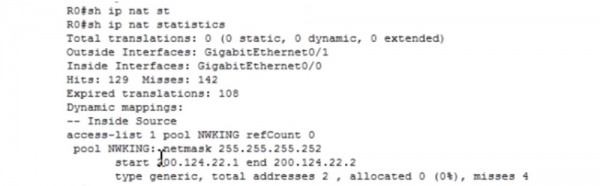
Det här är ett mycket användbart kommando som gör att du kan ta reda på det totala antalet dynamiska, statiska och utökade NAT/PAT-översättningar. Du ser att det är 0 eftersom vi har rensat översättningsdata med det föregående kommandot. Här visas ingångs- och utgångsgränssnitten, antalet lyckade och misslyckade översättningar (antalet misslyckanden är kopplat till avsaknaden av en ledig extern adress för den interna värden), namnet på åtkomstlistan och poolen.
Nu går vi vidare till den mest populära typen av IP-adressöversättning – utökat NAT, eller PAT. För att konfigurera PAT måste du göra samma steg som för att konfigurera dynamiskt NAT: definiera routerens ingångs- och utgångsgränssnitt, identifiera ”intressant” trafik, skapa en NAT-pool och konfigurera PAT. Vi kan skapa en liknande pool med flera adresser som i föregående fall, men det är inte nödvändigt eftersom en och samma externa adress hela tiden används i PAT. Skillnaden mellan att konfigurera dynamiskt NAT och PAT ligger endast i nyckelordet overload, som avslutar den sista konfigurationskommandot. När du skriver in detta ord omvandlas dynamiskt NAT automatiskt till PAT.
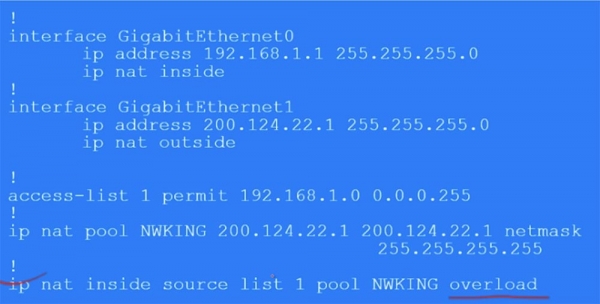
Dessutom använder du bara en adress i poolen NWKING, till exempel 200.124.22.1, men anger den två gånger som start- och slutextern adress med nätmask 255.255.255.0. Du kan göra det enklare genom att använda parameter source interface och den fasta adressen 200.124.22.1 för gränssnittet G0/1 istället för raden ip nat 1 pool NWKING 200.124.22.1 200.124.22.1 netmask 255.255.255.0. I det här fallet kommer alla lokala adresser som går ut på internet att översättas till denna IP-adress.
I poolen kan du också använda valfri annan IP-adress, som inte nödvändigtvis motsvarar något specifikt fysiskt gränssnitt. Men i så fall måste du säkerställa att alla routrar i nätverket kan dirigera svarstrafik till den enhet du valt. Nackdelen med NAT är att det inte kan användas för end-to-end adressering, eftersom den dynamiska NAT IP-adressen kan ha hunnit ändras innan det omvända paketet återvänder till den lokala enheten. Det vill säga, du måste vara säker på att den valda IP-adressen förblir tillgänglig under hela kommunikationssessionen.
Låt oss titta på detta genom Packet Tracer. Först måste jag ta bort dynamisk NAT med kommandot no Ip nat inside source list 1 NWKING och ta bort NAT-poolen med kommandot no Ip nat pool NWKING 200.124.22.1 200.124.22.2 netmask 225.255.255.252.
Sedan måste jag skapa en PAT-pool med kommandot Ip nat pool NWKING 200.124.22.2 200.124.22.2 netmask 225.255.255.255. Denna gång använder jag en IP-adress som inte tillhör den fysiska enheten, eftersom den fysiska enheten har adressen 200.124.22.1, och jag vill använda 200.124.22.2. I vårt fall fungerar detta eftersom vi har ett lokalt nätverk.
Därefter konfigurerar jag PAT med kommandot Ip nat inside source list 1 pool NWKING overload. Efter att ha matat in detta kommando aktiveras PAT-adressöversättning. För att kontrollera korrektheten av konfigurationen går jag till våra enheter, servern och två datorer, och pingar från datorn PC0 till Router1 på adressen 200.124.22.10. I routerinställningarna kan jag se debug-rader som visar att källan för pingen, som vi förväntade oss, är IP-adressen 200.124.22.2. Pingen som skickas från datorn PC1 och servern Server0 kommer också från samma adress.
Låt oss se vad som händer i översättningstabellen för routern Router0. Ni ser att alla översättningar är framgångsrika, varje enhet tilldelas sin egen port och alla lokala adresser kopplas till Router1 via IP-adressen 200.124.22.2.
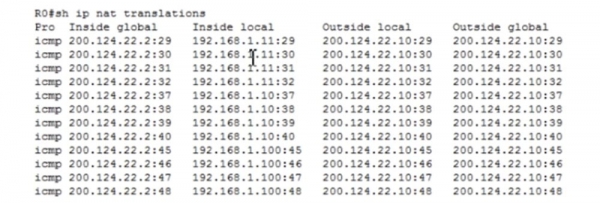
Jag använder kommandot show ip nat statistics för att visa statistiken för PAT.
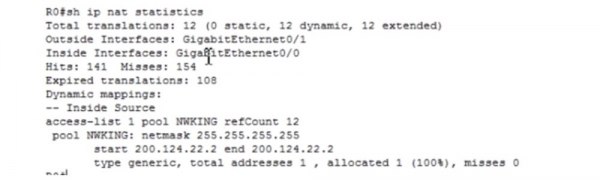
Vi ser att det totala antalet översättningar, eller adressöversättningar, är 12, vi ser egenskaperna för poolen och annan information.
Nu ska jag göra något annat — jag skriver kommandot Ip nat inside source list 1 interface gigabit Ethernet g0/1 overload. Om jag pingar routern från datorn PC0 efter detta kan jag se att paketet kom från adressen 200.124.22.1, alltså från den fysiska gränssnittet! Detta är en enklare metod: om du inte vill skapa en pool, vilket oftast händer med hemrouter, kan du använda IP-adressen från den fysiska routerns gränssnitt som den externa NAT-adressen. Så här sker oftast adressöversättning av din privata värd för det offentliga nätet.
Idag har vi studerat ett mycket viktigt ämne, så det är nödvändigt för er att öva på det. Använd Packet Tracer för att testa era teoretiska kunskaper i att lösa praktiska uppgifter kring konfiguration av NAT och PAT. Vi har kommit till slutet av temat för ICND1 – den första tentamen i CCNA-kursen, så nästa videolektion kommer jag troligen att ägna åt att sammanfatta.
Tack för att ni stannar med oss. Gillar ni våra artiklar? Vill ni se mer intressant material? Stöd oss genom att göra en beställning eller rekommendera oss till vänner, 30% rabatt för Habr-användare på vårt unika alternativ till entry-level servrar, som vi har designat för er: (alternativ med RAID1 och RAID10 finns tillgängliga, upp till 24 kärnor och upp till 40GB DDR4).
Dell R730xd till halva priset? Bara hos oss i Nederländerna! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — från $99! Läs om
Källa: habr.com
