

Vi har redan diskuterat VLAN-lokala nätverk i videolektionerna Dag 11, 12 och 13 och idag fortsätter vi vår studie i enlighet med temat för ICND2. Jag spelade in den tidigare videon som markerade slutet på förberedelserna för ICND1-examen för flera månader sedan och har varit väldigt upptagen fram till idag. Jag tror att många av er framgångsrikt har klarat den här examen, de som har skjutit upp testningen kan vänta på att den andra delen av kursen ska avslutas och försöka göra det samlade CCNA 200-125-examen.
Dagens videolektion 'Dag 34' markerar starten på temat för ICND2-kursen. Många frågar mig varför vi inte har diskuterat OSPF och EIGRP. Poängen är att dessa protokoll inte ingår i temat för ICND1 och studeras i förberedelserna för ICND2. Från och med idag börjar vi täcka ämnena i den andra delen av kursen och självklart kommer vi att studera OSPF och EIGRP. Innan vi börjar dagens ämne vill jag prata om hur vi strukturerar våra videolektioner. Under genomgången av ICND1-temat följde jag inga etablerade mallar, utan förklarade materialet logiskt, eftersom jag ansåg att detta sätt var lättare att förstå. Nu, när vi studerar ICND2, kommer jag på begäran av lyssnarna att presentera läromaterialet i enlighet med kursens studieplan och program.
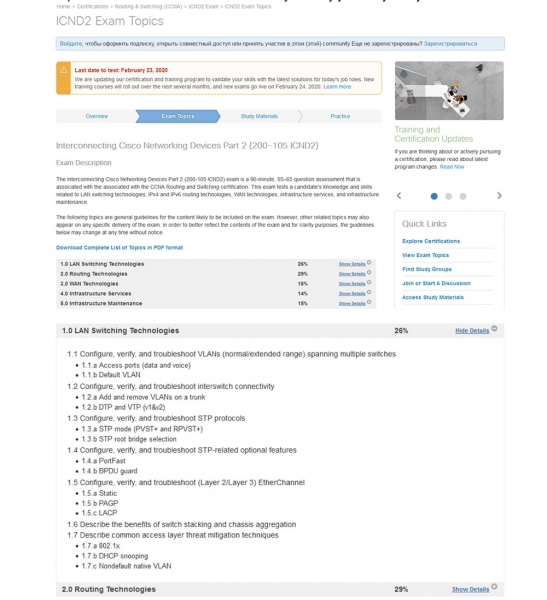
Om du går in på företagets webbplats kommer du att se den här planen och att hela kursen är uppdelad i 5 huvuddelar:
— Tekniker för datanätverk (26% av läromaterialet);
— Routingtekniker (29%);
— Global nätverksteknik (16%);
— Infrastruktur tjänster (14%);
— Infrastruktur underhåll (15%).
Jag kommer att börja med den första delen. Om du trycker på rullgardinsmenyn till höger kan du se detaljerat ämnet för den här sektionen. Dagens videolektion kommer att täcka ämnet för avsnitt 1.1: 'Konfigurering, kontroll och felsökning av VLAN-nätverk (vanligt / utökat intervall), som omfattar flera switchar' och underavsnitten 1.1a 'Åtkomstportar (data och röstmeddelanden)' och 1.1.b 'Standard VLAN'.
Jag kommer att följa samma princip för presentationen, det vill säga varje videolektion kommer att handla om ett avsnitt med underavsnitt, och om materialet är tunt kommer jag att sammanfoga flera avsnitt i en och samma lektion, till exempel 1.2 och 1.3. Om avsnittet däremot innehåller mycket material kommer jag att dela upp det i två videor. Oavsett vad kommer vi att följa kursprogrammet, och du kan enkelt jämföra dina anteckningar med den aktuella учебного плану Cisco.
Du ser min nya skrivbord på skärmen, det är Windows 10. Om du vill förbättra din skrivbord med olika widgets kan du kolla på min video med titeln „Pimp Your Desktop”, där jag visar hur du anpassar din dators skrivbord efter dina behov. Sådana videor lägger jag upp på en annan kanal, ExplainWorld, så du kan använda länken uppe till höger och bekanta dig med dess innehåll.
Innan vi börjar lektionen vill jag be er att dela mina videor och ge tummen upp. Jag vill också påminna om våra kontaktuppgifter i sociala medier och länkar till mina personliga sidor. Du kan skriva till mig via e-post, och som jag redan har sagt, kommer personer som har donerat på vår webbplats att ha prioritet för att få ett personligt svar från mig.
Om du inte har gjort en donation är det ingen fara, du kan lämna dina kommentarer under videolektionerna på YouTube-kanalen, och jag kommer att svara på dem så fort jag kan.
Så, idag, enligt Cisco-schema, kommer vi att titta på 3 frågor: vi kommer att jämföra Default VLAN, eller VLAN per standard, med Native VLAN, eller „ursprunglig” VLAN, förstå skillnaden mellan Normal VLAN (normalt VLAN-område) och Extended VLAN (utökat VLAN-område) och titta på skillnaden mellan Data VLAN (datavlan) och Voice VLAN (röst-VLAN). Som jag har sagt har vi redan studerat detta ämne i tidigare avsnitt, men ganska ytligt, så det är fortfarande många studenter som har svårt att avgöra skillnaden mellan typerna av VLAN. Idag kommer jag att förklara detta så att alla kan förstå.
Låt oss titta på skillnaden mellan Default VLAN och Native VLAN. Om du tar en helt ny Cisco-switch med fabriksinställningar kommer den att ha 5 VLAN – VLAN1, VLAN1002, VLAN1003, VLAN1004 och VLAN1005.
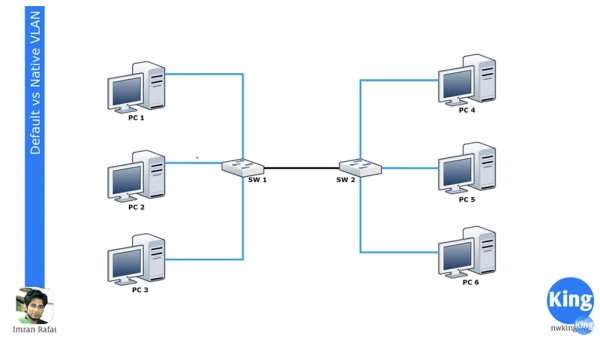
VLAN1 är standard-VLAN för alla Cisco-enheter, och VLAN 1002-1005 är reserverade för Token Ring och FDDI. VLAN1 kan inte tas bort eller döpas om, inga gränssnitt kan läggas till det, och alla switchportar tillhör som standard detta nätverk tills de konfigureras på annat sätt. Som standard kan alla switchar kommunicera med varandra eftersom de alla är en del av VLAN1. Det här är vad som menas med "standard-VLAN" eller Default VLAN.
Om du går in i inställningarna för switchen SW1 och tilldelar två gränssnitt till nätverket VLAN20 kommer de att bli en del av nätverket VLAN20. Innan vi börjar dagens lektion rekommenderar jag starkt att du går igenom de tidigare nämnda avsnitten 11, 12 och 13, eftersom jag inte kommer att upprepa vad VLAN är och hur de fungerar.
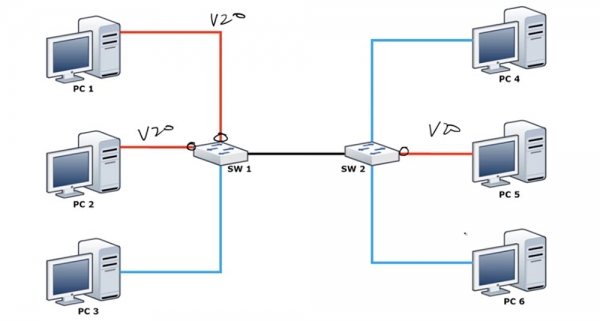
Jag vill bara påminna om att gränssnitt inte automatiskt kan tilldelas nätverket VLAN20 förrän det har skapats, så först måste du gå in i den globala konfigurationsläget för switchen och skapa VLAN20. Du kan kolla på CLI-konfigureringen och förstå vad jag menar. Efter att du har tilldelat de här 2 portarna för arbete med VLAN20 kommer datorerna PC1 och PC2 att kunna kommunicera med varandra, eftersom de båda kommer att tillhöra samma nätverk VLAN20. Men datorn PC3 kommer fortfarande att tillhöra VLAN1 och kommer därför inte att kunna kommunicera med datorerna i nätverket VLAN20.
Vi har en andra switch SW2, där ett av gränssnitten är tilldelat för arbete med VLAN20, och denna port är ansluten till datorn PC5. I det här anslutningsschemat kan PC5 inte kommunicera med PC4 och PC6, men dessa två datorer kan kommunicera med varandra eftersom de tillhör samma nätverk VLAN1.
Båda switcharna kopplas samman med en trunk genom respektive konfigurerade portar. Jag behöver inte upprepa mig, utan jag säger bara att alla switchportar som standard är inställda på trunk-läget via DTP-protokollet. Om en dator ansluts till någon port kommer den porten att använda access-läget. Om du vill växla porten som PC3 är ansluten till till det läget, måste du ange kommandot switchport mode access.
Så om du kopplar samman två switchar med varandra, bildar de en trunk. De två övre portarna på SW1 kommer att släppa trafik endast för VLAN20, den nedre porten – endast trafik för VLAN1, men trunk-anslutningen kommer att leda genom sig all trafik som passerar genom switchen. Därmed kommer både trafik för VLAN1 och VLAN20 att nå SW2.
Som ni kommer ihåg har VLAN-nätverk lokal betydelse. Därför vet SW2 att trafiken som kommer in på port VLAN1 från PC4 endast kan skickas till PC6 genom en port som också tillhör VLAN1. Men när en switch skickar trafik till en annan switch via trunk, måste den använda en mekanism som förklarar för den andra switchen vilken trafik det handlar om. En sådan mekanism är Native VLAN-nätverket, som är kopplat till trunkporten och släpper igenom taggad trafik.
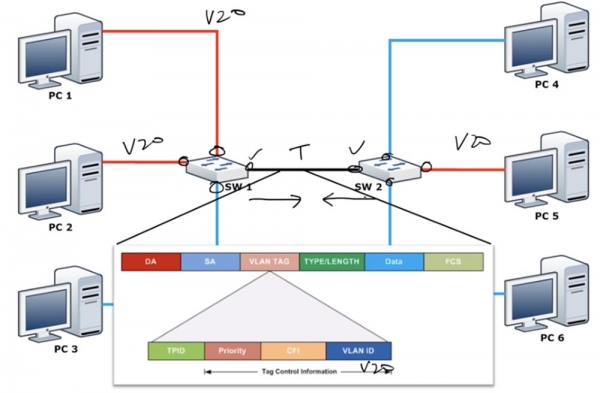
Som jag redan nämnt har switchen endast ett nätverk som inte kan ändras - det är standardnätverket VLAN1. Men som standard är Native VLAN också VLAN1. Vad är Native VLAN? Detta är ett nätverk som släpper igenom otaggad trafik för VLAN1, men så snart trafik från något annat nätverk, i vårt fall VLAN20, når trunkporten, måste den förses med en tagg. Varje ram har en destinationsadress DA, en källadress SA och en VLAN-tagg som innehåller VLAN-nätverksidentifieraren VLAN ID. I vårt fall visar denna identifierare att trafiken hör till VLAN20, vilket innebär att den endast kan skickas via port VLAN20 och är avsedd för PC5. Man kan säga att Native VLAN avgör om trafiken ska vara taggad eller otaggad.
Kom ihåg att VLAN1 som standard är Native VLAN, eftersom alla portar som standard använder VLAN1 som Native VLAN för att överföra otaggad trafik. Men som nätverkets Default VLAN är endast VLAN1 det enda nätverk som inte kan ändras. Om switchen tar emot otaggade ramar på trunkporten, klassificerar den automatiskt dessa som Native VLAN.
Enkelt uttryckt kan valfri VLAN, såsom VLAN20, användas som Native VLAN i Cisco-switchar, medan endast VLAN1 kan användas som Default VLAN.
Det kan uppstå ett problem. Om vi byter Native VLAN för trunkporten på den första switchen till VLAN20, kommer porten att tänka: "eftersom detta är Native VLAN behöver trafiken inte märkas" och skicka omarkerad trafik för VLAN20 över trunkporten till den andra switchen. Switch SW2, som tar emot denna trafik, kommer att säga: "bra, denna trafik har inget märke. Enligt mina inställningar är min Native VLAN VLAN1, så jag måste skicka denna omarkerade trafik över nätverket VLAN1". Således kommer SW2 att skicka den mottagna trafiken endast till PC4 och PC6, även om den var avsedd för PC5. Detta skapar ett stort säkerhetsproblem eftersom det blandar VLAN-trafik. Av den anledningen måste samma Native VLAN alltid vara inställd på båda trunkportarna; om Native VLAN för trunkporten SW1 är VLAN20, så måste samma VLAN20 ställas in som Native VLAN på trunkporten SW2.
Här ligger skillnaden mellan Native VLAN och Default VLAN, och det är viktigt att komma ihåg att alla Native VLAN i en trunk måste stämma överens (översättarens anmärkning: därför är det bättre att använda ett nätverk som är annat än VLAN1 som Native VLAN).
Låt oss titta på detta ur switchens perspektiv. Du kan gå in i switchen och skriva kommandot show vlan brief, och därefter se att alla switchens portar är kopplade till Default VLAN1.
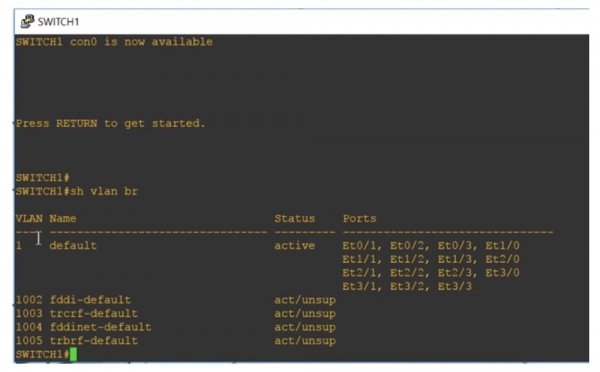
Nedan visas ytterligare fyra VLAN-nät: 1002, 1003, 1004 och 1005. Dessa är också Default VLAN, vilket du ser av deras beteckning. De är standardnätverk eftersom de är reserverade för specifika nätverk — Token Ring och FDDI. Som du ser är de aktiva, men de stöds inte eftersom inga nätverk från de nämnda standarderna är kopplade till switchen.
Beteckningen “default” för VLAN-nätverk 1 kan inte ändras, eftersom detta är standardnätverket. Eftersom alla switchens portar som standard tillhör detta nätverk, kan alla switchar kommunicera med varandra som standard, det vill säga utan behov av ytterligare portinställningar. Om du vill koppla en switch till ett annat nätverk går du in i global inställningsläge och skapar detta nätverk, exempelvis VLAN20. När du trycker på "Enter" går du till inställningarna för det skapade nätverket och kan ge det ett namn, exempelvis Management, och därefter avbryta inställningarna.
Om du nu använder kommandot show vlan brief, kommer du att se att vi har fått ett nytt VLAN-nätverk, VLAN20, som inte är kopplat till något utav switchens portar. För att tilldela detta nätverk en specifik port måste du välja gränssnittet, till exempel int e0/1, gå in i inställningarna för den porten och skriva in kommandona switchport mode access och switchport access vlan20.
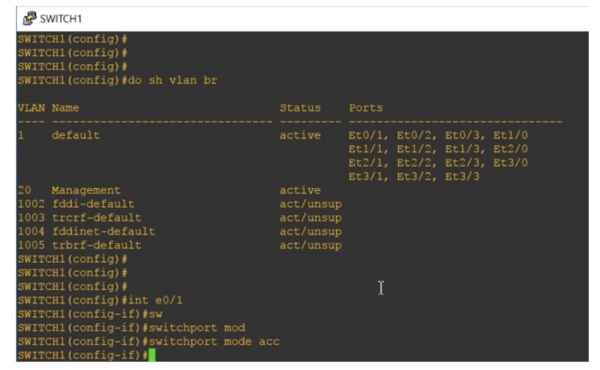
Om vi ber systemet att visa status för VLAN-näten, kommer vi att se att porten Ethernet 0/1 nu är avsedd för Management-nätverket, vilket betyder att den automatiskt har flyttats hit från området som är standard för VLAN1-portarna.
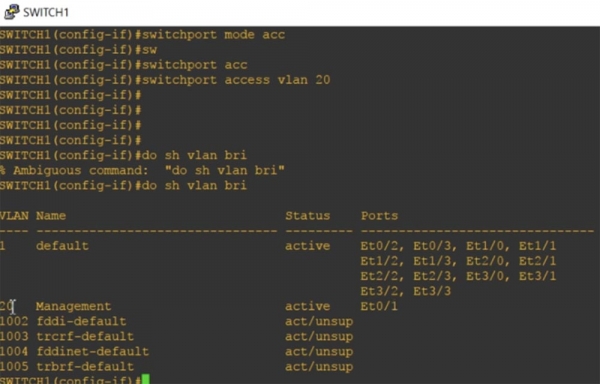
Kom ihåg att varje access-port endast kan ha ett Data VLAN, så den kan inte samtidigt betjäna två VLAN-nät.
Nu tar vi en titt på Native VLAN. Jag använder kommandot show int trunk och ser att porten Ethernet0/0 är tilldelad för trunking.
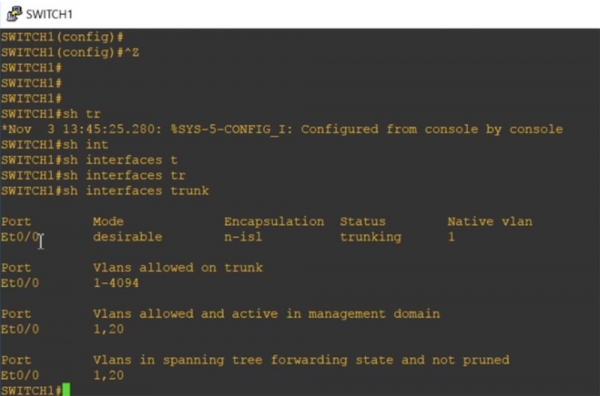
Jag behövde inte göra detta manuellt eftersom DTP-protokollet automatiskt tilldelade detta gränssnitt för trunking. Porten är i läget desirable, inkapslingen är av typ n-isl, portens tillstånd är trunking, nätverket är Native VLAN1.
Nedan finns det godkända trunking-intervall av VLAN-nummerserier 1-4094 och det anges att vi har VLAN1 och VLAN20 i drift. Nu kommer jag att gå in i global konfigurationsläge och skriva kommandot int e0/0, för att få tillgång till inställningarna för detta gränssnitt. Jag försöker manuellt programmera denna port för att arbeta i trunk-läget med kommandot switchport mode trunk, men systemet accepterar inte kommandot och svarar att: "gränssnittet med automatiskt trunking-inkapslingsläge kan inte konverteras till 'trunk'-läget."
Därför måste jag först konfigurera trunking-inkapslingstypen, vilket jag gör med kommandot switchport trunk encapsulation. Systemet gav förslag med möjliga parametrar för detta kommando:
dot1q — under trunking använder porten inkapsling enligt standarden 802.1q;
isl — under trunking använder porten endast proprietär Cisco ISL-inkapsling;
negotiate – enheten utför trunking-inkapsling med någon enhet som är ansluten till denna port.
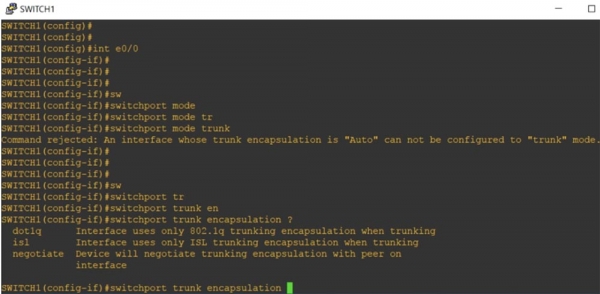
Vid varje ände av trunk bör samma typ av inkapsling väljas. Som standard stöder switchen "out of the box" endast trunking av typen dot1q, eftersom denna standard stöds av nästan alla nätverksenheter. Jag kommer att programmera vårt gränssnitt för trunking-inkapsling enligt denna standard med kommandot switchport trunk encapsulation dot1q, och därefter använda det tidigare avvisade kommandot switchport mode trunk. Nu är vår port programmerad för trunk-läget.
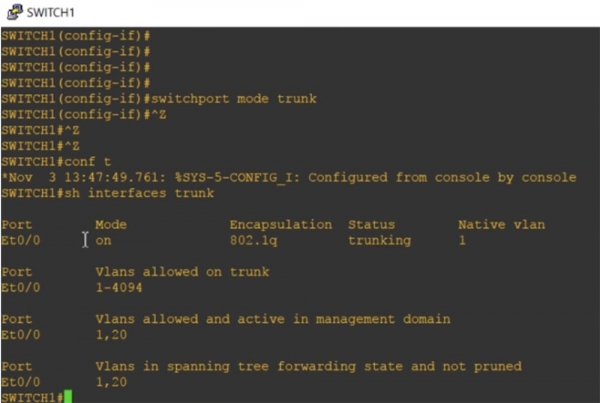
Om trunk bildas av två Cisco-switchar kommer den proprietära protokollet ISL att användas som standard. Om en switch stöder dot1q och ISL, medan den andra endast stöder dot1q, kommer trunk automatiskt att översättas till inkapslingsläget dot1q. Om vi ser tillbaka på trunkingparametrarna kommer vi att se att inkapslingsläget för gränssnittet Et0/0 nu har ändrats från n-isl till 802.1q.
Om vi anger kommandot show int e0/0 switchport kommer vi att se alla statusparametrar för denna port.
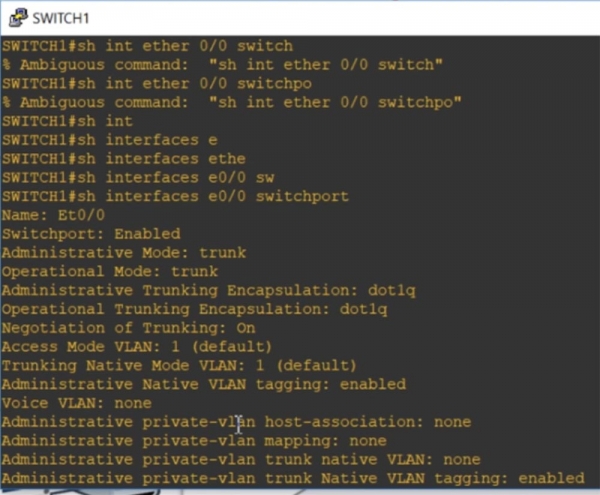
Du ser att VLAN1 som standard är "native nätverket" för trunking och att läget för taggning av trafik för Native VLAN är möjligt. Därefter använder jag kommandot int e0/0, går in i inställningarna för detta gränssnitt och skriver switchport trunk, efter vilket systemet ger förslag på möjliga parametrar för detta kommando.
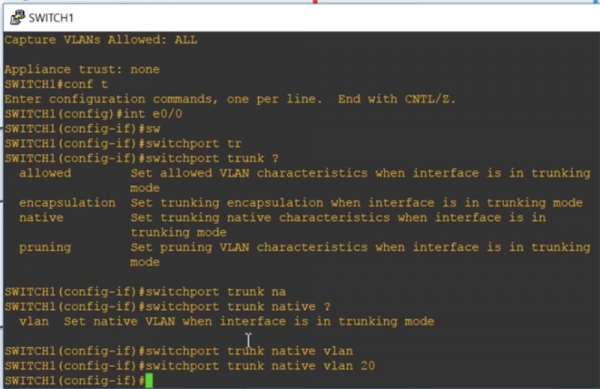
Allowed innebär att om porten är i trunk-läge kommer de tillåtna VLAN-egenskaperna att ställas in. Encapsulation aktiverar trunking-inkapsling om porten är i trunk-läge. Jag använder parametern native som innebär att de native-egenskaperna kommer att ställas in för porten i trunk-läge, och skriver kommandot switchport trunk native VLAN20. Således kommer VLAN20 i trunk-läge att vara Native VLAN för denna port på den första switchen SW1.
Vi har en annan switch, SW2, vars trunk-port använder VLAN1 som Native VLAN. Just nu ser du att CDP-protokollet ger ett meddelande om att det finns en mismatch av Native VLAN i båda ändar av trunk: trunk-porten på den första switchen Ethernet0/0 använder Native VLAN20, medan trunk-porten på den andra använder Native VLAN1. Detta illustrerar skillnaden mellan Native VLAN och Default VLAN.
Låt oss börja med att titta på vanliga och utvidgade VLAN-nätverk.
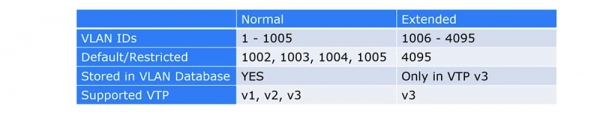
Under en lång tid har Cisco endast stödjat VLAN-nummerintervallet från 1 till 1005, där intervallet från 1002 till 1005 var reserverat som standard för Token Ring och FDDI VLAN. Dessa nätverk kallades vanliga VLAN. Om du minns, representerar VLAN ID en etikett på 12 bitar som gör det möjligt att ställa in ett nummer upp till 4096, men av kompatibilitetsskäl har Cisco enbart använt nummer upp till 1005.
Det utvidgade VLAN-intervallet omfattar nummer från 1006 till 4095. Det kan användas på gamla enheter endast om de stöder VTP v3. Om du använder VTP v3 och det utvidgade VLAN-intervallet måste du stänga av stöd för VTP v1 och v2, eftersom dessa versioner inte kan fungera med VLAN-nummer som är över 1005.
Så om du använder Extended VLAN för gamla switchar, måste VTP vara i läget "desable" och du måste konfigurera det manuellt för VLAN, annars kan inte VLAN-databasen uppdateras. Om du planerar att använda Extended VLAN med VTP, behöver du den tredje versionen av VTP.
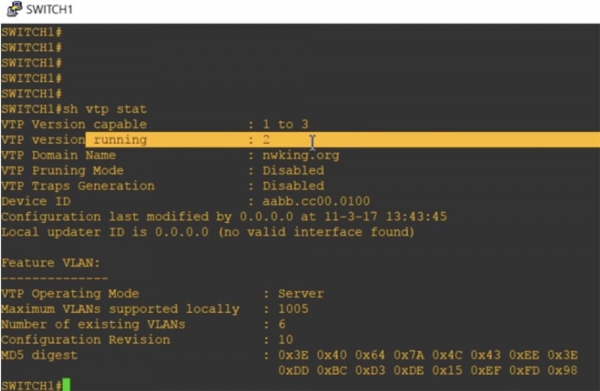
Låt oss titta på VTP-status med kommandot show vtp status. Du ser att switchen arbetar i VTP v2-läge och att versioner 1 och 3 kan stödjas. Jag har tilldelat den domännamnet nwking.org.
Här är VTP-hanteringsläget viktigt - server. Du ser att det maximala antalet stödda VLAN-nätverk är 1005. Således kan vi förstå att denna switch som standard endast stöder det vanliga VLAN-intervallet.
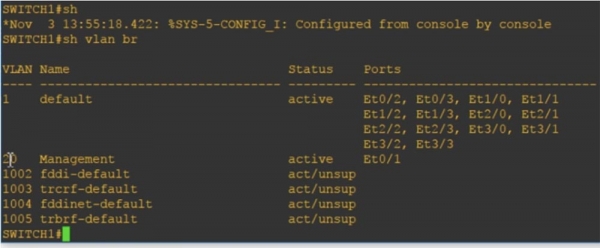
Nu kommer jag att skriva kommandot show vlan brief, och du kommer att se VLAN20 Management, som nämns här eftersom det är en del av VLAN-databasen.
Om jag nu ber att visa den aktuella konfigurationen av enheten med kommandot show run, så kommer vi inte att se något omnämnande av VLAN eftersom de endast finns i VLAN-databasen.
Därefter använder jag kommandot vtp mode för att ställa in VTP:s arbetsläge. Gamla switchar hade bara tre parametrar för detta kommando: client, som ställer switchen i klientläge, server, som aktiverar serverläget, och transparent, vilket gör att switchen kommer att vara i "transparent" läge. Eftersom det var omöjligt att helt stänga av VTP på gamla switchar, slutade switchen i detta läge bara att ta emot uppdateringar av VLAN-nätverksdatabasen som kom in på dess portar via VTP-protokollet.
De nya switcharna har fått en parameter för avstängning (off), vilket gör att VTP-läget kan stängas av helt. Låt oss ställa in enheten i transparent läge med kommandot vtp mode transparent och ta en titt på den aktuella konfigurationen igen. Som ni ser har en post för VLAN20 lagts till. Om vi lägger till ett VLAN-nätverk vars nummer ligger inom det vanliga VLAN-intervallet från 1 till 1005, och VTP är i transparent eller off-läge, så kommer detta nätverk att läggas till i den aktuella konfigurationen och i databasen för virtuella lokalnätverk enligt interna VLAN-policys.
Låt oss försöka lägga till VLAN 3000 och ni kommer att se att den också dyker upp i den aktuella konfigurationen i transparent läge. Vanligtvis, om vi vill lägga till ett nätverk från det utökade VLAN-intervallet, måste vi använda kommandot vtp version 3. Som ni kan se visas båda VLAN-näten, VLAN20 och VLAN3000, i den aktuella konfigurationen.
Om vi går ur transparent läge och aktiverar serverläget med kommandot vtp mode server, och sedan ser på den aktuella konfigurationen, ser vi att posterna för VLAN helt har försvunnit. Detta inträffade eftersom all information om VLAN endast lagras i VLAN-databasen och kan endast ses i det transparenta VTP-läget. Eftersom jag aktiverade VTP v3, kan man efter att ha använt kommandot show vtp status se att det maximala antalet stödda VLAN har ökat till 4096.
Så, VTP v1 och VTP v2-databasen stödjer endast vanliga VLAN med nummer från 1 till 1005, medan VTP v3-databasen inkluderar poster för utökade VLAN med nummer från 1 till 4096. Om du använder VTP transparent- eller VTP off-läge kommer informationen om VLAN att läggas till i den aktuella konfigurationen. Om du vill använda det utökade VLAN-intervallet måste enheten vara i VTP v3-läge. Detta är skillnaden mellan vanliga och utökade VLAN.
Nu ska vi jämföra VLAN för data och VLAN för röstöverföring. Om ni kommer ihåg sa jag att varje port endast kan tillhöra en VLAN samtidigt.
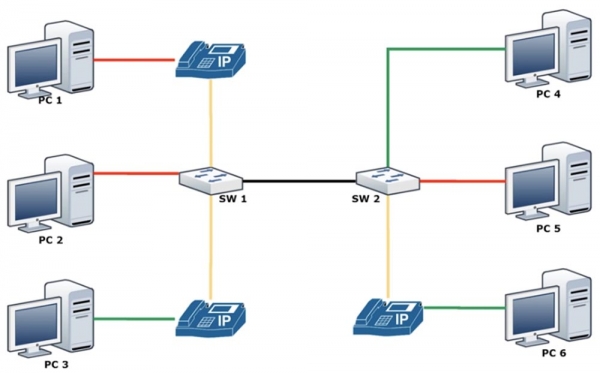
Men i många fall måste vi konfigurera porten för att använda med IP-telefonen. Moderna Cisco IP-telefoner har en inbyggd switch, så du kan helt enkelt ansluta telefonen med en kabel till vägguttaget och använda en patchkabel till din dator. Problemet var att vägguttaget som porten för telefonen ansluts till, måste ha två olika VLAN. Vi har redan diskuterat i videolektionerna 11 och 12 vad man bör göra för att undvika trafikloopar, hur man använder konceptet "native" VLAN som tillåter otaggad trafik, men dessa var alla tillfälliga lösningar. Den slutliga lösningen var konceptet att dela upp VLAN i nätverk för datatrafik och nätverk för rösttrafik.
I detta fall kombinerar du alla telefonlinjer i ett röst-VLAN. På bilden visas att datorerna PC1 och PC2 kan tillhöra det röda nätverket VLAN20, medan datorn PC3 tillhör det gröna nätverket VLAN30, men alla anslutna IP-telefoner till dessa datorer kommer att tillhöra samma gula röstnätverk VLAN50.
I praktiken kommer varje port på switchen SW1 att ha två VLAN samtidigt - ett för data och ett för röst.
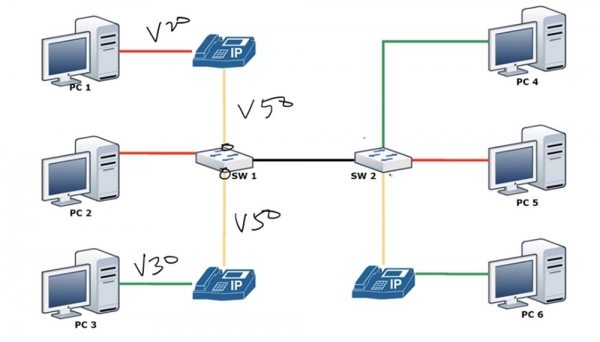
Som jag nämnde har access VLAN alltid ett VLAN, du kan inte ha två VLAN på en port. Du kan inte använda kommandona switchport access vlan 10, switchport access vlan 20 och switchport access vlan 50 på samma gränssnitt samtidigt. Men du kan använda två kommandon för samma gränssnitt: kommandot switchport access vlan 10 och kommandot switchport voice vlan 50. Så eftersom IP-telefonen har en inbyggd switch kan den kapsla in och skicka rösttrafik VLAN50 och samtidigt ta emot och skicka datatrafik från nätverket VLAN20 i switchport access-läget till switchen SW1. Låt oss se hur detta läge konfigureras.
Först kommer vi att skapa nätverket VLAN50 och sedan gå till inställningarna för gränssnittet Ethernet 0/1 och programmera det för switchport mode access. Efter det kommer jag att successivt ange kommandona switchport access vlan 10 och switchport voice vlan 50.
Jag glömde att konfigurera samma VLAN-läge för trunken, så jag går till inställningarna för porten Ethernet 0/0 och anger kommandot switchport trunk native vlan 1. Nu kommer jag att be om att visa VLAN-parametrarna, och du ser att vi nu har båda nätverken på porten Ethernet 0/1 – VLAN 50 och VLAN20.
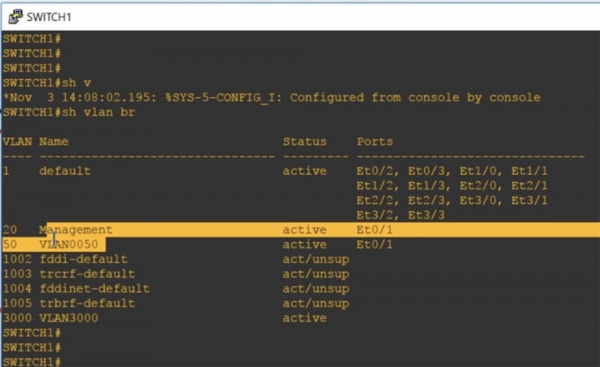
Om du ser att två VLAN är anslutna till en port, betyder det att en av dem är en röstnätverk Voice VLAN. Detta kan inte vara en trunk, eftersom trunkporten innehåller alla VLAN-nät, inklusive standardnätet VLAN1, vilket kan ses med kommandot show int trunk.
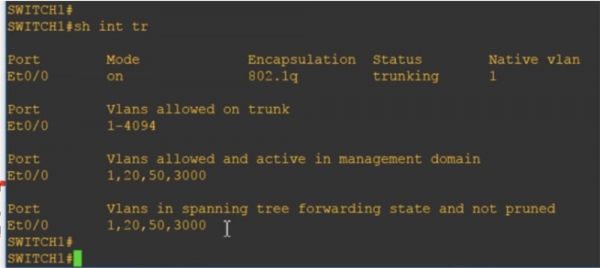
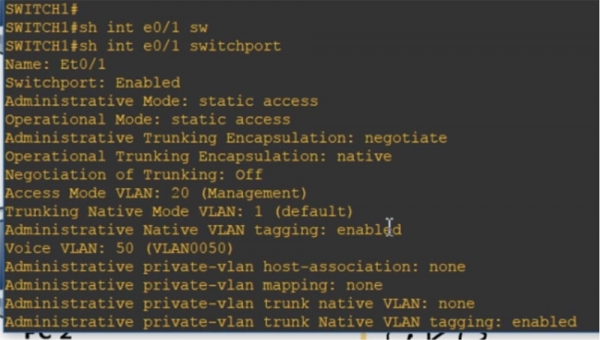
Man kan säga att tekniskt sett, när du skapar ett datanätverk och ett röstnätverk, så fungerar varje av dessa portar som en halv trunk: för ett nätverk fungerar den som en trunk, och för det andra som en access-port.
Genom att köra kommandot show int e0/1 switchport kan man se att vissa egenskaper motsvarar två driftslägen: vi har både static access och trunking inkapsling. Access mode motsvarar datanätverk VLAN 20 Management och samtidigt finns det ett röstnätverk VLAN 50.
Du kan titta på den aktuella konfigurationen, som också visar att det finns access-nät VLAN 20 och voice VLAN 50 på denna port.
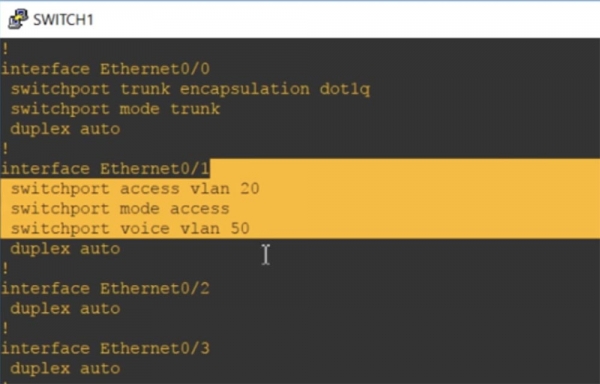
Här är skillnaden mellan Data VLAN och Voice VLAN. Jag hoppas att du förstod allt jag har pratat om; om inte, gå bara igenom den här videolektionen igen.
Tack för att ni stannar med oss. Gillar ni våra artiklar? Vill ni se mer intressant material? Stöd oss genom att göra en beställning eller rekommendera oss till vänner, 30% rabatt för Habr-användare på vårt unika alternativ till entry-level servrar, som vi har designat för er: (alternativ med RAID1 och RAID10 finns tillgängliga, upp till 24 kärnor och upp till 40GB DDR4).
Dell R730xd till halva priset? Bara hos oss i Nederländerna! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — från $99! Läs om
Källa: habr.com
